如果你收到以下簡訊,請勿點選址,以免 Apple ID 帳號遭駭!
| 您本月 AppleiTunesStore 賬單存在安全因隱患問題,請仔細核對後繼續使用:h**p://s***k.top |

點選簡訊連結後,會出現 APP ID 網路釣魚登入頁面,之前也有發生類似的詐騙行為,不同的是上次用電子郵件,這次是用簡訊 。
請參考:【網路釣魚警訊】「帳號出現異常活動 請更新您的付款資料」一按下去, Apple ID 就被盜
如果你收到以下簡訊,請勿點選址,以免 Apple ID 帳號遭駭!
| 您本月 AppleiTunesStore 賬單存在安全因隱患問題,請仔細核對後繼續使用:h**p://s***k.top |
點選簡訊連結後,會出現 APP ID 網路釣魚登入頁面,之前也有發生類似的詐騙行為,不同的是上次用電子郵件,這次是用簡訊 。
請參考:【網路釣魚警訊】「帳號出現異常活動 請更新您的付款資料」一按下去, Apple ID 就被盜
– 「 迪士尼影業 」和「 Disney影業 」哪一個粉專才是真的?
– 「 分享貼文媽祖會保佑你平平安安 」 還送貼圖? 到底哪個媽祖才是本尊?
-之前加的 LINE@帳號,竟搖身一變成辣妹?當心帳號轉賣給不肖業者!!
-傳說中的「負離子」吹風機?! 會變成「附梨子」吹風機? 別等開箱再後悔
-偽裝台灣小農打悲情牌,宣稱無花果茶可治糖尿病,當心賠了金錢又折壽
– Yahoo 新聞首頁,竟夾帶一頁式詐騙廣告! 該怎麼一眼識破各類詐騙?
-看似無害的 app,背地裡如何惡搞,不但耗手機電力,還可能讓帳單暴增!
-「你瀏覽色情網站時,已被側錄」駭客威脅不給錢,就公開,是真的還是詐騙?

2019年詐騙新聞佔盡版面,以下整理出五大資安詐騙類型,並提供防詐騙技巧,讓大家別再被詐騙後,才氣炸了 。
1.LINE免費貼圖詐騙詐騙
從小丸子到媽祖,騙佈各族群;從母親節到韓國「輸」,跟緊節日時事
2.一頁式購物詐騙
什麼都賣!買到假貨,傷身又傷財,要退貨可能還找不到人
3.假粉專
從免費看電影到送 BMW,甚至房子,什麼都送!
4.高人氣 APP藏陷阱
數百萬次下載照相/美肌/遊戲假 APP ,不只推播廣告,也讓帳單暴增
5.網路釣魚再進化
宅配簡訊通知, 假冒老闆AI 語音釣魚,相似度 99%
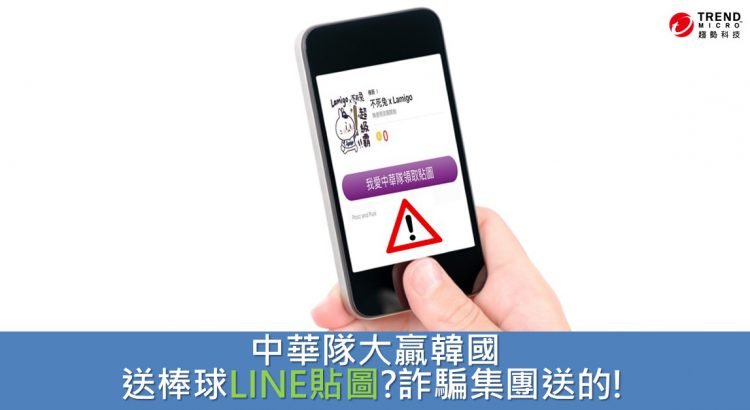
世界棒球12強賽複賽中,台灣隊12日以7:0完封韓國隊,晉級東京奧運之路更近了,台灣球迷嗨翻天,詐騙集團手腳有夠快,馬上以送不死兔Lamigo 棒球貼圖為誘餌,進行詐騙!趨勢科技呼籲網友LINE 收到以下詐騙訊息,請不要點選
詐騙訊息如下:
歡慶中華隊大戰韓國全勝,廠商發送不死兔Lamigo棒球貼圖領取:h**ps://mylinestore.com/***jR

點選連結後會看到以下這個頁面,上面有著”我愛中華隊領取貼圖”按鈕
繼續閱讀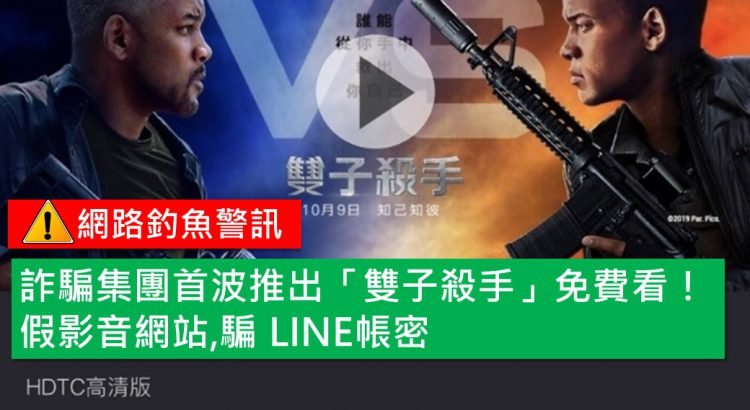
總是在搜尋「免費線上看」、 「線上免費看電影」 等關鍵字嗎?詐騙集團聽到你的需求了,首波推出的是打著”李安與威爾史密斯聯手!「雙子殺手」(gemini man )線上看!”的假影音網站 。 該網址以短網址在 LINE 散播 hxxps://tinyurl.com/****3fr9,實際網址是 hxxps://linemestickershop.****ly.com/,請注意還用 「 https:// 」開頭,用戶應該多加留意這些神偽裝, APWG報告:近六成網路釣魚網站,使用 HTTPS 協定 ,目的就是魚目混珠,讓受害人降低戒心,開啟網站 。

為了讓受害人點入預先設定好的 假 LINE 登入頁面,網頁中除了跟播放相關的按鈕之外,無論是”喜歡看雙子殺手的人也喜歡看 ” 的推薦影片或是社群媒體分享按鈕,都沒有任何連結 。

該釣魚網站聲稱:「請於下方先登入 LINE 後完成連動,即可免費線上看高清影片 」 ,當你貢獻了你的 LINE 帳密,詐騙集團完成了任務,你什麼都沒看見,卻損失了個資。甚至你的 LINE 再也進不去了,詐騙集團開始冒用你的名字,招搖撞騙 。


點擊偽裝成合法新聞網站和虛擬貨幣交易網頁的詐騙網站內的任何連結,都會將使用者導到虛擬貨幣交易網站的註冊頁面。該服務聲稱免費,但要求使用者在帳戶內加值250美元作為“種子資金”。

趨勢科技的蜜罐系統偵測到一波垃圾郵件,會利用受感染裝置來攻擊有漏洞的網頁伺服器。利用暴力破解攻擊弱帳密的裝置後,攻擊者將它們當作代理程式來將base64編碼的PHP腳本轉發到網頁伺服器。該腳本會將內嵌詐騙網站連結的電子郵件寄送給特定目標。
雖然我們發現的部分樣本是垃圾郵件或是將使用者重新導到虛擬貨幣詐騙網站,但垃圾郵件殭屍網路(botnet)可能會被用來將散播惡意軟體到更多系統或有漏洞的伺服器。因為是透過受感染裝置來發送惡意連結,如果出現更大規模的攻擊會很難找出幕後組織或攻擊者。此外,使用PHP web shell和函式不僅可以進行入侵和感染 – 還可以讓攻擊者在漏洞被修補後還能再次存取伺服器。

圖1. 垃圾郵件活動攻擊鏈
攻擊者透過暴力破解取得裝置的SSH存取權限,接著利用端口轉發來將惡意PHP腳本發送到網頁伺服器。
繼續閱讀