FBI 報告:2018 年全球變臉詐騙 (BEC) 損失金額已超過 120 億美元

2018 年 7 月 12 日,美國聯邦調查局 (FBI) 網際網路犯罪申訴中心 (Internet Crime Complaint Center,簡稱 IC3) 發布一份公告指出,變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)/電子郵件帳號入侵 (EAC) 的問題持續升高,尤其在房地產業。FBI 彙整了來自包括國際執法機構在內的各方數據之後發現,從 2016 年 12 月至 2018 年 5 月,全球已曝光的變臉詐騙損失金額成長了 136%。其大幅成長的結果,也導致美國境內及國際合併總損失金額增加到 125 億美元左右,此數字甚至比趨勢科技 2018 年資安預測所預期的金額高出 30 億美元。
近幾年來,變臉詐騙集團持續鎖定房地產業發動攻擊,IC3 在 2017 年網路網路犯罪報告當中已明確指出這點。根據官方資料,從 2015 至 2017 年,房地產交易案件的受害人數暴增了 1,100% 以上。產權公司、法律事務所、房地產仲介業者以及買家/賣家的受害模式大多是在房地產交易過程當中收到假冒電子郵件,受害者依據歹徒的指示將款項匯到假冒的國內帳戶,其實這些帳戶大多是位於中國及香港的亞洲銀行帳戶。

IC3 最新報告當中還有一點值得注意的是受害者的身分,也就是該報告中所指的境內「錢騾」(money mule)。這些錢騾經常是詐騙集團利用金光黨或婚姻詐騙手法所騙來的受害者。詐騙集團會利用這些受害者,幫他們開設一些臨時的銀行帳戶。 繼續閱讀
雲端服務組態設定錯誤將為企業帶來重大風險

隨著企業逐漸將工作負載移到雲端,雲端資安也開始成為企業一項重要的問題。根據最近一份針對雲端工作負載安全的研究指出,網路上有超過 21,000 個容器 (Container) 和應用程式介面 (API) 協調系統都暴露在危險中,包括熱門的 Kubernetes、Marathon、RedHat OpenShift 以及 Portainer。其中最嚴重的是,網路上約有 300 個容器管理儀表板完全不須經過認證就能進入。然而像這樣因為雲端組態設定錯誤而讓企業陷入駭客攻擊危險的情況並非第一次發生。過去就曾經發生過類似的案例,例如導致 1.2 億個家庭的資料外流的 Alteryx 資料分析軟體公司外洩事件,以及有 9,600 家企業資料因公司的 Google Groups 設定不當而可能造成敏感資料外洩。

雲端組態設定錯誤的風險

雲端應用程式組態設定錯誤最嚴重的資安風險,或許是歹徒不需要太高深的技術就能取得企業在雲端的資料或進入其系統。過去一些最嚴重的資料外洩事件很多都是因為單純的人為疏失,而非遭到精密攻擊。例如,最近發生的一起資安事件就意外洩漏了大約 350 萬筆資料,包括:使用者登入憑證、電子郵件地址、社會安全碼以及其他機密資料。而且,任何有心的人都能輕易取得這些資料,完全不需藉由複雜的工具或技巧。就資料本身的性質來看,這些資料很可能被用於其他不法用途,甚至是更精密的攻擊。電子郵件地址和社會安全碼可用於從事社交工程攻擊,而用戶登入憑證則能用來入侵更多使用者帳號。至於容器和 API 部分,應用程式可能遭到操控甚至刪除,進而嚴重影響企業營運。 繼續閱讀

《資安漫畫 》IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

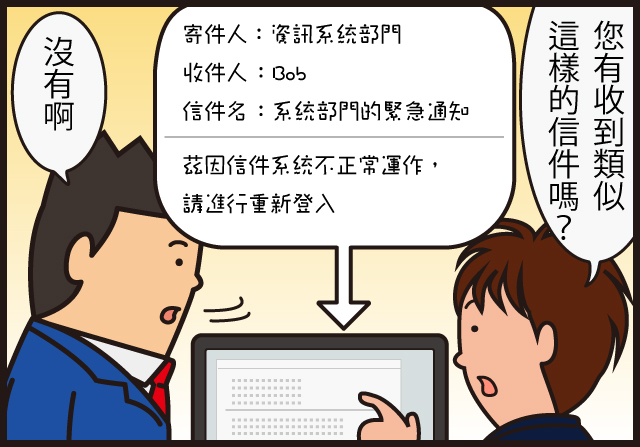
如果突然收到上司或是人事部門的同仁或部署要求進行確認關於業務信箱的帳號資訊,請提高警覺。

這個極有可能就是造成企業或團體的高額金錢被害的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC詐騙)  ,該詐騙手法偽裝成經營幹部或是客戶方實際存在的人物,向公司員工傳送業務上的指示動作,請留意這是網路駭客事前準備好的帳號為了就是要讓收件者進行匯款,或是騙取業務資訊內容的一種詐騙手段。 繼續閱讀

員工是最大的網路安全風險之一!企業所面臨的五個來自社群網站資安威脅

人的因素是社群媒體安全最被忽略的一塊,粗心大意的發文或是誤送的訊息都可能導致重大的資料外洩。駭客甚至會利用社群媒體上取得的個人資料來假冒員工,然後連進應該管制的資料庫或網路。

社群媒體持續地成長著。預計到2019年,使用者人數會達到27.7億。觸及率和影響力是社群媒體的特色之一,讓它不僅可以用來跟老朋友和同事保持聯絡,也一直被用在商業用途上。

社群媒體的使用方式也讓專業工作和個人生活的界線變得模糊,至少在網路世界是如此。企業會利用特定員工帳號來分享專業知識,以此建立更加平易近人的形象。而個人也會為了工作需求而在社群媒體上保持活躍。

然而,儘管這樣的連結性帶來了便利,卻也增加了安全和隱私上的風險。

社群媒體及其安全性的演變

了解社群媒體多年來有哪些改變,可以幫助企業確認需要更新的安全措施。社群媒體長久以來經歷了許多變化,讓平台更加容易使用也更加地吸引使用者。

以下是影響社群媒體持續變化的一些因素。

  • 更多樣的內容。技術的發展改變能夠分享在社群媒體上的內容。從圖片到即時資訊,只要有網路跟簡單的按鍵就能夠分享大量的資訊。而直在現在,社群媒體仍在不斷地為其平台加入更多媒體支援。但由於多媒體更加難以審查,也可能造成非預期的重要資料被披露。
  • 愈來愈多行動裝置用戶隨時隨地使用社群媒體。研究發現,手機佔數位媒體使用總時間的70%。智慧手機使得隨時隨地在社群媒體上保持聯繫成為可能,卻也可能暴露更多使用者的資訊,例如地理位置、時程安排及其他手機活動。
  • 不斷增加的隱私問題和更加嚴格的資料法規。透過網路(尤其是社群媒體)所分享的大量資訊帶來更大的隱私意識。對隱私保護的追求也產生了更加嚴格的資料法規,其中最知名的是歐盟一般資料保護法規(GDPR)。社群媒體不得不變更隱私政策來解決這些問題,替使用者提供更多的隱私選項來滿足需求。


來自社群媒體的網路威脅

因為這些變化,人們對社群媒體的態度也有了改變。現在,人們對自己在社群媒體上的安全感可能有著不同的看法,就如同趨勢科技最近在Twitter上所進行的調查所顯示那樣。但儘管社群媒體存在有資安和隱私風險,使用者仍普遍選擇相信社群媒體,而且預計在未來也會如此。 繼續閱讀

深度探索新型態的隱私規範-電子隱私條例(ePrivacy Regulation,ePR):隱私與發展之間的平衡

隱私和資訊保護是近幾年熱門的議題,甚至近年歐盟也開始推行一般資料保護規範(GDPR)。自從GDPR開始實行,一些討論這些規範未來企業在保護電子通訊設備的衝擊從沒有停過——-也就是電子隱私條例(ePrivacy Regulation,ePR)。電子隱私條例目的是為了更新目前的隱私指令(通常又稱cookie law)並和當地的立法機關做法規上的統整。這原本是為了和GDPR的法規做串連和互補,但因為最終釋出的時間延後了,導致只能從不同面向去發展。

深度探索新型態的隱私規範-電子隱私條例(ePrivacy Regulation,ePR):隱私與發展之間的平衡

跟上電子資訊的創新的腳步

ePR的核心目標是讓使用者和企業端在面對電子通訊傳輸時有些本質上的改變。像是其中很重要的一塊規範主要是為了修正在使用cookie上的規則:常常瀏覽網站時會跳出多個cookie提醒和同意視窗去阻擋使用者瀏覽網站。這項新規定將會簡化同意的流程,並在瀏覽器設定裡集中管理以提升使用者體驗的品質。 繼續閱讀