從日本新創 ONE FINANCIAL談起:萬物聯網時代,區塊鏈如何讓資料的掌控權回歸使用者?

一款由日本 17 歲天才高中生山內奏人所開發的 App 「ONE」,吸引消費者主動出售購物收據及清單, 引起日本民眾爭相下載並且由於反應太過熱烈而暫停服務,以重新確定商業模式後再出發。該平台 的核心概念,成功地將消費者的隱藏資訊和價值的非對稱性,轉化為消費者自主性的販售行為,並 且在行銷包裝上擺脫了個資侵犯的疑慮,這對於以區塊鏈技術所搭建的數位資產及資料交易中心服 務,不啻為一個值得研究的個案探討與市場趨勢。 如今個資保護的意識抬頭,使用者常常不自覺地默認社交媒體廣告提供商連結自身的瀏覽內容記錄, 然而在號稱史上最嚴格的個資保護法規 GDPR 於2018五月正式上路後,任何軟體平台服務都必須更謹小慎微的檢驗自身取用的消費者資訊以及重新思考其商業應用模式。

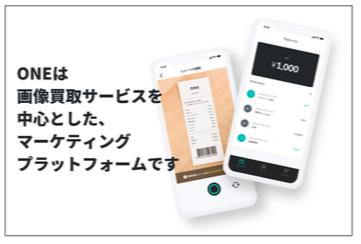
基於區塊的使用者資料交易及處理平台與對應的生態圈。
圖片來源:One Financial 官網

你所認知的個資真的是 GDPR 所定義的個資 – 區塊鏈的因應之道

GDPR規範服務提供商必須確保用戶對資料的存取權(Right to Access)、被遺忘權(Right to Be Forgotten)及遷移權(Right to Data Portability),因此,當一個服務要使用消費者資料時,必須清 楚說明資料將用於何處、如何被使用,且有義務進行資料保護,並允許用戶完全刪除資料或停止使 用該資料,甚至決定是否授權資料共享。 這三大賦予使用者的權利在表面上看來都與區塊鏈的技術有某程度的隔閡與抵觸,但表面不足以為論,仔細深究GDPR對個人資料的定義:只要資料具備個人可識別資訊(Personally Identifiable Information, PII)或可被辨識為自然人的條件,就符合GDPR保護傘下規範的個資。

因此個人相關資 料如姓名、地址、電子郵件等固不待言,個人所屬電子設備的Cookie ID、MAC位址等甚或與個人身 份有關聯的假名資料(Pseudonymous Data)亦屬於保護個資。以前述的App 「One」為例,使用者 的消費發票只要連結上使用者傳送設備的IP及地理資訊,也有可能關聯成為PII資料,但該服務卻 成功而透明的讓使用者自己選擇是否交易其資料引為其他商業用途。 如此說來,在基於區塊鏈技術發展的平台上,我們實不必糾結於技術天性的適切與否,而是每個平 台服務商都對本身的商業模式如何引用消費者資料的模式行為做好極細緻的分析與分類:屬於GDPR保護的個資則劃分出來回歸消費者掌控;而非GDPR規範的個人資料,則在商業模式的引導下成為 區塊鏈分散帳本上的紀錄資料。 繼續閱讀

垃圾郵件攻擊鎖定日本,使用圖像隱碼術散布 BEBLOH 金融木馬程式

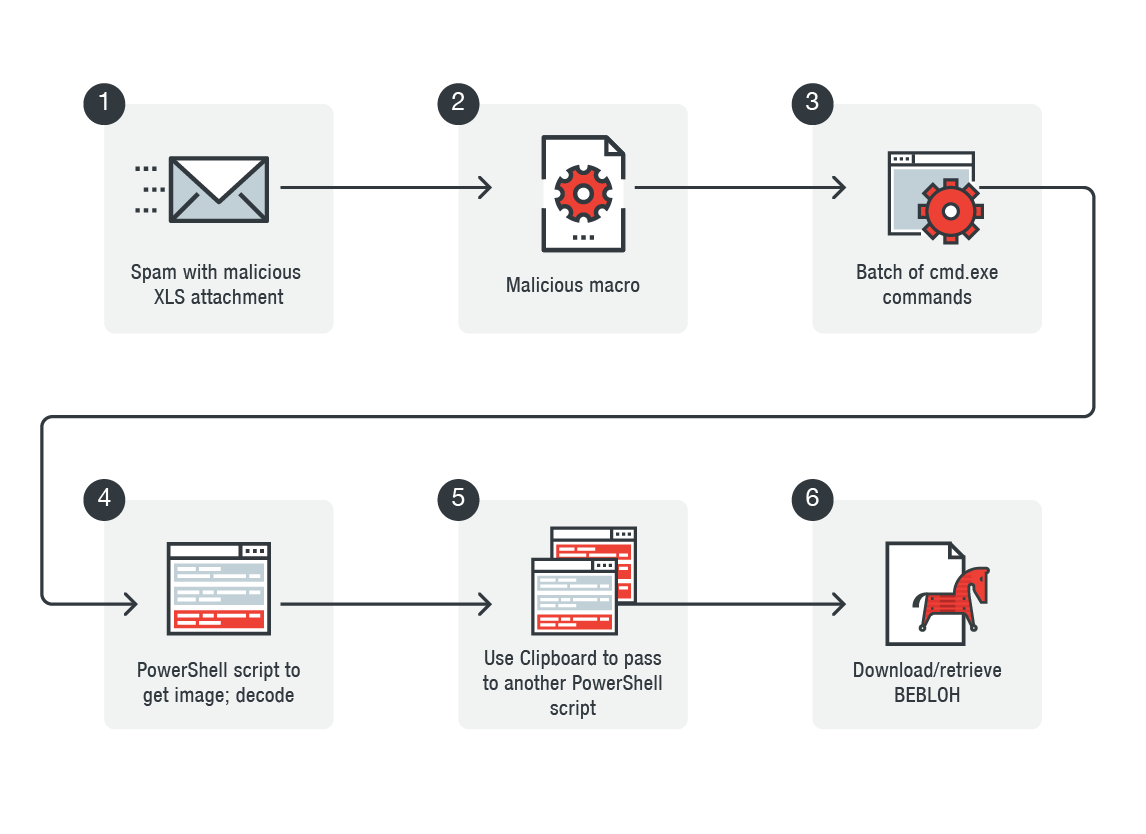
趨勢科技發現一波垃圾郵件攻擊,使用 BEBLOH 金融木馬程式來鎖定使用者,我們偵測到的 185,902 封垃圾郵件,其中超過 90% 的目標是日語使用者。這次攻擊行動似乎是從 Cutwail 殭屍網站發動,非常類似於近期的垃圾郵件攻擊中,濫用網際網路查詢檔案 (IQY) 和 PowerShell 來散布 BEBLOH 和 URSNIF 金融惡意軟體的情況。

我們分析部分垃圾郵件後發現,BEBLOH 會從命令及控制 (C&C) 伺服器擷取 URSNIF 惡意軟體。先前的垃圾郵件攻擊行動顯示,同時散布 BEBLOH 和 URSNIF 是常見的手法。據 Crowdstrike 報導,這次攻擊行動是由 NARWHAL SPIDER 發動,使用了圖像隱碼術,把惡意代碼隱藏在意想不到的圖像媒體中,藉此躲避特徵碼比對偵測。


【延伸閱讀 】:圖像隱碼術(Steganography)與惡意程式:原理和方法

圖 1:垃圾郵件攻擊行動感染鏈

繼續閱讀

2018年上半年影響企業的最大四種威脅

讓企業能夠更有效地做好資料安全保護以及主動防禦的最佳方法就是了解威脅環境趨勢。

檢視駭客現在所使用的攻擊、入侵和病毒散播策略,就能夠了解在未來會繼續出現的安全問題,讓企業可以準備好正確的資料和資產保護措施。

每一年都有著過去延續下來及新出現的威脅,這些威脅讓安全防護變得更加複雜。所以了解影響最大的威脅(包括過去就盛行的舊威脅以及網路犯罪分子間新出現的攻擊手法)在資料安全領域是相當重要的。

趨勢科技的研究人員檢視了2018年上半年常見的資料保護和網路威脅問題,整理出了2018年年中資安綜合報告:看不見的威脅帶來迫在眉睫的損失。

讓我們仔細探討一下這份研究以及今年上半年影響企業最主要的四個威脅。

  1. 影響大量設備的漏洞

Heartbleed早在2014年就已經出現。它是當時最嚴重也影響最廣泛的漏洞之一,大量使用OpenSSL加密程式庫的平台和網站都受到了影響。因為受影響網站的數量龐大,加上它讓駭客有機會讀取到儲存在系統記憶體內的資料,讓此漏洞在當時成為全球的新聞頭條。

而之後還有許多漏洞被找出,包括2018年初的兩個重大漏洞。研究人員發現了CPU的設計缺陷 – 被稱為Meltdown和Spectre。不幸的是,這些還不是今年唯一的知名漏洞。

正如趨勢科技在5月份所報告,在Meltdown和Spectre之後又發現了8個也會影響英特爾處理器的漏洞,其中有4個被認為屬於「高」嚴重性威脅。因為這些處理器被全球企業及消費者所大量使用,因此新出現的漏洞對安全管理員和個人用戶來說都相當值得擔心。 繼續閱讀

影響企業最大的五個惡意程式與企業經常忽略的 10 個網路資安風險

科技帶來了更高的效率和生產力,但不幸地,新技術也帶來了新風險。這正是為何企業應考慮將資安也列入商業策略的一環。然而,在科技不斷演變的情況下,企業員工是否具備了必要的條件來確保企業安全?

本文重點預覽:

  • 63%  IT 和資安決策人員認為 IoT 相關的網路資安威脅越來越多
  • BEC 商務電子郵件變臉詐騙最常攻擊的五個職務
  • BEC商務電子郵件變臉詐騙最常假冒五個職務
  • 影響企業最大的五個惡意程式
  • 企業經常忽略的 10 個網路資安風險
  • 防範措施
  • 企業網路資安三大基本最佳實務原則

63%  IT 和資安決策人員認為 IoT 相關的網路資安威脅越來越多

趨勢科技 2018 年全球調查,涵蓋美國、英國、法國、德國及日本 1,150 位 IT 和資安決策人員,發現:

  • 43% 的人表示當他們在執行 IoT 專案時,資安只是事後考量的一項因素。
  • 53% 的人認為連網裝置對其企業機構是一項威脅。
  • 63% 的人同意 IoT 相關的網路資安威脅在過去 12 個月當中越來越多。


BEC 商務電子郵件變臉詐騙最常攻擊的五個職務
根據趨勢科技2017年至2018年8月的偵測資料變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)最常攻擊的職務

  1. 分行、地區業務、帳戶、行銷等部門經理
  2. 財務長
  3. 財務經理
  4. 財務總監
  5. 財務主任


BEC商務電子郵件變臉詐騙最常假冒五個職務

  1. 執行長
  2. 董事總經理/董事
  3. 分行、地區業務、帳戶、行銷等部門經理
  4. 總裁
  5. 總經理


影響企業最大的五個惡意程式

  1. WCRY (勒索病毒)
  2. DownAd (蠕蟲/殭屍網路)
  3. COINMINER (挖礦程式)
  4. Sality (後門程式)
  5. Virux (檔案感染程式)

繼續閱讀

駭客如何利用員工的社群網站 、電子郵件入侵公司?-維護職場網路安全四要點

「1,863萬台幣贖金 ,另加 3,105萬元購買新電腦和硬體!」這是發生在美國佛羅里達州里維拉灘市(Riviera Beach)一名警察部門的員工,不小心點開「有毒郵件」,導致市政府電腦被癱瘓了3周後的代價 。(相關報導)

一間新竹科技公司,為何因為一時沒看出「xxx@ximhan.net」與「xxx@xlmhan.net」兩帳號差異,竟損失近2千餘萬元?
臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」還是攻擊跳板?

如果員工上班時瀏覽網站不小心點入了惡意廣告,對企業組織有何風險?

網路資安情勢瞬息萬變,只針對新進員工進行網路資安訓練夠嗎?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。以下從四個面向: 「社群網站 」、「 電子郵件」、「 網頁瀏覽」及「員工教育訓練 」提供一些指南:

企業資安不是 IT 部門的專屬責任,每一位員工都是把關者

臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」?駭客眼中夢寐以求的攻擊跳板有哪些特質?

為何員工在社群網站發言,會影響企業安全? 駭客如何利用假身分掩護,加入某公司員工的社群帳號,進而引發一場資料外洩事件?請看以下影片:

這位仁兄幾乎接受所有的交友邀請,他很自豪的認為高人氣的社群人脈,可以讓他迅速飛黃騰達,他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位社群網站”好友”,實際上多數為陌生人,知道他的作息與工作點滴,你身邊也有這類型的同事嗎?為何這種人會成為攻擊者夢想中的目標?他和所屬的公司,最終付出什麼代價?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。本文從四個面向:「 電子郵件」、「 網頁瀏覽」、「員工教育訓練 」及「社群網站 」提供一些指南:

1.電子郵件安全

電子郵件至今仍是企業及員工所面臨的最大一項威脅管道。電子郵件是今日企業溝通的最主要工具。因此一再成為歹徒的犯案工具。對企業來說,最困難的一項工作就是今日社交工程陷阱越來越高明,因此讓員工很難察覺有詐。員工可採取以下幾個作法來加強防範:

2.網頁瀏覽

網站是許多員工和企業遭到駭客入侵的第二大途徑。許多歹徒都會利用一些熱門網站或網頁內的廣告來感染使用者。網路釣魚(Phishing)網頁在今日非常流行,因為網路犯罪集團很希望能竊取使用者在一些熱門網站的登入憑證。使用者可以採取以下幾個作法來加強防範:

  • 若您突然看到畫面上彈出一個以前不曾見過的登入畫面,請務必小心,並且切勿直接登入。請改用原本已加入書籤的頁面來登入該網站。
  • 小心網站上的廣告,因為許多歹徒都是利用惡意廣告來感染使用者。
  • 確認您的系統或企業機構已架設網站過濾功能來封鎖一些惡意的網站和網頁。
  • 盡可能使用書籤來前往某個網站,或者直接在網址列輸入網址,避免直接點選電子郵件或訊息當中隨附的連結。

3.員工教育訓練

許多企業機構在投入了一些資源來進行員工網路資安訓練之後,都確實改善了資安的情況。像這樣的教育訓練務必持之以恆,不論是針對新進員工或老員工,因為網路資安情勢瞬息萬變。

  • 定期舉辦網路釣魚模擬計畫:您可以定期提供一些有關威脅如何運作的影片,或是透過一些網路釣魚模擬計畫來定期檢測員工是否會點選您刻意製作的網路釣魚郵件隨附的連結。
  • 員工專屬疑似電子郵件回報信箱:除此之外,企業還可以成立一個專門的電子郵件信箱讓員工將可疑的電子郵件轉寄給 IT 部門。但請注意,企業務必迅速作出回應,這樣才能讓使用者知道如果真的遇到惡意郵件,他們確實會收到通知。
  • 不要有僥倖心態:所有員工都應謹記,不論任何時候,他們都有可能遭到攻擊。許多員工或許會認為自己不可能成為攻擊目標。不過,網路犯罪集團絕不會輕言放棄,如果他們一直無法讓某個員工上當,那麼他們就會另尋其他目標,直到有人掉入他們社交工程陷阱為止。企業機構,尤其是小型企業,更須謹記這點,因為,他們總有一天會成為攻擊目標,只是時間早晚而已。

駭客和網路犯罪集團隨時都在攻擊全球各地的企業機構和員工,換句話說,企業機構內的每一個人都要嚴加戒備,隨時注意自己的網路活動,以確保自身安全。當然趨勢科技也知道我們可以做得更多,因此我們隨時都在投資新的技術來保護客戶,防範威脅入侵客戶,因為,建立一個安全的數位資訊交換世界是我們的使命。

4.社群網站

別讓你的個人檔案像一本可以自由翻閱的書,免得駭客可以看到任何所需資訊,加以利用謀取利益!

本文一開頭的影片男主角 Dave是攻擊者夢想中的目標,因為他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位陌生人知道,你身邊有沒有這種人呢?
我們都使用社群網路,但如果你不謹慎小心,就很容易洩漏這麼多資料,Dave可能覺得有趣,分享自己所做的一切,但是對心懷不軌的人,這正是大好機會,利用你過度分享的資訊。在你察覺之前,滲透掌握你的一舉一動,即使你分享資訊沒有損失,最終仍可能為此付出代價。
影片中的駭客寫電子郵件給Dave的上司,提出非常有趣的提案,在假試算表嵌入惡意程式碼,只要幾秒鐘就能完成,你可能認為這種事情,只發生在電影中,但事實上大部分攻擊,都使用社交工程,建立可信藉口欺騙受害者,從事不明智的行為,只是一時判斷不當,圖謀不軌的人就能取得他所要的存取權限。

有計畫的犯罪份子會仔細瀏覽網路,搜尋更多系統及資料,這不是短期的駭客行為,他們會長期取得機密資料,銷售給地下犯罪組織,可能是信用卡資料庫或公司全力投入的專案。

請記住以下四點:

  1. 你不但要維護公司的資料安全,也要維護個人的資料安全
  2. 建立社群人脈固然重要,但不要所有人都照單全收
  3. 發文前請三思,如果你不想引人注意,就不要在網路發文
  4. 如果你分享資訊.請確保嚴密控制目標對象,遵循公司安全政策,當然也要小心收到的未經請求訊息或內容,最重要的是
    請用腦思考