還在使用老舊軟體和這 61 組弱密碼? 挖礦病毒利用多重攻擊手法自中國擴散至台灣、日本等亞洲企業

趨勢科技偵測到一個惡意軟體: Trojan.PS1.LUDICROUZ.A用多種感染方式,擴散門羅幣挖礦程式到更多的系統和伺服器。該挖礦病毒在今年初現身中國,原先的感染方式是用弱密碼及pass-the-hash(傳遞雜湊)技術,還有經由Windows管理工具與公開原始碼進行暴力破解攻擊, 。在日本發現的這起新案例會用EternalBlue(永恆之藍) 漏洞攻擊及PowerShell來入侵系統並躲避偵測。

挖礦病毒利用多重攻擊手法自中國擴散至台灣、日本等亞洲企業

看起來攻擊者正在將此殭屍網路擴展到其他國家;趨勢科技發現在台灣、日本、香港、越南、印度及澳洲都發現了此威脅。

趨勢科技發現這個惡意軟體非常複雜,專門設計成感染更多的電腦,而且可以不會馬上被偵測到。它會利用電腦系統和資料庫的弱密碼,針對企業可能仍在使用的老舊軟體,使用會在記憶體內下載和執行組件的PowerShell腳本,攻擊未修補的漏洞以及使用Windows的啟動資料夾和任務排程進行安裝。

鑑於PowerShell的日漸普及加上有越來越多公開可用的開放程式碼,可以預期會看到更加複雜的惡意軟體。雖然收集系統資訊並送回C&C與直接竊取個人身份資料相比可能顯得微不足道,但系統資訊對機器來說是獨一無二的,可以用來追蹤識別使用者及其活動。

呼籲企業儘早更新系統, 使用複雜密碼, 並應用可以從閘道到端點主動封鎖這些威脅和惡意網址的多層次保護系統。

主要散播方式是利用弱密碼登入連接網路的其他電腦

這個惡意軟體(趨勢科技偵測為Trojan.PS1.LUDICROUZ.A)的主要散播方式是利用弱密碼登入連接網路的其他電腦。它不會直接將自己複製到連接的系統,而是透過遠端命令來變更中毒電腦的防火牆和端口轉發設定,建立排程來下載並執行更新的惡意軟體。下載的PowerShell腳本會執行:

繼續閱讀
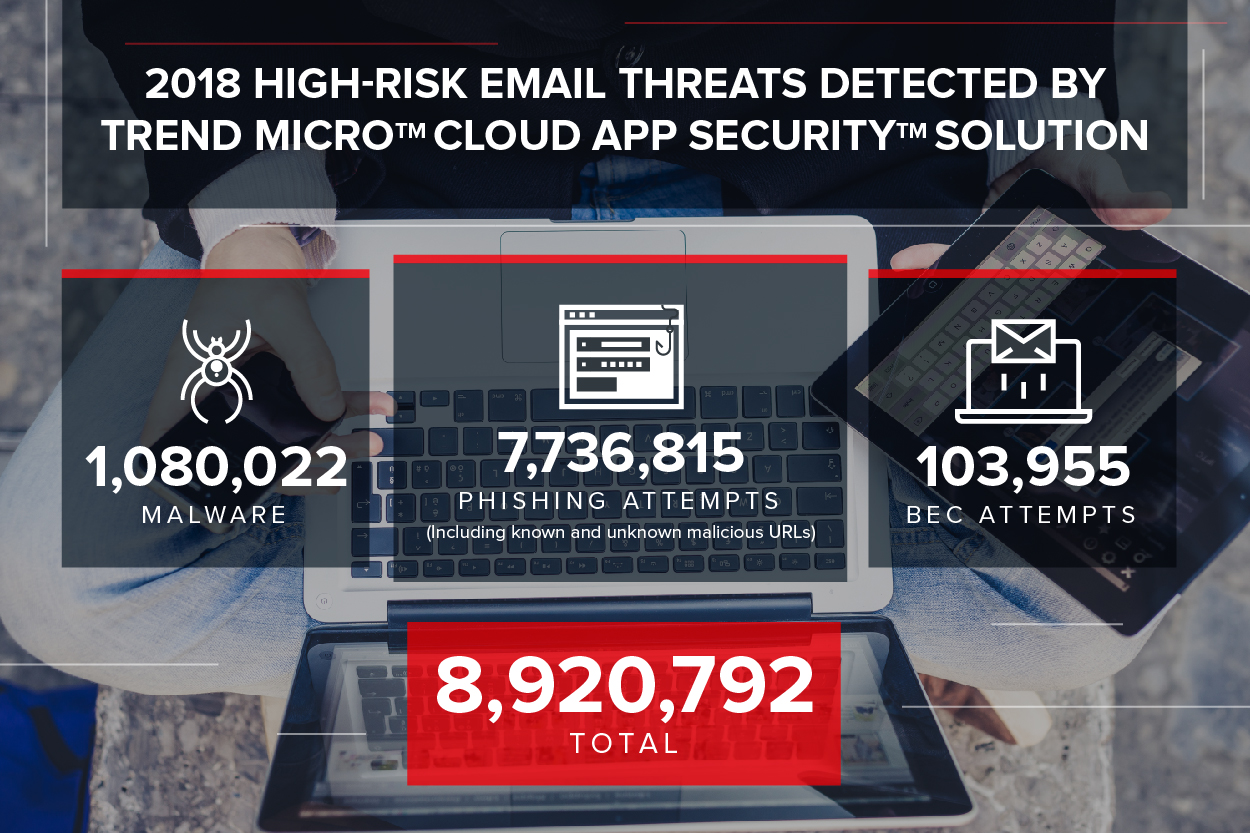
趨勢科技 2018 年 Cloud App Security 報告: 針對進階電子郵件威脅的進階防禦

為了讓企業完整掌握今日的電子郵件威脅情勢,我們詳細研究了網路犯罪集團所使用的主要進階電子郵件威脅,並且針對這些威脅提供有效的進階防禦技巧。

在所有的感染途徑當中,電子郵件依然是網路犯罪最常用的管道,因為它非常容易下手。電子郵件除了是今日人們溝通合作的標準工具之外,大量散發電子郵件更是幾乎不費力氣或成本 (儘管並非完全免費)。電子郵件對網路犯罪集團的方便性,讓使用電子郵件的企業環境面臨層出不窮的風險:詐騙、間諜活動、資訊竊盜、假冒郵件以及其他攻擊。

2018 年,趨勢科技 Smart Protection Network™ 全球威脅情報網偵測並攔截了 410 億次以上的電子郵件威脅。網路釣魚攻擊與垃圾郵件數量的暴增,以及網路犯罪集團無時無刻不在利用電子郵件散布各種惡意程式,都是這項數字如此龐大的原因。這些威脅不但持續繁衍,而且難以根除,所以企業應深入了解該採取何種措施來保護自己的系統與網路,才能有效率地防範這些威脅。

…

高風險的電子郵件威脅需要一道額外的資安防護

趨勢科技趨勢科技 Cloud App Security™ 解決方案能提供進階防護來保護雲端電子郵件與檔案分享應用程式,如 Microsoft® Office 365™ Exchange™ Online、Google Drive™、OneDrive® for Business 以及 SharePoint® Online 等平台,確保企業資產 (尤其是資料) 的安全與便利性。這套解決方案可在電子郵件和檔案通過雲端應用程式內建的安全機制過濾之後,提供一道額外的防護。它採用機器學習(Machine learning,ML)、沙盒模擬惡意程式分析以及其他網路資安技術來保護系統,防範變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email CompromiseHYPERLINK ,簡稱BEC)、網路釣魚(Phishing)、魚叉式釣魚(spear phishing)、網路捕鯨 (whaling)、勒索病毒 ,以及其他進階電子郵件威脅。

2018 年,Cloud App Security 所攔截的威脅數量甚至又超越前一年,總共偵測並攔截了  8,920,792 次高風險的電子郵件威脅。

有些使用 Office 365 電子郵件服務的企業單純僅使用內建的資安過濾功能,有些則會再搭配一套或多套第三方資安解決方案來提供額外的威脅防護。根據 2018 年的威脅資料顯示,Cloud App Security 確實有助於強化企業的現有電子郵件防護 (不論是內建防護或獨立產品),幫企業偵測及攔截現有防護漏掉的高風險威脅。

繼續閱讀

託管式偵測及回應服務( MDR)如何協助解決持續性的威脅?

我們將會介紹2018年美洲最常見的資訊竊取病毒、勒索病毒Ransomware (勒索軟體/綁架病毒)和挖礦( coinmining )病毒,以及這些威脅讓我們了解主動式威脅偵測和事件回應能力的重要。


2018年的威脅情勢凸顯出威脅偵測和主動式事件回應能力的重要。在我們的威脅情勢評估中,根據趨勢科技Smart Protection Suites的反饋資料加上偵測及回應託管式服務(managed detection and response,MDR)感知器的監測資訊將威脅分類為資料竊取病毒、勒索病毒及虛擬貨幣挖礦病毒,並提出以下見解:

偵測及回應託管式服務( MDR)如何協助解決持續性的威脅?
  • 資料竊取病毒是2018年北美最常見的威脅。拉丁美洲則是勒索病毒。
  • Emotet、Powload及惡意版Coothive是最常見的威脅,我們預期這些作者還會繼續進行開發。
  • 勒索病毒數量下降但在策略及技術上變得多樣化。
  • 虛擬貨幣挖礦病毒成為網路犯罪分子替代勒索病毒的方案。但勒索病毒不會被完全放棄,因為虛擬貨幣挖礦病毒屬於被動的模式,不像勒索病毒那樣容易賺錢(或帶來同樣大的損害)。
  • 2018年遭受漏洞攻擊最嚴重的產業是銀行、科技業、醫療產業、製造業和媒體。
  • 最常被嵌入惡意軟體的檔案類型是Microsoft Office、Java和Adobe相關檔案。
  • 在拉丁美洲,銀行惡意軟體對巴西影響最大,因為該國很依賴網路銀行。
  • 根據趨勢科技MDR服務的反饋資料,北美地區大多數的資料竊取病毒(即Ursnif和Emotet)透過電子郵件閘道、網路或端點到來。

北美地區的常見威脅

趨勢科技的Smart Protection Network資料顯示出資料竊取病毒仍是北美最常見的惡意軟體。虛擬貨幣挖礦病毒的散播可能是因為虛擬貨幣的流行,而勒索病毒的下降可能是因為網路犯罪分子發現可以用挖礦劫持或虛擬貨幣挖礦病毒作為替代方案。

繼續閱讀

【資安新聞短評 】立陶宛男子冒充台灣知名硬體公司,詐騙Google和Facebook上億美元

Google和Facebook詐騙者認罪犯下1億美元的詐騙

一名利用變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise BEC)詐騙對Google和Facebook騙取超過1億美元的立陶宛男子在3月20日承認犯下電匯詐欺罪行。50歲的Evaldas Rimasauskas及未具名合作夥伴冒充為知名台灣硬體公司(Facebook和Google的商業夥伴)。他們精心設計的詐欺行動先從在拉脫維亞設立假硬體公司開始。接著該集團寄送假發票、合約、郵件等給高科技公司,在數年內錯誤地向他們收取數百萬美元的費用。

這些文件看起來很正常,Google和Facebook從2013年到2015年將錢匯入Rimasauskas控制的帳戶。根據報導,他透過拉脫維亞、塞普勒斯、斯洛伐克、立陶宛、匈牙利及香港的銀行洗錢。

Rimasauskas同意被沒收4,970萬美元,他的宣判時間定於7月24日。他可能面臨長達30年的監禁。

繼續閱讀

企業資安管理者不容錯過! Apex One上市產品說明會,開始報名

重新定端點防護 全新上市 Endpoint Security with Apex One

資安人才缺乏的情況下,進階的威脅和攻擊卻是越來越複雜和防範。映對未來,對抗無所不在的威脅,您的端點防護,需要被全新定義,唯有能夠主動偵測、事件回饋和調查,甚至專家處理,才足以對抗。

重新定端點防護 全新上市 Endpoint Security with Apex One


邀請您透過 Apex One上市產品說明會,深入了解趨勢科技全新的端點防護旗艦方案、EDR對企業資安運作的助益、以及MDR服務如何協助資安維運,身為企業資安管理者的您,不容錯過!
*席次有限,請盡速報名。全程參加活動,可獲得『走透透,輕旅行提袋』*

席次有限,請盡速報名
報名送出前請注意活動場次和時間,適合參加客戶 : 中大型企業用戶的 IT / 網管 / 資安專業人員。

  • 台北場 4月24日  
  • 新竹場 4月25日
  • 台中場 4月26日
  • 高雄場 4月30日