《重大勒索病毒分析》RansomExx ,為何攻擊企業又快又猛?新變種專門攻擊 Linux 伺服器

拓展範圍、提升速度:RansomExx 勒索病毒新策略

曾導致巴西最高法院慘暫停開庭、攻擊日本影像及光學大廠柯尼卡美能達(Konica Minolta)的RansomExx 勒索病毒,在 2020 年製造了多起知名攻擊事件,本文分析它所使用的技巧,包括:運用木馬化軟體來散播惡意檔案,以及又快又猛的攻擊方式。

RansomExx 勒索病毒在 2020 年製造了多起知名的攻擊事件,目前有跡象顯示它仍在持續發展當中,並且相當活躍。最新的報告顯示,它開發了新的變種來專門攻擊 Linux 伺服器,而這等於是將攻擊範圍拓展到 Windows 伺服器之外。
根據監測資料顯示,RansomExx 正在攻擊美國、加拿大和巴西的企業,並且持續發現 Linux 變種的活動足跡。本文詳細說明我們對某起 RansomExx 攻擊的分析,此攻擊本首先利用 IcedID 惡意程式來入侵企業,成功之後再使用 Vatet 來載入 Pyxie 和 Cobalt Strike。經由這整套工具,駭客約只需五小時的時間就能完成整個入侵到植入勒索病毒的程序。

RansomExx 勒索病毒的背後是一個  SecureWorks 命名為「GOLD DUPONT」的駭客集團,該集團從 2018 年活躍至今。根據其最新的攻擊顯示,該集團入侵企業的手法相當迅速有效。他們會使用 Vatet、PyXie、Trickbot 和 RansomExx 等惡意程式,以及像 Cobalt Strike 這類駭客工具,都是該集團常用的攻擊武器。

此勒索病毒之所以值得注意,是因為它運用了 2020 年勒索病毒攻擊常見的技巧,包括運用木馬化軟體來散播惡意檔案,以及又快又猛的攻擊方式。 

繼續閱讀
保護物聯網(IOT)應用程式安全

protecting your iot devices apps

物聯網(IoT ,Internet of Thing)改變了許多產業的運作方式,也改變了人們執行日常工作的方式。今日的智慧型裝置讓使用者能夠更方便地處理各種工作和差事。連結使用者、智慧型裝置和網路的應用程式透過觸摸或命令,改變使用者掌控工作、娛樂、教育和個人必需等不同系統和功能的方式。

在家工作(Work-From-Home,WFH)的轉變也讓使用者更加依賴物聯網技術所帶來的便利,進而讓物聯網應用程式的開發、部署及用於「非接觸式」目的的使用大幅增加。當人們在家工作時,筆記型電腦和智慧型手機等商務裝置與物聯網裝置連接在相同的空間和網路中。跟辦公室比起來,家庭網路和裝置不太可能擁有同等級的多層次安全防護,更多的進入點可能會侵害使用者和企業的安全性,讓他們的資料遭受威脅。不斷尋找可利用威脅載體的網路犯罪分子正在尋找新漏洞,如裝置或應用程式漏洞、儲存裝置不當設定、網路流量交換及程式開發漏洞等安全間隙。

[延伸閱讀:日常生活中所暗藏的 IoT 威脅風險]

物聯網應用程式安全防護和管理所面臨的威脅

繼續閱讀

少了 ITSM企業該如何管理風險?

您或許已經從 SolarWinds 那邊收到將其 ITSM 產品下線的建議。此一情況非常特殊,因為絕大多數的漏洞在修補之前,企業都會先透過某種防護機制 (如 IPS 偵測規則) 來爭取一些時間,等待廠商釋出修補更新,然後再進行測試和安裝,以盡可能減少對業務的衝擊。
所以,廠商會建議立即將產品下線是相當不尋常的事,這意味著使用該產品的風險非常之高。只不過,當您將該產品下線時,您將面臨沒有 ITSM 的風險 (儘管較小)。

企業內部有許多風險管理都是仰賴非資安產品來執行。
目前最能有效管理企業資安風險以提升企業安全的兩項措施,就是系統修補與資料備份。

企業已從勒索病毒 Ransomware (勒索軟體/綁架病毒)身上學會資料備份的重要性,至於系統修補則是為了維持營運及安全。系統修補的工作跟資料備份一樣,都是由非資安團隊負責,歸在 IT 系統管理 (ITSM:Information Technology Service Management) 底下。

系統修補牽動著網路資安的兩股力量:營運與安全性。營運是最重要的事,沒有了營運,企業也就沒有什麼東西需要保護。

繼續閱讀

趨勢科技以完整專業顧問服務為基底,型塑更全面性工控防護能量

◼本文由 DIGITIMES 採訪撰稿

今年(2020)對於製造業、關鍵基礎設施行業來說,可謂命運多舛的一年,許多知名業者淪為資安事故的受難者,連帶造成營運生產中斷、影響社會大眾,使「工控安全」頓時成為熱門議題。

持平而論,現階段許多OT場域的工控安全水平,其實有極大補強空間,只因不管談到隔離管制、安全配置、管理盤點乃至 ACL…等等資安基本功,多半做得不盡確實;憑藉這般薄弱基礎,又積極推動數位轉型和機聯網,唯恐門戶洞開,招惹更多資安威脅進門,著實令人憂心。

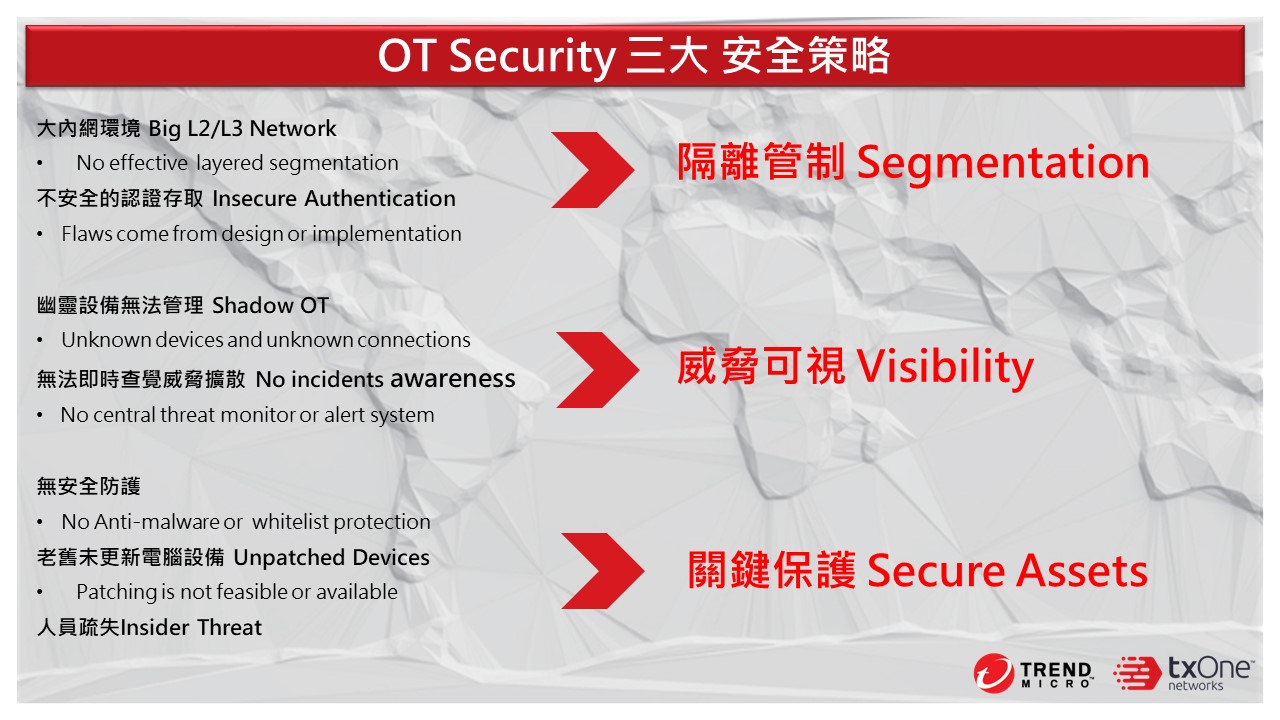
近期歷經多起資安事件震撼教育,已讓多數業主意識到工控安全的重要性。趨勢科技強調,由於近年來針對工控資安鑽研甚深,歸納發生頻率最高、也最容易導致營運中斷的工控資安事件,即是勒索蠕蟲、APT Ransom及Coin Miner三大類;它們屢屢攻擊得逞的癥結,在於 OT場域普遍存在的資安風險,包含大內網環境、幽靈設備無法管理、不安全的認證存取、老舊未更新電腦設備、人員疏失、無基本安全防護,以及無法即時查覺威脅擴散。

為此,趨勢科技悉心擘劃 OT Security三大安全策略。首先是「隔離管制」,利用邊界防護、區段隔離、微隔離(實體隔離)及單機隔離(邏輯隔離)等由淺入深不同層次的安全隔離機制,化解大內網、不安全認證存取等難題。其次是「威脅可視」,透過產線設備資產偵測、場域威脅即時監控,補強幽靈設備無法管理、威脅擴散無從即時查覺等罩門。再來是「關鍵保護」,藉由白名單應用程式Lockdown方案、重要主機多層次防護方案、掃毒隨身碟等重要工具,一次弭平無安全防護、老舊未更新電腦、人員疏失等風險。

繼續閱讀

專攻擊知名企業的「雙重勒索」Egregor勒索病毒不只加密資料,還會主動通知媒體,讓被駭企業消息曝光

Egregor是一種複雜的勒索病毒 Ransomware (勒索軟體/綁架病毒),在2020年9月首次出現,接著參與許多知名的攻擊,目標包括了大型零售業者及其他組織。

在2020年底,Maze勒索病毒(近期最惡名昭彰的勒索病毒家族之一)背後組織宣布關閉運作。不過就在Maze退役後不久,被稱為Egregor的勒索病毒就跟著接班,據稱已成為之前Maze勒索病毒聯盟夥伴,繼續駭人的首選勒索病毒。Egregor跟Maze一樣使用了「雙重勒索」技術,駭客不僅威脅受害者不支付贖金將會失去資料,而且還會公開其資料。

◼2021/1/8 更新:美國聯邦調查局(FBI)對企業發出警告,要當心 Egregor 勒索軟體。

使用先進的混淆技術 的Egregor


Egregor是一種複雜的勒索病毒,在2020年9月首次出現,接著參與許多知名的攻擊,目標包括了大型零售業者及其他組織。

2020 年底智利最大零售集團 Cencosud 遭到 Egregor 勒索,收銀機檔案被加密後,還不斷印出勒索訊息。(如下圖)

這隻勒索病毒通常會跟QAKBOT之類的遠端訪問木馬(RAT)一起派送。而QAKBOT之前也被發現跟MegaCortex和ProLock勒索病毒家族有關,這顯示QAKBOT和Egregor間可能存在合作關係,或者是QAKBOT組織的新病毒。

跟 Ryuk 等新型勒索病毒家族使用的雙重勒索技術類似,Egregor 威脅要公開被竊資料來迫使受害者付款。除了加密資料外,Egregor幕後駭客也威脅要通知媒體,來公開企業遭受入侵的消息。

繼續閱讀