2015 上半年行動威脅情勢:每兩個網路銀行 App 程式就有一個是惡意或假冒的程式


2015 上半年行動威脅情勢的焦點在於作業系統、應用程式以及裝置本身的漏洞。過去幾個月來所發生的幾起重大事件和案例顯示這些漏洞已成為歹徒的攻擊管道。此外,越權廣告程式和可能有害的程式 (PUA) 仍是極為普遍的威脅,數以百萬計的使用者因而暴露在惡意廣告與個資蒐集程式的危險當中。

以下是 2015 上半年幾起最重大的行動威脅案例。

內含 MDash 軟體開發套件 (SDK) 的應用程式突顯出線上廣告的危險

一些可能有害的線上廣告不光只是煩人而已,還會在行動裝置上植入惡意程式。

今年二月,Google Play 下架了一些據報由廣告程式偽裝的應用程式,這些內含 MDash 廣告 SDK 的應用程式讓數百萬台裝置感染了越權廣告程式,這就是趨勢科技所偵測到的 ANDROIDOS_ADMDASH.HRX。內含此 SDK 的惡意程式家族可在使用者背後偷打電話並偷偷蒐集資訊,並將資訊傳送至遠端伺服器。此外,還會在已感染的裝置上再安裝其他更惡劣的廣告。
內含 MDash SDK 的 App 程式

根據我們的調查,截至去年 3 月 11 日為止,Google Play 商店上就發現 2,377 個這類 App 程式的 SHA-256 雜湊碼。Google 在接獲研究人員通知之後,立刻展開了調查。
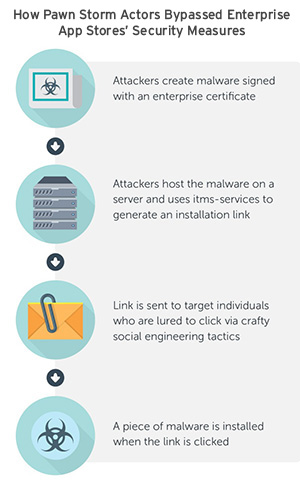
Pawn Storm 攻擊行動使用惡意的 iOS App 繼續閱讀
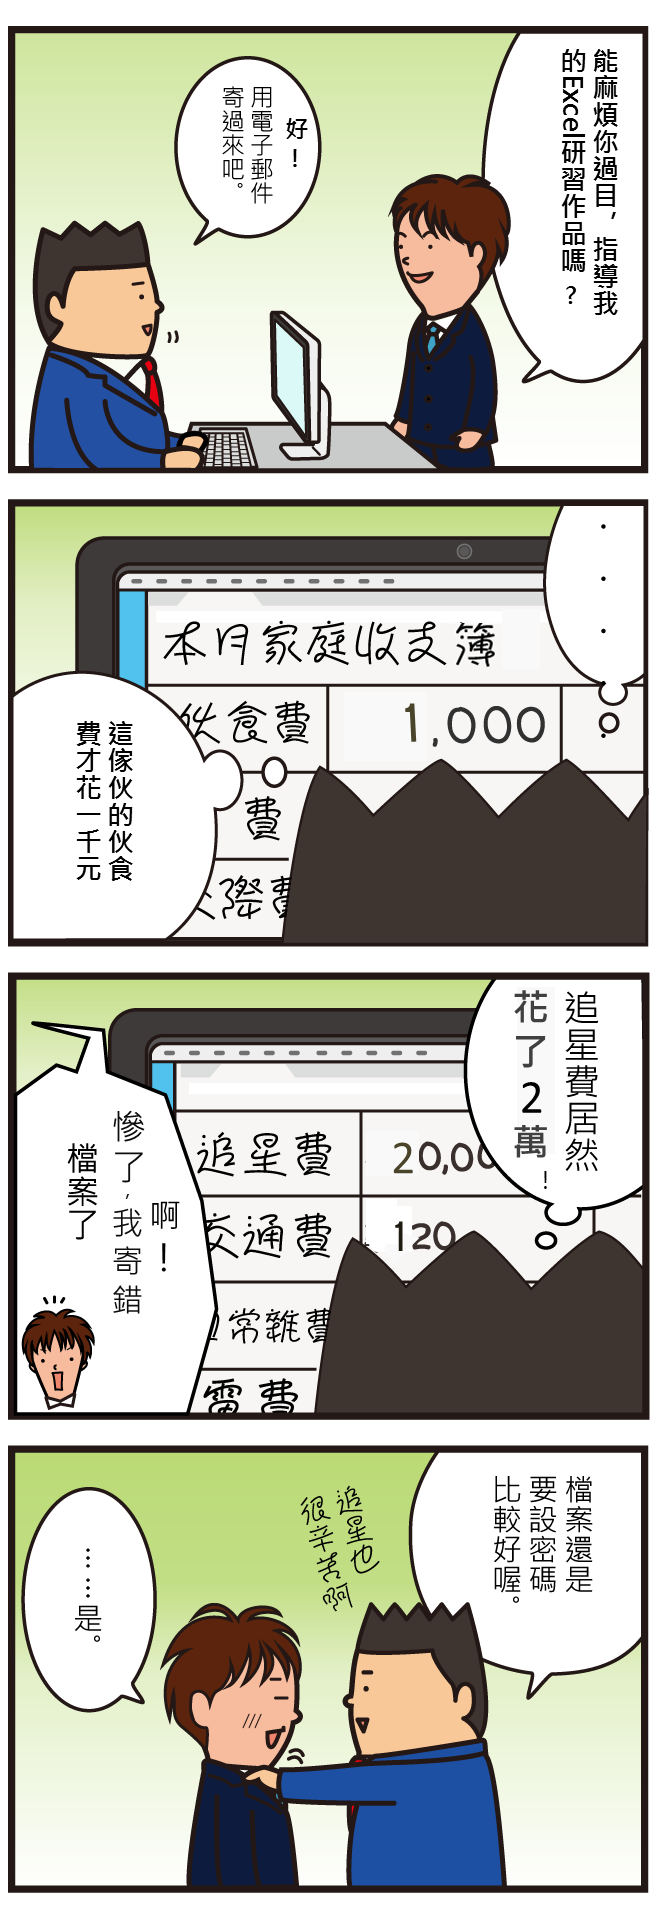
< 小廣和小明的資安大小事 >寄錯檔案,有夠冏!

比三餐還重要的秘密

資安漫畫 Word或Excel檔案加密儲存的方法

日本資安漫畫 banner


Word或 Excel檔案加密儲存的方法

如果你的 Word 或 Excel 檔案等文書檔案,有些並不適合與他人共享時,又擔心不小心曝光時(比如寄錯檔案),你會怎麼處理? 比如在公司的電腦中存有不得外流的客戶名單、提案書、企劃書、估價單等檔案。在家中與家人共用電腦時,或許都有些不想被其他人看到的檔案,例如抒發情緒的日記,個人的秘密記事….等,你都怎麼儲存這些文書檔案呢?

若不想讓其他人檢視你的文件檔案,最簡單直接的保護方法就是使用密碼來保護檔案。如此一來,除非知道事先設定的密碼,否則任何人都無法開啟檔案。 繼續閱讀

< APT 攻擊 >鎖定中小企業變更供應商詐騙:歹徒如何利用35美元惡意軟體賺黑心百萬?

nfo@貴公司名字.com.tw
sales@貴公司名字.com.tw ….
中小業主請小心!!「官方」對外信箱內的社交工程郵件陷阱

在趨勢科技最新的研究 – 深入HawkEye(鷹眼)裡,發現了各種網路犯罪分子利用監控受害者信箱所收集來的資訊以從企業竊取金錢的方法。其中的一個例子 – 「變更供應商」是當中最值得注意的,因為這類騙局可以為網路犯罪分子賺得數百萬美元。本文詳細介紹這種騙局,以及為什麼它會對中小型企業和使用者造成很大的威脅。

Hawkeye 鷹眼 中小企業


步驟一:選擇官方服務信箱成為犯罪目標

根據趨勢科技對此種騙局的監視顯示出它比一般攻擊要更加具有針對性也更加計畫長遠。網路犯罪分子在部署攻擊時往往是用「亂槍打鳥法」 – 將特製的電子郵件寄送到名單上的所有人(可能跟其他網路犯罪分子買來)。但我們在這此案例中所看到的則大不相同,這些網路犯罪分子專門針對中小型企業的公開電子郵件地址。我們的資料顯示出這些都是「官方」公司郵件地址,格式通常為info@companyname.com或sales@companyname.com。

圖1、目標郵件地址的類型

這是一種有趣的策略,因為公司的官方郵件地址通常用來接收來自未知寄件者的郵件,這就讓網路犯罪分子佔了一些好處。如果管理郵件帳號的團隊不夠精明到能夠識別社交工程郵件,就很有可能會打開這些網路犯罪分子所送來的郵件。

繼續閱讀

成功的雲端運算管理必須建立穩固的防守

Cloud-shield 雲端


雲端運算正在改變全世界做IT的方式。有著降低成本、提高效率、更快開發應用程式並加以部署等吸引力,各地的使用者趨之若鶩的想轉移到這新的運算模式,不管有沒有得到IT的祝福。然而安全仍是首要的關注,因為會失去對實體基礎設施的控制。

想要平衡業務靈活性與安全風險同時又降低成本,這項挑戰並非容易的事。但它是雲端運算管理者想成功就得面對的事情。如同在足球賽事中,獲勝的策略必須建立在有穩固的防守上。


共享責任

為了要闡明雲端安全的挑戰,趨勢科技最近委託Forrester顧問公司訪談調查IT負責公共雲安全專案的專家。有70%的人認為公共雲是他們所提供給客戶的產品或服務的一部分。

而且毫不令人驚訝地,有四分之三(76%)的人對安全有疑慮。

在公共雲中,安全是共享責任。雲端服務供應商負責管理程序(包括資料中心和基礎設施),而客戶必須確保作業系統、應用程式、使用者和資料

安全。

繼續閱讀

為什麼整合是有效安全的關鍵 ?


今日的 CISO(資訊安全長)得在好幾個地方滅火才能確保組織安全。他們被要求用更少的資源做更多的事情,並且得抵禦一連串更加複雜且具進階持續性滲透攻擊」(Advanced Persistent Threat,簡稱APT攻擊),還得防備DDoS攻擊和其他傳統威脅。但他們也必須去做好這一切,因為組織的受攻擊面也隨著時間變大,這部分得謝謝行動裝置、雲端服務和新發現軟體漏洞的爆炸性成長。而就好像這還不夠艱難一般,


作者:Eric Skinner

許多IT安全主管必須綁起一隻手來,這得謝謝他們所使用的各種安全解決方案。通常都會購買這些產品的最佳品牌,但它們之間無法有效地相互溝通而會阻礙有效的防禦。

傘 Umbrella-connected-threat-defense

剖析攻擊

一個完整的威脅防禦平台應該涵蓋橫跨整個威脅生命周期的四個要素:

預防:評估漏洞與潛在威脅,主動保護端點、伺服器和應用程式。

偵測:找到在第一階段沒有被偵測和封鎖的惡意軟體。

分析:評估風險和確認威脅所造成的影響。

反應:提供特徵碼和更新以防止之後的攻擊。

不幸的是,大多數組織沒有一個完全整合的平台可以集中控制跨越這四個象限。意味著威脅可以鑽空隙來滲透入商業網路,造成硬碟的破壞性損害或客戶資料與智慧財產巨大的損失。

這裡是沒有連接威脅防禦可能會發生的事情:

  • 攻擊從一封電子郵件出現在使用者的收件匣開始,所夾帶的附件檔可以進行零時差漏洞攻擊及帶來資料竊取威脅。它可能會在預防階段經由特徵碼偵測、行為監控、漏洞防禦、應用程式白名單或單獨的工具加以阻止。
    Hacker Mail
  • 但是這零時差漏洞攻擊威脅被設計來繞過這所有的傳統防禦技術,讓偵測階段變得至為重要。惡意軟體沙箱和360度網路分析可以幫助識別進階惡意軟體,這惡意軟體是「進階持續性滲透攻擊」(Advanced Persistent Threat,簡稱APT攻擊)的一部分,特製來躲過雷達和藏匿起來數周、數月甚至幾年,竊取你最敏感的機密資料。
  • 但僅是在這階段偵測到威脅還不夠好。還需要透過端點感應程式來加以分析和評估,讓你可以發現此威脅是否已經在你的組織內蔓延,並加以控制。沒有做到分析階段,就可能讓惡意軟體留在你的系統上。接下來是和雲端運算的大數據威脅情報系統進行關聯分析以產生可供行動的情報,分享給四個威脅防禦象限,提高你整體的網路防禦態勢。
  • 分析完複雜威脅後就必須做出反應,畢竟,如果你已經用沙箱技術偵測到惡意軟體或用網路層分析找到C&C流量,就必須建立即時的特徵碼來立刻分享給所有的端點和閘道安全元件。沒有做到這一點,就無法在下一次遇到這威脅時自動加以封鎖 — 讓風險加乘。這一階段還應該包括損害清理來自動清除電腦上的任何惡意軟體,這樣做可以讓使用者的工作效率最大化。

繼續閱讀