什麼是資料外洩?從五個資料外洩案例,認識事件發生原因、外洩資料類型與資料流向

一班 通用 資料外洩 data-breach-101

今日似乎已經開始走到一個人們對資料外洩事件逐漸麻木的時代。因為,新聞上三不五時就會有企業出面表示自己遭到駭客入侵,接著就是說明受害的影響範圍以及他們正在如何善後。其實,資料外洩是一項社會大眾應該仔細關心的問題。因為資料外洩很可能造成數百萬筆個人記錄和敏感資料外流,而且受影響的不光只有遭到入侵的企業而已,甚至包括每一個資料遭到外洩的人。

何謂資料外洩事件?

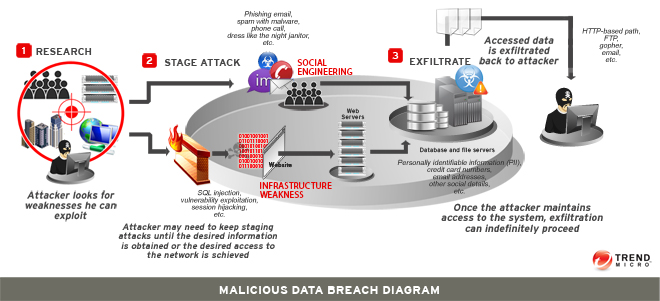
所謂資料外洩事件,是指駭客入侵某個資料來源並且偷走敏感資料的事件。竊取的方式包括直接進入企業內部然後偷走電腦或網路上的檔案,或者從遠端突破企業的網路安全防禦並進入其網路內部竊取資料。企業遭駭客攻擊的情況多半為後者,一般來說,資料外洩事件的攻擊過程如下:

  1. 研究 – 駭客會先研究目標企業的人員、系統或網路是否存在者任何安全弱點。
  2. 攻擊 – 駭客接著利用網路攻擊或社交攻擊的方式來試圖展開第一次接觸。
  3. 網路攻擊/社交攻擊 – 所謂的網路攻擊是指駭客利用電腦基礎架構、系統與應用程式的弱點來滲透企業網路。社交工程(social engineering )攻擊是指誘騙企業的員工,讓員工在不知情的狀況下引清兵入關,讓駭客進入企業網路。例如,員工可能被騙提供了自己的帳號密碼,或者開啟了某個惡意的附件檔案。
  4. 資料外傳 – 駭客一旦進入企業的電腦,就能進一步在其網路上游走,找出企業機密所在。當駭客成功取得資料並且將資料外傳之後,攻擊就算大功告成。
遭竊的通常是何種資料?

駭客的動機直接決定了他們的攻擊目標,因為不同機構可竊取到的資料不同。以下是一些經常遭到攻擊的目標類型,以及五個知名的相關案例。

  • 美國人事管理局 (OPM) (2015 年 4 月)
    聯邦機構
    駭客竊取了超過 1,800 萬筆聯邦政府員工的資料,其中包括:社會安全碼、工作職務及培訓相關資料。
  • Ashley Madison 偷情網站 (2015 年 7 月)
    社群網站
    駭客激進份子從 Ashley Madison 偷情網站竊取了大約 10GB 的資料並且外流到深層網路 (Deep Web)。失竊的資料當中包含了帳號詳細資料和個人身分識別資訊,約有 3,200 萬名會員受害,同時也包含了信用卡交易資料。
  • 美國 Target 連鎖超市 (2014 年 1 月)
    零售業者
    駭客入侵了 Target 的網路並感染了所有的銷售櫃台 (PoS) 系統,因而竊取了將近 4,000 萬筆信用卡和現金卡資料以從事詐騙。失竊的資料包括:卡片 PIN 碼、持卡人姓名以及其他銀行相關資訊。
  • JP Morgan Chase & Co. (2014 年 10 月)
    授信機構
    該公司表示大約有 7,600 萬個家庭和 700 萬家企業的資料遭到外洩,其中包括:姓名、住址、電話、電子郵件地址等等。
  • Anthem Inc. (2015 年 5 月)
    醫療
    一項從 2014 年 4 月開始行動的攻擊導致了超過 8,000 萬筆新舊客戶資料外流,其中包括:姓名、出生年月日、社會安全號碼、電子郵件地址以及就業情況等等。
繼續閱讀

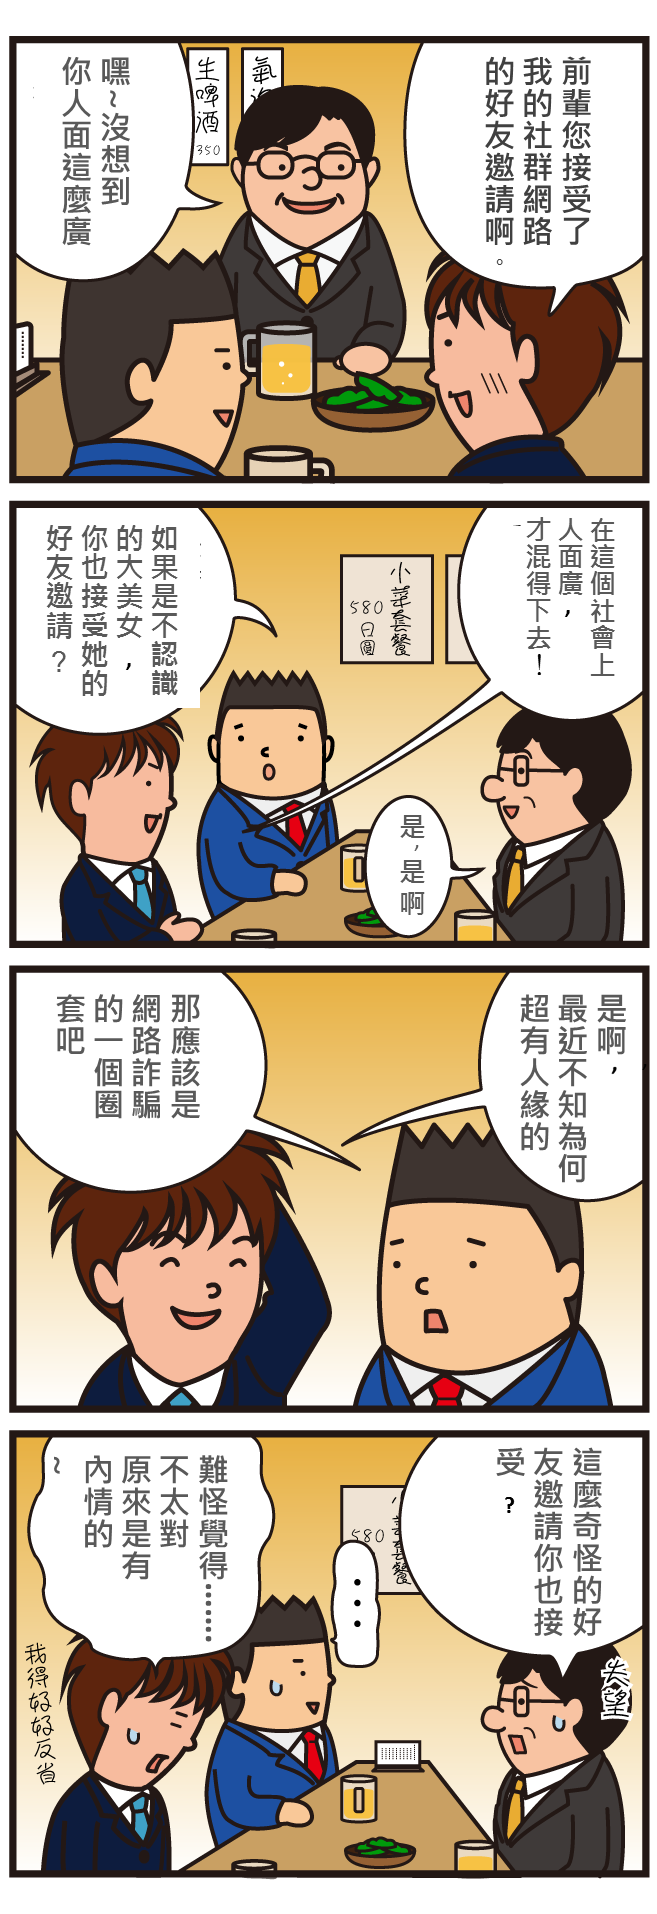
《小廣和小明的資安大小事 》人面廣才混得下去?

資安漫畫19 FB friend

日本資安漫畫 banner


從公司前輩到不認識的大美女都要加入好友?

對大多數人而言facebook臉書或推特等社群網路的魅力在於不僅僅是讓您能夠輕鬆地與友人或親人聯繫,它還能夠為你搭起與不相識用戶間訊息交流的橋梁。但是得當心有不認識的用戶刻意接近你,並收集個人資料等情報進行不法用途,更惡質的是假裝是你的男/女朋友要你提供性愛畫面或影像,再作為威脅的手段這樣。在使用社群網站時,不僅僅要設定資料公開的範圍,同時接受好友邀請也必須要謹慎。 繼續閱讀

2015年第三季資安威脅總評: 駭客已悄悄將PoS攻擊目標移轉到中小企業 (SMB)

2015 年第三季 (七至九月) 出現了不少重大資安威脅,例如:銷售櫃台系統 (PoS) 惡意程式、系統漏洞以及 Pawn Storm攻擊行動。我們在第三季資訊安全總評季報「危險迫在眉睫:今日的漏洞將為明日的攻擊揭開序幕」當中詳細說明了這些威脅。

got-hacked IT MIS 企業 駭客 被駭 資料外洩在 PoS 惡意程式方面,我們看到這一季的攻擊數量明顯增加。不過,駭客卻已悄悄將目標移轉到中小企業 (SMB)。這一季,整體攻擊量較 2015 年第二季 (四至六月) 幾乎翻了一倍。本季,中小企業占全球所有 PoS 惡意程式偵測數量的 45%,其次是一般消費者,占 27%,大型企業則只占 19%。這現象反映出這類獲利導向的攻擊目前共通的局勢,那就是:中小企業已成為駭客的「理想目標」,一方面中小企業可提供比一般消費者更高的獲利,另一方面卻比大型企業相對缺乏資源,無法建置進階的安全防護措施。而在美國,2015 年 10 月 11 日的 EMV 信用卡設備建置期限,似乎也扮演了一項重要因素,因為大型機構大多擁有足夠的資源來升級設備以支援 EMV 技術,中小企業則不然。

第三季同樣也是系統漏洞情況嚴重的一季。本季出現了多個零時差漏洞,主要原因是 Hacking Team 駭客公司在七月發生資料外洩,導致該公司將近 400GB 的內部資料外流。而這批資料當中即包含了多個 Hacking Team 資料外洩所發現的系統漏洞 (這些漏洞很可能也已用於他們所開發的間諜工具當中)。這批資料外流之後,漏洞研究人員 (包括趨勢科技在內) 紛紛迅速投入研究,希望找出其中所包含的漏洞,並且盡快找出解決方法。全部加起來, Hacking Team 資料外洩 外流的資料總共被找到五個新的未修補漏洞,其中三個是由趨勢科技研究人員所發現。它們主要是Adobe Flash 的漏洞,但 Microsoft Windows 也無法倖免。不幸的是,駭客們也掌握了這批資料,同時也很快就將某些漏洞收錄至漏洞攻擊套件當中,其中最知名的就是 Angler 漏洞攻擊套件,該套件在這起資料外洩發生幾天之後就收錄了其中一個 Adobe Flash 漏洞。
繼續閱讀

給企業和員工的資安建議


biz


本文為企業和上班族解析各項安全措施和最佳實作。包括如何跨平台的保護資料和設備以及員工可以如何避免公司網路受駭的一些準則。

企業最佳實作

有句俗話說「預防勝過治療」。雖然這句話有很多種用法,當你談到企業安全時,預防的成本會比不得不面對治療時要便宜得多。尤其是當你想到資料外洩事件或其他威脅會對組織造成多大的傷害時。

注意壞連結 – 不停的待在網路上讓使用者暴露在各種網路陷阱和詐騙中,這不僅危害使用者本身,還可能包括受害者網路內的其他人。閱讀本指南來了解如何察覺惡意廣告、垃圾郵件和電子郵件詐騙、網路銀行詐騙和其他騙局。

加密你的工作郵件 – 不管今日有多少可以用來通訊的平台,電子郵件仍是商務訊息最常見也最被廣泛使用的平台。一封電子郵件所包含的重要資料和個人資訊就可能決定一家公司的成敗,所以一定要記得小心謹慎。你還可以為網頁郵件帳號設定電子郵件加密。

繼續閱讀

【Targeted attack】針對性攻擊/鎖定目標攻擊的影響


在我們針對性攻擊/鎖定目標攻擊(Targeted attack)系列文章的第一部中,我們討論了什麼是針對性攻擊/鎖定目標攻擊(Targeted attack)(以下簡稱鎖定目標攻擊),什麼樣的攻擊算是及它跟其他類型的網路攻擊有何不同。在這最新的一篇中,我們將要談論為什麼鎖定目標攻擊不只會影響到被針對的組織,還有其客戶,這類事件會如何讓雙方都蒙受財務損失或嚴重的公關問題。它也可能造成很多人失業,損害國家安全或讓負責人遭受嚴懲。


針對性攻擊/鎖定目標攻擊(Targeted attack)如何影響目標?

鎖定目標攻擊所造成的影響會因為目標和攻擊者意圖而有所不同。根據我們所看過的大型攻擊及它們所帶來巨大而無所不包的影響,底下是鎖定目標攻擊最常見對公司帶來影響的清單:

  • 業務中斷:企業無法進行日常作業和活動,可能是因為攻擊造成系統當機,或因為人手必須調派去處理攻擊。這在去年的TV5 Monde攻擊中發生過,鎖定目標攻擊造成該電視網路關閉運作,11個頻道完全停播。
  • 知識產權受損:公司所擁有的知識產權可能會被竊,就像RSA駭客攻擊事件造成SecurID雙因子認證系統資料被竊。Sony被駭事件導致其尚未發行的電影流出也是類似的例子。
  • 客戶資料外洩:企業內的客戶PII(個人識別資料)資料庫可能會被入侵或遭竊,這導致其客戶陷於身份竊盜、敲詐、勒索或其他更糟狀況的危險中。這是鎖定目標攻擊常見的後果之一,可以從大型連鎖零售企業所遭遇到的資料外洩事件(如Target和Home Depot)看到例證,數百萬的客戶PII遭竊。

繼續閱讀