駭客藉由販賣線上遊戲幣資助網路犯罪,企業連帶成了受害者

網路上已出現許多販賣線上遊戲幣的網站,而這類熱門的遊戲包括:《FIFA》、《魔獸世界》、《流亡黯道》等等,更有些人提供代練《寶可夢》帳號的服務。網路犯罪集團藉由經營線上遊戲幣業務充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器。趨勢科技已見過多起駭客集團所發動的攻擊。

這些網站都有自己的廣告、促銷活動,甚至提供加密的付款機制。事實上,它們絕大部分就像一般的購物網站一樣提供了快速、安全的交易機制,更有 7 天 24 小時全天候線上即時通訊技術支援。

————————————————————————————-

網路犯罪集團藉由經營線上遊戲幣業務充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器


線上遊戲產業長久以來都是網路犯罪的一大目標。這些年,我們看到玩家遭到各種網路釣魚攻擊,不然就是遊戲帳號被盜。至於遊戲公司,則是遭到分散式阻斷服務 (DDoS) 之類的攻擊。但這些威脅都跟遊戲本身無關,不過,我們最近發現了一種與玩家切身相關且影響廣泛的威脅。

根據趨勢科技最新的研究「網路犯罪集團販賣線上遊戲幣」(The Cybercriminal Roots of Selling Online Gaming Currency) 指出,網路犯罪集團現在會藉由販賣線上遊戲幣的方式來賺錢以資助其犯罪行動。

利用玩家之間相互比較的心理

這類手法專門針對那些會用真錢購買遊戲幣的玩家 (尤其是大型多人線上角色扮演遊戲,簡稱 MMORPG)。MMORPG 是一種讓全球玩家在網路虛擬世界當中共同探險的奇幻冒險遊戲。在這類遊戲當中,玩家很容易產生互相比較的心理,因此那些擁有大量遊戲幣可購買稀有寶物或是意外獲得稀有寶物的玩家,通常都是人人稱羨的對象。

然而,有些玩家會向人購買遊戲幣來節省練功賺遊戲幣的時間和精力,以便在短期之內迅速累積大量遊戲幣。當然,這樣的行為讓遊戲開發人員和廠商不齒,因為這簡直就是作弊,是一種可能被「封帳號」的違規行為。

當然,在線上遊戲當中作弊並不犯法,就像買賣線上遊戲代幣也不犯法。網路犯罪集團深知這點,也藉此發展出一套賺錢秘方。網路上已出現許多販賣線上遊戲幣的網站,而這類熱門的遊戲包括:《FIFA》、《魔獸世界》、《流亡黯道》等等,更有些人提供代練《寶可夢》帳號的服務。這些網站都有自己的廣告、促銷活動,甚至提供加密的付款機制。事實上,它們絕大部分就像一般的購物網站一樣提供了快速、安全的交易機制,更有 7 天 24 小時全天候線上即時通訊技術支援。

企業連帶成了受害者

網路犯罪集團藉由經營線上遊戲幣業務來充實資金,進一步拓展網路犯罪活動,攻擊更多企業機構,甚至遊戲伺服器。我們已見過多起由 Lizard Squad、Team Poison 和 Armada Collective 等駭客集團所發動的攻擊。 繼續閱讀
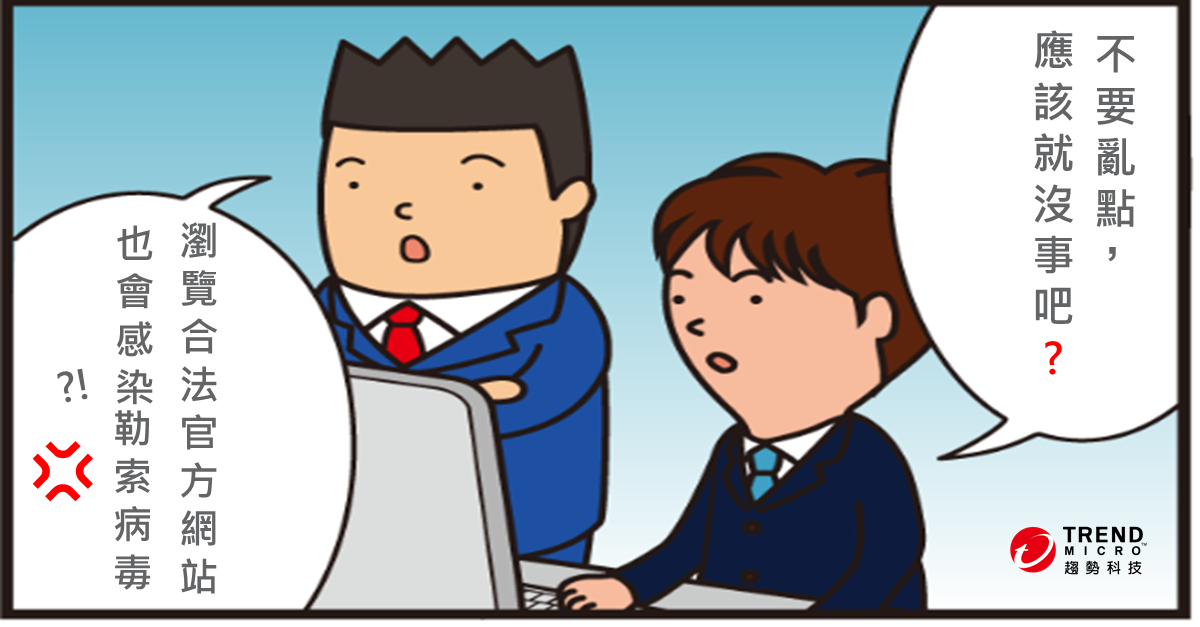
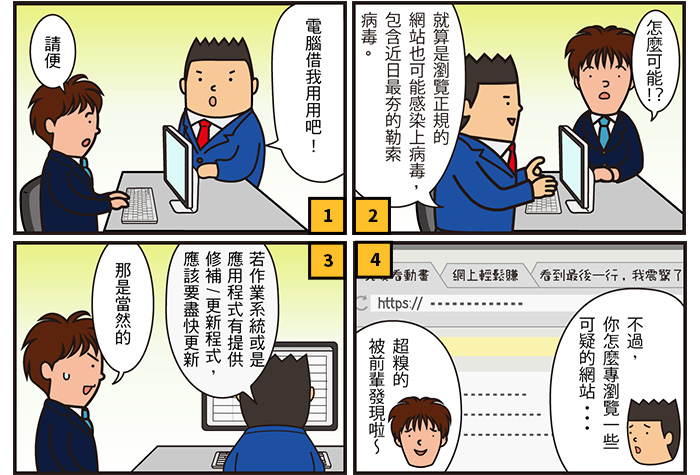
《資安漫畫 》瀏覽合法的官方網站也會中毒!?一次看懂勒索病毒四個地雷

「只要不點入可疑網站就不會中毒」?!

tm_logo

Q:瀏覽合法的官方網站也會感染上勒索病毒!?
A:是的,如果電腦有軟體的修補程式沒有更新的話,遇到「Drive by download」路過式下載攻擊,瀏覽惡意網頁或惡意廣告就會中毒,台灣也傳出相關案例。
Q:Cerber勒索病毒透過惡意廣告散播,主要集中在台灣,只要不點擊廣告就不會中招?
A:惡意廣告是勒索病毒傳播的主要途徑之一,大多數人對於惡意廣告有著很大的誤解,就是要有點擊的動作才會受到危害,事實上,惡意廣告的攻擊並不需要使用者的點擊,只要瀏覽器或裝置顯示出惡意廣告,使用者就會受到攻擊。
Q:網路追劇也有可能遇到勒索病毒嗎?
A:很多網友因為在網路追劇中毒,因為有些廣告會在影片播放前顯示,網路犯罪集團會經由這類廣告來散布惡意程式。這就是所謂的「惡意廣告」,除了勒索病毒,它們也利用軟體漏洞在系統暗中植入一些可竊取帳號密碼、銀行資訊和個人資料的惡意程式。
Q:CryptXXX勒索病毒受害者回報瀏覽過內容農場網站後出現中毒症狀,所以大型網站比較安全嗎?
A:在台灣傳出大量災情的 CryptXXX(RANSOM_Waltrix)勒索病毒主要利用Flash/SilverLight/IE的漏洞進行攻擊,據受害者反映,瀏覽新聞網站、入口網站以及文章常在 Facebook 臉書上被分享的一些內容農場網站之後,開始出現感染勒索病毒的情況。許多高知名度的網站,因為他們的廣告網路在不知情下成為網路犯罪市場的幫兇。報導指出網頁廣告成勒索軟體散播溫床,紐約時報、BBC、MSN 皆中招,文中指出”攻擊者透過廣告聯盟及軟體漏洞,透過大型網站如《紐約時報》、BBC 、MSN 等的廣告,藉此安裝勒索病毒。
趨勢科技建議:
若作業系統或是應用程式有提供修補程式或更新程式,應該要盡快更新,並使用防毒軟體,如此一來就能大幅度地減少威脅。
Copyright © 2016 Trend Micro Incorporated. All rights reserved.

PC-cillin 2017雲端版除針對勒索病毒提供「3+1多層式防護」外,更提供密碼管理、SSL 網站安全憑證偵測、以及社群隱私防護三大獨家功能,跨平台跨裝置全面保護消費者遠離威脅!!即刻免費下載


Windows10Banner-540x90v5


《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼

好友人數

Android用戶小心 400種APP染毒, 實施個人自備裝置 (BYOD)的企業風險增高

Android手機用戶請小心, Google Play商店中可能有多達400種應用程式帶有某個稱為「DressCode」家族散播的木馬病毒,恐導致個資外洩。此惡意程式會讓駭客經由遭感染的裝置入侵裝置所連接的網路,因此,若裝置連上的是企業網路,其威脅將不言而喻。

行動裝置威脅在最近幾個月的時間之內急速成長,趨勢科技行動裝置應用程式信譽評等服務 (Mobile App Reputation Service,簡稱 MARS) 截至 2016 年 8 月為止,已偵測到 1,660 萬個行動惡意程式,較一月份偵測的數量大幅成長 40%。Android 平台依然特別容易遭到攻擊,尤其,某個稱為「DressCode」的家族從四月份起便一直暗中持續散布,直到八月才有相關報導出現。此惡意程式會讓駭客經由遭感染的裝置入侵裝置所連接的網路,因此,若裝置連上的是企業網路,其威脅將不言而喻。

趨勢科技將此惡意程式命名為 ANDROIDOS_SOCKSBOT.A,並且至少發現了 3,000  個遭此惡意程式木馬化的應用程式。這些木馬化程式曾出現在多個知名的 Android 應用程式市集,在 Google Play 商店也偵測到 400 多個。由於惡意程式碼只占應用程式的一小部分,因此偵測不易。被感染的程式從休閒類應用程式如遊戲、外觀套件、主題套件,到手機優化程式等等涵蓋廣泛。趨勢科技曾在九月份通知 Google Play 這項威脅,該公司也已採取適當行動,將受感染的應用程式下架。

圖 1:根據 Google Play 上的資料,該程式的安裝數量在 100,000 至 500,000 之間。 繼續閱讀

<勒索病毒> 已從中毒電腦移除,還能再度感染系統 ! Crysis 透過暴力破解遠端桌面協定(RDP)散播

勒索病毒 Crysis會注入木馬程式到重新導向或連接的設備,如印表機和路由器,以便讓攻擊者能夠重新進入和感染系統,即便已經將惡意軟體從中毒電腦中移除。這也說明了為什麼不建議支付贖金,因為看來只能解決一時的問題。

Crysis勒索病毒可以結合RSA和AES的加密演算法來加密185種類型的檔案,使用 vssadmin來刪除備份,並且修改註冊表來使得在每次啟動時都會自動執行。


今年二月出現的勒索病毒 Ransomware (勒索軟體/綁架病毒) RANSOM_CRYSIS.A,現在會透過暴力破解遠端桌面協定(RDP)散播,目前澳洲和紐西蘭的企業傳出疫情。

在今年六月初曾經報導過Crysis想接手TeslaCrypt所留下的市場(因為TeslaCrypt作者決定結束業務),並且追上勒索病毒界中流行的Locky。Crysis主要透過垃圾郵件散播,可能是帶有雙重副檔名的木馬化病毒附加檔案(將惡意軟體偽裝成非執行檔的一種手法),或是連到受感染網站,網路服務也可能會散播合法軟體的可疑安裝檔。現在它也會將暴力破解攻擊遠端桌面協定作為其感染途徑之一。

Windows遠端存取工具所具備的資源重新導向功能讓使用者可以方便的存取、處理和使用本地磁碟的檔案、印表機、剪貼簿和可移除設備等資源。使用暴力破解攻擊遠端桌面協定的Crysis,利用來源電腦的重新導向磁碟,執行勒索病毒。

圖1、透過RDP暴力破解攻擊的Crysis感染流程示意


RDP是內建在Windows作業系統的功能,可以讓使用者透過網路來連接另外一台電腦。RDP常會被針對性攻擊/鎖定目標攻擊(Targeted attack )利用來取回資料,竊來的資料可以放到網路地下市場販賣,還可以將劫持的系統整合到「Botnet傀儡殭屍網路」內來發動進一步的惡意攻擊。 繼續閱讀

如何阻止勒索病毒滲透企業網路和在內部蔓延?

這是探討勒索病毒 Ransomware (勒索軟體/綁架病毒)四部曲中的第三部。這個系列文章會探討勒索病毒用來攻擊使用者和企業的各種技術。同時也說明了,如果想減少勒索病毒所帶來的風險,最好的辦法是在企業網路的各個部位實施多層次防護 – 閘道、端點、網路和伺服器。

可以到這裡閱讀之前的文章:

勒索病毒 Ransomware (勒索軟體/綁架病毒)已經成為影響數百萬使用者並且掠取數百萬美元的嚴重問題。本系列之前的文章探討勒索病毒進入系統的方式及加密的行為。在本篇文章中,我們將研究勒索病毒如何使用網路及可能的解決方法。

檢視網路連線相當有用,因為網路活動是企業內部惡意活動進行的指標。反之,如果企業對網路沒有適當的能見度,就可能因為未受管理的設備(它們不一定受到閘道安全軟體的保護)或可信任設備來的未經授權連線而造成勒索病毒的感染。

受感染的企業內部電腦在勒索病毒攻擊中可能扮演兩種角色:

  • 成為通訊中繼站
  • 變成病毒擴散到其他系統和伺服器的幫兇


角色#1:命令和控制(C&C)

對勒索病毒來說,網路最重要的用途是連接攻擊者的命令與控制(C&C)伺服器,因為勒索病毒通常需要這連線來取得加密檔案用的金鑰。

金鑰會由C&C伺服器送到中毒電腦用來加密目標檔案。如果連線建立完成,多數勒索病毒會從C&C伺服器取得公共金鑰,並用它來加密目標檔案。對應的私鑰會一直留在攻擊者那邊。公鑰可以隨時加以改變,而不會在惡意程式碼中發現任何金鑰。

如果無法建立與C&C伺服器的連線會發生什麼事?大多數勒索病毒(像是CryptoWall)不會去加密任何檔案。不過也有些變種可以自己進行加密的動作。一個例子是CrypXXX,在程式碼中內嵌了預設金鑰。Cerber變種通常會在本機產生金鑰,讓安全研究人員比較容易進行逆向工程,並替使用者製造解密工具來回復加密檔案。新的變種偏好使用來自C&C伺服器的金鑰,讓使用固定金鑰的解密工具無用武之地。

角色#2:擴散

勒索病毒還可以在企業內部透過網路分享散播。當勒索病毒在中毒系統上執行時,多數都會加密本機磁碟和網路磁碟上的檔案。結果就是病毒會更快地在企業內部散播,結果本來只是單機的中毒問題,造成讓整個企業都停擺的後果。

如前所述,勒索病毒也能夠經由未授權的連線來侵入網路。比方說,Cryisis勒索病毒會利用遠端桌面協定(RDP)的暴力破解攻擊。在2016年3月,Surprise勒索病毒據報會使用偷來的TeamViewer登錄憑證來感染系統。

繼續閱讀