下載應用程式至業務用手機,沒關係嗎? 2017 年 10 月 05 日2017 年 09 月 18 日 趨勢科技 TrendMicro 是否曾經下載應用軟體至公司所配給的手機上?一般而言只要智慧型手機一到手,任何人都會想要下載自己喜歡的應用軟體吧。但是,公司所配給的智慧型手機未經過公司同意是嚴禁擅自下載應用軟體。 一般人透過第三方應用程式商店和分享網站下載時,往往不會檢查所下載應用程式的真實性,不瞭解這些應用程式中有很大量是惡意的。網路犯罪分子經常會偽裝成新或受歡迎應用程式的合法下載來誘騙使用者,如Super Mario Run(超級瑪利歐酷跑)。讓某些應用程式特別危險的是,它們運作起來看似很像真正的應用程式,但會包含其他的惡意程式碼,如垃圾廣告,甚至是惡意軟體。 繼續閱讀
勒索病毒大小通吃不留餘地! 別再說我公司很小它看不上眼 2017 年 10 月 03 日2017 年 09 月 14 日 趨勢科技 TrendMicro 對於大小通吃的 勒索病毒 Ransomware (勒索軟體/綁架病毒)來說,任何企業都不會太大、也不會太小。2016 年,勒索病毒在全球所造成的損失總計超過 10 億美元 。勒索病毒災情有多慘重,看看前一陣子才大爆發的WannaCry(想哭)勒索蠕蟲 和 Petya 就知道:數以千計的企業因而停擺。受害的 醫療機構不是停止門診、就是 關閉急診室。而汽車製造商也 停止生產 ,此外電力輸送也因而 中斷。 其實,勒索病毒 一直在不斷演進,因此 IT 系統管理員和資安人員必須隨時嚴加戒備,部署一套縱深防禦策略來守護珍貴的企業資產,一般使用者也需主動養成良好習慣以保護自己。 以下將介紹八個企業防範勒索病毒的最佳實務原則與良好習慣。 1. 「3-2-1 備份原則」:定期備份您的檔案 勒索病毒利用的是受害者害怕電腦被鎖住或個人重要資料救不回來,或者企業營運關鍵資料無法存取而導致企業停擺的恐懼心理。因此,只要妥善備份好您的資料,勒索病毒就不構成威脅。請謹守「3-2-1 備份原則」:三份備份、二種不同儲存媒體、一份放在異地保存。當您在備份資料時,務必確認備份資料完整無誤。因為,萬一備份資料有問題,當您真正需時將派不上用場。因此請定期測試您的備份作業是否正常運作,備份資料是否能夠正常讀取。盡可能簡化您的備份程序並且留下書面記錄,這樣當有需要時您的人員才能輕鬆找到。 2. 隨時保持軟體與作業系統更新 許多檔案加密勒索病毒都是利用軟體的漏洞來進入系統,例如 WannaCry 就是利用 EternalBlue 漏洞攻擊工具來入侵系統,讓它能像蠕蟲一樣在網路內四處流竄。 因此,只要定期更新和修補軟體與作業系統的漏洞,就能有效防範這類攻擊。至於零時差漏洞 以及廠商還來不及釋出更新的漏洞,則可考慮採用虛擬修補技術來防範。 3. 養成安全的系統元件與管理工具使用習慣 網路犯罪集團越來越常利用一些正常的系統管理工具來安裝與執行惡意程式。這樣的手法不僅方便、有效率,而且不易被發現。 繼續閱讀
企業資安:如何防範中間人 (MitM) 攻擊? 2017 年 09 月 28 日2017 年 09 月 11 日 趨勢科技 TrendMicro 網路基礎架構是企業使用者溝通及分享資訊的主要管道,因此,對於企圖滲透企業以竊取企業資料或者造成企業停擺的駭客來說,網路基礎架構是他們攻擊的首要目標。 中間人攻擊 (Man-in-the-Middle Attack) 簡稱 MitM攻擊,是一種從中「竊聽」兩端通訊內容的攻擊手法,可能對企業造成重大威脅。由於駭客不僅能從中接收資料,還能從中插入自己的資料,因此企業所傳輸的資料不僅可能外流,更可能遭到竄改。有鑑於企業網路很可能會傳輸一些關鍵的資料,因此 MiTM 攻擊是 IT 人員必須正視的重大真實威脅。 要防範 MiTM 攻擊,IT 人員首先要了解網路犯罪集團攻擊使用者和企業機構的各種技巧,如此當自己遭到攻擊時才能有所警覺。 位址解析協定 (ARP) 快取汙染 位址解析協定 (Address Resolution Protocol,簡稱 ARP) 是一種透過資料連結層 (data link layer) 將網路位址 (如 IPV4 和 IPV6) 對應到實體位址 (如 MAC 位址) 的通訊協定。基本上主機必須發送一個 ARP 請求到某個 TCP/IP 網路上來查詢對應的實體位址。但因為 ARP 協定安全性的問題,歹徒可能利用一種叫做 假冒 ARP 資料 (ARP Spoofing) 的技巧來發動 MiTM 攻擊。 由於 ARP 協定缺乏認證機制,因此駭客可以發送一個假的 ARP 訊息到區域網路 (LAN) 上,讓駭客鎖定的目標主機 IP 位址改對應到駭客電腦的實體位址。如此一來,原本要傳送給目標主機的網路流量都會改傳送至駭客的電腦。駭客接收到網路流量之後就能從事監聽或篡改通訊內容。 繼續閱讀
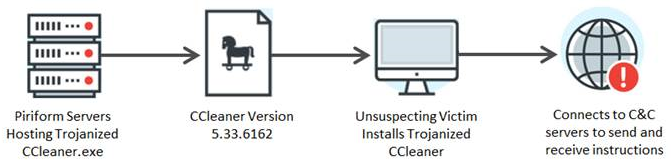
Piriform CCleaner 被駭客植入惡意後門程式 2017 年 09 月 22 日2017 年 09 月 22 日 趨勢科技 TrendMicro 相關資訊 : 據報導指出著名的系統清理軟體CCleaner.exe遭駭客入侵並植入多階段後門,可能導致安裝該軟體的電腦被操控貨資料外洩。以下為CCleaner受影響的版本 : CCleaner version 5.33.6162 CCleaner Cloud version 1.07.3191 趨勢科技產品已經可以偵測受影響的CCleaner,並將之偵測為BKDR_CCHACK.A 圖說:木馬化的CCleaner散布方式 散布方式 : 受影響的CCleander是直接透過 Piriform 的網站來進行散布。駭客作者將惡意程式碼植入該程式後,再讓一般未警覺的使用者下載並進行安裝,進而控制受害者的電腦。由於該程式經過合法的數位簽署,一般使用者難以察覺該惡意程式在背後偷偷的運作。 本機雲端病毒碼 : 趨勢科技13.669.00與之後的病毒碼將之偵測為BKDR_CCHACK.A 網頁信譽評等服務 : 網頁信譽評等服務將評估所有發起URL的http請求可能的潛在風險,並依照從雲端資料庫所查詢到的評等與產品中的安全性等級設定來進行攔阻。 IT管理者建議採取方案 : 更新CCleaner至最新版。(受影響的版本為5.33.6162) 透過如 Deep Discovery Inspector等網路監控產品監控所有可疑的對外連結。若有發現對外有連結至C&C伺服器,代表已有電腦受到感染。 避免讓使用者自行下載安裝網路上的任何未經允許的軟體。IT管理人員可利用TrendMicro Safe Lock或是Trend Micro Endpoint Application Control控管軟體掌控電腦中運行的應用軟體、檔案或程序。 教育使用者正確的資安觀念與意識,讓使用者充分了解自行下載安裝程式所造成的風險與危害。 詳細資訊請參考External KB
當發現資料外洩時,美國三大信貸機構 Equifax 怎麼做? 2017 年 09 月 18 日2017 年 09 月 18 日 趨勢科技 TrendMicro 美國三大信貸機構之一 Equifax 坦承發生大規模資料外洩事件,至少有 1.43 億美國消費者受到波及,相當於美國 44% 的人口,這起資料外洩事件勢必將對很多人造成重大影響。 金融界對於網路安全一向非常重視,其中一個原因就是對今日威脅情勢有相當深刻的體認。 他們的資安團隊不僅非常賣力防範網路攻擊,而且平常就訓練有素並有周詳的計劃,所以才能在不幸事件當中迅速復原。 網路資安事件發生的原因,基本上都相當複雜,像 Equifax 這麼大的企業,本來就有許許多多可能出錯的環節,而且不同的團隊之間還必須彼此協調配合。 最重要的是,這一切都還必須盡可能在不影響公司日常營運的情況下達成。所以該如何拿捏,實在不是件簡單的事。 事件因應 根據該機構的聲明,以下是我們目前所掌握到的狀況: 駭客竊取了 2017 年 5 月中至 7 月 29 日的資料。 該公司一發現駭客入侵,便立刻阻止了駭客的行動。 阻止之後,該公司立即聘請信譽優良的外部機構來協助他們進行鑑識分析。 在評估過對消費者的影響之後,該公司已採取某些措施來防止使用者受到進一步損害。 聘請外部團隊進行內部鑑識分析 從外界看來,Equifax 的事件應變程序不僅相當完善而且流暢。或許有些人會質疑該公司為何聘請外部團隊來協助他們進行內部鑑識分析,但這麼做確實有些重要的優點。 首先,這麼做可以增加人手,因為真正的鑑識分析需要花費相當多的時間,並且耗費精神。所以,聘請一批訓練有素的專業人員來協助這項工作,核心團隊就能專心繼續維護網路的安全,並協助公司恢復正常營運。 繼續閱讀