【2019 年資安預測】員工在家上班,將為企業帶來那些資安風險?(6-2)

趨勢科技對 2019 年的資安預測是根據我們內部研究專家對當前與新興科技、使用者行為、市場潮流以及這些因素對威脅情勢的影響所做的分析。我們考量其主要影響範圍以及科技與政治變革的擴散特性,將這些預測分成幾大領域,分期刊出。

即使是最小的裝置也可能成為企業最大的安全漏洞。為何?個人自備裝置 (BYOD) 的出現,讓企業因而敞開大門,各種威脅得以經由員工疏失所造成的網路漏洞進入企業。所謂的 BYOD 就是員工攜帶個人裝
置進入公司網路。這是 IT 消費化的潮流之一,在此潮流之下,將有更多新的消費性資訊技術進入企業環境。


員工家中連上網際網路的裝置,出乎意料地將成為歹徒駭入企業網路的最新途徑

  • 遠距工作的崛起:當員工從家中透過雲端應用程式或協同作業軟體來聊天、開視訊會議以及分享檔案時,企業將更難掌握資料的流向。
  • 越來越多智慧裝置進入家庭:而且因為工作方便的關係,員工也將在工作中使用這些裝置,造成公私不分的情況。

以上兩大趨勢令人意想不到,但卻無可避免的成為歹徒駭入企業網路的最新途徑:趨勢科技的研究人員已經證明,智慧喇叭可能被用來洩漏個人資料。2019 年將出現一些針對性攻擊案例利用智慧喇叭的弱點來從員工家用網路進入企業網路。

繼續閱讀

【資安】付錢給勒索病毒,然後攻擊就結束了嗎?

對駭客來說,勒索病毒Ransomware (勒索軟體/綁架病毒)就像是一棵搖錢樹,儘管這類型的惡意軟體已經出現多年,但攻擊者仍持續地靠著這個金雞母賺取高額的不義之財。

勒索病毒每天仍影響超過 10 萬台電腦

事實上,根據美國司法部副部長Rod Rosenstein在2017年劍橋網路高峰會的演說,勒索病毒每天影響了超過10萬台電腦。根據 Government Technology的報導,這些攻擊者得逞近10億美元。但錢進去駭客的口袋,加密的檔案未必回得來,也就是說即使受害者依照駭客的要求付了錢也不一定能夠取回資料的控制權。

付還是不付?

當螢幕上出現勒索病毒訊息時,馬上就會有許多問題和需要考慮的點浮現在腦海。比如:

公司要如何繼續維持運作?

使用者該如何存取重要的檔案和資料?

有備份可以讓業務運作馬上回復正常嗎?

而最重要的問題之一,就是要不要支付贖金。

根據 Forbes 的報導,美國聯邦調查局在2016年就密切關注勒索病毒事件的蔓延和嚴重程度,指出受害者不應屈服於駭客要求,也不該支付贖金。正如 Kaspersky Labs的資料證明,支付贖金的受害公司大約有五分之一並沒有收到駭客承諾的解密金鑰。

換句話說,企業付了錢卻沒有取回自己的關鍵應用程式、檔案和資料。

「不幸的是,在大多數勒索病毒攻擊中,失去多年寶貴資料的風險太高,相較起來要求的贖金就顯得很少,讓大多數受害者直接屈服於駭客要求而不會去求助於執法單位,」Forbes的Harold Stark解釋道。

付錢後發生什麼事?

讓我們來看一些真實的勒索病毒案例,以及當受害者付贖金之後發生什麼事。

支付贖金的受害公司大約有五分之一並沒有收到駭客承諾的解密金鑰

許多網路攻擊的受害企業並沒有拿到承諾的金鑰

真實案例:有備份的印第安納州醫院在感染 SamSam後,還是付了55,000美元

根據ZDNet的報導,一家印第安納州的醫院Hancock Health在系統感染勒索病毒SamSam後選擇支付55,000美元(當時4比特幣的價值)。儘管員工和使用者馬上就發現並回報,但醫院的IT團隊無法阻止勒索病毒的擴散。

總而言之,幾乎醫院所有的關鍵IT系統都受到病毒影響,無法使用電子郵件、電子病歷系統及其他內部平台。其中包括有1,400多個檔案遭到加密並被重新命名為“I’m sorry“。

在此案例所用的勒索病毒 – SamSam會找尋有弱點的伺服器,並且可以散播到網路內的其他電腦來進行快速而大規模的攻擊。正如ZDNet的Charlie Osborne所指出,駭客會根據SamSam病毒在受害者網路內的散播程度來決定贖金金額。

「這種威脅具備針對性而不只是隨機攻擊,SamSam可以透過Web shell部署、批次處理腳本在多台電腦上進行散播、或是經過遠端存取和建立通道來執行,」Osborne解釋道。

在感染事件發生後,醫院管理員被迫在一周內支付贖金,不然就得承受讓檔案和資料永遠不見的風險。雖然醫院確實有備份(重要的資料安全最佳實作),但還是選擇支付贖金。醫院IT管理員解釋說,雖然可以用備份來回復駭客加密的資料和檔案,但這過程可能需要數天甚至數週。更重要的是,經過將工作轉成手動和紙筆作業後兩天,醫院只想要快速地解決問題。

而這家醫院只是眾多感染 SamSam 病毒的受害者之一,在2018年春天,趨勢科技報導了一起在亞特蘭大市的案例。在此次攻擊中,該市的服務(包括用來繳費或存取法院資料的公眾平台)都無法使用。在這起事件中,駭客要求的代價是解密一台電腦 6,800美元,或支付51,000美元來完全解密。

真實案例:堪薩斯醫院在支付贖金後,系統仍被鎖住,還遭受二度攻擊

雖然感染 SamSam 的印第安納州醫院在支付贖金後能夠取回其檔案和資料,但並非所有人都如此幸運。

跟據HealthcareITNews的Bill Siwicki指出,威奇托的堪薩斯心臟病醫院是2016年中期勒索病毒的受害者。雖然醫院電子病歷系統內的病患資料沒有受到影響,並且能夠繼續進行日常運作,但主管們仍決定支付贖金。

但與Hancock Health案例不同的是,將“不多”的贖金發送給駭客後並沒有取回檔案和資料。相反地,駭客要求第二次的贖金,而中毒的系統依然沒被解鎖。

“堪薩斯心臟病醫院沒有支付第二筆贖金,即使還是有些資料因為攻擊而被鎖住,但他們與顧問共同表示支付贖金並非明智之舉,」Siwicki寫道。

這家醫院並非唯一的例子。醫院資安專家Ryan Witt告訴Siwicki,駭客通常已經設定好了一套劇本,先要求不多的贖金,如果受害者付錢的話就再要求更高的金額。

「受害組織屈服付贖金助長駭客貪得無厭」Witt指出。「勒索病毒在銷聲匿跡前,還有一段黑暗期要度過。」

勒索病毒攻擊已經證明了付錢給駭客並不代表攻擊就會結束。

解決勒索病毒問題:趨勢科技的 File Decryptor

正如這些案例所顯示,想經由付錢去解決勒索病毒問題並不是最好的策略。組織必須備份所有的關鍵檔案和資料,並將這些檔案和資料儲存在雲端或其他獨立的地方。這樣一來,即使遭受攻擊,IT管理員也可以用備份來進行回復。

此外,趨勢科技開發了專門用來解決勒索病毒攻擊的解決方案:趨勢科技Ransomware File Decryptor。此工具可以解密和回復特定系列勒索病毒所加密的檔案和資料。而在2017年5月,因為WannaCry(想哭)勒索病毒所造成的廣泛影響,也加入了對此勒索病毒有限度的解密支援。

想了解更多關於趨勢科技 File Decryptor的資訊,請參考此篇指南。並且可以瀏覽我們的部落格來了解為什麼勒索病毒攻擊持續得逞。


@原文出處:What Happens When Victims Pay Ransomware Attackers?

《延伸閱讀 》

目標式勒索:刪除備份,逼迫就範!! 勒索病毒 SAMSAM ,攻擊伺服器漏洞,鎖定醫院

「花錢洗白負評」「中斷供應鏈」,數位勒索不只有勒索病毒

病毒史上的六個怪咖:逼打電玩、裝萌賣可愛、找名人代言、綁架檔案不要錢….

影響企業最大的五個惡意程式與企業經常忽略的 10 個網路資安風險

科技帶來了更高的效率和生產力,但不幸地,新技術也帶來了新風險。這正是為何企業應考慮將資安也列入商業策略的一環。然而,在科技不斷演變的情況下,企業員工是否具備了必要的條件來確保企業安全?

本文重點預覽:

  • 63%  IT 和資安決策人員認為 IoT 相關的網路資安威脅越來越多
  • BEC 商務電子郵件變臉詐騙最常攻擊的五個職務
  • BEC商務電子郵件變臉詐騙最常假冒五個職務
  • 影響企業最大的五個惡意程式
  • 企業經常忽略的 10 個網路資安風險
  • 防範措施
  • 企業網路資安三大基本最佳實務原則

63%  IT 和資安決策人員認為 IoT 相關的網路資安威脅越來越多

趨勢科技 2018 年全球調查,涵蓋美國、英國、法國、德國及日本 1,150 位 IT 和資安決策人員,發現:

  • 43% 的人表示當他們在執行 IoT 專案時,資安只是事後考量的一項因素。
  • 53% 的人認為連網裝置對其企業機構是一項威脅。
  • 63% 的人同意 IoT 相關的網路資安威脅在過去 12 個月當中越來越多。


BEC 商務電子郵件變臉詐騙最常攻擊的五個職務
根據趨勢科技2017年至2018年8月的偵測資料變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)最常攻擊的職務

  1. 分行、地區業務、帳戶、行銷等部門經理
  2. 財務長
  3. 財務經理
  4. 財務總監
  5. 財務主任


BEC商務電子郵件變臉詐騙最常假冒五個職務

  1. 執行長
  2. 董事總經理/董事
  3. 分行、地區業務、帳戶、行銷等部門經理
  4. 總裁
  5. 總經理


影響企業最大的五個惡意程式

  1. WCRY (勒索病毒)
  2. DownAd (蠕蟲/殭屍網路)
  3. COINMINER (挖礦程式)
  4. Sality (後門程式)
  5. Virux (檔案感染程式)

繼續閱讀

駭客如何利用員工的社群網站 、電子郵件入侵公司?-維護職場網路安全四要點

「1,863萬台幣贖金 ,另加 3,105萬元購買新電腦和硬體!」這是發生在美國佛羅里達州里維拉灘市(Riviera Beach)一名警察部門的員工,不小心點開「有毒郵件」,導致市政府電腦被癱瘓了3周後的代價 。(相關報導)

一間新竹科技公司,為何因為一時沒看出「xxx@ximhan.net」與「xxx@xlmhan.net」兩帳號差異,竟損失近2千餘萬元?
臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」還是攻擊跳板?

如果員工上班時瀏覽網站不小心點入了惡意廣告,對企業組織有何風險?

網路資安情勢瞬息萬變,只針對新進員工進行網路資安訓練夠嗎?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。以下從四個面向: 「社群網站 」、「 電子郵件」、「 網頁瀏覽」及「員工教育訓練 」提供一些指南:

企業資安不是 IT 部門的專屬責任,每一位員工都是把關者

臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」?駭客眼中夢寐以求的攻擊跳板有哪些特質?

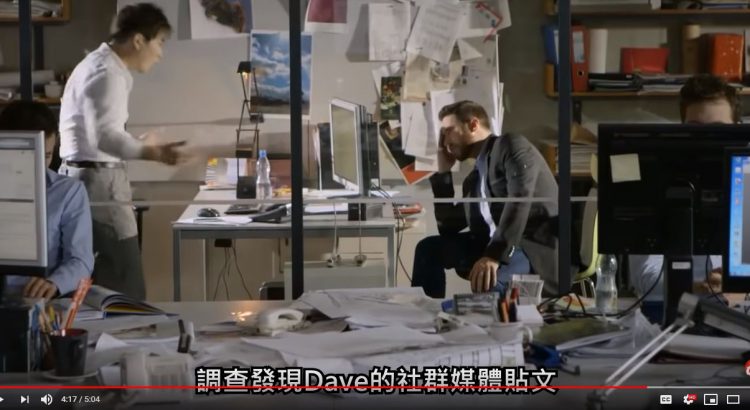
為何員工在社群網站發言,會影響企業安全? 駭客如何利用假身分掩護,加入某公司員工的社群帳號,進而引發一場資料外洩事件?請看以下影片:

這位仁兄幾乎接受所有的交友邀請,他很自豪的認為高人氣的社群人脈,可以讓他迅速飛黃騰達,他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位社群網站”好友”,實際上多數為陌生人,知道他的作息與工作點滴,你身邊也有這類型的同事嗎?為何這種人會成為攻擊者夢想中的目標?他和所屬的公司,最終付出什麼代價?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。本文從四個面向:「 電子郵件」、「 網頁瀏覽」、「員工教育訓練 」及「社群網站 」提供一些指南:

1.電子郵件安全

電子郵件至今仍是企業及員工所面臨的最大一項威脅管道。電子郵件是今日企業溝通的最主要工具。因此一再成為歹徒的犯案工具。對企業來說,最困難的一項工作就是今日社交工程陷阱越來越高明,因此讓員工很難察覺有詐。員工可採取以下幾個作法來加強防範:

2.網頁瀏覽

網站是許多員工和企業遭到駭客入侵的第二大途徑。許多歹徒都會利用一些熱門網站或網頁內的廣告來感染使用者。網路釣魚(Phishing)網頁在今日非常流行,因為網路犯罪集團很希望能竊取使用者在一些熱門網站的登入憑證。使用者可以採取以下幾個作法來加強防範:

  • 若您突然看到畫面上彈出一個以前不曾見過的登入畫面,請務必小心,並且切勿直接登入。請改用原本已加入書籤的頁面來登入該網站。
  • 小心網站上的廣告,因為許多歹徒都是利用惡意廣告來感染使用者。
  • 確認您的系統或企業機構已架設網站過濾功能來封鎖一些惡意的網站和網頁。
  • 盡可能使用書籤來前往某個網站,或者直接在網址列輸入網址,避免直接點選電子郵件或訊息當中隨附的連結。

3.員工教育訓練

許多企業機構在投入了一些資源來進行員工網路資安訓練之後,都確實改善了資安的情況。像這樣的教育訓練務必持之以恆,不論是針對新進員工或老員工,因為網路資安情勢瞬息萬變。

  • 定期舉辦網路釣魚模擬計畫:您可以定期提供一些有關威脅如何運作的影片,或是透過一些網路釣魚模擬計畫來定期檢測員工是否會點選您刻意製作的網路釣魚郵件隨附的連結。
  • 員工專屬疑似電子郵件回報信箱:除此之外,企業還可以成立一個專門的電子郵件信箱讓員工將可疑的電子郵件轉寄給 IT 部門。但請注意,企業務必迅速作出回應,這樣才能讓使用者知道如果真的遇到惡意郵件,他們確實會收到通知。
  • 不要有僥倖心態:所有員工都應謹記,不論任何時候,他們都有可能遭到攻擊。許多員工或許會認為自己不可能成為攻擊目標。不過,網路犯罪集團絕不會輕言放棄,如果他們一直無法讓某個員工上當,那麼他們就會另尋其他目標,直到有人掉入他們社交工程陷阱為止。企業機構,尤其是小型企業,更須謹記這點,因為,他們總有一天會成為攻擊目標,只是時間早晚而已。

駭客和網路犯罪集團隨時都在攻擊全球各地的企業機構和員工,換句話說,企業機構內的每一個人都要嚴加戒備,隨時注意自己的網路活動,以確保自身安全。當然趨勢科技也知道我們可以做得更多,因此我們隨時都在投資新的技術來保護客戶,防範威脅入侵客戶,因為,建立一個安全的數位資訊交換世界是我們的使命。

4.社群網站

別讓你的個人檔案像一本可以自由翻閱的書,免得駭客可以看到任何所需資訊,加以利用謀取利益!

本文一開頭的影片男主角 Dave是攻擊者夢想中的目標,因為他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位陌生人知道,你身邊有沒有這種人呢?
我們都使用社群網路,但如果你不謹慎小心,就很容易洩漏這麼多資料,Dave可能覺得有趣,分享自己所做的一切,但是對心懷不軌的人,這正是大好機會,利用你過度分享的資訊。在你察覺之前,滲透掌握你的一舉一動,即使你分享資訊沒有損失,最終仍可能為此付出代價。
影片中的駭客寫電子郵件給Dave的上司,提出非常有趣的提案,在假試算表嵌入惡意程式碼,只要幾秒鐘就能完成,你可能認為這種事情,只發生在電影中,但事實上大部分攻擊,都使用社交工程,建立可信藉口欺騙受害者,從事不明智的行為,只是一時判斷不當,圖謀不軌的人就能取得他所要的存取權限。

有計畫的犯罪份子會仔細瀏覽網路,搜尋更多系統及資料,這不是短期的駭客行為,他們會長期取得機密資料,銷售給地下犯罪組織,可能是信用卡資料庫或公司全力投入的專案。

請記住以下四點:

  1. 你不但要維護公司的資料安全,也要維護個人的資料安全
  2. 建立社群人脈固然重要,但不要所有人都照單全收
  3. 發文前請三思,如果你不想引人注意,就不要在網路發文
  4. 如果你分享資訊.請確保嚴密控制目標對象,遵循公司安全政策,當然也要小心收到的未經請求訊息或內容,最重要的是
    請用腦思考

「花錢洗白負評」「中斷供應鏈」,數位勒索不只有勒索病毒

現在有許多企業高層都對數位勒索相當的熟悉了,特別是談到勒索病毒Ransomware (勒索軟體/綁架病毒)。這種加密檔案的攻擊會讓使用者無法使用自己珍貴的重要資料、應用程式或作業系統。攻擊者要求用無法追踪的虛擬貨幣來支付贖金以取得解密金鑰 – 這並不能保證在付款後真的會拿到。

勒索病毒攻擊在這幾年來一直對企業造成威脅。但這並非今日唯一的數位勒索手法。而就跟其他攻擊一樣,駭客在準備工夫和惡意軟體的功能方面也變得越來越進步。

隨著數位勒索攻擊的持續增加,IT領導者和高階主管必須確保自己了解這些威脅種類及其對整體公司信譽與合作夥伴和客戶關係可能造成的影響。

數位勒索說穿了,就是可以替網路犯罪分子帶來利潤

數位勒索崛起(且資安專家預測這些攻擊會在不久的將來大量出現)的一個主要原因是因為它們對駭客來說非常有利可圖。

勒索病毒及其他種類的數位勒索(我們將在後面深入探討)都有一個共同點:對網路犯罪分子來說可以帶來高利潤。當企業和個人使用者無法使用自己最重要的檔案和資料 – 特別是當這些關鍵資料沒有異地備份時,受害者被迫付錢給攻擊者來解密以重新取回檔案。

不幸的是,過去的勒索病毒攻擊已經證明了付錢給駭客並不代表攻擊就會結束。在某些案例(包括大規模WannaCry想哭勒索病毒攻擊期間)裡,受害者支付了贖金卻沒有拿到解密金鑰(甚至沒有收到任何回應)。還有一些案例在付了贖金後,駭客繼續要求更高的贖金才要回復檔案。

基於這種種原因,數位勒索已經成為企業所面對特別危險且具破壞性的威脅。

「數位勒索是網路犯罪分子在今日的威脅形勢中最有辦法賺錢的方法之一」,趨勢科技安全研究人員指出。「許多人都成為了這類邪惡計畫的犧牲品,並且損失了不少錢 – 從一般使用者到大企業都有。」


過去的數位勒索:DoS攻擊鋪平了道路

雖然目前對數位勒索攻擊的認識大多都跟勒索病毒有關,但這樣的獲利方式也被用在另一種熟悉的攻擊方法 – 阻斷服務攻擊。正如趨勢科技的「數位勒索:前瞻觀點」報告所指出,這種勒索手法已經被網路犯罪分子用了十多年,駭客已經相當駕輕就熟了。

「早安…我們希望你已經嘗到超過100Gbps的分散式阻斷服務攻擊 (DDoS)滋味。如果想讓它停止,請支付30比特幣給以下錢包…」這是報告內提到的一個例子。

就跟勒索病毒攻擊一樣,關鍵是讓其無法使用並強迫受害者付款。使用大量的網路流量轟炸關鍵系統(通常是面向消費者或客戶的平台)來讓其無法連線。

雖然不再是第一首選,但還是有駭客會利用DoS攻擊來進行勒索,迫使受害者付錢。畢竟如果一個品牌網站無法被連上,就算只停擺了幾個小時也可能會讓企業失去跟潛在客戶建立業務的大好機會。

駭客通常會寄送這樣的勒贖通知給企業和消費者。

「你注意到了你的連鎖飯店最近得到許多負面評價嗎?如果你希望此問題消失,請按照下列指示…」假網路評論, 對商業信譽的影響 繼續閱讀