參加 RSA 2013大會分享:成為「知道該如何做的部門」,而非「只會說 NO 的部門」


身為資訊安全專家,應該成為「知道該如何做的部門」,而非「只會說NO的部門」。我們必須把重點放在如何讓用戶安全地做他們想做的事情,而非只是跟我們的客戶說NO,然後將系統鎖住。

SMB SM-5 (1)

作者:Menard Osena(解決方案產品經理)

兩個禮拜前,我參加在舊金山舉行的RSA 2013大會,並對所參加資安廠商的數量留下了深刻的印象。除了參加者的因素以及技術性會議裡突破性的研究發表外,技術性會議今年的演講場次也讓人耳目一新。

下面是我對於資訊安全意識、駭回去和合法攻擊等值得關注議題的一些經驗和想法。

安全意識計畫的七個有效習慣

Security Mentem的Samantha Manke和Ira Winkler討論了他們對於安全訓練和安全意識之間不同點的看法。他們強調公司內部安全文化的重要性,讓員工可以在日常作業裡應用最佳實作,進而導致組織內的長期安全意識。

他們介紹了最近針對財富500大公司中包括保健、製造、食品,金融和零售等行業的研究結果。這次研究重點在這些公司所實行的安全意識活動,以及它們的效果。他們提出了主要的發現,來建立他們的「安全意識計畫的七個有效習慣」:

  1. 建立堅實的基礎
  2. 讓組織買單
  3. 鼓勵參與式學習
  4. 更多創造性的努力
  5. 收集指標
  6. 和主要部門合作
  7. 成為知道該如何做的部門

我對這場演講的主要感想當然是在最後一個部分。我們身為資訊安全專家,應該成為「知道該如何做的部門」,而非「只會說NO的部門」。我們必須把重點放在如何讓用戶安全地做他們想做的事情,而非只是跟我們的客戶說NO,然後將系統鎖住。

我知道需要詳定什麼是該做而什麼是不該做的事情在公司安全政策內,但我們應該提高標準,將安全性成為幫助業務的一個重要部分,而非阻礙。

繼續閱讀

讚、連結和經驗教訓 關於社群網路,中小企業應該知道的五件事

龐大到媒體帝國,平民至便利商店,每家公司都紛紛將自己推到網路上,用最快也最具成本效益的方式來接觸他們的客戶。這是社群網路所帶來的好處,也是企業們駐足的地方。但你知道社群網路對企業來說是有風險的嗎?不管它們的規模大小。

關於社群網路,中小企業應該知道的五件事
關於社群網路,中小企業應該知道的五件事

事實一

各種規模、類型的企業都正在採用社群媒體。

並不是只有大型企業才會使用社群媒體,小型企業也會。在美國,大多數(58%)中小企業主會在社群媒體管道上發展網路及進行互動。註1

Facebook上的公司網頁對中小企業來說是排名最高的社群媒體管道(29%),其次是在Facebook社團上互動或張貼消息(23%),然後是在產業相關社群上互動(19%)。這不難知道原因,因為這些基本上都是免費的行銷,只需要有電腦跟網路就可以了。

中小企業肯定能夠透過社群媒體來接觸到大量的消費者。跟據ComScore統計,全球的網路人口中有84%會使用社群網站。註2 大多數人會花費五分之一的網路時間在社群網站上。在美國,社群網路的使用量幾乎增加了一倍,而在中國也增加了一半(53%)。註3

事實二

越來越多人在工作時瀏覽社群網站。

在Salary.com最近一項關於浪費工作時間的全球性調查中發現,幾乎有三分之二的人(64%)承認自己在工作時連上與工作無關的網站。在這些網站中,Facebook是最受歡迎的虛擬聚會場所(41%),其次是LinkedIn(37%)。註4

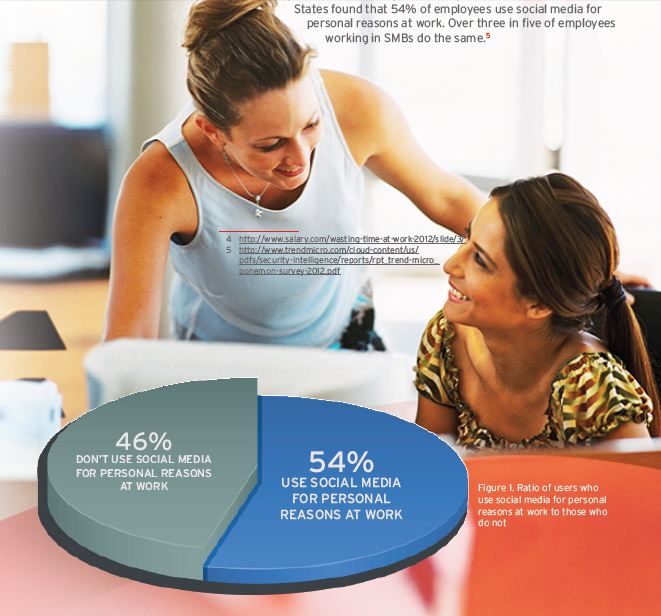
這消息其實並不令人驚訝。事實上,一項趨勢科技在美國針對709名受訪者所做的IT資安人員問卷調查中發現,有54%的員工在工作時因為個人因素而使用社群媒體。而中小型企業的員工中有超過五分之三這樣做。註5

圖一、使用者會否因為個人因素而在工作時使用社群媒體的比例

46%的人:在工作時不會因為個人因素使用社群媒體

54%的人:在工作時會因為個人因素使用社群媒體

事實三

社群網路威脅即使對小型企業也是一視同仁。

中小企業應該要知道,不管是大是小,它們也不能倖免於社群媒體威脅。中小企業員工就跟其他多數使用者一樣,也會落入社群媒體上的惡意陷阱。

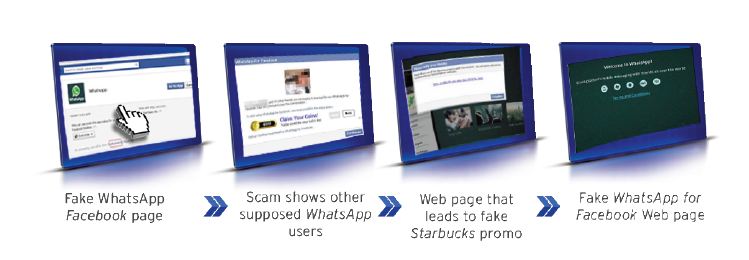
假WhatsApp Facebook網頁>詐騙訊息顯示其他應該是WhatsApp的使用者>網頁導向偽造的星巴克行銷網頁>假Facebook版WhatsApp網頁 繼續閱讀

企業郵件伺服器處理電子郵件自動回覆的四個小提醒


趨勢科技部落格在最近的兩篇文章(休假時,你的 Outlook 自動回覆(郵件答錄機)透漏太多訊息?!和退信和讀取回條自動回覆的風險)中討論了關於電子郵件自動回覆所可能引來的威脅,從外出通知(Out-of-Office Notification)到未送達報告(Non-Delivery Notification)。這些都可能會洩漏資訊而遭到利用。所以管理者和使用者可以做什麼來應對這種威脅,幫助保護他們的環境?

雖然我們一直強調教育用戶的重要性,但在這裡,加強伺服器設定也是必須的。沒有道理只依賴於使用者設定,因為那有可能會失誤(而且經常發生)。

❶只送外出通知給企業內部人員。
企業郵件伺服器需要對是否發送外出通知做好精細的控制。一個很好的作法就是只送外出通知給企業內部人員。如果外部人士需要收到這些通知,可以視需要來加入白名單。不過預設應該是不送外出通知到企業外部。

 ❷郵件伺服器應該設定為不送退信通知到企業外部。
同樣的,郵件伺服器應該設定為不送退信通知到企業外部。

❸退信通知不該包含大量原始信件的內容
另一點很重要的是,退信通知不該包含大量原始信件的內容,因為這麼做就可能會被利用在垃圾郵件(SPAM)攻擊上。(RFC 3834明確地建議了這點。) 繼續閱讀

五個給小型企業關於雲端運算的迷思與事實

雲端技術已經被證實對各種規模的企業都有好處 – 小型企業經營者可以利用雲端技術來節省時間和金錢,同時提高員工的工作效率。雲端技術可以加快部署,需要最少的技術能力去了解如何管理,成本也比用在公司內部的技術來得更少。這些優點讓小型企業老闆可以關注在真正重要的事情上:他們的業務成長。

但是資料外洩、信用卡號碼竊取和身份盜用:我們每天都會聽到這些事情。當使用雲端技術時,小型企業老闆需要知道什麼來保護自己、他們的生意和他們的員工?這裡有五個小型企業老闆需要了解的關於雲端運算的迷思。

迷思一:小型企業老闆已經知道什麼時候是在使用雲端技術。

事實:下面是小型企業每天都會使用的雲端技術的例子,但通常不被認為是基於雲端的服務:


如果你正在使用這些服務,你已經體驗了易於使用、低成本又能提高生產力的雲端技術。

迷思二:雲端服務很昂貴。

事實:使用雲端技術的小型企業老闆會比使用其他技術花費低上20%。

雲端服務供應商替小型企業老闆拿掉了佈署相同技術在公司內部所會面臨的所有麻煩、費用和管理問題。雲端供應商會建立自己的基礎設施以及許多的備援伺服器,如果小型企業老闆要自己購買、佈署和維護的話將會非常昂貴。這些都需要小型企業老闆花費時間和金錢,也讓他們無法把重心放在發展自己的業務上。

繼續閱讀

小型企業是網路犯罪者的大事業-每個小型企業都應知道的五件關於網路犯罪的事

每個小型企業都應知道的五件關於網頁威脅和網路犯罪的事

對於網路犯罪者來說,沒有任何企業會太小而不值得花費力氣。小型企業雖然不像一般大企業那麼受人矚目,但小型企業也無力承擔輕忽網路犯罪威脅的代價。儘管外界流傳著小型企業對這類安全威脅免疫的說法,但現在該是正視問題的時候了。

1. 任何企業組織,不論規模大小,都可能成為網路犯罪的受害者。

大多數的小型企業都不相信自己會成為網路犯罪的目標。根據 Visa Inc. 與 National Cyber Security Alliance 一項針對 1,000 位小型企業老闆的調查,有 85% 的老闆相信大型企業比他們更容易成為目標。超過一半 (54%) 的受訪者有自信他們的準備比大型企業更充份,更有能力保護公司與客戶資料。小型企業或許會認為:網路犯罪通常不是鎖定很大的企業,就是鎖定一般消費者,因此自己不可能成為歹徒的目標。然而,事實上,只要是有利可圖而且利潤豐厚,網路犯罪者才不管是超大型企業、小型企業或一般消費者。他們對任何目標都一視同仁。只要是系統存在著安全漏洞,任何目標對網路犯罪來說都是一樣的。

2. 小型企業同樣也擁有網路犯罪者所感興趣的資訊。

小型企業或許會認為他們的內容安全威脅並不像大型企業那麼嚴重。但事實上,根據 Council of Better Business Bureaus 在 2010 年 5 月所發表的研究,7.4% 的小型企業老闆都曾經遇到網路詐騙。

小型企業同樣也擁有員工和客戶資訊,因此就各方面來說,同樣也是網路犯罪的重要目標。從身分證號碼到網路銀行帳號密碼都是歹徒所覬覦的資料 (完整的失竊資料排名請參考下圖)。

小型企業同樣也擁有網路犯罪者所感興趣的資訊

小型企業同樣也擁有網路犯罪者所感興趣的資訊

3.網路犯罪者平均每一秒釋出 3.5 個專門攻擊小型企業的新威脅。

根據報告指出,專門針對小型企業的網路攻擊數量在 2010 年初竄升了 600%。趨勢科技的專家表示,此現象的背後至少有兩項因素。首先,規模較大的企業皆已投入更多資金來加強網際網路安全,迫使網路犯罪者將目標轉向同樣有利可圖的小型企業。其次,小型企業數量龐大,光是美國境內就有超過 2 千 5 百萬家小型企業。除此之外,小型企業還有一項吸引網路犯罪者的原因,那就是小型企業沒有足夠的預算可以聘請專門的 IT 團隊,更不用說成立專責部門,來維持資訊安全。

曾經有小型企業因為遇到網路犯罪而損失數十萬美元,而歹徒所用的工具就是 t僵屍網路/傀儡網路 Botne 程式。Bot 程式是一種會暗中潛入個人電腦的惡意程式,一旦潛入,歹徒就能從遠端遙控電腦並竊取重要資料而不被員工或客戶發覺。

2011 年 1 月,美國聯邦調查局 (FBI) 在一份報告中指出,有一家美國企業因為觸發了電子郵件所挾帶的惡意程式而自動從銀行帳戶轉出了 15 萬美元給歹徒。該惡意程式就是 ZeuS/ZBOT 家族的木馬程式之一,此惡名昭彰的惡意程式家族專門詐騙小型企業。

趨勢科技TrendLabs 的專家也曾見過專門針對小型企業而設計的網路釣魚Phishing攻擊和漏洞攻擊。這類詐騙經常利用一些稅務相關的電子郵件,並且假冒政府機關的名義,其手法通常是利用客戶投訴或威脅採取法律行動來引起被害人恐慌。而漏洞攻擊則是專門攻擊常見合法應用程式的漏洞。

只要小型企業能確保每一位員工 (不論技術程度如何) 都能隨時掌握網路犯罪的最新動態,就更能防範上述攻擊。企業應該教育員工有關最新的詐騙手法,鼓勵員工養成良好習慣,例如:只要是來路不明的可疑郵件,千萬不要回覆,也不要開啟附件檔案,更不要點選其中的連結。此外,小型企業最好能貫徹一套內部安全政策來強化其網路安全與銀行交易作業原則。最後,小型企業也必須時時提高警覺,小心防範可疑的網路活動,並且做好應變的準備,以防萬一真的遭到歹徒入侵。


4. 儘管遵規需要高昂的成本,但未遵守法規的可能代價更高,而且讓網路犯罪有機可乘。

並非所有的小型企業都已意識到遵規的問題。有些甚至認為自己的企業已經符合法規要求,並且已做好安全措施。然而,根據 2011 年發表的一份中小企業 (SMB) 資料安全與詐騙預防策略調查顯示,美國有將近一百萬家小型企業皆曾經是資料安全詐騙的受害者。

不遵循法規的結果,最終可能導致生產力損失、業務中斷以及高昂的法律成本。對於跨國性的企業來說,遵規的成本大約在 350 萬美元之譜5,相對於不遵循法規的潛在損失,這只不過是小小的代價。小型企業如果以為自己不必遵守資料保護法規,那就大錯特錯。如同大型企業,小型企業也需處理人員、流程與技術的問題,而這些層面的網路犯罪威脅與大型企業沒什麼不同。

5. 小型企業正逐漸邁向雲端,也開始擁抱雲端安全,但網路犯罪者也不是省油的燈。

雲端運算已經不再是一種口號,而是既成的事實。今日中小企業整體雲端市場價值大約在 86 億美元左右6 ,而且在 2014 年將達到1,000美元之譜。此外,高達 74% 的中小企業打算在 2011 年提高他們的雲端式軟體支出,這一點比 2010 年底的情況明顯大幅增加,而當時中小企業採用雲端運算的比例大約只有 14%。

小型企業正逐漸邁向雲端,也開始擁抱雲端安全

繼續閱讀