勒索軟體CryptoLocker,攻擊個案翻兩倍

過去的幾個星期以來,我們看到 CryptoLocker惡意軟體散播的數量在增加。這種新的勒索軟體 Ransomware在過去幾個禮拜內攻擊了更多的使用者。和九月份相比,十月份可以確認的案例數量已經增加了幾乎兩倍。

CryptoLocker的受害者在不同地區都有出現,包括北美、歐洲、中東和亞太地區。在之前,我們討論了這些威脅是如何透過電子郵件到達。CryptoLocker可以被看作是先前已知威脅(勒索軟體)的進化。這樣的「改進」是趨勢科技在2013年安全預測裡所提過的,網路犯罪分子會將重點放在改進現有的工具,而非創造全新的威脅。
勒索軟體CryptoLocker

我能做些什麼?


有不同的方法可以讓個人或組織來面對CryptoLocker所帶來的威脅。由於這種威脅開始於垃圾郵件攜帶TROJ_UPATRE(下載器),它想成功就取決於郵件內所使用的社交工程陷阱( Social Engineering)誘餌,以及使用者如何去回應它。


讓我們從簡單的電腦安全實作開始(往往也最常被忽視)。想想看,當開啟帶有附件的郵件時,一般都要:


  • 確認電子郵件的寄件者身分。
    如果電子郵件號稱來自銀行,請與你的銀行確認這收到的郵件是否為真。如果來自一般聯絡人,確認他們是否有寄過這郵件。不要僅僅依賴於信任關係,因為你的朋友或家人也可能是垃圾郵件(SPAM)的受害者。
  • 仔細檢查郵件內容是否有與事實不符的地方。
    注意是否有明顯錯誤或和事實不符的地方:來自銀行或朋友的郵件聲稱他們有收到你的東西?試著找找你最近寄送的郵件來確認他們所說的事情。這樣的垃圾郵件也可能使用其他社交工程陷阱( Social Engineering)誘餌來說服使用者打開該郵件。
  • 避免點入電子郵件中的連結。
    在一般情況下,避免點入電子郵件中的連結。比較安全的做法是直接連到電子郵件內所提到的網站。如果你必須點入電子郵件裡的連結,確保你的瀏覽器透過網頁信譽評比技術檢查過該連結,或使用像趨勢科技Site Safety Center的免費服務。
  • 確保你的軟體都在最新狀態。
    目前沒有已知的CryptoLocker勒索軟體 Ransomware利用漏洞進行散播,但不能保證未來也不會。而且定期更新已安裝的軟體可以對許多攻擊提供另外一層的防護。
  • 備份重要資料。
    不幸的是,沒有任何已知工具可以解密被CryptoLocker加密的檔案。一種好的電腦安全實作是,確保你有正確的備份檔案。應該要做到3-2-1原則:三份備份、兩種不同的儲存媒體、一個分開獨立的儲存位置。Windows有個功能稱為磁區陰影複製(Volume Shadow Copy),可以讓你將檔案回復到之前的狀態,它是預設開啟的。雲端儲存服務(如SafeSync)也可以做為你備份策略內有效的一部分。

對於企業客戶,檢討有關電子郵件附件的相關政策。通過電子郵件發送可執行檔通常被認為是不好的行為。大多數組織也有嚴格的附件封鎖政策 – 如果你還沒有,現在是個很好的時機來考慮建立一個。

將設備設定為特定用途也是另一種減少感染Cryptolocker機會的作法。例如,如果使用者只需要使用Microsoft Word,那麼系統上具備有限權限的使用者帳號也就足夠。大多數企業可能已經有這樣的做法,但還可以用軟體白名單來加強,並且配合使用Windows的某些功能,像是AppLocker。

為了補強組織的整體安全策略。使用者所需要的安全解決方案不僅是保護用戶於執行惡意檔案,還可以在惡意軟體到達你的系統前提供保護。

趨勢科技的電子郵件信譽評比服務可以阻止這些包含惡意附件的垃圾郵件。具體地說,真實檔案類型過濾功能可以在電子郵件附件有可能是惡意時提醒使用者:

勒索軟體 CryptoLocker

此外,趨勢科技的網頁信譽評比服務也會封鎖所有相關網址。安全解決方案的組合再加上確認允許執行的應用程式列表,讓電腦被攻擊的表面積大為減少。

結論

雖然沒有具備任何新的做法,CryptoLocker已經將之前勒索軟體 Ransomware和假防毒軟體所用的恐嚇戰術有效地運用到新的境界。今日大多數使用者都依賴於良好的防毒軟體,但重要的是要注意,使用者教育、定期軟體更新、嚴格的電腦使用政策都是在防禦CryptoLocker和類似威脅上至關重要的。

由於現在的網路犯罪分子都會加強惡意軟體,電腦系統也必須同樣地加以強化以防禦這些攻擊。解決惡意軟體感染的全面性作法不僅是要降低感染率,還要提供深入的防禦戰略來涵蓋多層面的攻擊,以幫助打破惡意軟體感染鏈的整個週期。

使用OfficeScan(OSCE)和Worry-Free Business Security/Service(WFBS/WFBS-SVC)的趨勢科技用戶可以遵循這些最佳實作以防止勒索軟體感染。


@原文出處:Defending Against CryptoLocker作者:Jay Yaneza(技術支援)


◎延伸閱讀

史上最狠毒勒索軟體: Crypto Locker SHOTODOR 後門程式

勒索軟體 CryptoLocker 跟網銀木馬 ZeuS/ZBOT 聯手出擊
freeDownload_540x90

PC-cillin 2014雲端版跨平台同時支援Win、Mac及Android手機與平板,立即下載試用
 

駭客鎖定中小企業,先釣電郵密碼,後詐鉅款,非法損失金額已超過六千萬


中小企業大危機
   趨勢科技發現駭客針對中小企業進行變臉詐騙攻擊
非法損失金額已超過六千萬   趨勢科技呼籲應提高資安意識


【2013年9月16日 台北訊】詐騙手法不斷翻新,駭客技術也日漸精進,從詐騙個人財物進階到詐騙公司行號。雲端資安大廠趨勢科技(TSE:4704)發現, 近期駭客鎖定資安意識較薄弱的中小企業進行變臉詐騙攻擊,運用中小企業時常需要與國外有時差的客戶進行聯繫的特性,從中攔截郵件,一人分飾兩角的與買賣雙方進行溝通,目前累計不法損失金額高達台幣六千多萬元。趨勢科技呼籲全台中小企業應立即提高資安意識,以免公司遭受財物損失成為下一位受害者。

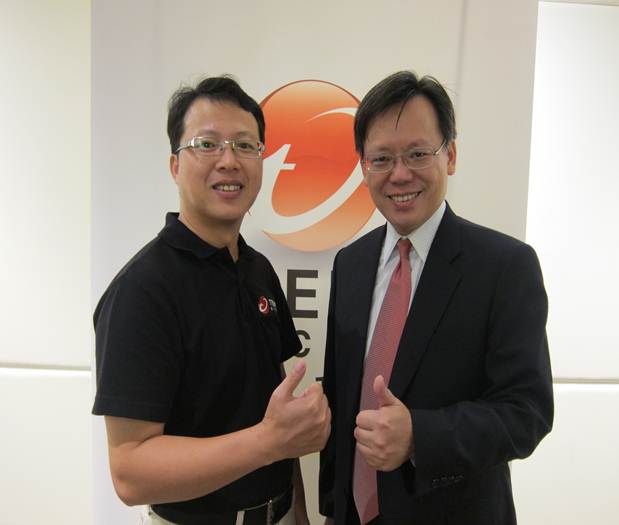
 趨勢科技台灣暨香港區總經理 洪偉淦(右一)與台灣區企業客戶部技術顧問 黃源慶(左一) 於會中分享趨勢科技如何運用堅實技術協助中小企業防禦變臉詐騙攻擊。

圖一:趨勢科技台灣暨香港區總經理 洪偉淦(右一)與台灣區企業客戶部技術顧問 黃源慶(左一) 於會中分享趨勢科技如何運用堅實技術協助中小企業防禦變臉詐騙攻擊。

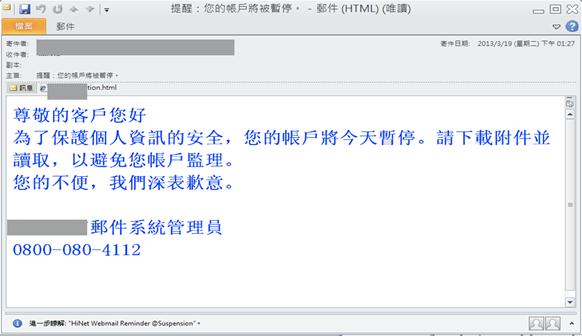
趨勢科技近日發現,駭客鎖定IT人力較匱乏的中小企業進行變臉詐騙攻擊,主要鎖定的中小企業均是從是進出口貿易、電子商務、海外雙邊貿易…等,而攻擊主要分為三個階段:社交工程攻擊、潛伏監控與駭客詐騙。駭客先鎖定中小企業進行社交工程攻擊,主要利用台灣中小企業仍有多數使用免費的 web mail (如:HiNet mail,Gmail,Yahoo! mail…等)與海外買家進行國際貿易的特性,先透過寄發假冒為免費email系統管理員的郵件至特定的承辦人員信箱,待承辦人員點選開啟郵件後,即下載可竊取企業 email 的帳密的惡意程式並取得權限,駭客便可開始進行email 內容的潛伏監控。


駭客假扮為免費email系統管理員發出社交工程攻擊信件

圖二:駭客假扮為免費email系統管理員發出社交工程攻擊信件


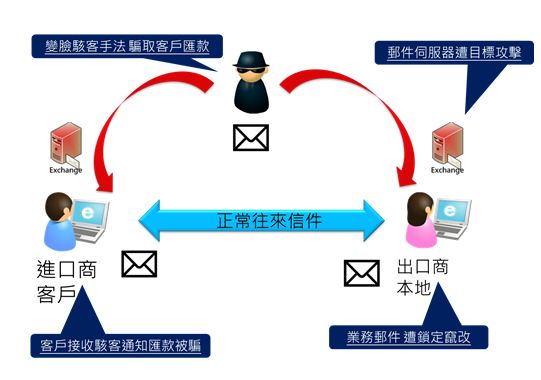
運用買賣雙方有時差且聯繫不易的特點,駭客便開始見縫插針進行email潛伏監控,直到買賣雙方開始交涉付款細節時,駭客便開始浮出水面並從中攔截email,一人分飾兩角,與買賣兩方進行雙面溝通,讓買家付款到駭客詐騙帳號,當確認詐騙金額到手後就此消失,直到買家付款後遲遲未收到貨,進而直接與賣家電話聯繫,才發現買賣雙方均掉入駭客精心設計的陷阱,損失大筆的貨款與貨品,中小企業不得不慎。

駭客針對中小企業進行變臉攻擊詐騙的手法

圖三:駭客針對中小企業進行變臉攻擊詐騙的手法


針對以上的情形,趨勢科技技術總監戴燊表示:「由於大型企業的資安多半較為嚴密,駭客近期開始針對資訊安全意識相對較低的中小企業進行攻擊,且社交工程攻擊手法,更是讓收件者疏於查證而輕易點選,防不勝防。建議公司行號經手特定敏感資訊的人員如業務、財務、人資等,更需對此類來路不明的信件,以及其中的附件檔應抱持戒慎的心態,以免公司遭受不必要的財物損失。」


面對社交郵件工程攻擊,趨勢科技建議中小企業主應注意以下事項:

  1. 選取合法並可過濾郵件中有害連結的資訊安全防護軟體。
  2. 定期更新資訊安全防護軟體。
  3. 點選來路不明郵件中的附加檔案或是連結前需慎重,如果不確定此封郵件真偽,建議致電該單位或至官方網站查詢。
  4. 特別是公司行號經手特定敏感資訊的人員如財務、人事等,更需對此類來路不明的信件中附件檔應抱持戒慎的心態,或直接與交易對象電話聯繫。

繼續閱讀

如何檢查自己的網站是否為StealRat殭屍網路的一部分?

好幾個月來,趨勢科技一直在積極監視著稱為StealRat的垃圾郵件殭屍網路/傀儡網路 Botnet網路,它的運作主要是利用被入侵淪陷的網站和系統。我們持續地監視著其運作,並確定了約有195,000個網域和IP地址已經淪陷。這些淪陷網站的共通點是用了有弱點的內容管理系統,像是WordPress、Joomla和Drupal。

在本篇文章裡,我們會討論網站管理員可以如何檢查他們的網站是否已經淪陷,變成StealRat殭屍網路/傀儡網路 Botnet的一部分。

第一步是檢查是否有垃圾郵件發送腳本的存在,通常會用s 繼續閱讀

台灣中小企業遭受阻斷服務攻擊案例分析

 許多台灣的中小企業會在自己的網路內架設網頁伺服器,卻對如何防護伺服器沒有太多了解。他們所關心的是自己的業務,使得他們不安全的伺服器成為攻擊的主要目標。

當有企業被攻擊的新聞出現,內容通常都把目標放在最終使用者或大型企業本身。不過有許多網路犯罪的目標是中小企業。在這篇文章裡,我們要來看看台灣的中小企業是如何遭受到攻擊,以及人們可以從這些事件裡學到什麼樣的教訓。

駭客 蒙面

許多台灣的中小企業會在自己的網路內架設網頁伺服器,卻對如何防護伺服器沒有太多了解。他們所關心的是自己的業務,使得他們不安全的伺服器成為攻擊的主要目標。

讓我們來看看最近的一起案例,可以很好的說明這些攻擊如何進行。在五月卅日,我們收到一家不明公司(我們稱之為A公司)的支援請求,因為他們遭受到阻斷服務攻擊,讓他們的伺服器無法被連上。

但我們所看到的完全是另外一個問題。趨勢科技發現他們的網頁伺服器已經被入侵,利用的是伺服器的漏洞。而且就如前所述,這網頁伺服器也可以存取公司的內部網路,所以攻擊者也拿下了公司Active Directory伺服器的控制權。我們還確認至少有兩批攻擊者存在:一個是在四月廿四日前運作,另外一個出現在這日期之後。

台灣中小企業遭受阻斷服務攻擊案例分析


圖一、攻擊時間表

這起威脅的行為並沒有特別不尋常,一旦網路被入侵,這些都是常見的後果。此外,攻擊者會不斷地透過自己的後門來放入新的工具。

許多企業只是重新安裝和重建系統,好可以馬上回復運作,但這樣並沒有解決問題。因為問題的根源是脆弱而不安全的網頁伺服器,而這部分並沒有被解決,攻擊者可以一再重複地入侵,重新佈置後門到目標網路內。


台灣中小企業遭受阻斷服務攻擊案例分析

圖二:持續地攻擊

繼續閱讀

趨勢科技 協助偵破駭客假冒健保局,盜取萬筆中小企業個資案件

一萬多中小企業遭受email 攻擊受害  請下載免費清除工具確保個資安全

【2013年5月26日 台北訊】刑事局今日宣佈偵破駭客四月底冒用健保局北區業務組名義進行目標性攻擊竊取個資一案,雲端資訊安全廠商趨勢科技運用獨特的客製化分析技術,成功偵測導致一萬多筆中小企業個資外洩的的惡意木馬程式TROJ_GHOST.ZZXX與後門程式BKDR_GHOST.ZZXX,協助辦案人員抽絲剝繭,緝查不法之徒。

冒充健保局,駭客木馬盜取萬筆中小企業個資 調查雖是由警方執行,知名防毒軟體公司趨勢科技的協助也是關鍵
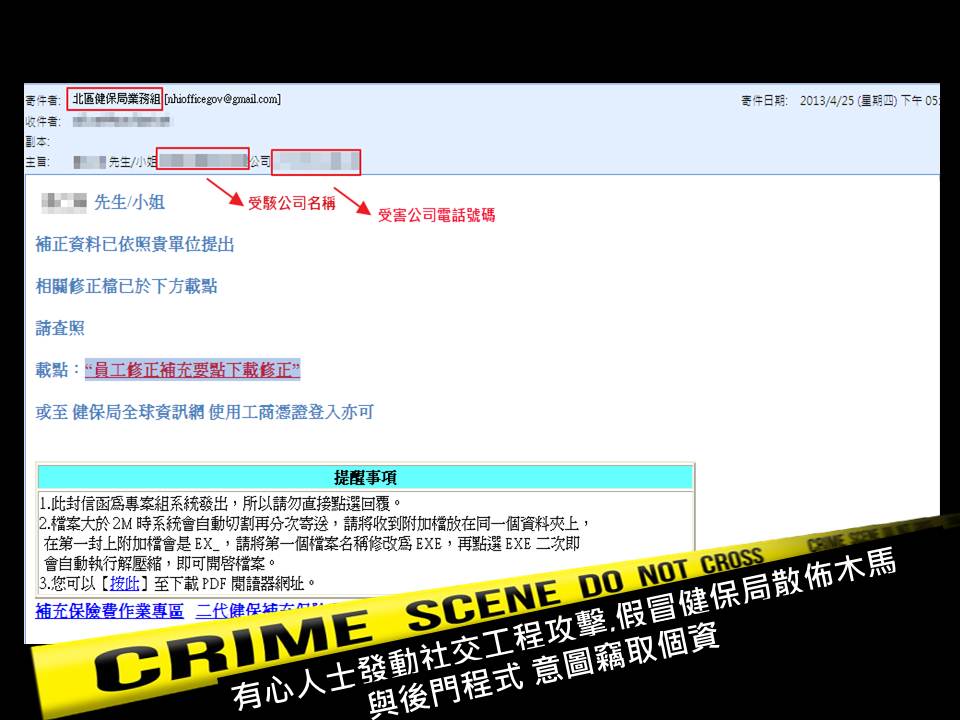
趨勢科技發現,駭客係假冒健保局名義發動客製化的社交工程陷阱( Social Engineering)攻擊,首先透過發送大量以健保局北區業務組為名寄送的郵件,其中內含「員工修正補充要點下載修正」的連結,一旦點選此連結將被轉址至另一個網址並自動下載一個名為「二代健保補充保險費扣繳辦法說明」的RAR壓縮檔。

 圖一、 駭客針對特定中小企業發動客製化社交郵件工程攻擊。


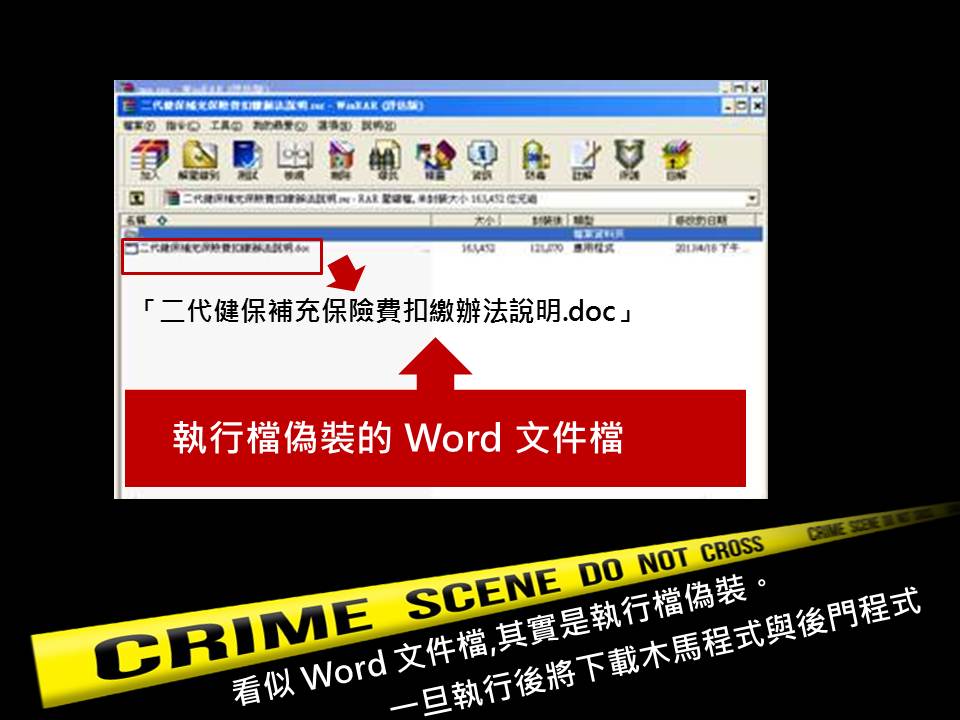
受害者一旦點選並下載檔案後,將會看到一個看似為DOC檔實際上為執行檔的檔案;下載執行後,電腦將被植入木馬程式與後門程式,隨後電腦會先遭受強制重開機,即讓使用者電腦門戶洞開,駭客可以遠端監看被害人電腦桌面並瀏覽、複製電腦中檔案內容,進而再利用民眾電腦內通訊錄等資料進行下一波針對性攻擊,如法炮製成功盜取了高達1萬多筆個資。

圖二、解壓縮後發現其為一看似Doc檔的執行檔,

一旦執行後將下載木馬程式與後門程式,造成使用者電腦門戶洞開。

繼續閱讀