“無法區分詐騙信件”網路釣魚得逞關鍵-從 eBay外洩百萬個資談社交工程


國家等級的駭客,如伊朗已經對美國軍方官員進行了長達一年的活動。網路釣魚(Phishing)會成功,通常就是因為目標無法從正常的郵件中區分出詐騙的信件。

社交工程(social engineering )手法會收集敏感資料 – 地址、生日等,讓他們可以用來精心製作攻擊。比方說,eBay外洩事件, 數以百萬的使用者個人資料被外洩 – 不單單只是電子郵件地址和使用者名稱。那些擁有eBay資料的人現在手上握著出生日期、地址甚至是電話號碼,利用這些資料可以讓他們製作非常具有說服力的釣魚網站。從你的所在地區,加上根據你的年齡會吸引你的事物等等作法,網路犯罪分子可以大大地增加你會回應網路釣魚郵件的機率。
隱私 DLP pivacy

如果Target是2013年最知名的入侵外洩受害者 – 出現網路安全事件而讓數以百萬購物者資料被侵害 – 那2014年也出現了一名領先者,eBay在年初遭受到網路攻擊,攻擊者取走某些服務內1.28億註冊用戶的敏感資料。被入侵的資料庫可能包含這些人的電子郵件地址和住家地址、加密過密碼、出生日期和電話號碼。

根據事件的時間點,有可能是因為OpenSSL加密程式庫的Heartbleed漏洞 – 公開但尚未被發現時 – 被用來躲過eBay的防禦。無論如何,eBay公司PayPal的資產,包括支付卡和銀行帳戶的大量資料躲過這一劫,因為它們被放在獨立的網路。


社交工程在eBay入侵外洩事件中扮演重要角色 

如果不知道是否有任何密碼漏洞,攻擊者會更加需要利用社交工程(social engineering ),這已經成為網路犯罪戰略的一部分:

  • 社交工程,也就是用欺騙的方式,現在網路犯罪分子著重於金錢更甚於出名,所以大量的加以使用。它可能會用各種的形式出現。趨勢科技TrendLabs的報告 – 「社交工程如何運作」強調了常用的招數,例如假的「必點」社群媒體文章,要求立即採取行動的可疑電子郵件,和賽季或節日相關的太過優惠促銷等。
  • 與此同時,員工並沒有接受足夠的安全意識培訓。一份來自Enterprise Management Associates在2014年的研究發現,有超過一半的工作者沒有接受任何的安全意識培訓(SAT)。該報告調查了各種規模企業的600人。沒有安全意識培訓,人們可能容易在不安全的地方輸入認證資料或點入惡意連結
  • 並不是只有一般網路犯罪份子會利用社交工程(social engineering )。國家等級的駭客,如伊朗已經對美國軍方官員進行了長達一年的活動。 

在eBay案例中,社交工程(social engineering )做了一般會用複雜網路攻擊和進階惡意軟體來進行的工作。eBay在一份關於外洩事件的報告裡提到,「少數員工的登錄資料外洩。」有多達100個帳戶可能被劫持,eBay相信其安全團隊大約90天就發現異常的網路活動,遠比2014年Mandiant報告中的224天平均值要低。

攻擊者如何獲得eBay員工的認證資料?BH顧問公司執行長Brian Honan對Help Net Security說道,認為他們是用魚叉式網路釣魚來騙過eBay員工。如果這是真的,這種戰術可以成功似乎表示eBay的安全措施缺乏足夠的存取控制和雙因子認證機制,任何一個都可以阻止網路犯罪份子只用一個使用者名稱和密碼就闖過大門。

eBay外洩事件的長期影響:更多社交工程 

社交工程(social engineering )會自我延續。如果攻擊成功,不僅會讓受害者出糗,讓客戶陷入風險,同時也提供了下一次攻擊的養分。網路釣魚(Phishing)會成功,通常就是因為目標無法從正常的郵件中區分出詐騙的信件。

的確有大量的日常電子郵件和社交媒體文章是使用者可以立刻發現有問題的。拼寫錯誤、超長網址和致富計劃都是常見而容易發現的警訊。網路犯罪會使用這些作法是因為還不夠瞭解特定目標,所以將網做的越大越好,希望可以網到一些東西。

但社交工程(social engineering )會收集敏感資料 – 地址、生日等,讓他們可以用來精心製作攻擊。

「你看,比方說,eBay外洩事件,」Tripwire技術長Dwayne Melancon告訴PC World。「數以百萬的使用者個人資料被外洩 – 不單單只是電子郵件地址和使用者名稱。那些擁有eBay資料的人現在手上握著出生日期、地址甚至是電話號碼,利用這些資料可以讓他們製作非常具有說服力的釣魚網站。從你的所在地區,加上根據你的年齡會吸引你的事物等等作法,網路犯罪分子可以大大地增加你會回應網路釣魚郵件的機率。」

魚叉式網路釣魚會在eBay和Target攻擊後變得更加複雜。企業需要用現代化網路安全措施和雙因子認證來加以防範,以避免代價高昂的資料外洩事件。

企業可以做些什麼來避免像eBay這樣的事件?

eBay處理這起外洩事件很有啟發性。它有幾件事情做的不錯(如早期發現網路入侵)和一些比較不理想的地方,最顯著的是延遲給公眾的報告。這裡有一些重點給想要更好應對此類事件的企業:

  • eBay友善的請求其所有用戶重置密碼。在這種情況下,強迫大家改變登錄資料會是比較好的作法,因為如果可以自由選擇,很多人不會這樣做。 繼續閱讀

CryptoLocker勒索軟體肆虐可能助長網路銀行惡意程式

在經歷了過去的假防毒軟體和警察木馬程式之後,新的 CryptoLocker 變種開始將目光轉移到特定的攻擊目標。我們看到許多勒索程式變種在警告受害者時會針對不同國家,如:匈牙利、土耳其、日本以及美國使用對應的語言。同樣地,一些勒索軟體 Ransomware也會將訊息和警告通知在地化,讓受害者覺得更真實。此外,另有報導指出,有些變種還會設下嚴格的期限,指示受害者必須在 72 小時內付款以取得解密金鑰,否則系統將被摧毀。

而猙獰的 BitCrypt 則不僅會挾持檔案和系統以勒索現金,還會要求支付比特幣 (Bitcoin)。BitCrypt 主要透過 FAREIT 變種下載,還會竊取比特幣錢包相關資料,這使得勒索程式變得比以往更加複雜。

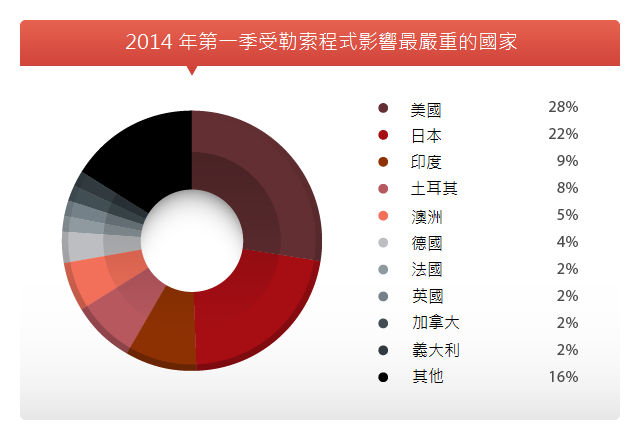
2014年第一季勒索程式受害者主要分布在美國 (28%)、日本 (22%) 和印度 (9%),這些同樣也是網路銀行受害最嚴重的國家。或許這只是巧合,但我們仍不禁懷疑勒索程式的氾濫情形是否也可能會助長網路銀行惡意程式的數量。不過,我們過去確實曾經看過網路銀行惡意程式會下載勒索程式,因此若相反的情況發生也不算是太大的突破。

IOE online bank


851 215 FB Cover promotion812

萬物聯網時代,企業必要掌握的資安四大面向

萬物聯網資訊安全中心  多層次的資訊安全中心控管
萬物聯網駭客攻防手法  深度分析APT攻擊,建立完整的防禦架構
萬物聯網雲端防護架構  私有雲 、公有雲、混合雲的資訊安全
萬物聯網行動安全機制  企業行動裝置安全策略

當萬物聯網IoE(Internet of Everything)正待崛起,美國著名研究機構更看到比現今經濟大上30倍的發展契機;引領企業資安布局的您,該如何預見具前瞻價值的資安趨勢,為「萬物可聯網‧無處不資安」的時代及早準備?【即刻報名!!CLOUDSEC 2014企業資安高峰論壇】

完全信賴 App 程式所宣稱的隱私保障是不智之舉

 去年, 數位隱私相關攻擊震驚了全世界。今年,我們相信,儘管各界正努力恢復隱私權保障,但「大眾的不信任將依然不變」。一項新的作法就是使用所謂的「限期張貼 App 程式」,這類程式只將訊息、照片或其他多媒體內容張貼一段時間,且一旦檢視之後就永久刪除。

IoE

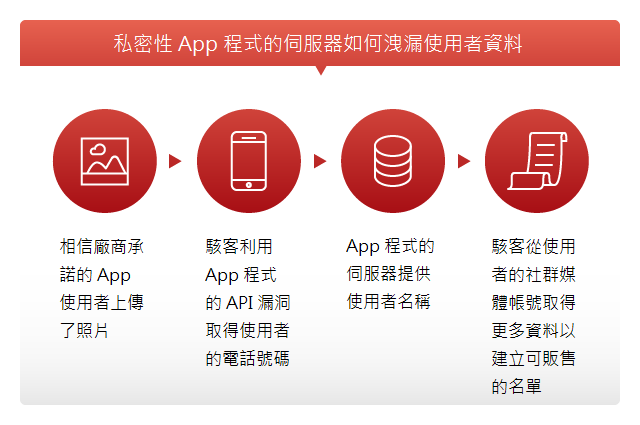
不過,最近發生的一起案例卻提醒我們,完全信賴 App 程式所宣稱的隱私保障是不智之舉,因為連廠商自己都可能發生資料外洩。曾經發生這樣一起案例,某個這類私密性 App 程式的伺服器因其程式開發介面 (API) 缺乏防範不當存取的安全措施而遭到攻擊。

IoE Ephemeral apps put user data at risk.docx

現在既然知道了,我們就應該謹慎挑選自己所要下載的 App 程式,別太在意廠商那些可能做不到的承諾。

851 215 FB Cover promotion812

萬物聯網時代,企業必要掌握的資安四大面向

萬物聯網資訊安全中心  多層次的資訊安全中心控管
萬物聯網駭客攻防手法  深度分析APT攻擊,建立完整的防禦架構
萬物聯網雲端防護架構  私有雲 、公有雲、混合雲的資訊安全
萬物聯網行動安全機制  企業行動裝置安全策略

當萬物聯網IoE(Internet of Everything)正待崛起,美國著名研究機構更看到比現今經濟大上30倍的發展契機;引領企業資安布局的您,該如何預見具前瞻價值的資安趨勢,為「萬物可聯網‧無處不資安」的時代及早準備?【即刻報名!!CLOUDSEC 2014企業資安高峰論壇】

堅持上工的Windows XP ,讓DOWNAD 登上第二季垃圾毒王寶座

DOWNAD (亦稱為 Conficker) 仍舊是讓大型企業與中小企業受害最深的三大惡意程式之一。這是因為仍有不少企業還在使用容易遭此威脅攻擊的 Windows XP 系統。

Windows XP

此威脅可透過惡意 URL、垃圾郵件及可卸除式裝置散布,並感染整個網路。它專門攻擊 MS08-067 伺服器服務漏洞,可執行任意程式碼。此外,DOWNAD 還內建專門產生網域名稱的演算法,可隨機產生 URL,然後連接至產生的 URL 來下載檔案到系統上。

在趨勢科技監控垃圾郵件情勢的期間,我們發現第二季當中有 40% 的惡意程式相關垃圾郵件都是由感染 DOWNAD 蠕蟲的電腦所散發。一些在附件當中散布 FAREIT、MYTOB 和 LOVGATE 惡意檔案的垃圾郵件行動,都是由感染 DOWNAD 的電腦所為。   FAREIT 是一個專門竊取資訊的惡意程式家族,會下載 ZBOT 程式。至於 MYTOB 則是一個專門透過垃圾郵件附件來自我散布的老式蠕蟲家族。

 表一:專門散發垃圾郵件的惡意程式

根據這項資料,CUTWAIL (Pushdo) 「Botnet傀儡殭屍網路」以及 Gameover ZeuS (GoZ) 為另兩個惡意程式相關垃圾郵件的最大來源。有趣的是,CUTWAIL 先前是用來下載 GoZ 惡意程式。而現在,UPATRE 卻是利用具備點對點 (P2P) 通訊功能的 GoZ 惡意程式或 ZBOT 變種。

在過去幾個星期當中,我們已通報過多起濫用 Dropbox 連結來散布惡意程式的垃圾郵件行動,如:NECURS 和 UPATRE。此外,我們還發現了一個偽裝成語音訊息的垃圾郵件,內含 Cryptolocker 勒索軟體 Ransomware變種。我們最新發現的是一個利用 CUBBY 檔案儲存服務連結的垃圾郵件行動, 這次挾帶的是一個銀行木馬程式,也就是趨勢科技偵測到的 TSPY_BANKER.WSTA。網路犯罪者和駭客之所以濫用這些檔案儲存平台,或許是為了掩護其惡意行動,並且避免在系統和網路上被發現。 繼續閱讀

網路銀行惡意程式新手法:使用 Tor 洋蔥路由器來隱藏幕後操縱 (C&C) 通訊,並躲避偵測

網路銀行惡意程式作者又再度創新,在原本的技巧之外又增加了許多手法。最值得注意的是新的 ZeuS/ZBOT 變種出現了 64 位元版本,會使用 Tor 洋蔥路由器來隱藏幕後操縱 (C&C) 通訊,並且躲避惡意程式防護軟體的偵測。此外,我們也看到一個只能在特定日期執行但其他時候會當掉的 ZeuS/ZBOT 垃圾郵件附件。

在控制台 (CPL) 惡意程式方面,我們發現一個只會影響拉丁美洲使用者的 BANLOAD 變種,其判斷方式是透過使用者防護軟體的外掛程式。此外,還有另一個變種會利用根本不存在的 WhatsApp 桌面用戶端程式來引誘使用者,進而散布。更糟的是,當它執行時還會下載一個 BANKER 變種到已受感染的電腦上。

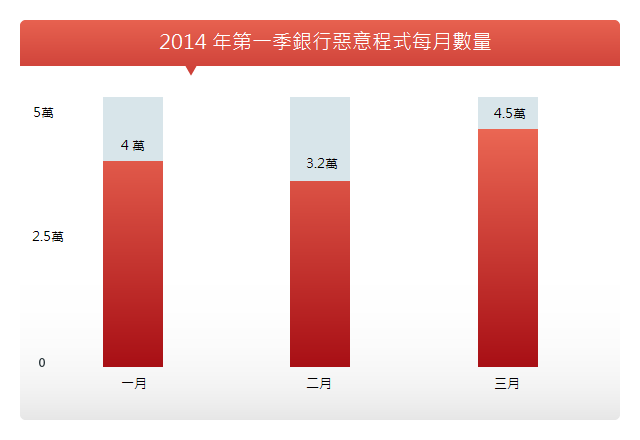
儘管出現新的手法,網路銀行惡意程式基本上仍沒有改變。他們在某些國家依然非常普遍,如美國 (23%)、日本 (10%) 和印度 (9%),而且隨著網際網路使用者與線上交易的穩定成長,這些程式也越來越多。事實上,網路銀行惡意程式的數量在第一季成長了 3%,從 2013 年第一季的 113,000 個成長至 116,000 個。

IOE Online banking malware sported new routines.docx
「隨著線上竊盜的執法行動日益嚴格,網路犯罪者已開始增加額外的匿名化措施來保障其身分安全以避免遭到逮捕。因此,Tor 和幕後操縱 (C&C) 通道的運用,可讓他們擁有更大的匿名性,更不易被資訊安全軟體所偵測及破獲。」

—Martin Rösler (威脅研究部門資深總監)


851 215 FB Cover promotion812

萬物聯網時代,企業必要掌握的資安四大面向

萬物聯網資訊安全中心  多層次的資訊安全中心控管
萬物聯網駭客攻防手法  深度分析APT攻擊,建立完整的防禦架構
萬物聯網雲端防護架構  私有雲 、公有雲、混合雲的資訊安全
萬物聯網行動安全機制  企業行動裝置安全策略

當萬物聯網IoE(Internet of Everything)正待崛起,美國著名研究機構更看到比現今經濟大上30倍的發展契機;引領企業資安布局的您,該如何預見具前瞻價值的資安趨勢,為「萬物可聯網‧無處不資安」的時代及早準備?【即刻報名!!CLOUDSEC 2014企業資安高峰論壇】