是時候保護你的伺服器對抗新一波的勒索病毒了

 Ransomware (勒索軟體/綁架病毒)是現今IT安全團隊的災難。如果讓它在你的IT環境內擴散,就可能會癱瘓整個組織,幾天內都無法存取關鍵資料,甚至會是永遠。會有什麼後果?會造成服務停擺,生產力損失並且嚴重損害信譽和營利。有些人認為最好的答案是在電子郵件/網頁閘道加以攔截,並且教育員工來更好地察覺可疑電子郵件,雖然這些都很重要,但並非全部,網路犯罪分子也在尋求另一種攻擊載體來直接針對你的伺服器 – 攻擊未經修補的漏洞和終止支援的系統。

這就是為什麼伺服器安全防護也是多層次防禦的重要一環,組織需要加以落實以有效地降低勒索病毒攻擊風險。
cybersecurity 上網 通用 企業

是時候進行修補

伺服器是你最珍貴資料所停留的地方,所以壞人也自然地會直接針對IT基礎設施的這一塊。這可以從新威脅看到(如刪除備份,逼迫就範!! 攻擊伺服器漏洞的 SAMSAM) ,它們並非透過惡意網址或電子郵件附件檔進入,而是攻擊未經修補伺服器的漏洞,它已經讓十家馬里蘭醫院被迫暫時關閉,這些醫院都屬於MedStar網路的一部分,同時也在教育單位引起類似問題。

沒有IT資安專家會否認進行修補的重要性,但這並非一件簡單的事情,現今的IT環境是複雜的混合式架構,IT部門需要管理多種不同的修補更新機制。對於重要的關鍵系統,有時候甚至需要延遲修補,因為企業根本無法承擔進行測試和佈署更新所需的停機時間,據估計,企業平均需要100到120天來修補新發現的漏洞,只需要有一次漏洞攻擊穿透你的組織,就會成為新聞頭條的下一個勒索病毒受害者。此外,無論是為了運作或財務因素,許多組織都還在運行已終止支援的系統(如Windows 2003),所以沒有安全修補程式可用,這會進一步讓組織處在受感染的危險中。

越來越多企業運行的是實體、虛擬和雲端的混合環境,為安全架構投入更複雜的因子,這樣的複雜性所產生的間隙讓網路犯罪分子可輕而易舉的利用。你可能已經在邊界佈署了安全防護,但如果受感染的端點連上具有漏洞的檔案伺服器呢?接著就會發生出現在內部網路的攻擊,繞過了傳統的安全控制。而且,雲端環境並沒有邊界…那接下來怎麼辦?
繼續閱讀

為何能見度是剷除勒索病毒的關鍵?


大多數組織都會努力降低營運成本和提高網路整體效率,但往往有不可預見的風險和成本出現在連接內部伺服器和主機與連接外部第三方廠商和設備的基礎設施。如果沒有具備對所有網路流量和活動內未知可疑事件的能見度,黑帽駭客總可以想出方法侵入你的網路。

缺乏對網路的能見度讓勒索病毒作者可以有效地利用你的資料來從你身上賺錢。更糟的是讓組織面臨大量未知的風險和成本,有許多會超出原本的勒贖金額。

勒索病毒 Ransomware (勒索軟體/綁架病毒)曾經只是一般使用者的問題,但現在犯罪集團正用勒索病毒來侵入你的網路、主機、資料庫、共享檔案和系統備份,讓它們陷入成為勒索人質的危險。雖然很難準確地估計全球企業勒索病毒疫情的影響,趨勢科技在去年十月到2016年四月間攔截了9,900萬次威脅。另一個關於這問題有多嚴重的指標則是在2016年三月時,美國國土安全部的US-CERT和加拿大的網路事件反應中心(CCIRC)發出針對勒索病毒危險性的重大警告。

該警告列出對企業的一些可能影響:

  • 暫時或永久性的損失敏感或私有的資料以及知識產權
  • 中斷正常業務運作
  • 回復系統和檔案所造成的財務損失
  • 對企業聲譽所造成的可能危害。


透過加密資料或是封鎖對主機、系統、伺服器或應用程式的存取能力,惡意分子要求金錢才讓你的資料可以正常使用,而從網路的角度來看,不管是不是支付贖金,都還有更多該考慮的地方。組織應該想想下列幾點: 繼續閱讀

電子郵件和網頁閘道:防禦勒索病毒的第一道防線

勒索病毒 Ransomware (勒索軟體/綁架病毒)正迅速成為世界各地IT部門的災難問題,它在過去的12到24個月間已經從一個小騷擾變成了主要的威脅 – 造成業務中斷,傷害無數組織的品牌及聲譽。想阻止這種新的惡意軟體威脅並沒有萬靈丹,不過,花時間佈署多層次防護再加上其他預防措施,就可以讓你有更好的機會減少被感染的風險。

多層次防護應該從電子郵件和網頁閘道開始,也就是趨勢科技Deep Discovery進階網路安全防護,InterScan Web Security和Cloud App Security for Office 365。

保護你的使用者

為什麼是閘道?因為在閘道上進行攔截可以保護你組織內最脆弱的部分 – 你的使用者,儘管勒索軟體作者開始想辦法攻擊IT環境的不同部分 – 包括伺服器和網路,但是大多數攻擊仍然是透過電子郵件和網頁而來,可能是一封惡意郵件附件檔或是連上具有「Drive by download」路過式下載攻擊的網址,任何用來誘使你組織內最脆弱環節犯錯的攻擊手法。

趨勢科技自2015年十月到2016年四月間所攔截的9,900萬次勒索軟體威脅中,有99%是在閘道所攔截 – 惡意電子郵件或網頁連結,在這階段攔截,你的使用者就連不小心點入的風險都不會有。

從這裡開始防禦

趨勢科技提供全面性的防護功能能夠在電子郵件和網頁閘道攔截勒索軟體威脅。 繼續閱讀

勒索病毒 RANSOM_Waltrix( CryptXXX) 爆大量災情!透過惡意廣告發動攻擊,電腦若沒更新修補程式,光瀏覽網頁就可能會中招!

近期 RANSOM_Waltrix(CryptXXX)勒索病毒災情頻傳,感染案件遽增的原因是駭客透過惡意廣告發動攻擊,此波肆虐台灣的勒索病毒利用Flash/SilverLight/IE的漏洞進行攻擊,據受害者反映,瀏覽新聞網站、入口網站以及常在 Facebook 臉書上被分享的一些內容農場網站文章之後,開始出現感染勒索病毒的情況,建議盡快更新Flash/SilverLight/IE的修補程式以降低遭遇勒索病毒攻擊的風險。

勒索病毒簡介
勒索病毒 Ransomware (勒索軟體/綁架病毒)是一種特殊的惡意軟體,受害者會失去對自己系統或資料的控制權(例如無法使用作業系統或是檔案被加密),如果不付錢就無法取回控制權。目前流行的種類為加密型勒索病毒:將電腦裡的檔案加密,並且要求支付贖金。

感染勒索病毒後果
目前最流行的勒索病毒種類為加密型勒索病毒:將電腦裡的檔案加密後要求支付贖金。若駭客所使用的加密演算法夠完善的話,遭到加密的檔案幾乎沒有辦法解密。
近來的一種勒索病毒還會限制付款時間,隨著螢幕上的紅色倒數計時,時間過越久就刪除越多檔案,贖金金額也會跟著提高,增加受害的的心理負擔。(詳情可參考:奪魂鋸勒索軟體JIGSAW)

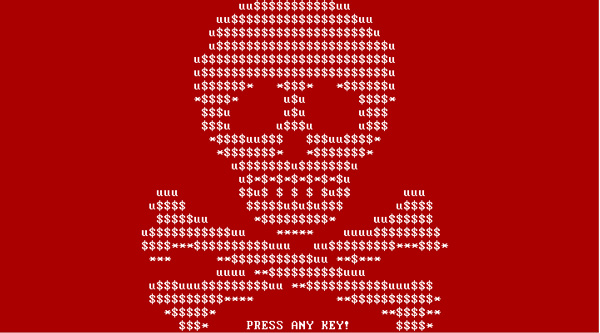
勒索軟體 petya_ransomware


近期感染勒索病毒(RANSOM_Waltrix or CryptXXX)災情嚴重主因 :惡意廣告
近期RANSOM_Waltrix(CryptXXX)勒索病毒災情頻傳,感染案件遽增的原因是駭客透過惡意廣告發動攻擊,所謂惡意廣告是駭客偽裝成廣告主,將他們製作的惡意廣告透過廣告商推播至各大網站或部落格。因此瀏覽一般正常網站也可能遭遇惡意廣告因而感染勒索病毒,尤有甚者駭客會利用漏洞攻擊套件(Exploit Kit)攻擊作業系統及應用程式的漏洞,若使用者電腦沒有更新修補程式,只是瀏覽一般網頁就可能會中勒索病毒。

此波肆虐台灣的勒索病毒利用Flash/SilverLight/IE的漏洞進行攻擊,據受害者反映,瀏覽新聞網站、入口網站以及文章常在 Facebook 臉書上被分享的一些內容農場網站之後,開始出現感染勒索病毒的情況,建議盡快更新Flash/SilverLight/IE的修補程式以降低遭遇勒索病毒攻擊的風險。
此類攻擊模式未來只會更多不會更少,遭受攻擊的軟體種類必會愈來愈多防不勝防,因此趨勢科技提醒您,請保持作業系統及各種應用程式更新到最新以防堵各種資安漏洞。

這篇報導:網頁廣告成勒索軟體散播溫床,紐約時報、BBC、MSN 皆中招,文中指出”攻擊者透過廣告聯盟及軟體漏洞,透過大型網站如《紐約時報》、BBC 、MSN 等的廣告,藉此安裝勒索軟體 Ransomware。

惡意廣告並非新的產物;它是已經存在了十多年的犯罪手法。早在 2004年,就出現當訪客連到科技網站「The Register」被流氓廣告攻擊的事情,它利用一個 Internet Explorer中的零時差漏洞來植入BOFRA惡意軟體。在過去十年間,許多高知名度的網站因為他們的廣告網路在不知情下成為網路犯罪市場的幫兇。受害者包括紐約時報、Google和赫芬頓郵報等數不清的例子。

使用者經常會看到一些眼花撩亂 (甚至令人討厭) 的廣告,尤其當您必須先關閉這些廣告才能看到您要的影片或文章時,更覺得困擾。但這些網路廣告卻不光只是惱人而已,網路犯罪集團會經由這類廣告來散布惡意程式,進而感染瀏覽器和電腦。這就是所謂的「惡意廣告」,它們專門利用軟體漏洞在系統暗中植入一些可竊取帳號密碼、銀行資訊和個人資料的惡意程式。

繼續閱讀

中了勒索病毒怎麼辦?趨勢科技推出免費工具,讓您向勒索軟體說「不」!

趨勢科技提供了多項免費工具來協助一般使用者和企業機構對抗勒索病毒 Ransomware (勒索軟體/綁架病毒)所帶來的威脅,包括趨勢科技檔案解密工具以及趨勢科技螢幕解鎖工具。若您的電腦感染了某些加密勒索病毒,如:TeslaCrypt  和 CryptXXX ,您可利用檔案解密工具來救回被「綁架」的檔案。若您的電腦感染了會將螢幕鎖定的勒索病毒,我們的螢幕解鎖工具可協助您解除鎖定,就算您無法開機進入 Windows 正常模式及含有網路連線的安全模式仍然有救。我們提供這些工具的主要目的之一,就是要避免受感染的使用者和企業機構為了救回寶貴的機密資料而讓歹徒予取予求。

600x600 勒索病毒解密工具                                               》一般用戶 》中小企業用戶 》 大型企業

TeslaCrypt (趨勢科技命名為:RANSOM_CRYPTESLA) 一開始是個專門將遊戲軟體檔案加密的勒索病毒,不過其後繼版本已不再針對特定檔案。2015 年 12 月,英國獨立報紙 The Independent 網站遭到入侵,使得瀏覽其網站的使用者都被重導到專門感染 Angler 漏洞攻擊套件的網站。此時,使用者電腦上的 Adobe Flash Player 若非最新版本,其電腦就會被植入 TeslaCrypt 勒索病毒。最近,此一勒索病毒家族還因為原作者將解密金鑰免費公開而聲名大噪。至於 CryptXXX (趨勢科技命名為 RANSOM_WALTRIX) 則屬於會將螢幕鎖定的勒索病毒,而且其某個變種還會檢查自己是否在虛擬環境中執行,以避免被防毒軟體預先偵測。此一家族之所以流行,跟它專門透過惡意廣告以及因被駭客入侵而含有 Angler 和 Nuclear 漏洞攻擊套件的網站散布不無關聯。 繼續閱讀