人工智慧年度論壇研討會開幕 趨勢科技創辦人張明正籲加速人才養成 

未來十年為發展關鍵 企業應積極回應產業革新契機


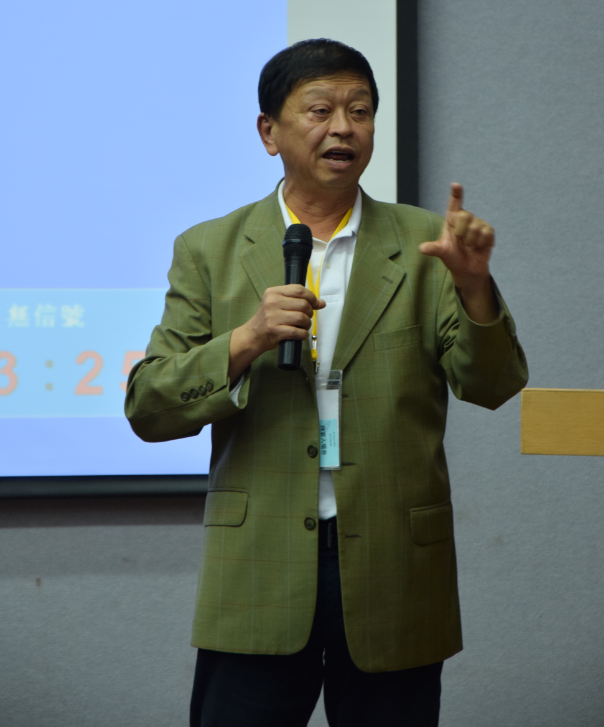
【圖說】過去趨勢科技已經是全球首屈一指的雲端安全專家,在人工智慧應用持續發展並成熟的過程中,也將致力成為全球首要的人工智慧安全團隊

【2017年4月28日,台北訊】全球網路資安解決方案領導廠商趨勢科技(東京證券交易所股票代碼:4704)創辦人暨董事長張明正,今日於暨南國際大學出席「人工智慧年度論壇研討會(AI Forum)」時再度強調,面對新一波全球科技浪潮-人工智慧(AI)之加速發展階段,台灣應積極強化AI領域人才培育工作,才能迅速與國際人才需求接軌,同時企業也必須調整步伐,在產業革新之關鍵時刻,主動打造科技菁英的未來進路。

趨勢科技於日前甫發佈與國家實驗研究院國家高速網路與計算中心(國網中心)攜手合作之「趨勢科技人工智慧加速計畫」,並正式將『T-brain』機器學習智慧運算分析平台上線,旨在為台灣AI人工智慧與機器學習領域,建構正向發展的生態圈。同時,趨勢科技亦受邀參與「中國民國人工智慧學會」一年一度的重要盛事「人工智慧年度論壇研討會(AI Forum)」。該論壇於1999年在暨南國際大學創辦第1屆,為國內人工智慧研究領域之重要場域,由各大學、研究單位及產業界的專家與學者共同組織參與,是交流與整合資源的平台。「我們很榮幸能參與今年第19屆的AI Forum。也很高興活動這次是回到論壇首度舉辦的地點,對台灣人工智慧發展歷程而言意義重大。」出席開幕的趨勢科技創辦人暨董事長張明正表示。 繼續閱讀

後門敞開:物聯網的另一項挑戰

廠商將帳號密碼寫死在裝置裡面,是消費型物聯網 (IoT) 裝置、工業用監控與資料擷取 (SCADA) 裝置、甚至關鍵基礎建設目前所面臨的嚴重問題之一。儘管目前已出現要求廠商嚴格審查原始程式碼與韌體的呼聲,但這類漏洞仍屢見不鮮,對使用者的隱私和資料安全造成危害。

資安研究員 Elliot Williams 在 Hackaday 網站上撰文 指出,絕大多數 DBLTek 公司生產的 GSM 轉 IP 裝置內部都有一組寫死的帳號密碼可用來執行管理員權限的指令。此問題已通報給廠商,但廠商似乎並對該漏洞進行修補,反而是採用了迂迴的作法,多加了一道自製的驗證程序,但其演算法卻是可經由反向工程得知。Trustwave 部落格上的一篇文章對整起事件有完整的說明,而且目前 Github 上也已經可以找到專門攻擊該漏洞的工具。 繼續閱讀

號稱可入侵各種系統的駭客工具被公開 ,企業該注意什麼?

一個名叫「Shadow Brokers」的駭客團體在網路上公開了許多針對 Microsoft Windows 系統和伺服器的駭客工具和漏洞。其中有些工具據稱是專門針對全球金融機構。此駭客團體去年原本將這批偷來的惡意程式拿到網路上販賣,可能是銷售狀況不如預期,因此後來便開始逐批公開到網路上。

Shadow Brokers 最近一批公開的惡意程式可讓駭客入侵各種系統 (包括 Linux)、網路及防火牆。

哪些平台和系統受到影響?

根據趨勢科技初步分析,目前已知這批惡意程式當中包含了 35 個資料竊取木馬程式,同時也包含針對多種系統和伺服器的漏洞攻擊,還有一個可用來攻擊網路漏洞的套件叫做 Fuzzbunch (類似 Metasploit 滲透測試工具套件所扮演的角色)。

以下是這批工具攻擊的一些漏洞:

  • CVE-2008-4250 (代號「EclipsedWing」,Microsoft 在 2008 年 10 月的 MS08-67 安全性公告當中已經修補)。
  • CVE-2009-2526、CVE-2009-2532 和 CVE-2009-3103 (代號「EducatedScholar」,Microsoft 在 2009 年 10 月的 MS09–050 安全性公告當中已經修補)。
  • CVE-2010-2729 (代號「EmeraldThread」,Microsoft 在 2010 年 9 月的 MS10-061 安全性公告當中已經修補)。
  • CVE-2014-6324 (代號「EskimoRoll」,Microsoft 在 2014 年 11 月的 MS14-068 安全性公告當中已經修補)。
  • CVE-2017-7269 (一個 Microsoft Internet Information Services 6.0 的漏洞)。
  • CVE-2017-0146 和 CVE-2017-0147 (代號「EternalChampion」,Microsoft 在 2017 年 3 月的 MS17-010 安全性公告當中已經修補)。

繼續閱讀

這三隻勒索病毒居然要的不是錢,而是….

在勒索病毒(Ransomware)把網友當搖錢樹的今日,幾乎每個犯罪分子都想盡辦法來分一杯羹,但有三隻勒索病毒特別與眾不同,它要的不是贖金。

最近全球各地網路犯罪集團持續利用以教學名義流傳到網路上的 Hidden Tear 開放原始碼勒索病毒來衍生新的變種。本週仍維持先前的發展趨勢,勒索病毒不僅從開放原始碼衍生出新的版本,更不斷朝多樣化與區域性變種發展。此外,有些勒索病毒也一改以往作風,它們居然要的不是錢….


RensenWare 勒索病毒 :玩指定遊戲,得分超過2億才能救回檔案

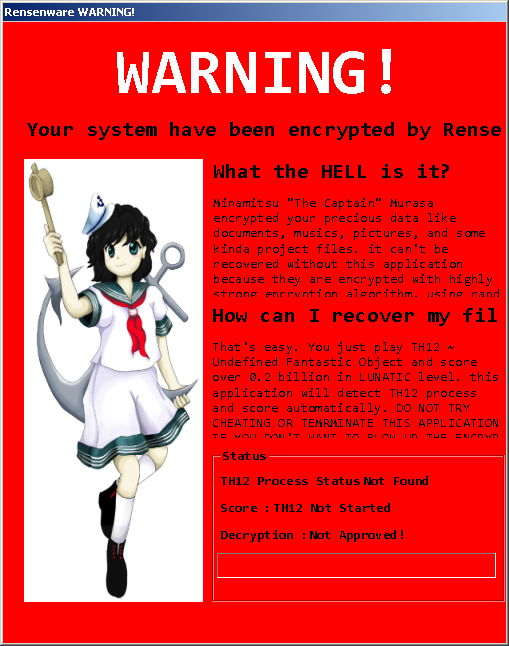
RensenWare 勒索病毒 (趨勢科技命名為 RANSOM_HIDDENTEARRENSEN.A)。這個從 Hidden Tear 衍生的變種會要求受害者去玩《東方星蓮船》(TH12: Undefined Fantastic Object) 這款遊戲,並且必須得分超過2億,才能救回檔案。我們不清楚歹徒背後的動機為何,但駭客似乎對這款遊戲情有獨鍾。

RensenWare 的勒索訊息含有一個遊戲角色圖片。

Kindest 勒索病毒:什麼都不要,只要受駭人看指定影片

Kindest 勒索病毒 (趨勢科技命名為 RANSOM_HIDDENTEARKINDEST.A),它也是Hidden Tear 的變種。系統一旦感染 Kindest 勒索病毒,受害者就必須前往某個連結來學習更多有關勒索病毒的知識,而不是支付一筆贖金。儘管這聽來有點詭異,但這也並非第一次出現以實際行動來教育使用者的勒索病毒。 繼續閱讀

“Adobe Flash 版本太舊需要更新?”按下後卻中了勒索病毒►遠離6 種更新通知陷阱

最近有網友反應 ,上網時忽然跳出通知說 Adobe Flash 版本太舊需要更新,不疑有它按下後就中了勒索病毒。本文要告訴你有哪些更新通知,其實暗藏陷阱,尤其是勒索病毒,畢竟電腦可以重灌,那些年的照片卻無法重拍……

CryptXXX 勒索病毒受害者回報瀏覽過內容農場網站後出現中毒症狀,所以大型網站比較安全嗎?報導指出攻擊者透過廣告聯盟及軟體漏洞,透過大型網站如《紐約時報》、BBC 、MSN 等的廣告,藉此安裝勒索病毒。

英國獨立報紙 The Independent 網站曾因遭到入侵,使得瀏覽其網站的使用者都被重導到專門感染 Angler 漏洞攻擊套件的網站。此時,使用者電腦上的 Adobe Flash Player 若非最新版本,其電腦就會被植入 TeslaCrypt 勒索病毒。類似 Locky 勒索病毒利用 Flash 和 Windows 系統核心漏洞散播, 類似這樣的事件時有所聞,保持作業系統、Adobe Flash、瀏覽器等重要軟體更新是防範漏洞攻擊、保障系統安全的方式之一,但趨勢科技提醒大家,安裝更新通知請睜大眼:保持作業系統及應用程式更新可防漏洞攻擊,但別更新到勒索病毒! 

.

Windows /Adobe Flash 更新通知、出現藍屏、網頁變亂碼、假技術支援真詐騙….駭客裝神弄鬼常見 6 招

上網正開心突然跳出警告訊息,你會怎麼辦?猜猜看以下有哪些是駭客裝神弄鬼的詐騙伎倆:

  1. □出現黑畫面,跳出電腦中毒警告訊息
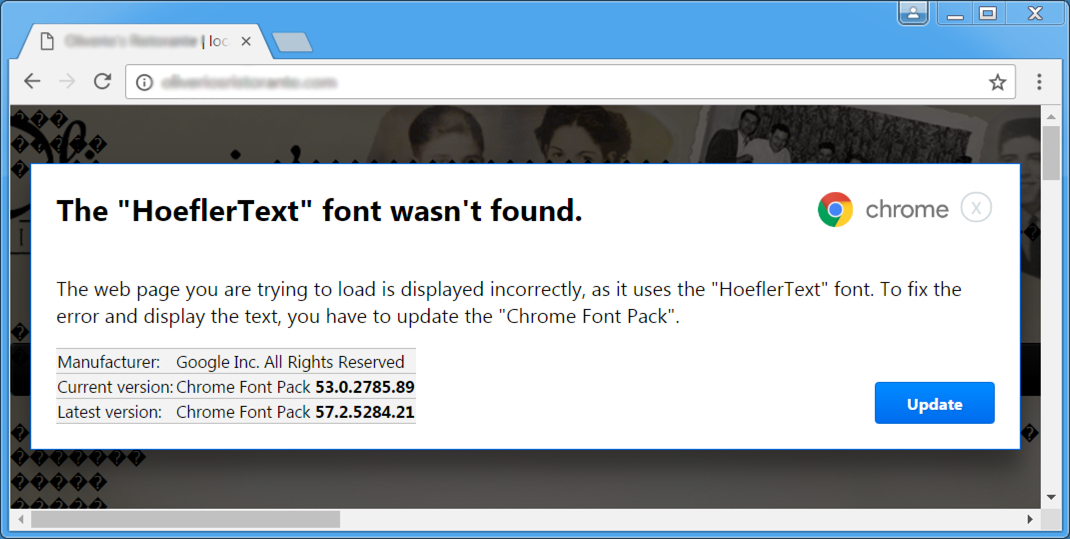
  2. □出現亂碼,跳出”找不到字形”對話框;警告必須立即升級
  3. □ 跳出”Windows 或 Adobe Flash 更新通知”對話框
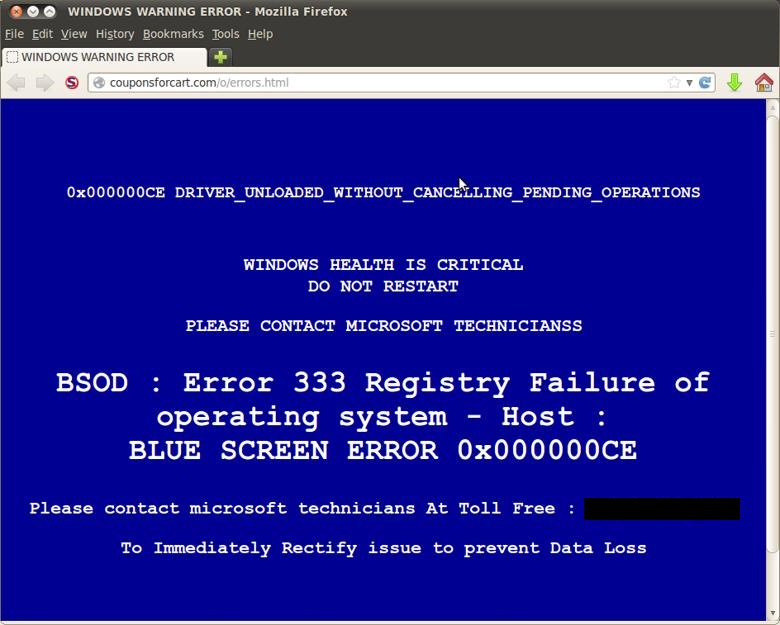
  4. □ 出現訊息:「Windows 出現重大問題。千萬別重新開機。立刻跟我們聯絡!」
  5. □手機跳出「你感染病毒導致電池損壞」
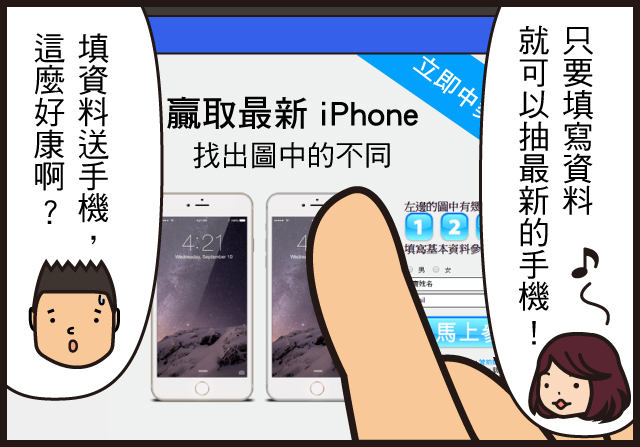
  6. □「恭喜!!!你是今天的幸運用戶,能獲得一台蘋果iPhone…」

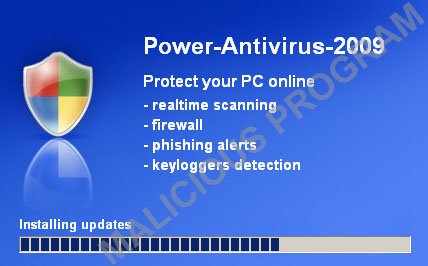
上述有些是假防毒軟體 (FakeAV),有兩個是勒索病毒 Ransomware (勒索軟體/綁架病毒),有一個所謂的技術支援詐騙,一個惡意廣告,還有一個騙個資的網路釣魚。以下列出這幾個案例的相關報導摘要與防治之到:

進化版能測知目標電腦上執行的作業系統版本,然後跟著調整相對應的詐騙介面。


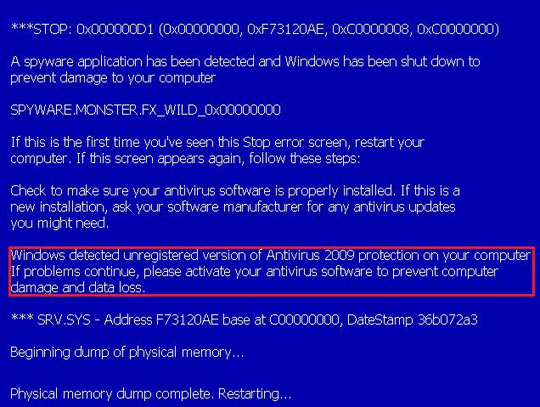
當機與重新開機假畫面其實是螢幕保護程式
當機與重新開機假畫面其實是螢幕保護程式

其實這招勒索病毒也常用,而且還會搬出警察大人嚇唬大家:警察勒索軟體謊稱與防毒廠商簽署國際條約,惡意鎖定受害者電腦勒索贖金,另一個案例是警方:你因觸犯法規電腦遭鎖定,必須支付罰款才能解除鎖定

佯稱請使用者更新 Chrome 字型套件的彈出視窗

《延伸閱讀》收到 Facebook訊息的 Adobe Flash更新影片,請當心是詐騙!!


AV-TEST 連續第四個月評比趨勢科技 PC-cillin 雲端版為「頂尖產品」PC-cillin 2017雲端版除針對勒索病毒提供「3+1多層式防護」外,更提供密碼管理、SSL 網站安全憑證偵測、以及社群隱私防護三大獨家功能,跨平台跨裝置全面保護消費者遠離威脅!!即刻免費下載
PC-cillin 2017雲端版除針對勒索病毒提供「3+1多層式防護」外,更提供密碼管理、SSL 網站安全憑證偵測、以及社群隱私防護三大獨家功能,跨平台跨裝置全面保護消費者遠離威脅!!即刻免費下載


  • 手電筒應用程式顯示:”你感染病毒導致電池損壞”是惡意廣告

    並非所有 Android 手機的作業系統都內建手電筒功能。有時候,使用者必須自行下載手電筒程式到手機上才能擁有此功能。但這類應用程式經常含有廣告,並且會不斷更新。根據趨勢科技研究團隊發現,去年 Google Play商店上出現一個會顯示惡意廣告的手電筒程式,不僅為使用者帶來困擾,更會欺騙使用者說他們的手機感染了病毒。且該程式的下載畫面上可看到已累積了6百萬人次下載,影響者眾。

應用程式執行時顯示的警告視窗

應用程式執行時顯示的警告視窗

某個遭到感染的網站所顯示的假警告訊息。
某個遭到感染的網站所顯示的假警告訊息。


詐騙步驟:

STEP1:瀏覽網頁時,跳出以「問卷調查」為名的彈跳式視窗

STEP2:只要協助回答幾個簡單問題,有機會得到iphone手機

STEP3:問卷最後要求填寫個人資料以進行抽獎,填入Email資料後會自動發送一封確認信,還會給你一組抽獎序號,讓你可以繼續幫忙推廣,甚至宣稱推薦更多人中獎率越高。

STEP4:這類網站用意是獲得民眾個資後再轉賣,民眾陸續可能會接到一些廣告、行銷、詐騙等電話

遇到彈出警告視窗該怎麼辦?

上網時.若瀏覽網頁突然跳出奇怪的視窗或畫面,無論是恐嚇中毒或是恭喜你得獎,請先不要過於驚慌/驚喜。趨勢科技資深技術顧問簡勝財建議: 「馬上將網頁或瀏覽器關閉!千萬不要亂點奇怪的連結或按鈕。若真的不小心點了,若出現要安裝某某軟體,或是要輸入帳號密碼等個人資訊。請直接關不要安裝或輸入個資。 部分勒索病毒會利用軟體漏洞進行攻擊。因此建議要定期更新軟體修補程式或更新程式,除此之外最好的防護是透過防毒軟體協助攔阻這類攻擊事件。」

6 招防範技術支援詐騙

技術支援詐騙經常利用各種伎倆來操弄受害者的心理。以下是防範這類詐騙的一些祕訣:

  1. 防範技術支援詐騙最有效的辦法就是熟知其常用的攻擊伎倆。
  2. 請記住,真正的技術支援人員不會主動打電話給您。您必須自己向他們求助。因此,小心那些不請自來的電話。假若您必須聯絡技術支援人員,請務必確認您手上的電話是對的。請直接前往服務廠商的官方網站來查看他們的支援專線電話號碼。
  3. 若您的螢幕已經被鎖住,然後畫面出現一個惡意廣告,千萬別驚慌。您通常只需利用 Windows 的「工作管理員」來終止瀏覽器的執行程序即可輕鬆化解。切記千萬別撥打廣告上的熱線電話。若您在公司裡面,請聯絡您的 IT 部門。
  4. 若您聯絡上的支援人員一開始就要求您讓他們從遠端存取您的電腦,請提高警覺。遠端存取一般來說都更高階的技術人員才會做的事,而非接電話的第一線人員。
  5. 若您已經上當,請盡快採取行動。若您已經把信用卡資料給了對方,請立刻聯絡您的發卡銀行。若您已經授權給對方進行遠端存取,請馬上變更您的電腦登入密碼。
  6. 安裝一套有效且正派的防毒軟體來避免系統連上惡意網站。若您已經安裝,切記隨時保持防毒軟體更新。唯有保持更新,才能讓您的軟體具備最完整的防護來防範最新的惡意網站。