無檔案病毒攻擊: 新數位貨幣採礦病毒, 亞太區為重度感染區,台灣排名第三

無檔案病毒攻擊正變得越來越普遍。惡意份子越來越常直接在記憶體中操作,並利用合法工具或服務進行攻擊。在此次案例中,WMI被此數位貨幣採礦病毒作為無檔案持久性機制。因為沒有惡意檔案落在硬碟上,也就更加難以察覺。


作為無檔案持久性機制。因為沒有惡意檔案落在硬碟上,也就更加難以察覺。

無檔案病毒很難被分析和偵測。所以也並不令人驚訝地有越來越多惡意軟體利用此手法,讓偵測和鑑識都更加困難。趨勢科技最近發現一個新的數位貨幣採礦病毒:TROJ64_COINMINER.QO,也利用了此一技術。

亞太區為重度感染區,台灣排名第三

這隻病毒散播七月首次現身在亞太地區。根據趨勢科技主動式雲端截毒服務  Smart Protection Network 的統計,受此威脅最嚴重的國家前三名依次為:日本、 印尼和台灣。

圖1、2017年7月至8月的TROJ64_COINMINER.QO感染分佈


無檔案病毒WMI腳本加上EternalBlue 漏洞,讓此威脅更刁鑽

此威脅利用WMI(Windows管理規範)作為無檔案感染的持久性機制。具體來說,它利用 WMI Standard Event Consumer腳本程式(scrcons.exe)來執行它的腳本。為了進入系統,這惡意軟體利用了EternalBlue永恆之藍漏洞 – MS17-010。無檔案病毒WMI腳本加上EternalBlue漏洞讓此威脅變得既隱蔽又具備持久性。

TROJ64_COINMINER.QO數位貨幣採礦病毒的感染分成幾個階段。感染流程從MS17-010開始;這漏洞被用來在系統安裝和執行一個後門程式(BKDR_FORSHARE.A),它會安裝數個WMI腳本。這些腳本接著會連到C&C伺服器來取得命令和下載數位貨幣採礦病毒及其他元件。

圖2、感染流程


利用WMI- Windows的核心元件,達到持久性

WMI是Windows的核心元件,通常被用於日常管理工作,例如部署自動化腳本、在給定時間執行程序/程式、取得已安裝應用程式或硬體的資訊、監視資料夾內的變化和監視磁碟空間等。然而,到了網路犯罪份子手上就會被用在惡意用途,就如趨勢科技在報告了解WMI惡意軟體中所探討的那樣。這案例中所用的技術跟報告內提到的樣本(我們偵測為TROJ_WMIGHOST.A)非常類似。

下面類別在滿足特定條件後會用來觸發惡意WMI腳本:

  • ActiveScriptEventConsumer
  • __EventFilter
  • __IntervalTimerInstruction
  • __AbsoluteTimerInstruction
  • __FilterToConsumerBinding


惡意WMI腳本可以從ROOT\subscription名稱空間底下的ActiveScriptEventConsumer類別找到。 ActiveScriptEventConsumer是持久性有效載荷,包含了當條件滿足時會執行的命令。在此例中,它包含在條件滿足時會執行的惡意JScript。 繼續閱讀

假新聞葫蘆裡賣什麼膏藥?

所謂的假新聞最近出現在許多圈子,包括政府、新聞和網路安全產業,但這個概念早在過去一年之前就已出現。蓄意的誤導性散播資料一直是這幾年的通訊關鍵,尤其是在政治或經濟混亂時期。技術持續演進,惡意人士用來散播這類不實資訊的策略也不斷升級。

但這些惡行究竟如何在現行技術環境下被煽動?假新聞整體來說會對個人及企業帶來哪些風險?這個概念目前在全球受到高度矚目,現在讓我們來看看假新聞葫蘆裡賣什麼膏藥。

Facebook 出現前的假新聞

一提到「假新聞」,大家腦中首先想到的應該是社交媒體上的貼文和文章連結,這些文章用意在於煽動特定觀點,試圖激起使用者間的對話,無論其中所含的資訊正確與否。但根據趨勢科技在其具前瞻性的威脅研究白皮書「假新聞製造機:鼓吹者如何利用網際網路來操縱大眾」(The Fake News Machine: How Propagandists Abuse the Internet and Manipulate the Public) 中所述,設計用來誤導大眾的出版品早在社交媒體出現前便已在外流通。

趨勢科技研究員指出:「網際網路不過是另一種更新型態用來散播的通訊技術。這個途徑讓少數人得以影響並操縱大眾的看法。此外,社交媒體所創造的針對性與群眾動力,讓想法無論真實與否都能以前所未有的速度向外散佈。」

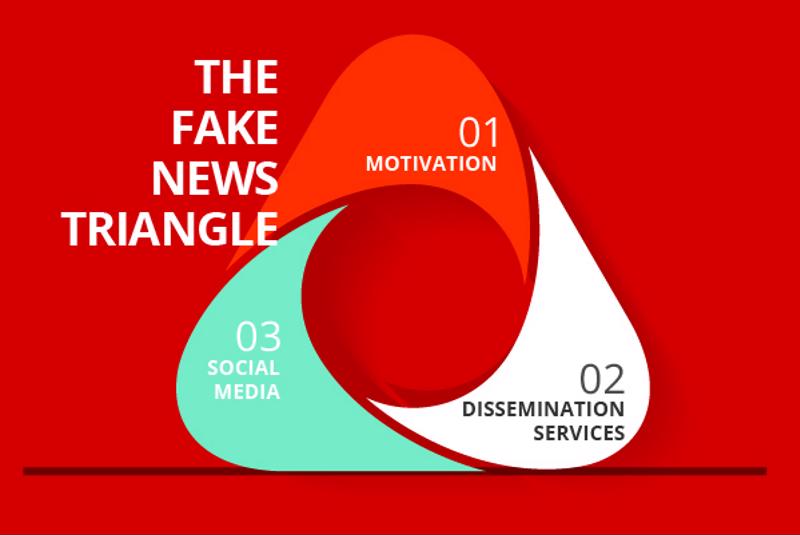
炒假新聞的三大要素:

 Fake news succeeds via three core pillars.


繼續閱讀

Google Play 上 340款應用程式,嵌有GhostClicker惡意廣告機制

趨勢科技在Google Play上發現有多達340個應用程式夾帶會自動點擊廣告的軟體GhostClicker(ANDROIDOS_GHOSTCLICKER.AXM),其中一個“阿拉丁冒險世界(Aladdin’s Adventure’s World)”被下載了500萬次, 而且評價高達4顆星。這些含有廣告軟體的應用程式涵括:休閒遊戲、設備效能工具(如清理工具和加速工具)和檔案管理程式、QR和條碼掃描程式、多媒體錄放程式、設備充電和GPS/導航相關應用程式。這些程式出現在台灣、東南亞及巴西、日本、俄羅斯、義大利和美國。

雖然大多數應用程式都已經下架,到2017年8月7日止還有101個夾帶GhostClicker的應用程式可以下載。

GhostClicker 會將自己隱藏在Google行動服務(GMS,Google最熱門應用程式和應用程式介面(API)組合),也會隱藏在Facebook廣告的軟體開發套件(SDK)。將自己嵌入到這兩個服務,皆以“logs”為名,可能是怕偽裝成合法應用程式元件比較容易引起懷疑。

《阿拉丁的冒險世界》被發現嵌有GhostClicker惡意廣告機制,下載次數超過500萬次,目前已被Google Play下架。
圖1:《阿拉丁的冒險世界》被發現嵌有GhostClicker,下載次數超過500萬次


隱藏在GMS或Facebook廣告SDK的GhostClicker程式碼
圖2、隱藏在GMS或Facebook廣告SDK的GhostClicker程式碼


GhostClicker企圖躲避撒箱偵測

繼續閱讀

磁碟加密勒索病毒 HDDCryptor 變種, 根據感染規模來調整受害者的贖金

磁碟加密勒索病毒HDDCryptor的變種(趨勢科技偵測為RANSOM_HDDCRYPTOR.AUSE)據報在巴西和沙烏地阿拉伯感染了許多受害者。它跟2016年11月攻擊舊金山市政交通局(SFMTA)的磁碟加密惡意軟體是同一個家族,當時迫使公共交通系統手動分配路線,並打開票閘以防止運作停擺。

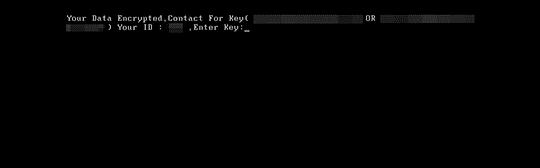
HDDCryptor(也被稱為Mamba)在去年9月首次出現。它可以加密透過SMB分享的網路資源,包括網路磁碟、資料夾、檔案、印表機和序列埠。它惡意使用一些免費軟體、開放原始碼軟體和商用軟體來搞亂磁碟及掛載的SMB磁碟,並且用修改過的開機引導程式(bootloader)覆寫主開機記錄(MBR),進而鎖住受感染電腦的硬碟。受感染系統重新啟動後會顯示勒贖通知而非正常的登入畫面。

[延伸閱讀:勒索病毒造成藍色當機畫面:HDDCryptor使用商業工具來加密網路分享和鎖住硬碟 ]


它的感染載體讓人聯想到其他家族(如Crysis和Erebus Linux勒索病毒),會利用漏洞攻擊來在植入並執行惡意軟體前先取得管理員權限。到了11月下旬,HDDCryptor更新使用了更加精簡的加密程序及防沙箱和反除錯功能,更能夠去躲避防毒和其他偵測技術。

[延伸閱讀:<勒索病毒> 已從中毒電腦移除,還能再度感染系統 ! Crysis 透過暴力破解遠端桌面協定(RDP)散播]


HDDCryptor修改受感染系統的MBR以顯示勒贖通知


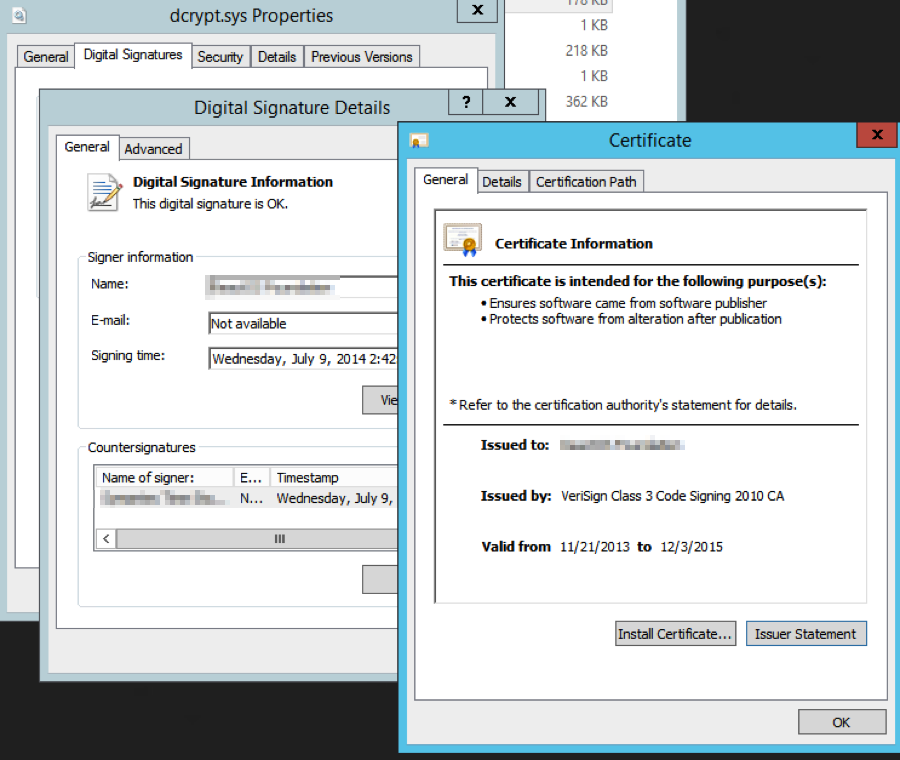
開放原始碼磁碟加密軟體DiskCryptor的憑證和簽章,它是被HDDCryptor利用的工具之一 繼續閱讀
《實測》有可能找到公司高層主管在線上交友網站上的相應帳戶嗎?

太多人太熱衷於分享過多但不必要的敏感資訊,而這些敏感資訊就像是給攻擊者的寶藏

從線上交友網站個人檔案收集到的企業資訊數量,高得嚇人。有些交友網站需要連接 Facebook 帳戶才能使用,有些則只需要電子郵件地址即可設立帳戶。以 Tinder 為例,它會在未經使用者認可的情況下,擷取使用者在 Facebook 上的資訊,然後顯示在 Tinder 的使用者資料上。這些資訊在 Facebook 上有可能是設定為私密資料,卻就這樣曝露在其他使用者、惡意攻擊者等人的眼前。

線上交友軟體透露過多的敏感資訊,也提供攻擊者素材

現在有越來越多的人使用線上交友尋找對象,但線上交友會對企業造成威脅嗎?使用者本身透露的資訊種類及資訊量,例如個人資料、工作場所、經常前往與居住的地點等,對於尋找對象的人而言是很有用的資訊,但同時攻擊者也會利用這些資訊,做為入侵組織的起點。

為了證實這項風險,趨勢科技研究了多個線上交友網站,初步包括 先請回答以下問題:

  • 假定有一個已知的目標 (例如公司高層主管、IT 部門主管、公職人員),是否有可能找到他們在交友網站上的相應帳戶 (假設他們有這樣的帳戶)?
  • 針對線上交友網站上的特定帳戶,是否有可能追蹤到他們在其他社群網站的資料,例如 Facebook、LinkedIn 或企業網頁?

不幸的是,以上答案皆為「是」。

Honeyprofile 誘騙用個人檔案
Profile matching

(physical attributes, job information, tec.)

個人檔案匹配

(外表特徵、工作資訊等)

Location profiling 地點分析
Target’s real-word social media profile 目標現實生活的社群媒體個人檔案
Open Source Intelligence profiling 公開來源情報分析
Target’s only dating network profile 目標的線上交友網站個人檔案


圖 1 我們如何追蹤可能目標的線上交友及現實生活/社群媒體個人檔案


駭客也可在線上交友網站,找到特定個人檔案之外的相應身分

在幾乎所有的線上交友網站上,我們發現如果要尋找一個已知在該網站註冊的目標,是非常容易的事。這並沒有什麼好奇怪的,因為線上交友網站可讓使用者運用各種條件來過濾對象,例如年齡、地點、教育程度、職業、薪資,當然還有外表特徵,例如身高與髮色,除了 Grindr 之外,因為此網站要求提供的個人資訊較少。

地點是非常有用的資訊,因為利用 Android 模擬器,可將 GPS 位置設定在地球上的任何地方,將所在地點設定在目標企業的地址,然後將匹配對象的半徑範圍盡可能縮小。

相反的,我們可以透過典型的公開來源情報 (OSINT) 分析,找到特定個人檔案在線上交友網站之外的相應身分。同樣的,這一點也不讓人感到驚訝,許多人太熱衷於分享過多但不必要的敏感資訊,而這些敏感資訊就像是給攻擊者的寶藏。其實有份研究指出,運用手機上的交友應用程式進行三角測量,就能找到持有人的實際所在位置。

在找到目標的位置並連結目標的真實身分後,攻擊者要做的只剩下利用這些管道。我們對此進行測試,在我們的測試帳戶之間傳送內含已知惡意網站連結的訊息,而這些訊息都正常地發送出去,未被標記為惡意訊息。

只要利用一點社交工程,很容易就能欺騙使用者點擊連結。攻擊者發送的連結可能是常見的網路釣魚網站,例如偽裝的交友應用程式或網站,如果受害者的密碼在多處重複使用,攻擊者就能侵入個人的生活圈。攻擊者也可能使用攻擊套件,但大多數人是在手機上使用交友應用程式,因此入侵難度較高。一旦成功入侵目標,攻擊者可嘗試劫持更多電腦,最終入侵受害者的工作及其企業網路。

接受交友就會被鎖定攻擊?

這種攻擊理論上可行,但實際上真的有發生過嗎?是的,真的有。今年初發生在以色列軍隊的鎖定攻擊,就是利用社群網站的個人檔案做為攻擊進入點。網路愛情詐騙不是什麼新鮮事,但線上交友網站上究竟發生過多少類似事件?

我們用假帳戶設立「誘騙用個人檔案」以進一步探索。將研究範圍縮小至 Tinder、Plenty of Fish、OKCupid 以及 Jdate,選擇這些網站的理由,是根據顯示的個人資訊量、互動的方式,以及無需支付初始費用。

然後,我們建立涵蓋不同地區及產業領域的個人檔案。大多數交友應用程式會限制搜尋區域,而且對象必須也接受你或給你按「讚」才能進行匹配,這表示我們也必須給真人持有的個人檔案按「讚」。於是就出現了一些有趣的情況:我們晚上在家陪伴家人時,得給搜尋範圍內每個新出現的個人檔案按「讚」(是的,我們的配偶都能諒解)。

我們也為研究訂定了幾項規則,就是不輕易答應交往,但保持開放交友心態:

  • 不率先連絡對方
  • 僅回應特定訊息 (以確認對方是否為真人,或只是傳送惡意連結)
  • 嘗試加快對話的速度;在一開始就提供對方良性社群網站的連結,讓攻擊者更容易在回覆中提供惡意連結
  • 嘗試成為被鎖定的目標;不要鎖定任何人或以網路釣魚方式攻擊任何人

以下是我們收到的訊息範例: 繼續閱讀