非官方下載 Zoom ,當心夾帶後門程式 WebMonitor RAT

繼散播挖礦程式後,趨勢科技最近發現惡意軟體偽裝成合法應用程式 Zoom 來隱藏自己的邪惡意圖。網路犯罪分子重新封裝正常安裝程式並綁進 WebMonitor RAT 後門程式,並將重新封裝的安裝程式發布到惡意網站。
該後門程式具有關閉連線 、 取得網路攝影機驅動程式/快照、 記錄音訊和側錄鍵盤、啟動/停止無線接入點…..等惡意行為 。

新冠狀病毒(COVID-19,俗稱武漢肺炎)的疫情爆發突顯出通訊軟體對於在家工作(WFH)的用處。但就跟往常一樣,網路犯罪分子會想辦法利用流行趨勢和使用者潮流。趨勢科技已經看到了針對包括Zoom在內等多款即時通應用的威脅。

非官方下載 Zoom ,當心夾帶後門程式 WebMonitor RAT

在4月初,我們發現有攻擊利用Zoom安裝程式來散播虛擬貨幣挖礦程式。我們在最近看到另一起類似攻擊會去植入另一種後門程式:RevCode WebMonitor RAT(趨勢科技偵測為Backdoor.Win32.REVCODE.THDBABO)。

要注意的是儘管安裝程式是正常的,但跟惡意軟體綁在一起的安裝程式並非來自官方來源(如Zoom自己的下載中心)或合法應用商店(如Apple App Store和Google Play Store),而是來自惡意來源。

大量的惡意軟體都會偽裝成合法應用程式來隱藏自己的邪惡意圖。Zoom並不是唯一被用於此類威脅的應用程式,有許多其他應用程式也被用在此類攻擊。在此案例中,網路犯罪分子重新封裝正常安裝程式並綁進WebMonitor RAT 後門程式,並將這些重新封裝的安裝程式發布到惡意網站。

繼續閱讀

解讀趨勢科技 MITRE 評測結果十大重點

解讀趨勢科技 MITRE 評測結果十大重點

MITRE ATT&CK 評測的推出,廣獲第三方測試產業的好評。ATT&CK 架構,尤其是其中的評測項目,對於整體資安產業與市場上個別產品的提升發揮了莫大的幫助。

這些評測項目的測試結果是非常有用的資訊,但我們也必須承認,除了熟悉這些分析的專家之外,其他人很難窺探其真正意涵,儘管這些資訊非常寶貴,但卻過於簡要。這份資料不僅可能出現多種不同看法,甚至出現多種解讀與結果呈現方式 (想必您在看過各家廠商的部落格和產業分析文章之後已經發現這點)。自從這份資料在上週發布以來,我們內部便一直在進行了解,未來幾天、甚至幾週之內也會更進一步檢驗其結果。

人們對於這份資料的了解越透徹,其內涵就會越清楚,因此,我們希望在此和大家分享一下趨勢科技所整理出的十大重點:

繼續閱讀

< 資安報告>BEC 變臉詐騙開始攻擊宗教、教育和非營利等機構;教授和會計師列入五大目標職務

變臉詐騙集團正開始跳脫傳統的企業受害目標,轉而以宗教、教 育 和非營利 等機構為目標。此外,政府機關 也是歹徒經常攻擊的目標。
變臉詐騙嘗試攻擊最常鎖定的前五大目標職務當中也包括了教授和會計師。 不過執行長 (CEO) 更是絕大多數變臉詐騙假冒的對象。

變臉詐騙,包括:執行長詐騙、假發票詐騙、盜取帳號等等,都是一種仰賴社交工程技巧來促使受害機構 員工提供敏感資訊或將款項匯出的一種網路犯罪型態。根據美國聯邦調查局 (FBI) 網際網路犯罪申訴中心 (Internet Crime Complaint Center,簡稱 IC3) 指出,變臉詐騙已成為網路犯罪集團獲利最豐厚的一種犯罪形 態,光 2019 年,變臉詐騙集團就在全球詐騙了將近 18 億美元。


根據我們 2019 年所觀察到的趨勢顯示,變臉詐騙集團正開始跳脫傳統的企業受害目標,轉而以宗教、教 育和非營利等機構為目標。此外,政府機關 也是歹徒經常攻擊的目標。

繼續閱讀

什麼是 MITRE 評測?如何閱讀看待它的結果

作者:Greg Young(網路安全副總)

我是個資安產品測試宅。

A picture containing drawing

Description automatically generated

我關注MITER ATT&CK框架已經有一段日子了。而在這個禮拜他們發表了最新用APT29(也稱為COZY BEAR)進行評測的結果。

底下我整理了一些趨勢科技的評測結果:

91.79%的整體偵測率。排在21家受測廠商的第二名。

91.04%無需更改設定。這次測試可以讓人在開始後變更設定,我們並不需要這麼做就能夠取得較高的整體結果。

107個遙測(Telemetry)。這數目很高,捕捉到事件是好事。沒辦法捕捉就不好。

28個警報(Alerts)。這個警報數排在中間,也應該要在中間。不要太吵也不要太安靜。我認為遙測數據很關鍵,可以用偵測和遙測數據來設定發布警報與否。

所以我們的Apex One產品面對這卑鄙可怕的駭客攻擊仍然安然無恙。但這只是個簡化的結論,沒有捕捉到此測試的精髓。以下是我對MITER ATT&CK框架的理解以及該如何去解釋結果。

重點 #1 – ATT&CK是基於情境

繼續閱讀

電腦自動重新開機,跳出 Coronavirus 病毒圖片?確診電腦將無法開機!

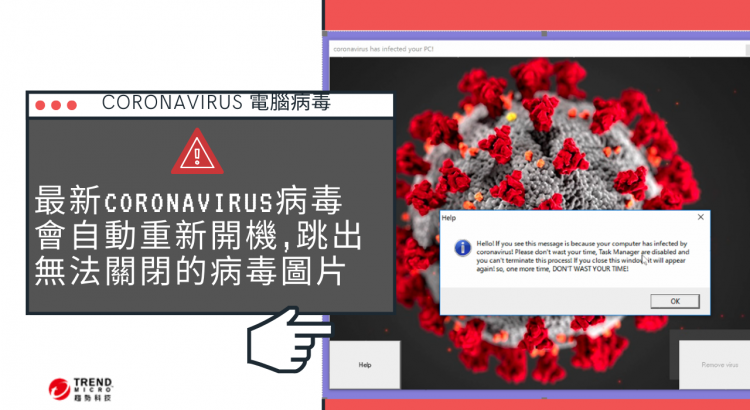
如果近日電腦突然自動重新開機,然後跳出無法關閉的 新冠狀病毒(COVID-19,俗稱武漢肺炎 病毒圖片,而且視窗右上方通常被用來關閉的按鈕也無法發揮作用,那可能就是中了最新的肺炎電腦病毒新增案例 Coronavirus 病毒 。

以Coronavirus 為名的最新病毒,覆蓋系統開機磁區(MBR)


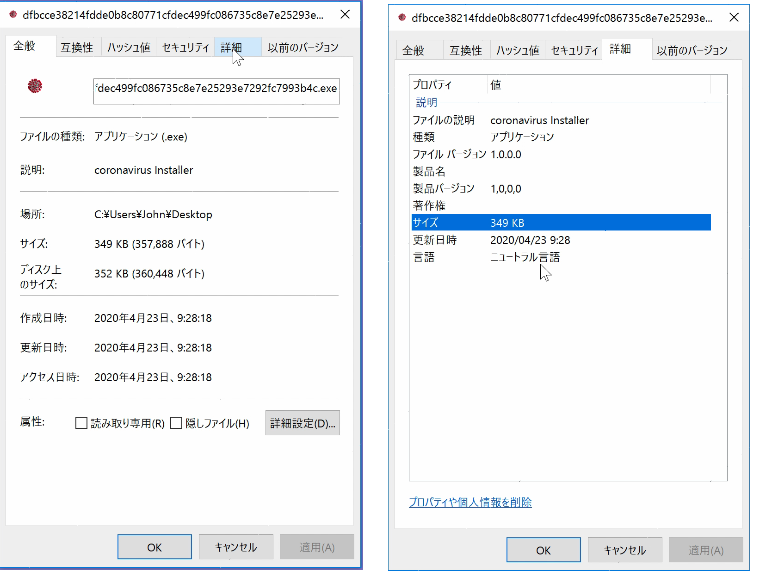
趨勢科技研究人員最近分析了一種用新冠狀病毒(COVID-19,俗稱武漢肺炎)作為主題的惡意軟體,它會覆蓋系統的開機磁區(MBR),使得電腦無法開機。在捷克網路安全機構(NUKIB)所發表的一份公開報告裡詳細介紹了此惡意軟體。這惡意軟體的檔案說明 文字寫著: ”Coronavirus Installer(冠狀病毒安裝程式)”。

以新冠狀病毒(COVID-19,俗稱武漢肺炎)為名的惡意軟體檔案詳細資訊

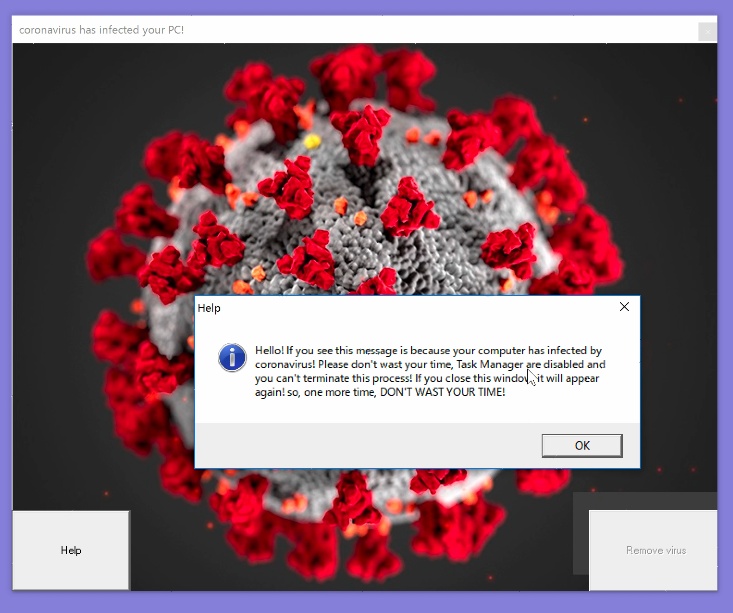
“coronavirus has infected your PC!”關不掉的遭感染警告訊息

Coronavirus 肺炎病毒鎖住了螢幕 ,並秀出警告訊息

當惡意程式執行時,它會自動將電腦重新開機,然後顯示一個含有病毒圖片且無法關閉的視窗,視窗右上角的關閉按鈕已無作用 。

繼續閱讀