網路釣魚利用瀏覽器擴充套件SingleFile 複製合法網站, 避免被偵測

網路釣魚靠著冒充身份來引誘毫無防備的受害者下載檔案或點入連結的簡單概念,成為網路犯罪歷久不衰的手法,不過網路釣客使用的策略已經越來越加複雜。趨勢科技近日發現有利用合法工具SingleFile作為混淆手法,避免偵測的網路釣魚活動。
網路釣魚利用瀏覽器擴充套件SingleFile 複製合法網站, 避免被偵測

SingleFile是Google Chrome和Mozilla Firefox的擴充套件,讓使用者能夠將網頁另存成單一的HTML檔案。雖然瀏覽器可以讓使用者將網頁儲存為「.htm」文件,但這通常代表會為網頁內的所有檔案建立多個資料夾。SingleFile簡化了儲存網頁及所有檔案的流程,可以應用在各種情境,如儲存整個網站。但它對駭客來說也一樣有用,因為我們發現駭客會利用SingleFile來混淆網路釣魚攻擊。

Figure 1. Tool options for the Chrome version of SingleFile

圖1. Chrome版SingleFile的工具選項

我們看到的樣本顯示網路犯罪份子用SingleFile複製合法網站的登入頁面進行網路釣魚活動。產生登入頁面的方法很簡單:

  • 攻擊者連上要仿冒的網站登入頁面(我們所看到樣本是金流服務網站Stripe)。
  • 接著用SingleFile儲存並產生包含整個網頁的檔案,包括了所有的圖片(儲存為svg檔)。

儘管這手法很簡單卻非常有效,因為它實際上產生了跟原始登入頁面完全相同的版本。

繼續閱讀

【網路釣魚 】「Soula」偽造搜尋引擎登入畫面,針對韓國網站發動水坑攻擊,竊取帳密

趨勢科技發現一波網路釣魚活動利用注入假登入表單來竊取使用者帳密,至少有四家韓國網站受害,包括了該國訪問量最大的商務網站。雖然我們之前就看過網路犯罪分子對網站注入惡意JavaScript來載入瀏覽器漏洞攻擊碼或金融資料擷取病毒,但利用水坑攻擊進行網路釣魚並不常見。這波我們標示為「Soula」的攻擊活動(偵測為Trojan.HTML.PHISH.TIAOOHDW)會跳出偽造韓國常用搜尋引擎登入畫面來蓋過原始網頁以收集資料。它會不經確認就直接將記錄的帳密送到攻擊者的伺服器,所以我們認為駭客還在研究與收集資訊的階段。

攻擊行為

「Soula」針對韓國網站發動水坑攻擊竊取帳密

圖1、 Soula的攻擊鏈。

我們在3月14日追蹤了受害網站的JavaScript注入。注入腳本針對網站訪問者來在主要網頁載入了網路釣魚表單。它會掃描HTTP referer標頭字串來檢查是否包含跟熱門搜尋引擎或社群媒體網站相關的關鍵字,以驗證訪問者是否是真人。因為HTTP referer會將來源位置網頁標識為請求頁面,這樣就能夠輕易地確認訪問者是否為真實使用者(如果請求來自搜尋引擎或社群媒體),過濾掉bot爬蟲及威脅引擎掃描程式。

設置 cookie 計算訪問次數 ,掩蓋惡意行為

該腳本接著會掃描HTTP User-Agent標頭來找出是否有iPhone、iPad、iPod、iOS和Android等字串,以確認使用者是用桌機或行動裝置,好提供對應的網路釣魚表單。行動用戶要點擊被駭網站上的任一按鈕才會看到假登入表單。為了掩蓋惡意行為,它會設置cookie來計算訪問次數,並在受害者第六次訪問網站後才會出現彈跳式視窗。這cookie也會在最後一次互動後兩小時過期。

繼續閱讀

員工資安教育培訓的四個要點

對於負責監管組織內資料保護以及資訊安全的人來說,”員工因開啟郵件中的附件感染勒索病毒而影響商務”是一種很熟悉的故事情節。

這樣的新聞頭條並不新鮮。即使是最先進的安全防護技術,面對鎖定對象的目標式駭客攻擊也不可能是萬無一失。只要員工開啟一個惡意附件或是點了一個有害連結,全公司的網路安全便暴露在風險中。

因為這些行為如此簡單且普遍 – 打開電子郵件,連接到網站等等 – 企業加強網絡安全比以往任何時候都困難。

資訊安全最脆弱的環節:員工

一直以來,員工是企業資訊安全中最脆弱的一環現在,CIO的撰稿人Clint Boulton指出,這不只包含基層員工,還包括了監督和管理階層。駭客持續利用先進的技術騙過員工並進行攻擊。

此外Boulton發現,許多員工會陷入虛假的網路安全感,當採用了先進的資料保護技術以及防護工具時。

當然,先進的防護解決方案對抗資料外洩或是資料盜取是非常有用的,但是企業還需要投入必要的時間和精力進行適當的安全培訓,而不只是單純依賴資安防護軟體或是解決方案。

透過強健的員工資訊安全培訓,企業可以降低員工為駭客開啟大門的風險。

 “那是我們目前看到的一個大問題” Theodore Kobus, BakerHostetler 隱私以及資料保護主管告訴Boulton說。公司真的需要關注這個關鍵的議題以便在攻擊的初始階段就可以進行攔阻。

目前的統計數據支持這一論點:總體而言,網絡釣魚,駭客攻擊和惡意程式導致了大多數網絡安全事件,佔43%。據Boulton報導,其中32%來自人為疏失,18%來自設備遺失或被盜。

在2016年,網絡釣魚,駭客和惡意程式佔所有網絡安全事件的43%

由於員工自身行為導致的問題比例如此之高,企業再也無法忽視用戶在整體網路安全中的關鍵作用。 適當的培訓,包括需要注意的可疑事件以及對當前駭客技術的認識,應該成為任何企業組織的首要任務。

進行員工的資訊安全培訓的四個重點

企業組織可以將下列提示以及最佳實務融入到員工的培訓中以達到最佳成效。

1.確保員工了解重要性

正如安全顧問和作者Anthony Howard對BitSight Tech所說,在培訓中最重要的其中一點是確保員工了解流程的重要性。雖然員工可能意識到目前網絡安全領域發生的攻擊類型,但IT主管和其他部門經理必須讓員工了解培訓和適當安全措施的重要性。 繼續閱讀

【2019 年資安預測】被偷的帳號都被拿來做什麼?累積里程、製造假評論、灌票…(6-1)

漏洞攻擊套件的活動將持續減少,網路犯罪集團回歸到一個更基本的漏洞那就是:人心的弱點。近年來,網路釣魚攻擊的數量開始增加,從趨勢科技所攔截的網路釣魚相關網址數量就能看出端倪。
過去一年網路犯罪集團從各種資料外洩當中累積了大量的帳號登入憑證,根據 Ponemon Institute 和 Akamai 所做的一份 報告 指出,透過自動化方式將某處偷來的同一組帳號密碼嘗試登入多個其他熱門網站的密碼填充攻擊 (credential stuffing) 手法情況日益嚴重,我們將看到網路犯罪集團利用這些偷來的帳號密碼註冊一些累積里程和點數回饋方案、註冊一些假鄉民帳號來從事網路宣傳、張貼假評論來操縱一些消費性入口網站、或者在一些社群民調上灌票等等。

當不斷有少年駭客回嗆:「不是我厲害,是你的密碼設定太弱了!」時,「Iloveyou」或「 1234 」等弱密碼卻仍年年蟬聯傻瓜密碼排行榜,網友的安全意識顯然需要加強。

另外,趨勢科技也預測 2019 年將看到一些更細膩或更新的 數位勒索手法出現。例如,青少年或青年遭到非錢財方式的勒索案例將會增加。

趨勢科技對 2019 年的資安預測是根據我們內部研究專家對當前與新興科技、使用者行為、市場潮流以及這些因素對威脅情勢的影響所做的分析。我們考量其主要影響範圍以及科技與政治變革的擴散特性,將這些預測分成幾大領域,並分期刊出。

網路犯罪回歸到一個基本漏洞:人心弱點;網路釣魚將取代漏洞攻擊套件,成為主要攻擊管道


網路釣魚攻擊 在 2019 年將大幅成長。今日,軟體與作業市場占有率分布 較以往更加零散,沒有單一作業系統能獨占一半以上的市場 (已不再像五年前的情況)。因此,網路犯罪集團也開始回歸到一個更基本的漏洞那就是:人心的弱點。的確,近年來,網路釣魚攻擊的數量開始增加,從我們所攔截的網路釣魚相關網址數量就能看出端倪。


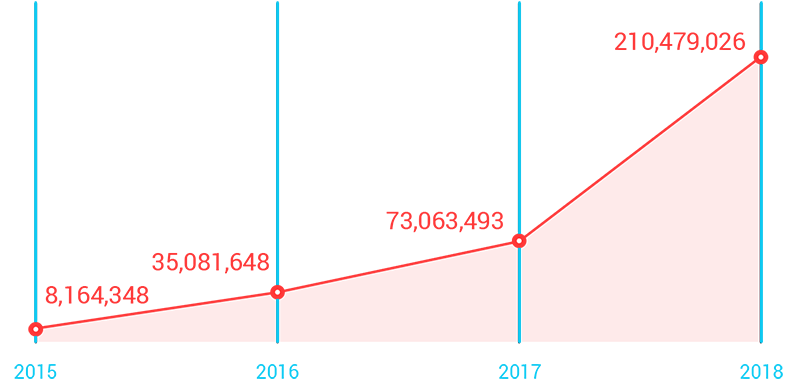
已攔截的網路釣魚相關網址數量逐年攀升 (根據趨勢科技 Smart Protection Network™ 全球威脅情報網 2018 年第三季的統計資料)。

繼續閱讀

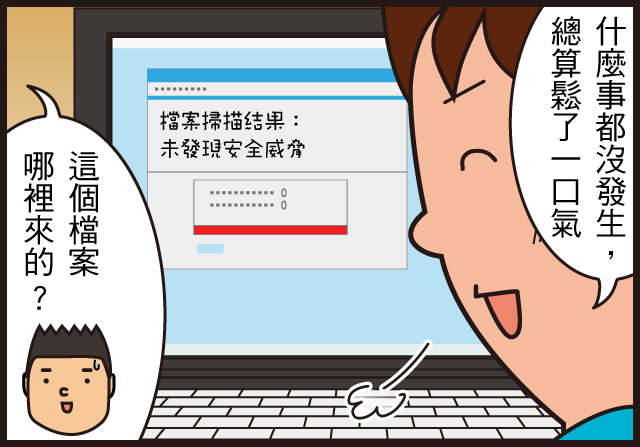
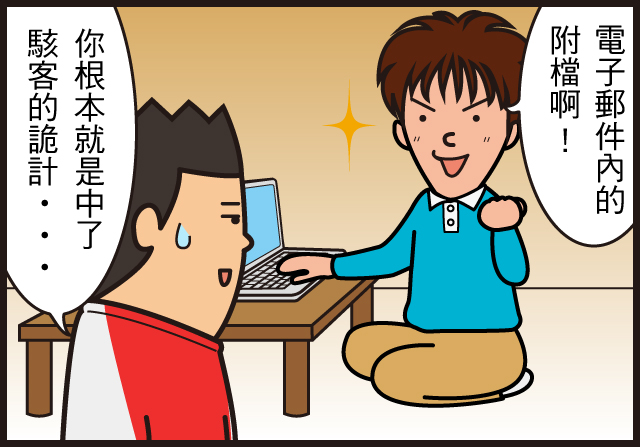
【資安漫畫】什麼是網路釣魚?何謂 Phishing? (同場加映:魚叉式網路釣魚Spear Phishing)

對許多人來說,聖誕節和新年等節日是購物和花錢的季節。但在網路犯罪分子眼裡則有別的意思 – 他們認為這是進行網路釣魚偷竊個資的黃金季節。請參考 你愛的聖誕禮物,網路釣客也愛~年底十大網路釣魚最愛購物頁面 。

  網路釣魚通常是指企圖透過電子郵件、通訊軟體來獲得你個人資訊以竊取你的身份認證。大多數網路釣魚會企圖讓自己看起來像是一般行為,實際上卻是用於犯罪活動。它們看起來就像是來自銀行、信用卡公司、信譽良好的公私立機構的正式通知,通常在訊息中會夾帶惡意連結,引導收件者至看起來與官方極為相似的山寨網站,要求提供帳號密碼等資訊。

    網路釣魚(Phishing)的起源   

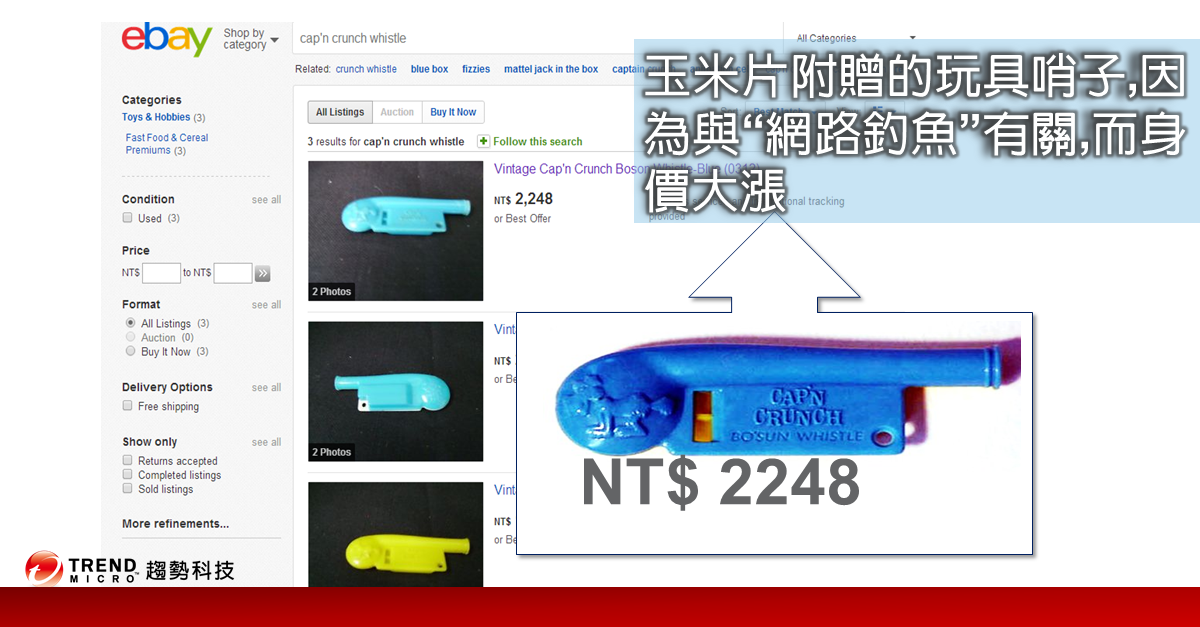
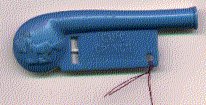
 網路釣魚(Phishing)的起源可回溯至 1970 年代的飛客 (phreaking) 入侵手法,這種手法利用簡單的兒童玩具哨子就能非法使用電話系統,至今依然惡名昭彰。網路釣魚延續了電話飛客手法的傳統,同樣都是爲獲取實質利益而將專業技術用於不正當的用途。相關報導

Phishing The Cap'n Crunch Whistle 玉米片附贈的玩具哨子,因為與“網路釣魚”有關,而身價大漲
一個玉米片附贈的玩具哨子能製造出核准通話的 2600 Hz 音頻,成爲飛客 (phreaking) 盜撥電路的主要工具。

繼續閱讀