《網路釣魚》HTTPS 鎖頭保證是安全網站的識別標誌?

隨著越來越多網站使用 SSL以提升在 Google搜尋中的排名,使用者將必須瞭解到 HTTPS 鎖頭不再是他們存取安全網站時的識別標誌。他們必須在輸入認證資料和個人識別資訊(PII)前先檢查憑證。此外,也建議除了使用合法來源的授權應用程式外,不要使用行動設備進行交易。

 資料外洩 信用卡 信上購物 網路銀行 網路釣魚 Credict Card1

根據報導,Google將會改善 HTTPS網站在他們搜尋引擎的排名。這可能會鼓勵網站所有者從HTTP切換到 HTTPS。不過網路犯罪分子也會加入了此項轉換。比方說,我們最近發現一起案例,當使用者搜尋安全版本的遊戲網站時,會反而被導到網路釣魚(Phishing)網站。

趨勢科技研究了使用HTTP S而且在2010年到2014年間被趨勢科技的網頁信譽評比技術所封鎖的釣魚網站。根據調查結果顯示,釣魚網站的數量在增加,我們預期它在2014年後半因為假期季節的到來會有倍數的成長。

圖1、2010年到2014年的HTTPS釣魚網站數量


這一高度成長的原因之一是對網路犯罪分子來說,很容易就可以建立使用HTTPS的網站:他們可以入侵已經使用HTTPS的網站或是利用使用HTTPS的合法代管網站或其他服務。所以網路犯罪份子不需要去取得自己的SSL憑證,他們只要去濫用或入侵具備有效憑證的伺服器。

這種利用HTTPS的手法也出現在行動網路釣魚(Phishing)。就在最近,趨勢科技發現一個Paypal釣魚網頁使用HTTPS和有效的憑證。看起來這詐騙網頁是放在一合法網站上,顯示該網站可能已經淪陷。

要偵測一特定網站是否為釣魚網站,使用者需要檢查憑證的有效性和檢查一般名稱(CN),它通常會和網域名稱相符。在螢幕擷圖中,mobile.paypal.com是一般名稱(CN)和組織是Paypal, Inc。釣魚網站的憑證則沒有這些特徵。

圖2-3、合法網站(左)和釣魚網站(右)的截圖


繼續閱讀

假 Adobe Flash下載網頁,暗藏後門程式

趨勢科技最近發現駭客入侵了Gizmodo的巴西網站。攻擊者修改了Gizmodo首頁來加入將訪客導到另一受駭網站的腳本。這第二個被駭網站位在瑞典,使用了.SE網域。攻擊者還上傳一個Webshell到此網站(伺服器在瑞典)以確保對該伺服器的控制。

打開受駭網站會載入一個惡意網址,它包含一個葡萄牙文的假Adobe Flash下載網頁:

圖1、假Flash下載網頁

這檔案事實上是被偵測為BKDR_QULKONWI.GHR的後門程式。(另一個該注意的是,目前的Flash Player版本是14.0.0.145,跟此網頁上的版本相差甚遠。)

此後門程式實際上是放在Google雲端硬碟;現在試著去下載會出現它已達到下載限制的訊息。

圖2、Google雲端硬碟訊息

我們可以看到攻擊者使用一合法服務來誘騙使用者認為所下載的檔案並非惡意。根據我們的調查,另一個網站 – 這一個是物流公司 – 也被類似方式所駭。無論是Gizmodo或這物流公司網站都代管在UOL,這是巴西最大的ISP和內容供應商。我們目前正在調查是否有可以被用來穿透這網頁伺服器。

Gizmodo巴西分公司已經被告知這一威脅,並且立即刪除他們伺服器上被更改的程式碼。此外,我們也通知Google關於位在Google雲端硬碟的惡意檔案,好讓它可以被刪除。趨勢科技產品也可以在各方面來封鎖此一威脅。

此次攻擊相關的檔案雜湊值是:

  • cd9efd3652b69be841c2929ec87f3108571bf285


免費下載 防毒軟體 PC-cillin 試用版下載


@原文出處:Gizmodo Brazil Compromised, Leads to Backdoor作者:Fernando Mercês(資深威脅研究員)

您關心孩子網路安全指數有高於兒童安全座椅嗎?

您在車上放置兒童安全座椅,家中設安全柵門,插座保護及桌角防撞防護,那投資多少心力在孩子們的線上安全呢?

你教孩子說請和謝謝你、不要和陌生人交談、要扣好安全帶及尊重他人。同樣的規則也適用於網路。但就如同任何生活技能一般,只是需要花一點來指導線上世界的安全演練,以下我們以網路釣魚當例子(雖然網路釣魚障眼法,愈來愈高明,大人們也得睜亮眼)。

兒童安全座椅 ISKF

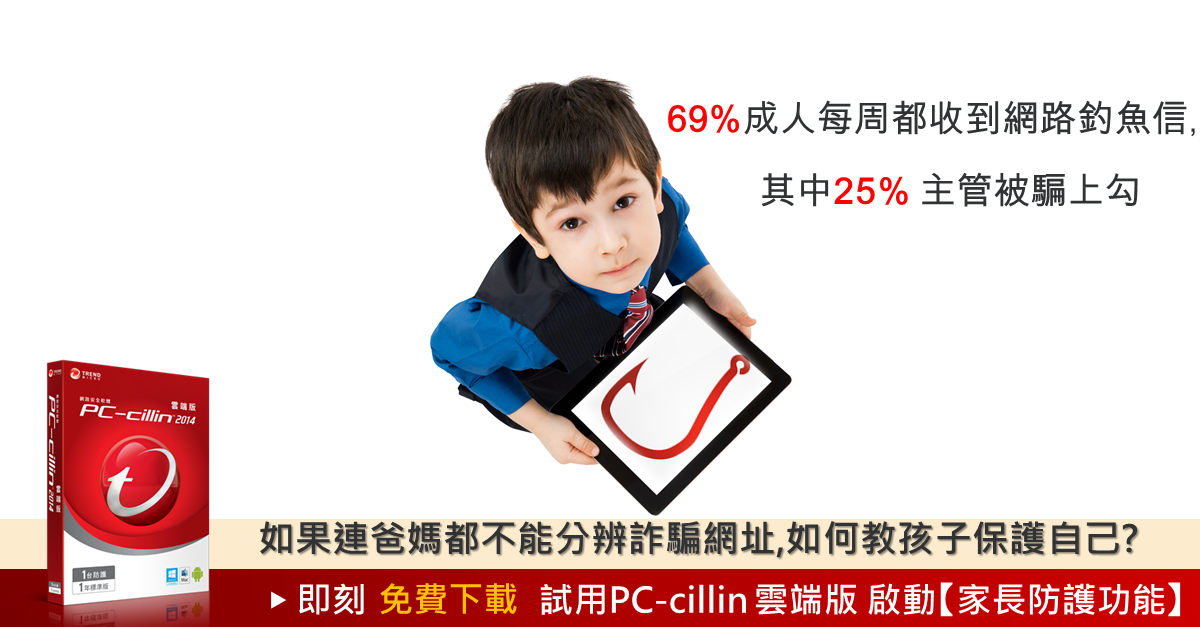
如果連爸媽都不能分辨網路詐騙,如何教孩子保護自己? 

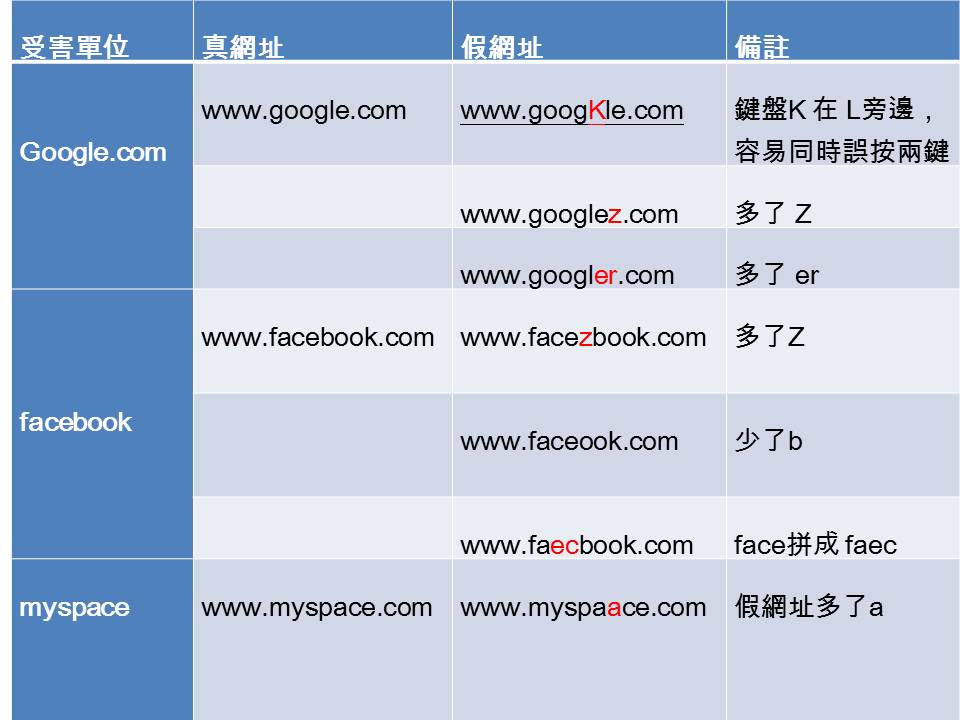
趨勢科技發現為數不少的網路釣魚(Phishing)利用類似網址的分身詐騙事件,比如 Paypal 被改成Paypa1 ;Google 被改成 Goog1e,廣告商與詐騙者利用雷同 URL ,企圖矇騙臉友點擊。

以下以 三個facebook 分身,你得得出差異嗎?
1.     Faceook
2.     Faecbook
3.     Facebook

這些分身到底會帶你去哪裡呢?請參考<網路釣魚網址障眼法詐騙總整理 > 分身網址 Paypa1? Goog1e ? faecbook? 本部落格曾介紹過 69% 的人每週都碰到網路釣魚,25% 高階員工被釣得逞 如果連爸媽自己都不能分辨詐騙網址,你怎麼教孩子保護自己? 爸媽不在孩子身邊時, 【PC-cillin雲端版家長防護功能】幫孩子過濾網站內容,設定允許使用軟體的時間,過濾封鎖色情、暴力等內容不適當的網站。【免費下載】  

20140808 iskf blog

如何讓孩子不會看到不適合他們年齡的內容?

根據身份盜竊資源中心(Identity Theft Resource Center,簡稱ITRC)統計將近10%個資被盜竊的對象是孩童。網際網路已經成為新的兒童遊樂場和成長過程中重要的一部分。他們會透過 Facebook 等社群網站來進行互動,用Google來做作業,用 YouTube 來看影片,花上好幾個小時在玩網路遊戲。

但是,讓你的孩子上網,並不只是要做到設定好網路連線跟付網路費。沒有你的指導,你的孩子可能會訪問不良網站或是遇上不安好心的人。了解網路上有何風險是很重要的,好為你的孩子建立可以安心成長的網路環境。

避免孩子在社群網站遇到網路霸凌

根據統計562萬名十二歲以下的兒童有Facebook帳號。但Facebook要求使用者在十三歲以上。 孩子們很容易透過網路來和他們的朋友互動或是交到新朋友。但同時也有遇到網路霸凌bully或不懷好意親近的風險。我們都不想再看到這類新聞:與足球隊員交往,少女遭網路霸凌導致自殺 繼續閱讀

“無法區分詐騙信件”網路釣魚得逞關鍵-從 eBay外洩百萬個資談社交工程


國家等級的駭客,如伊朗已經對美國軍方官員進行了長達一年的活動。網路釣魚(Phishing)會成功,通常就是因為目標無法從正常的郵件中區分出詐騙的信件。

社交工程(social engineering )手法會收集敏感資料 – 地址、生日等,讓他們可以用來精心製作攻擊。比方說,eBay外洩事件, 數以百萬的使用者個人資料被外洩 – 不單單只是電子郵件地址和使用者名稱。那些擁有eBay資料的人現在手上握著出生日期、地址甚至是電話號碼,利用這些資料可以讓他們製作非常具有說服力的釣魚網站。從你的所在地區,加上根據你的年齡會吸引你的事物等等作法,網路犯罪分子可以大大地增加你會回應網路釣魚郵件的機率。

隱私 DLP pivacy

如果Target是2013年最知名的入侵外洩受害者 – 出現網路安全事件而讓數以百萬購物者資料被侵害 – 那2014年也出現了一名領先者,eBay在年初遭受到網路攻擊,攻擊者取走某些服務內1.28億註冊用戶的敏感資料。被入侵的資料庫可能包含這些人的電子郵件地址和住家地址、加密過密碼、出生日期和電話號碼。

根據事件的時間點,有可能是因為OpenSSL加密程式庫的Heartbleed漏洞 – 公開但尚未被發現時 – 被用來躲過eBay的防禦。無論如何,eBay公司PayPal的資產,包括支付卡和銀行帳戶的大量資料躲過這一劫,因為它們被放在獨立的網路。


社交工程在eBay入侵外洩事件中扮演重要角色 

如果不知道是否有任何密碼漏洞,攻擊者會更加需要利用社交工程(social engineering ),這已經成為網路犯罪戰略的一部分:

  • 社交工程,也就是用欺騙的方式,現在網路犯罪分子著重於金錢更甚於出名,所以大量的加以使用。它可能會用各種的形式出現。趨勢科技TrendLabs的報告 – 「社交工程如何運作」強調了常用的招數,例如假的「必點」社群媒體文章,要求立即採取行動的可疑電子郵件,和賽季或節日相關的太過優惠促銷等。
  • 與此同時,員工並沒有接受足夠的安全意識培訓。一份來自Enterprise Management Associates在2014年的研究發現,有超過一半的工作者沒有接受任何的安全意識培訓(SAT)。該報告調查了各種規模企業的600人。沒有安全意識培訓,人們可能容易在不安全的地方輸入認證資料或點入惡意連結
  • 並不是只有一般網路犯罪份子會利用社交工程(social engineering )。國家等級的駭客,如伊朗已經對美國軍方官員進行了長達一年的活動。 

在eBay案例中,社交工程(social engineering )做了一般會用複雜網路攻擊和進階惡意軟體來進行的工作。eBay在一份關於外洩事件的報告裡提到,「少數員工的登錄資料外洩。」有多達100個帳戶可能被劫持,eBay相信其安全團隊大約90天就發現異常的網路活動,遠比2014年Mandiant報告中的224天平均值要低。

攻擊者如何獲得eBay員工的認證資料?BH顧問公司執行長Brian Honan對Help Net Security說道,認為他們是用魚叉式網路釣魚來騙過eBay員工。如果這是真的,這種戰術可以成功似乎表示eBay的安全措施缺乏足夠的存取控制和雙因子認證機制,任何一個都可以阻止網路犯罪份子只用一個使用者名稱和密碼就闖過大門。

eBay外洩事件的長期影響:更多社交工程 

社交工程(social engineering )會自我延續。如果攻擊成功,不僅會讓受害者出糗,讓客戶陷入風險,同時也提供了下一次攻擊的養分。網路釣魚(Phishing)會成功,通常就是因為目標無法從正常的郵件中區分出詐騙的信件。

的確有大量的日常電子郵件和社交媒體文章是使用者可以立刻發現有問題的。拼寫錯誤、超長網址和致富計劃都是常見而容易發現的警訊。網路犯罪會使用這些作法是因為還不夠瞭解特定目標,所以將網做的越大越好,希望可以網到一些東西。

但社交工程(social engineering )會收集敏感資料 – 地址、生日等,讓他們可以用來精心製作攻擊。

「你看,比方說,eBay外洩事件,」Tripwire技術長Dwayne Melancon告訴PC World。「數以百萬的使用者個人資料被外洩 – 不單單只是電子郵件地址和使用者名稱。那些擁有eBay資料的人現在手上握著出生日期、地址甚至是電話號碼,利用這些資料可以讓他們製作非常具有說服力的釣魚網站。從你的所在地區,加上根據你的年齡會吸引你的事物等等作法,網路犯罪分子可以大大地增加你會回應網路釣魚郵件的機率。」

魚叉式網路釣魚會在eBay和Target攻擊後變得更加複雜。企業需要用現代化網路安全措施和雙因子認證來加以防範,以避免代價高昂的資料外洩事件。

企業可以做些什麼來避免像eBay這樣的事件?

eBay處理這起外洩事件很有啟發性。它有幾件事情做的不錯(如早期發現網路入侵)和一些比較不理想的地方,最顯著的是延遲給公眾的報告。這裡有一些重點給想要更好應對此類事件的企業:

  • eBay友善的請求其所有用戶重置密碼。在這種情況下,強迫大家改變登錄資料會是比較好的作法,因為如果可以自由選擇,很多人不會這樣做。 繼續閱讀
iPhone 6 謠言滿天飛,網路釣魚信件伺機蠢動

經驗告訴我們跟Apple有關的詐騙往往會隨著Apple新品上市謠言的出現而成長(請參考:網路釣客也愛啃蘋果!成千上百釣魚網站伺機竊取Apple ID)。隨著 iPhone 6 預期推出時間點愈來愈靠近,一些謠言也助長了騙局順水推舟。

一些負責Apple的記者回報說,他們收到偽造的「the wait is over(等待已經結束)」iPhone 6上市通知郵件。趨勢科技也收到了幾封,以下是樣本 之一:

圖一、垃圾郵件樣本


沒有追蹤 Apple 謠言或 iPhone 發表時程的使用者可能會被這電子郵件所騙,因為它的內文並不會跟真正的 Apple 通知有太多差別。然而,有兩個值得注意的地方:一個是七月並不符合最近幾次的 Apple 發表日程(iPhone5 和 5S 都是在九月發表),而且電子郵件中的設計也跟最近 Apple 謠言網站所發表的樣本機不符。

隨著 iPhone6(或許還有 iWatch)發表日期的接近,我們預期會看到更多的詐騙和利用這些(謠言中)Apple 產品為誘餌的攻擊。呼籲使用者要小心這些「通知」電子郵件,因為它們充斥著網路釣魚(Phishing)或其他威脅。

趨勢科技已經封鎖這起攻擊所用的垃圾郵件,也封鎖對所有相關威脅網站的存取。


@原文出處:iPhone 6 Rumors Spur Scams作者:Johnliz Ortiz(垃圾郵件研究工程師)


趨勢科技PC-cillin 2014雲端版 獨家【Facebook隱私權監測】,手機‬、平板、電腦全方衛!即刻免費下載

免費下載 防毒軟體 PC-cillin 試用版下載