你沒被告知的手機應用程式與資料外洩

今年初發生在iOS的事件,有應用程式在未經使用者允許或甚至未告知下就從通訊錄裡收集資料。

這問題第一次引起注意是在二月初,有個開發人員發現一個社群媒體應用程式 – Path會從使用者的通訊錄裡取得幾乎全部的資料,包括名稱、電子郵件地址和電話號碼,而且會將這些資料在未經使用者許可下送回Path的伺服器。

經過國會議員地介入並要求Apple回答此問題時,一大堆的應用程式開發商,包括Foursquare,Hipster和最近被收購的Instagram都趕緊修改自己的軟體,讓它在要求資料時會出現要求授權的訊息。

這裡要澄清一點,Apple對國會議員的說法是真實的:「應用程式未經使用者許可收集或傳送使用者資料違反了我們的規定。」但顯然地,這在並不能阻止不法或輕忽的開發商去「遺忘」這個規定。但Apple公司已經表示它會在未來的版本解決這個問題。

在比較兩個最受歡迎的智慧手機平台時,Android的安全性和隱私控制往往落在第二名。但它已經有內建功能會強制應用程式在存取手機通訊錄時要先取得使用者授權。


但在這裡我還是要提出一個和一般人的習慣有關的根本性安全問題,就是大多數使用者並不知道或不關心自己的手機或是會發生在他們個人 繼續閱讀

VERIZON:外部威脅主宰資料外洩事件

外部攻擊要為2012年的資料外洩事件負大部分的責任。

外部攻擊要為2012年的資料外洩事件負大部分的責任。Verizon Business最近發表了它2012資料外洩事件調查報告的部份內容,他們調查了去年全球855個資料外洩事件裡大約90個公司。其中最明顯的是呈現出一個事實,就是外部威脅是造成2011年資料外洩事件的主要原因。


根據這份報告(之後會發表完整的版本),它發現有超過85%的事件調查發現有駭客攻擊。總體來說,有92%的資料安全事件是從公司外部發動的。

這份簡短版報告指出:「去年是網路犯罪特別有意思的一年。從小型的入侵外洩事件到超大型的入侵外洩事件,從激進駭客(hacktivism)到網路間諜到為錢作案的網路犯罪集團。有太多太多的事情發生了,讓資訊安全專業人員在半夜都得保持清醒。」

在2010年,外部攻擊佔全部事件的88%,這也代表企業應該要比以前更加擔心這類威脅。而同時,由內在因素所產生的資料外洩率在2011年持續下降,下滑至所有事件的5%。而在兩年前,內部因素佔了10%的資料外洩責任。

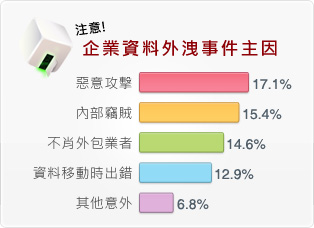
身份盜竊資源中心(ITRC)2010 年的報告亦指出,內部竊賊導致的企業資料外洩佔 15.4%。

企業資料外洩事件主因已經從內部竊賊轉成外部惡意攻擊
圖說:企業資料外洩事件主因已經從內部竊賊轉成外部惡意攻擊

資料來源: Data Breaches in 2010: Indicates Mandatory Reporting Needed

往前看,企業應該可以預期到這一趨勢還會再繼續,外在威脅所產生的風險無論在數量上跟複雜度上都會持續成長,Verizon的企業解決方案研究和情報總監 – Wade Baker在Dark Reading上這麼說。重要的是公司要調整自己的資料還有相對應的網路安全策略。 繼續閱讀

強大的加密金鑰是資料防護的關鍵


強大的加密金鑰是資料防護的關鍵
強大的加密金鑰是資料防護的關鍵

對大多數IT部門來說,資料安全已經是當務之急,因為有許多公司變成了資料外洩入侵的受害者。隨著網路攻擊比以往任何時候都更為普遍,而內賊外洩事件也仍是重大威脅時,制定全面性的安全政策並且實施最新的資料防護技術已經成為企業的關鍵任務。


雖然駭客不斷地進化並且發展出對企業更加針對性,更複雜的攻擊,新式的資料加密技術可以幫助IT部門保護關鍵資訊,以降低風險並且遵守法規要求。一種受歡迎的資料防護方式是加密,可以在入侵外洩事件發生時,讓公司不會有被未經授權的第三方檢視敏感資料的風險,以防止重大損失,也可以自動化法規遵守的任務。 有了加密,即使被網路犯罪分子或未授權員工拿到,資料還是受到保護的。


但是,僅僅使用加密技術是不夠的。根據最新的Computerworld報導,公司必須建立強大的加密金鑰,並且保護好數位權利,不然即使有加密,關鍵資料也可能會外洩。


「被美國國家標準與技術局(NIST)所指定的大多數標準加密方法或演算法都是好的,問題是你如何實作,以及如何做金鑰管理。」Forrester研究機構的分析師 – John Kindervag如此說。「不要用電子郵件來回地寄送金鑰,也不要用像Active Directory這類東西來儲存金鑰。」


Kindervag補充說,企業應該將金鑰管理交給專長於設計強化、安全金鑰的專業人士,而不是像現在這樣,有許多公司將金鑰管理外包給第三方供應商。他說公司不應該建立自己的金鑰。

繼續閱讀

是時候回收舊電腦和手機,但裡面的資料要清除乾淨了嗎?

是時候回收舊電腦和手機了,各種活動來提醒我們擁有一個健康乾淨的環境有多麼重要。

對於中小企業來說,這也是個好時機去考慮如何以對環境負責的方式來處理舊電腦。有許多可行的方式,像是捐贈出去、翻新使用或是資源回收。但在這裡還有些其他的責任,特別當這些舊電腦或設備上可能有客戶的資料時。
可行方案

你可以將電腦、手機、印表機或其他設備捐贈給慈善機構,送給二手回收商,或是重新整理之後繼續在公司內部使用(比方說用舊電腦作為上網機),或是可以將這些設備送去回收。大多數主要手機和電腦製造商都有提供回收計劃,讓你只要付一小筆錢就可送回製造商回收,在許多地方甚至是免費的。

你的責任

你有責任確保你的電腦或手機各部分都被妥善的處理,這代表著實體的部分跟所儲存的資料。

實體機器:如果直接丟棄的話,電腦和手機裡所含有的稀有金屬和化學物質可能會污染地下水。回收和再利用不僅可以保護環境,也可以減少挖掘新的金屬。

你的資料:至於你的資料,身為公司所有人的責任就是那些公司的機密資料,包括客戶資料。不當處理舊電腦可能會讓客戶資料陷入危險,也會讓你違反各種聯邦法規,像是HIPAA或沙賓法案,就看你是什麼行業。在你處理舊電腦前,先確認你清楚你的行業所需要符合的資料保護規定。

捐贈給慈善機構:第一步,先想想你是否要捐贈給慈善機構。如果要的話,先打通電話,確保你所選的慈善機構可以處理捐贈的電腦。不是每個慈善組織或非營利組織都有專業人員可以將你的電腦重新整理到可用狀態或是進行妥善的處理,所以最好先確認這點之後再動作。

清除磁碟資料:無論你是要捐贈給慈善機構或是將電腦直接交給回收商,最好都要先備份你的硬碟,然後將資料從電腦裡刪除之後再拿出公司。首先,將所有的重要資料備份到外接硬碟、線上備份或是其他儲存設備。然後徹底清除硬碟資料。這並不僅僅是將檔案送進資源回收桶再清空它而已。你需要所謂的「磁碟清理軟體」,顧名思義地,它會徹底刪除或覆蓋在磁碟上的所有資料。

如果要捐贈手機也是類似的作法。就跟電腦一樣,你要先備份在手機上所儲存的重要資料。然後回復到出廠設定。如果你不知道怎麼做,你可以參考使用手冊,或將手機拿回原本購買的商店。

轉賣:如果你想要回收點錢,那可以在網路上將手機或是電腦賣掉,特別是當這些設備都還算是新,還有在市面上銷售的款式。你的手機或電腦必須狀態良好,所有的原廠配件都還在(充電器、電池、連接線等)。務必先確認買方是擁有良好信譽的。而且當然,在你的設備易手前要先備份資料,然後加以徹底清除。

數位時代的隱私問題 但誰是資料的主人

在網路上,對於隱私權的擔憂是一直存在的,而最近的新聞事件將這問題更加的推到眾人面前。

儘管有許多團體(包括了法國和歐盟的監管單位)都加以反對,但在本月早些時候,Google開始實施「新」的隱私權政策。新的隱私權政策讓Google可以整合使用者在所有服務間的資料,這是之前沒有過的。根據Google的說法,這是為了「更加簡單直覺的Google體驗」。

不只是搜尋引擎有隱私權的問題。在二月初,流行的行動軟體Path和Hipster被發現會將使用者的通訊錄上傳到他們的伺服器。後來iOS和Android也都被發現在未經授權時,就會讓應用程式可以存取使用者的照片。

到目前為止,還沒有一套讓企業在握有我們的資料時,可以遵循以及負責的準則。基本上,當企業能夠存取我們的個人資料,並且將之存放到他們自己的設備來加以處理時,那對隱私的後果就可以想見了。

今年二月,許多廣告網路和龍頭網路公司,像是AOL、Google,微軟和雅虎都同意實行「請勿追蹤」功能:基本上,它會讓網站(還有廣告網路)停止追蹤使用者。這也封鎖了廣告商的某些做法,像是個性化廣告。(我們之前在電子書 –「小心保護線上隱私」中討論過個性化廣告。)

這是根據白宮所提出的「消費者隱私權法案」,這份白皮書包括的各項原則,老實說都是些基本常識:他們讓使用者的線上資料得到和不是放在網路上的資料一樣的保護。從根本上說,美國的做法是先呼籲網路公司和產業界去自願實行這些規範,然後再由監管單位來作強制執行。

這是否意味使用者再也不需擔心自己的隱私問題,而廣告商和網站也不會再濫用他們對使用者所知的一切?可悲的是,當然遠非如此。

請勿追踪宣言並沒有任何東西會被立刻實施。要如何實施請勿追蹤,而且它到底該如何運作,這些問題都還尚未完全清楚。總之,需要一點時間讓請勿追踪變成使用者可以真正去選的功能。 繼續閱讀