從李宗瑞偷拍女星名模事件,談網路偷拍案例(同場加映:電腦送修之前該做的事)

最近李宗瑞與女明星偷拍事件,隨著不雅照曝光,關係人忐忑不安,小編提醒大家前幾年爆發的前女主播性愛光碟偷拍事件,被病毒廣為利用,以「如果偷拍光碟出DVD版」「第二集男主角是誰?前後五分鐘!!價值700萬??」…等標題吸引網友點擊,也提醒大家跪求下載點時請不要以身試法淫照網上流傳 散布可囚兩年。在網路上搜尋相關新聞時,也要小心 Black_Hat SEO 搜尋引擎毒化 手法,2011 年四月這則新聞陸網友受不了!下載《肉蒲團》全遭駭 , 話說許多大陸網友要趁「五一假期」組團赴港、台觀賞《3D肉蒲團之極樂寶鑑》(因為大陸沒上映),擋得住電影上演卻檔不住大陸網友在網路上熱搜,不過在下載一個「完整版下載」的檔案時卻慘遭木馬程式入侵,導致電腦中毒。報導說估計約有十萬網友受到「肉蒲團的木馬程式」入侵。

◎提醒大家:不要因為好奇心,讓電腦和自己都被害/駭
*網友點閱李宗瑞不雅淫照 小心中毒
*刊登淫照 記者列被告
*李宗瑞粉絲團擅自PO照,玩笑開過頭 可能觸法

言歸正傳,這幾天的新聞讓小編想到這篇報導:攝影機遭遠端遙控 女子裸照PO上網 ,大意是說一名男大學生入侵某女子的電腦,再透過木馬程式網路遠端遙控,開啟女子電腦上的攝影機,並將該女子全裸出浴過程記錄,還入侵受害人部落格,將全裸影像上傳。其實這不是新病毒,早在2005年趨勢科技就曾發佈相關的狗仔病毒(WORM_RBOT.ASH),當時並沒有造成大流行。但隨著 Web 2.0時代來臨,這類病毒也開使用網頁來進行犯罪,而且兩岸華人都相繼傳出案例。

比如2007年中國浙江省也有一名男子利用木馬病毒,遙控一名美女在電腦架設的網路攝影機鏡頭(web cam),拍下她脫衣服的影片。這名男子食髓知味竟把影片裸照回傳給這名女子,要求她再脫一次。最後女子報警,這位半年內入侵百部電腦的男子終於被警方逮捕。在這個案例中,駭客遙控偷拍過程如下:
1.在特定網頁上植入木馬
2.受害者點選特定網頁後中毒但不自知
3. 駭客遙控受害者的網路攝影機並錄下裸照影片

由於這種利用病毒偷窺隱私的行徑,都是在背景執行,一般使用者很難察覺。再加上網路攝影機型號的不同,當病毒啟動攝影功能時,不見得會出現音效或燈號來提醒。有些筆記型電腦,內建的 WebCam 可隨時啟動,使得病毒傳播的機會大增。

網路上有幽默的網友提出忠告:「做愛前請戴保險套,前戲前請關電腦」(>”<|||| )。小編也想到的一些方法如下:
  1. 出浴前請先穿衣服,更衣前請先戴面具(///^_^…….)
  2. 網路攝影機不用時,請用不透光的布把鏡頭遮住。
  3.  電腦不用時請關電源
  4.  拔掉網路線或無線網卡(不適用內建無線網卡者)
  5.  切勿開啟不明檔案
  6.  使用可即時防禦網頁惡意程式的防毒軟體
    繼續閱讀

Android – 更潮就更危險!六個Android 主要威脅與安全守則


Android – 更潮就更危險!六個Android 主要威脅與安全守則

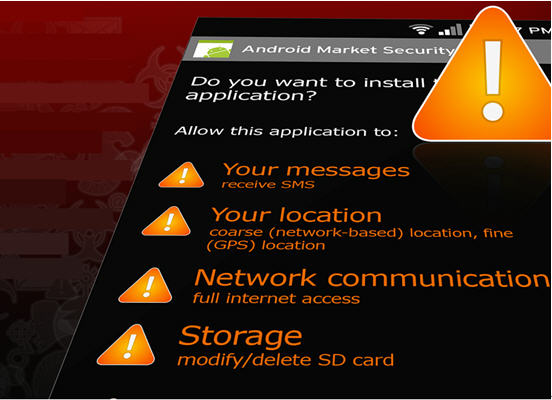
你也許不知道你下載的 APP可能做以下的行為:

  • 偷偷用你的手機撥打高費率電話
  • 用你的手機自動點閱搜尋引擎上的廣告
  • 將你手機個資如通訊錄等賣到黑市
  • 監聽 GPS 資料
  • 監聽電話和簡訊
  • 自動開啟手機上的麥克風或相機
    有別於 Apple App Store 的嚴密控管,上傳至 Google Play 的 App 程式只需通過簡單的檢查,因此該網站上經常出現一些惡意程式 (儘管 Google 只要一發現任何可疑程式就會將它下架)。

    Android – 更潮就更危險!六個Android 主要威脅與安全守則
    Android – 更潮就更危險!六個Android 主要威脅與安全守則


單月惡意 APP 翻 2 倍:從 10,000 增到 20,0000


Google Android 正快速成為 90 年代的 Windows:在使用者之間非常流行,在網路駭客之間也不遑多讓。最新的統計數據顯示,Android 所占的智慧型手機市場已超過 60%,遠超過 Apple 的 iOS,而其平板電腦亦表現不差,這要歸功於各大廠商 (Samsung、HTC、Acer 等等) 對該平台的投入。


不幸的是,趨勢科技 TrendLabs 的研究人員每天都會發現一些新的惡意程式變種,專門鎖定毫無戒心的使用者,從事竊盜、監聽或盜轉銀行帳戶存款等等。


傳統的一些感染方式當然也可能出現在 Android 裝置上,例如:點選了電子郵件和社交網站上的惡意連結、開啟惡意的附件檔案,或者瀏覽了已遭感染的網站等等,但是,歹徒目前最專注的是惡意 App 程式。光是在最近的一個月中,趨勢科技就發現惡意 App 程式數量增加到 2 倍:從 10,000 增到 20,0000。 繼續閱讀

Dropbox入侵外洩事件所遺留的疑點

作者:趨勢科技資深分析師Rik Ferguson

在7月18號,Dropbox宣稱他們開始調查有使用者聲稱在只跟Dropbox帳號有連結的電子郵件信箱裡收到垃圾郵件(SPAM)電子郵件的事件。兩個星期過後,這其中的問題似乎已經被釐清了。


Dropbox表示:「最近其他網站被盜的使用者名稱和密碼可以被用來登入到少數的Dropbox帳號」。而其中一個被不當存取的帳號正好屬於Dropbox員工,「裡面含有帶使用者電子郵件地址的專案文件」。他們相信垃圾郵件(SPAM)

是因此而來的。


對我來說,這項消息跟它被處理的方式裡面有幾個真正重要的問題。Dropbox工程師在「專案文件」裡使用真正的客戶資料,為什麼,不是應該用假資料嗎?而這份文件可以被存取,看起來是因為Dropbox員工將公司帳號密碼重複使用在其他被入侵的網頁服務上。他們沒有指明是哪些服務,但再次地,為什麼呢?


其次,Dropbox選擇透過電子郵件去通知被外洩的使用者,郵件內包含一個連結去重設密碼。這做法跟我們一直以來建議使用者不要去點來路不明郵件內的連結相衝突,尤其是那些要求你連上某個網站去輸入認證資料的郵件。總的來說,根據使用者回報,首頁上沒有出現對這次攻擊事件的說明,也沒要求使用者變更密碼,這樣子讓他們送出的密碼重置信件的可信度產生了問題。比較理想的作法是,受影響的組織可以發送電子郵件通知,但不是提供密碼重置連結,他們應該引導使用者到公司首頁,並在那裡提供進一步的資訊。


最後,Dropbox表示,因為被入侵的結果,有些使用者的密碼會被重設(「在某些狀況下,我們會要求你變更密碼(例如,如果它是個常見密碼或已經很長一段時間沒有變更)」)。問題是,Dropbox要如何知道一個使用者的密碼是個「常見密碼」呢?他們是用明文儲存密碼的嗎?他們儲存密碼是用未加料的雜湊值(unsalted hash)嗎(就像LinkedIn)?他們對每個使用者都加一樣的料,還是他們設計雜湊演算法時注重速度更勝於安全呢?如果以上任一點屬實,那麼他們的密碼資料庫就很容易遭受彩虹表(rainbow table)攻擊,這可不是件讓人放心的事情。

理想上,儲存使用者密碼時,應該為每個使用者都加獨特的料,而在設計雜湊程序時也要採用可以加入「工作因子(work factor)」的演算法(像是Blowflish)。這會大大增加破解個人密碼的時間,因為工作因子是可變動的,可以進行修改以跟上電腦運算能力的進步。只要增加工作因子就可以讓雜湊演算過程變慢。對單一運算的影響是微不足道,但想利用彩虹表攻擊來進行大規模運算就變得不大可能了。


很高興聽到Dropbox會替使用者實施雙因子認證,還有他們所宣布的其他的安全加強措施。但這次消息跟他們的處理方式還是留下了許多疑點。


除此之外,Dropbox的使用者現在要小心會利用Dropbox做餌的釣魚攻擊了。犯罪份子一定會想到去利用它的。而且這件事也告訴了我們,為什麼應該要在每個網路帳號都使用不同的密碼。如果你無法信任你的服務供應商,你就必須會自己的安全負責。


@原文出處:Dropbox Breach leaves unanswered questions

想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁上按讚:https://www.facebook.com/trendmicrotaiwan

@延伸閱讀
測試你的密碼:更多的密碼外洩事件(含複雜密碼,簡單記憶法設定教學)

“電子郵件帳號被入侵,還好裡面沒重要的東西?! “事實上,裡面是大有東西在。

從 Yahoo 被駭事件,看如何降低線上服務資料外洩,對你帳號密碼的衝擊?(含歷年最駭密碼一覽表)

【圖表】LinkedIn被盜帳號的前30大常用密碼(F開頭髒話和 ILOVEOU 都不是好主意)


【立即下載試用PC-clin 2012 雲端版 臉書地雷區 bye bye~】

◎ 免費下載防毒軟體:歡迎即刻免費下載試用NSSLABS 最新防毒軟體測試第一名的防毒軟體PC-cillin 2012 即刻【按這裡下載】

@參考推文

雲端系!史上最強防毒軟體現身 看更多<PC-cillin真的不一樣>100字推文

◎ 歡迎加入趨勢科技社群網站
   

測試你的密碼:更多的密碼外洩事件(含複雜密碼,簡單記憶法設定教學)

Formspring、Billabong、Nvidia和雅虎都傳出了大規模的密碼外洩事件,許多使用者的用戶名稱和密碼都被放到網路上。雅虎被入侵事件影響了45萬名使用者,另外還有39萬名是在Nvidia外洩的。

 大約在一個月前,我們首先談到了不安全的密碼和關於密碼的基本問題。隨著最近發生的事件,許多使用者可能需要被再次提醒關於密碼的問題以及如何保護它們。

用者可能需要被再次提醒關於密碼的問題以及如何保護它們。


你的密碼能通過測試嗎?


你的密碼能通過測試嗎?


密碼安全該做和不該做的事

  1. 不要使用常見字或連續數字所建立起的短密碼
  2. 不要在不同平台使用相同的密碼
  3. 要定期變更你的密碼


常見問題


LinkedIn、eHarmony、last.fm、英雄聯盟(LOL)和雅虎,這些網站有何共同點?這些網站都曾經是嚴重的資料外洩受害者,讓數百萬的用戶名稱和密碼被公布在網路上。這些事件告訴我們,大多數網路使用者還在使用不安全的密碼,有太多短密碼(像1234)。還有使用者會用很容易被猜中的密碼。雅虎受駭事件可以看出,這45萬被外洩的用戶名稱和密碼主要都是連續數字(如12345)或用單字當密碼。


不幸的是,這不會是最後一次看到資料竊取攻擊。只要網路犯罪分子可以從偷來的資料中獲利,他們就會不斷地嘗試破解使用者的帳號。一旦發生這種情況,你對你的密碼強度有信心嗎?你的密碼是否有機會對抗這些潛在的攻擊者?


為何我要保護好密碼?


密碼這玩意就跟人類的歷史一樣古老。還記得阿里巴巴和四十大盜的名句「芝麻開門!」嗎?如果你熟悉這故事,你就知道為什麼強盜要用密碼來保護他們的寶藏了。


這就是我們現代密碼的功能。它是我們網路生活的鑰匙。密碼保護我們的身份和敏感資料(像是網路銀行身分認證和信用卡資料等)。這些資料對於我們來說就像是四十大盜的寶藏一樣。而就跟現實生活裡一樣,也有現代的小偷或網路犯罪份子會想去得到你寶貴的資料。一旦他們成功了,任何人都有可能成為網路犯罪分子的受害者,像是身份竊盜,甚或是在某些情況下會造成實際的金錢損失。

  繼續閱讀

“電子郵件帳號被入侵,還好裡面沒重要的東西?! “事實上,裡面是大有東西在。

「網路安全?我不在乎這個東西,因為我的帳戶又沒有錢」,或是「他們要偷什麼?我的Facebook臉書帳戶嗎?我的電子郵件帳號登錄資料?那裡面根本沒東西呀。」你常常聽到這樣的說法嗎?

 「裡面沒東西」的電子郵件帳號被入侵,真的沒關係嗎?事實上,裡面是大有東西在。

 除了無法使用電子郵件的麻煩外,你其它帳戶的資料可能同時遭殃。因為控制了你的電子郵件帳戶,就能讓他們在許多的網站中「重設你的密碼」。很多人通常會將這些網站的「歡迎加入」的信件留存在收信匣中,其中包括了你的使用者名稱,有時還會有你的密碼。除此之外,你的電子郵件聯絡人也會被加入到垃圾訊息發送的資料庫中,結果你可能會(非直接地)大量散發垃圾訊息給朋友們。社交網路帳戶對網路犯罪份子們來說更加有用,因為除了掠奪你朋友們的電子郵件位址外,惡棍們還可以傳送不好的連結,試圖偷你朋友們的社交網路帳號。

密碼重設通知信,一旦落入歹徒手中,就不妙了


 更甚的是,很多人在不同的帳戶上皆使用同樣的密碼(儘管這實在是個壞主意)。這表示你所有的帳戶皆可能受入侵,這就不是件好玩的事了。

 所以如果你還認為讓你非銀行往來類帳戶外洩是無關緊要的,那問題就是你自找的了。

@原文來源:Risks Behind Stolen Email Credentials Remain Unforeseen

✔想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁上按讚:https://www.facebook.com/trendmicrotaiwan

@延伸閱讀:

從 Yahoo 被駭事件,看如何降低線上服務資料外洩,對你帳號密碼的衝擊?(含歷年最駭密碼一覽表)
關於密碼千萬不要做的四件事與密碼設定小秘訣
你可能沒想過的密碼保護秘訣
從Hotmail 密碼外洩事件,看六種密碼被竊的手法(上)

我複製、貼上密碼,他在幕後接收!-從Hotmail 密碼外洩事件,看六種密碼被竊的手法(下)


【立即下載試用PC-clin 2012 雲端版 臉書地雷區 bye bye~】

◎ 免費下載防毒軟體:歡迎即刻免費下載試用NSSLABS 最新防毒軟體測試第一名的防毒軟體PC-cillin 2012 即刻【按這裡下載】

@參考推文

雲端系!史上最強防毒軟體現身
看更多<PC-cillin真的不一樣>100字推文

◎ 歡迎加入趨勢科技社群網站