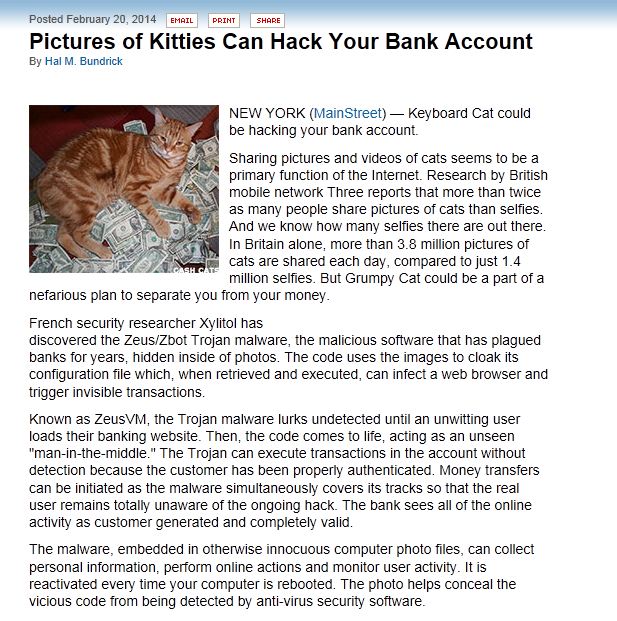
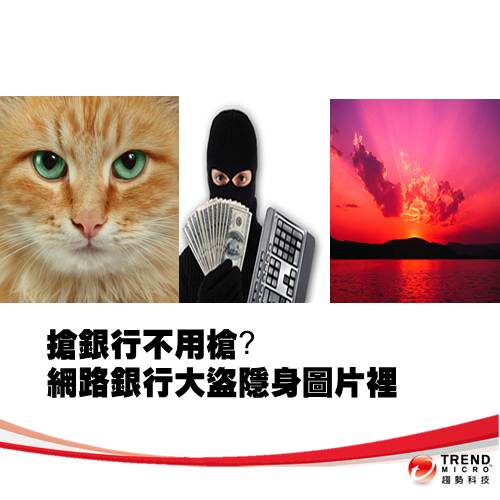
搶銀行不用槍?!專駭網路銀行的貓..和日落美景圖,內暗藏間諜軟體

「資訊隱藏術」利用影像檔竊取金融個資 用戶務必謹慎

趨勢科技發現一個利用將設定檔案隱藏在影像當中的惡意程式。儘管這項技巧看來神奇,但這早已不是什麼新聞,趨勢科技之前就報導過使用相同技巧的鎖定目標攻擊(APT目標攻擊使用JPEG檔案)。

搶銀行不用槍?!專駭網路銀行的貓..和日落美景圖,內暗藏間諜軟體

當受害者不小心瀏覽到惡意網站,這個 ZBOT 間諜軟體 (TSPY_ZBOT.TFZAH) 會在使用者背後偷偷下載一個 JPEG 檔案到已感染的電腦。使用者甚至不會發現這個影像,就算有人剛好看到這個檔案,也會覺得它只是一張普通照片。趨勢科技發現的是一張日落的照片,其他資訊安全研究人員則曾經見過一張貓的照片。(以下這張照片似乎是取自熱門相片分享網站,因為搜尋「sunset (日落)」這個字就能看到該圖出現在這類網站上。)

Pictures of kitties can hack your bank account
貓圖片駭入網路銀行帳號相關報導

歹徒利用圖像隱碼術(steganography)將它所監控的金融機構名單暗藏在影像當中。名單上的金融機構遍布全球。一旦使用者造訪清單中的任何一個網站,惡意程式就會竊取使者的資訊,例如登入帳號和密碼。

日落和貓的圖片可能威脅您的網路銀行帳號
暗藏鎖定金融機構名單的影像

繼續閱讀

關於美國零售業業者 Target 資料外洩常見問題集

2014年1月10日星期五,Target宣布,在他們2013年12月19日所披露的外洩事件裡,有更多的資料被外洩。而在那一天,也有報導指出Neiman Marcus有部分店內客戶的信用卡和借記卡(Debit Card)資料被盜。

這些新訊息可能讓整個局面更加混亂。為了幫你更清楚地瞭解發生了什麼事,對你來說代表了什麼,以及你該做些什麼,我們整理出了一份常見問題(FAQ)列表來舉出這些狀況並加以解釋。

除了這份常見問題列表,你也該去看看Target的官方常見問題列表。Target也將所有關於這次事件的資料和資源整合在集中的資訊站。

DLP1

有關Target資料外洩的最新狀況?

在2014年1月10日星期五,Target宣布有高達7000萬份個人資料在最初於2013年12月19日所宣布的資料外洩事件中丟失。

這是新的資料外洩事件?

不是。根據Target所表示,這並不是新一起的資料外洩事件。Target表示這些資料被竊是屬於他們最初在2013年12月所公布資料外洩事件的一部份。


但Target是說新的資料外洩,對不對?

不錯。雖然他們說並沒有出現新的事件,但他們表示現在知道有比以前所認為更多的資料在12月的事件裡丟失。用一般的例子做比喻,竊賊在十二月只闖進他們的房子一次。但是除了原本Target所知道被偷的電視外,他們又發現了竊賊還拿了一台筆記型電腦。


Target原本在2013年12月的公告裡聲稱外洩了哪些資料?

Target在12月宣稱,有高達4000萬名在2013年11月27日到2013年12月15日間在美國店面購物過的人們信用卡和借記卡資料被竊。


這新外洩的資料和Target在12月所宣布的有何不同?

在這最新的公告裡,Target聲稱有高達7000萬名客戶的個人資料被外洩。這次外洩並不相同,因為資料類型不同:這是個人資料,而非信用卡和借記卡資料。而且是不同的受害族群:它有7000萬人,而非4000萬人。


這兩個Target外洩的資料間關係為何?如果我是2013年12月所公佈資料外洩受害的4000萬人之一,我也會受到這一個的影響嗎?

可能會。但是我們無法肯定。

Target並沒有說這兩個外洩的資料間有任何關係,只是它們都屬於同一起資料外洩事件的一部份。有報導表示它們有部分重疊,意味著有些客戶可能會同時受到兩個外洩資料的影響。但報導也顯示有超過一億的客戶被這兩個事件影響。華盛頓郵報指出,這代表有三分之一的美國住戶可能被這情況所影響。


Target在2014年1月公告的資料外洩事件中丟失哪些資料?

根據Target所說,這外洩的資料包括客戶的姓名、郵寄地址、電話號碼或電子郵件地址。


兩個Target外洩的資料之間還有其他不同嗎?

是的。Target公司在回應2013年12月的資料外洩時表示,他們將提供免費的信用監控給在他們商店購物的所有顧客,而不僅僅是4000萬名信用卡和借記卡資料被竊的客戶。不過到目前為止,Target沒有表示會提供信用監控給任何受2014年1月資料外洩影響的客戶。


別人可以利用這些資料作什麼?各外洩的資料有多嚴重?我該關心什麼?我該怎麼做?

2013年12月外洩的資料有信用卡和借記卡資料。這些資料可能會被拿來做詐騙性購物。事實上,這已經發生了好幾個星期。如果你受到這資料外洩事件影響,這是非常嚴重的,你應該要非常關心。你必須定期查看你的帳單,出現任何詐騙性費用時要立即回報。既然Target提供信用監控給所有在他們店裡購物的客戶,如果你還沒有監控你的信用狀況,應該要馬上登記。

2014年1月外洩的是個人資料,但不包括像社會安全號碼這樣的重要資料。Target還說明在某些狀況下,資料是部分的,代表可能只有姓名和電子郵件地址而已。可能並沒有足夠的資料來做身份竊盜。但它可以結合其他資料來進行身份竊盜。該資料還可以用來建立高品質的垃圾郵件或釣魚郵件。要特別小心垃圾郵件和網路釣魚,特別是那些偽裝成來自Target的電子郵件。

繼續閱讀
拿到新電腦或手機,該怎樣處理舊機器?安全刪除資料指南

拿到新電腦或智慧型手機總是很讓人興奮,但你知道該怎樣處理舊機器嗎?

事實是,並不只是將它們丟掉或賣掉那麼簡單。

你要記住,這些東西包含了你不希望陌生人或壞人看到的個人檔案和資料。壞人可以回復儲存在你舊設備裡的資料,用它們來為自己謀利。當你放手舊玩意前,確保你用以下步驟來完全刪除你的資料。

old device 舊手機


找到然後選擇

在你開始刪除檔案前,確保你知道所有重要檔案的位置。確保不會遺漏任何備份給陌生人看到。例如,你所有工作相關的檔案是否都儲存在特定磁碟,或是否有備份在隨身碟裡?最好將這些地方的檔案都刪除。

將包含個人或敏感資訊的資料分出優先順序。這可能包括任何「官方」文件、交易收據及其他金融相關檔案、個人照片、軟體授權、工作相關文件和其他有姓名、聯絡方式或密碼的文件。

這裡的秘訣是要搜尋可能會危及你安全或聲譽的檔案。一旦你刪除了這些,就可以開始刪除不那麼重要的檔案(比方說你十年前的書面報告副本)。

How to erase data securely

選擇你的作法

你的銷毀作法取決於你打算如何處理舊設備。如果你打算出售或送人,資料抹除是你最好的選擇。如果你打算出售你的設備,最好是不要破壞磁碟或設備。

人們常以為格式化就跟資料抹除一樣,已經足夠刪除你的檔案。但格式化並非永久性的作法,有專門工具可以讓你或其他人在格式化後重新回復資料。但另一方面,資料抹除會多次地覆蓋資料,讓其無法再被救回。當涉及到資料銷毀,資料抹除是首選作法。

422earthday地球日

清理你的硬碟

你有三個選擇可以刪除硬碟上的檔案。

資料抹除 – 資料抹除會多次重複寫入硬碟磁區以刪除你在硬碟的資料。建議的重複資料寫入次數可能各不相同,但你可以從你所用程式的預設值開始。趨勢科技PC-cillin雲端版提供了檔案強制刪除工具,讓你可以徹底地刪除你的電腦資料。►立即免費下載試用

消磁 – 消磁就是讓你的硬碟消除磁性而無法使用。消磁用機器要價昂貴,但也有公司以較實惠的價格提供這類服務。

破壞硬碟 – 破壞硬碟可能是確保你資料刪除最有效的作法。雖然有不同方式可以破壞你的硬碟(砸壞或鑽孔等),你要始終記得佩戴安全護目鏡等防護裝備。

 地球日

銷毀CD、DVD和隨身碟

銷毀CD或DVD可以用合適的工具來完成。你可以用特製剪刀,或是碎紙機也可以處理CD。你也可以用砂紙去掉上層金屬層來「刮」掉資料,不過這需要很長的時間,不大有效率。

不管是用什麼作法,重要的是要記得使用防護裝備。安全護目鏡和手套可以保護你處理這些鋒利的碎片。在一個大袋子裡摧毀CD和DVD可以防止碎屑到處亂飛。

就跟你的硬碟一樣,你可以抹除你的隨身碟來刪除資料。不過銷毀隨身碟仍然是永久刪除檔案所有痕跡的最安全作法。


保護雲端帳號

刪除儲存在雲端服務的資料是棘手的,因為你不能確定你的資料已經被完全地刪除(相對於砸掉硬碟)。

考慮到這一點,最好限制你儲存或分享在網路上敏感資料的數量。你還可以詳讀隱私政策或直接聯繫雲端服務以了解他們處理資料刪除的政策。

當你的資料儲存在雲端時加以保護也是非常的重要。透過強密碼來保護你的帳號。你甚至可以用趨勢科技PC-cillin雲端版內建的密碼管理通來幫你建立一個。避免跟人分享你的帳號。

如果可以的話,加密所有的資料。加密會用數學公式來編碼你所有的資料,以確保你是唯一可以讀取或存取的人,也是防禦的最後一道防線,以防有人還是能夠存取你的帳號。可以使用加密軟體,但你也可以選擇內建加密的雲端服務。


刪除手機資料

人們常常忘記行動設備可能會包含敏感資料。幸運的是,有許多工具和應用程式可以幫你刪除檔案。

也建議在刪除檔案之後重置,確保刪除結果。即使重置回出廠預設值也要再次確認。曾經有報導指出,某些資料在經過重置過程後仍保留在設備上。

由於很多使用者在手機上使用SD卡,也建議將SD卡抹除乾淨或銷毀。

繼續閱讀

為什麼 Apple 開發者網站關閉是件好事?

Apple的開發者中心在七月十八日因為安全漏洞或攻擊而關閉。在他們的通知裡,Apple公司表示,這起安全事件可能導致開發商的姓名、通訊地址和電子郵件地址被存取,雖然該公司清楚地表明,敏感的個人資料都是加密過的,無法被存取。

apple

 Apple是有名的不願談論它的安全問題,就以這次問題為例,前三天都只聲稱該網站關閉因為「維護問題」。但是到了週日,Apple發表了對這次網站關閉的解釋以及資料外洩的範圍。另一篇並沒有得到太多關注的公告是說明他們現在為此做些什麼:

為了防止這樣的安全威脅再次發生,我們全面性的檢視我們的開發系統,更新我們的伺服器軟體,並且重建了整個資料庫。

換句話說,Apple公司已經決定接受長時間服務關閉的風險,好透過完整的重建來徹底解決安全風險、威脅和安全漏洞。套句異形裡蕾普莉所說的名言,Apple決定要整個炸掉,因為「這是唯一可以徹底解決的辦法。」

這幾乎是前所未有,全面性的回應,特別是在還不確定是否真有外洩事件時。一名來自英國的安全研究人員 – Ibrahim Balic聲稱他發現了該網站的漏洞,通知Apple,之後他們關閉了網站。他還聲稱,他沒有入侵該系統或存取資料。不管是否有外洩事件出現,這次事件裡資料外洩的範圍(或可能外洩)是有限度的。而這也是為什麼Apple的回應非常可圈可點。唯一的其他例子,有公司可以接受長時間關站來做正確的事和重建,是Sony在二〇一一年針對PlayStation Network被入侵的回應。Sony在那次事件裡關站了廿五天。但在那起案例中,有明確的外洩事件發生,流失了一萬兩千張信用卡資料。

Sony公司表示,那起外洩事件造成他們至少一億七千一百萬美元的損失。這損失很大一部分是因為關站來重建系統。儘管如此,Sony做了正確的事情去接受關站的決定,此後也沒有入侵外洩事件發生。可惜的是Sony並不會因此獲得稱讚,他們應該要有的。

所以Apple的安全團隊也應該得到稱讚,因為他們做了和Sony一樣的事情,並不只是在整個混亂的架構下修補一個漏洞,而是花時間來重建系統,讓系統更加安全。如果我們有更多的企業用這方式來應對入侵外洩事件,我們(技術、隱私、安全和網路威脅)產業將會變得更好。

@原文出處:Why Taking the Apple Developer Sites Down was a Good Thing作者:Christopher Budd(威脅溝通經理)


TASTYBanner_540x90


還不是趨勢科技粉絲嗎?想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚加入粉絲,各種粉絲專屬驚奇好禮,不定期放送中

錯誤的資料外洩通知個案:Ubisoft 資料外洩通知信件

倘若您的企業不幸必須通知客戶有關資料外洩的情況,千萬不要在密碼重設通知信件當中提供連結,這等於鼓勵客戶養成不安全的習慣,使得他們很容易在這類事件發生之後遭到網路釣魚(Phishing)攻擊。請務必建議客戶自行前往您的網站,然後依照畫面上很容易找到的指示操作。

phishing pssword2

Rik Ferguson | 趨勢科技全球安全研究副總

我收到一封來自遊戲出版商 Ubisoft 的資料外洩通知信件,信件內容表示:

「最近我們發現駭客入侵了我們其中一個網站,並且擅自存取了我們的線上系統。我們立即採取了必要措施來阻止存取,同時亦著手調查此次事件,並且復原遭入侵的系統。


在這過程當中,我們發現我們的帳號資料庫已遭非法存取,包括:使用者名稱、電子郵件地址,還有已加密的密碼。請注意,Ubisoft 並未儲存任何個人付款資訊,因此您的扣款卡/信用卡資料並未受到此次入侵影響。


有鑑於此,我們建議您修改下列帳號的密碼:<帳號名稱>。」

此外,Ubisoft 部落格上的進一步說明指出,駭客使用了偷來的帳號密碼來非法存取該公司的系統。
接著,通知郵件表示:「為了謹慎起見,我們也建議您至任何您使用相同或類似密碼的網站上修改密碼。」這一點在這類情況之下確實是一項良好建議,但若仔細推敲 Ubisoft 的部落格內容就會發現,其情況可能比「為了謹慎起見」更加危急。

該公司的部落格文章表示:「密碼並非以純文字方式儲存,而是以編碼過的數值儲存。這些數值無法逆向解開,但卻可以強行破解,尤其是當密碼強度不足時。這就是為何我們建議使用者修改密碼。」 繼續閱讀