《資安漫畫》拍照上傳社群網站,路人甲一起入鏡,沒關係嗎?


日乘客把涉電車性騷影片上傳 ,恐也觸法?!

近日有一則新聞日國中生電車涉性騷 同車旅客偷拍上傳恐也觸法,日本一名男學生故意在電車上製造書包內物品散落地板的假象,在混亂藉以偷看女子裙底風光,甚至去觸碰女學生,全程行徑都被乘客拍下後上傳社群網站 Twitter (推特),該男行為引發熱議,影片也意外引發偷拍恐觸犯日本刑法41條。

在台灣也有類似的討論根據 ETtoday新聞 報導,就讀王姓研究生與李姓女友交往期間,未經過同意偷拍 17 次私密照及影片上傳到雲端相簿,女友發現後罹患躁鬱症,一審被判處10個月有期徒刑,王姓男子上訴,卻被二審法官駁回打臉。

在幾乎人人都有智慧型手機的年代,還是提醒大家未經同意擅自將他人照片上傳到網路,當心會有侵害照片中人肖像權之虞。

自拍也有風險

趨勢科技針對668位網友「媽呀,上傳了什麼照片這麼糗 !」三大自拍風險 你犯了幾項?調查結果發現,榮登照片分享的三大風險王分別為:

(一)出國時 PO 登機證打卡文 個資全都露

(二)拍照時開了定位功能,曝露所在位置

(三)分享照片時除曝光位置也將手機型號洩露出

網友最想跟喜歡拍照上傳照片的媽媽說的六件事,依票數排行依序是:

  1. 檢查照片後再上傳( 別犯了跟英國威廉王子同樣的錯誤)
  2. 不要出賣我的童年(上傳我小時候的裸照/糗照還標籤我)
  3. 媽,你是最美的媽媽,不需要美圖 APP
  4. 下次在家自拍時請通知可能不小心入鏡的人(尤其是我在上廁所時)
  5. 媽,你按到錄影了
  6. 不要跟別人上傳的母親節聚餐照較勁 我的心意最重要

繼續閱讀

駭客利用 Twitter 發送 Meme迷因梗圖,藉圖像隱碼術( Steganography )躲避偵測

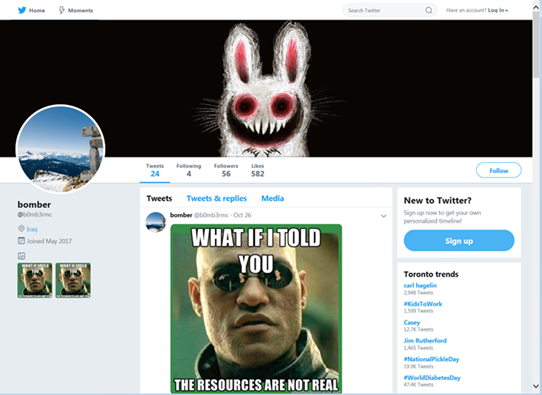
圖像隱碼術(Steganography) – 將惡意檔案藏在圖片中來躲避偵測的方法,一直以來都被駭客用來散播惡意軟體或進行其他惡意攻擊。趨勢科技最近發現有駭客在「MEME」迷因圖(梗圖)上使用了這種技術。在10月25日和26日,攻擊者透過一個在2017年建立的 Twitter 帳號發表了兩條包含惡意Meme迷因圖的推文。圖內嵌了命令,讓惡意軟體從惡意 Twitter 帳號下載到受害者電腦後加以解析。變成電腦內惡意軟體的C&C服務。但要注意的是,惡意軟體並非從 Twitter下載,我們也沒有觀察到惡意軟體是用哪種機制散播給受害者。


編按:「Meme」指在網路上快速傳播擴散的爆紅內容,也有用發音/miːm/直譯為「迷因」, Meme圖通常指具有某種梗的圖片。


這個新威脅(偵測為TROJAN.MSIL.BERBOMTHUM.AA)值得注意的地方在於,惡意軟體透過合法服務(也是熱門的社群網路平台)接收命令,使用看似正常實為惡意的Meme迷因圖,而且除非關閉惡意Twitter帳號,不然無法中斷此威脅。Twitter在2018年12月13日已經關閉了該帳號。

隱藏在所提到圖片中的命令是「/print」,指示惡意軟體擷取受感染電腦的螢幕截圖。螢幕截圖會被送到駭客控制的C&C伺服器(利用pastebin.com來取得網址)。

截取受感染電腦螢幕截圖回傳給駭客

趨勢科技發現,一旦惡意軟體在受感染電腦上執行,就會將從Twitter帳戶下載惡意Meme迷因圖到受害者電腦上。接著會取出圖內所藏的命令,在此次案例中是「print」命令,讓惡意軟體截取受感染電腦的螢幕截圖。接著惡意軟體會從Pastebin取得C&C伺服器資訊。再將所收集的資訊或命令輸出上傳到指定網址,傳送給攻擊者。

圖1、顯示Pastebin網址的惡意軟體程式碼


在分析過程中,我們看到Pastebin取得的網址指向內部或私有IP地址,這可能只是攻擊者臨時的設定。

圖2、Pastebin取得的網址指向私有IP地址

繼續閱讀

駭客如何利用員工的社群網站 、電子郵件入侵公司?-維護職場網路安全四要點

「1,863萬台幣贖金 ,另加 3,105萬元購買新電腦和硬體!」這是發生在美國佛羅里達州里維拉灘市(Riviera Beach)一名警察部門的員工,不小心點開「有毒郵件」,導致市政府電腦被癱瘓了3周後的代價 。(相關報導)

一間新竹科技公司,為何因為一時沒看出「xxx@ximhan.net」與「xxx@xlmhan.net」兩帳號差異,竟損失近2千餘萬元?
臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」還是攻擊跳板?

如果員工上班時瀏覽網站不小心點入了惡意廣告,對企業組織有何風險?

網路資安情勢瞬息萬變,只針對新進員工進行網路資安訓練夠嗎?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。以下從四個面向: 「社群網站 」、「 電子郵件」、「 網頁瀏覽」及「員工教育訓練 」提供一些指南:

企業資安不是 IT 部門的專屬責任,每一位員工都是把關者

臉書超高人氣,社群分享上癮, 你是駭客選中的「朋友」?駭客眼中夢寐以求的攻擊跳板有哪些特質?

為何員工在社群網站發言,會影響企業安全? 駭客如何利用假身分掩護,加入某公司員工的社群帳號,進而引發一場資料外洩事件?請看以下影片:

這位仁兄幾乎接受所有的交友邀請,他很自豪的認為高人氣的社群人脈,可以讓他迅速飛黃騰達,他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位社群網站”好友”,實際上多數為陌生人,知道他的作息與工作點滴,你身邊也有這類型的同事嗎?為何這種人會成為攻擊者夢想中的目標?他和所屬的公司,最終付出什麼代價?

企業資安不再只是 IT 部門的工作,每位員工都有責任維護職場的網路安全。本文從四個面向:「 電子郵件」、「 網頁瀏覽」、「員工教育訓練 」及「社群網站 」提供一些指南:

1.電子郵件安全

電子郵件至今仍是企業及員工所面臨的最大一項威脅管道。電子郵件是今日企業溝通的最主要工具。因此一再成為歹徒的犯案工具。對企業來說,最困難的一項工作就是今日社交工程陷阱越來越高明,因此讓員工很難察覺有詐。員工可採取以下幾個作法來加強防範:

2.網頁瀏覽

網站是許多員工和企業遭到駭客入侵的第二大途徑。許多歹徒都會利用一些熱門網站或網頁內的廣告來感染使用者。網路釣魚(Phishing)網頁在今日非常流行,因為網路犯罪集團很希望能竊取使用者在一些熱門網站的登入憑證。使用者可以採取以下幾個作法來加強防範:

  • 若您突然看到畫面上彈出一個以前不曾見過的登入畫面,請務必小心,並且切勿直接登入。請改用原本已加入書籤的頁面來登入該網站。
  • 小心網站上的廣告,因為許多歹徒都是利用惡意廣告來感染使用者。
  • 確認您的系統或企業機構已架設網站過濾功能來封鎖一些惡意的網站和網頁。
  • 盡可能使用書籤來前往某個網站,或者直接在網址列輸入網址,避免直接點選電子郵件或訊息當中隨附的連結。

3.員工教育訓練

許多企業機構在投入了一些資源來進行員工網路資安訓練之後,都確實改善了資安的情況。像這樣的教育訓練務必持之以恆,不論是針對新進員工或老員工,因為網路資安情勢瞬息萬變。

  • 定期舉辦網路釣魚模擬計畫:您可以定期提供一些有關威脅如何運作的影片,或是透過一些網路釣魚模擬計畫來定期檢測員工是否會點選您刻意製作的網路釣魚郵件隨附的連結。
  • 員工專屬疑似電子郵件回報信箱:除此之外,企業還可以成立一個專門的電子郵件信箱讓員工將可疑的電子郵件轉寄給 IT 部門。但請注意,企業務必迅速作出回應,這樣才能讓使用者知道如果真的遇到惡意郵件,他們確實會收到通知。
  • 不要有僥倖心態:所有員工都應謹記,不論任何時候,他們都有可能遭到攻擊。許多員工或許會認為自己不可能成為攻擊目標。不過,網路犯罪集團絕不會輕言放棄,如果他們一直無法讓某個員工上當,那麼他們就會另尋其他目標,直到有人掉入他們社交工程陷阱為止。企業機構,尤其是小型企業,更須謹記這點,因為,他們總有一天會成為攻擊目標,只是時間早晚而已。

駭客和網路犯罪集團隨時都在攻擊全球各地的企業機構和員工,換句話說,企業機構內的每一個人都要嚴加戒備,隨時注意自己的網路活動,以確保自身安全。當然趨勢科技也知道我們可以做得更多,因此我們隨時都在投資新的技術來保護客戶,防範威脅入侵客戶,因為,建立一個安全的數位資訊交換世界是我們的使命。

4.社群網站

別讓你的個人檔案像一本可以自由翻閱的書,免得駭客可以看到任何所需資訊,加以利用謀取利益!

本文一開頭的影片男主角 Dave是攻擊者夢想中的目標,因為他幾乎像上癮一樣,分享生活中的所有大小事物,讓數百位陌生人知道,你身邊有沒有這種人呢?
我們都使用社群網路,但如果你不謹慎小心,就很容易洩漏這麼多資料,Dave可能覺得有趣,分享自己所做的一切,但是對心懷不軌的人,這正是大好機會,利用你過度分享的資訊。在你察覺之前,滲透掌握你的一舉一動,即使你分享資訊沒有損失,最終仍可能為此付出代價。
影片中的駭客寫電子郵件給Dave的上司,提出非常有趣的提案,在假試算表嵌入惡意程式碼,只要幾秒鐘就能完成,你可能認為這種事情,只發生在電影中,但事實上大部分攻擊,都使用社交工程,建立可信藉口欺騙受害者,從事不明智的行為,只是一時判斷不當,圖謀不軌的人就能取得他所要的存取權限。

有計畫的犯罪份子會仔細瀏覽網路,搜尋更多系統及資料,這不是短期的駭客行為,他們會長期取得機密資料,銷售給地下犯罪組織,可能是信用卡資料庫或公司全力投入的專案。

請記住以下四點:

  1. 你不但要維護公司的資料安全,也要維護個人的資料安全
  2. 建立社群人脈固然重要,但不要所有人都照單全收
  3. 發文前請三思,如果你不想引人注意,就不要在網路發文
  4. 如果你分享資訊.請確保嚴密控制目標對象,遵循公司安全政策,當然也要小心收到的未經請求訊息或內容,最重要的是
    請用腦思考

「你明天不用來了!」為何一則推文,竟讓她還沒上工就秒被解雇?

即使將 Facebook 上的頁面刪除,這些頁面都已經被 Google 之類的搜尋引擎網羅,而且已經散播到網路的其他角落。有一個叫做Tweleted.com 的網站專門讓人搜尋已經刪除的 Twitter 訊息。任何張貼在網際網路的訊息,在刪除之後都還能存活好長一段時間。
凡走過必留下痕跡,趨勢科技提醒:即使將 Facebook 上的頁面刪除,這些頁面都已經被 Google 之類的搜尋引擎網羅,而且已經散播到網路的其他角落。有一個叫做Tweleted.com 的網站專門讓人搜尋已經刪除的 Twitter 訊息。任何張貼在網際網路的訊息,在刪除之後都還能存活好長一段時間。

好不容易被 CISCO 和 NASA錄取了,一則推文,竟讓她倆還沒上工就秒被解雇?

一名美國女大生獲准進美國太空總署 NASA實習後,在Twitter發了一篇則推文,,結果秒丟工作。這簡直就是2009 年 Cisco 準實習生事件的翻版, 兩則樂極生悲的前車之鑑,提醒大家社群網站發文,別逞一時口舌之快,鍵盤彈指間毀了大好前程。

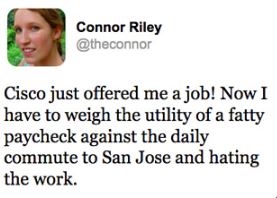
 Cisco 準員工還沒上工就先抱怨恨透了這份薪水很高的工作
2009 年一名 Cisco 的準員工在 Twitter 上抱怨:「恨透了這份工作。」

Cisco just offered me a job! Now I have to weigh the utility of a fatty paycheck against the daily commute to San Jose and hating the work.

很不幸的她的準老闆也看到了 。這位年輕女孩在 Twitter 上抱怨自己「必須為了這份豐厚的報酬而每天通勤到 San Jose 上班,而且恨透了這份工作。」不幸的是,一位 Cisco 的員工看到了這則訊息,然後將這則訊息傳遍了整個公司和網路,因而引起宣然大波。由於這則故事引起相當大的關注,因而有人為此專門成立了一個網站叫做「ciscofatty.com」。


準實習生使用「 FXXK 」字眼慶賀在 NASA 找到新工作

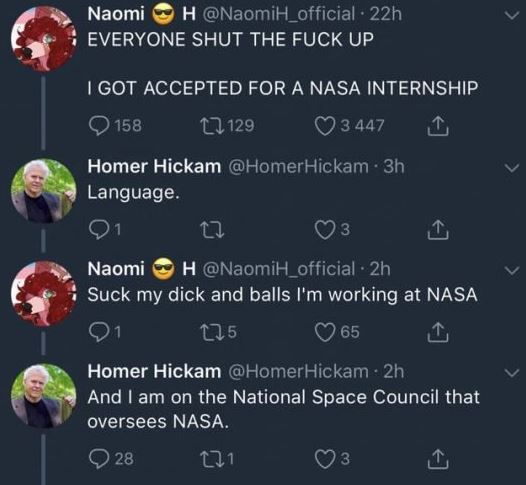
時隔近 10 年,最近歷史重演,一名在 Twitter 名為Naomi H的女大生獲准進美國太空總署NASA實習後在Twitter貼文,但可能是習慣以這種語氣跟朋友說話,絲毫不掩飾其中的不雅字眼:

「EVERYONE SHUT THE F**K UP. I GOT ACCEPTED FOR A NASA INTERNSHIP.」(大家都給我X閉嘴,我錄取 NASA 實習生了!)

有個好心人在貼文底下留言提醒她「注意用語」,她還回嗆「吃我的 X 啦!」沒想到對方回應:「我在負責監督 NASA 的國家太空諮詢委員會工作」,原來這位竟是航太界鼎鼎有名的Homer Hickam, 他著有知名的自傳體小說《十月的天空》,目前為美國國家太空諮詢委員會( National Space Council’s Users Advisory Group )中的一員。

沒想到後來還有豬隊友火上加油,不但使用了侮辱性的字眼攻擊Homer Hickam,還加上了 NASA 的標籤,不到 24 小時內Naomi H的實習資格就被取消。

Homer Hickam事後表示,他只是想提醒Naomi H 這則帶有NASA標籤的貼文,很容易會引起NASA的關切,尤其是帶有租俗字眼。 繼續閱讀