「李宗瑞影片,趕快下載呦!」從公僕誤開測試信,看好奇心所付出的資安代價(含APT 目標式電子郵件攻擊實際案例)

「李宗瑞影片,趕快下載呦!」~~~政府單位以這測試信,導致 996 名員工好奇點閱「中招」,點閱員工分十梯上2小時的資訊安全課程。如果你是 IT 部門的主管,你知道公司裡最會開啟色情附件檔的是哪些員工?那個部門是網路安全的地雷區?

在本部落格提到的這篇文章中,   69%的人每週都碰到網路釣魚,25% 高階員工被釣得逞 ,而根據趨勢科技曾經針對國內某家超過300人的企業所做的調查顯示,防毒意識最差的部門是:業務部,而最會開危險郵件的員工是:工讀生等臨時雇員。(編按:上述文章中有提到防網路釣魚四步驟,推薦閱讀)
認識駭客(Hacker),Cracker(破壞者),激進駭客(Hacktivist)網路犯罪份子(Cybercriminal),白帽(White Hat),黑帽(Black Hat),灰帽(Grey Hat) 這意味著,幫公司締造業績的部門,卻同時有可能是企業網路運作殺手。跑腿的工讀生,可能因午休時間開啟一封朋友轉寄的色情信件或網站連結,而讓公司數位資產暴露在外。 這不是在叫IT部門看完本文後去把業務部門電腦搜查一遍,或解雇所有工讀生,而是要指出一個現象:在這個調查之前,該公司 IT 部門普遍不知道企業內部的安全殺手潛伏在那個部門,也不知如何隔離那些總是開啟網路釣魚(Phishing)頁面或誤開有毒色情檔案高危險群。

這是目前存在許多企業的安全管理難題,尤其是網路使用自由度高的公司, IT 部門在不干涉員工的網路連線前提下,又要有效率地執行安全守則,著實兩難。 最明顯的例子是,員工開啟色情郵件或連結引狼入室。

此類郵件藉由勾起使用者的好奇心,一個郵件標題、一個附件檔名,就能讓使用者 Click滑鼠進行散播,我們稱之為社交工程陷阱( Social Engineering) 趨勢科技攔截到許多以色情為餌的病毒。它們既不是散發大量郵件的蠕蟲,也沒有透過殭屍網路/傀儡網路 Botnet來散發垃圾郵件(SPAM),而是由人為手動轉寄木馬植入程式。究其原因,原來這封郵件樣本由群組中的某位成員散發給許多該群組的郵件,再滾雪球般地逐漸散佈出去。雖然屬於手動散播,但只要想想這封電子郵件所傳送的群組數目,加上每個群組所擁有的成員數目,也能釀成大禍。

資訊安全從「 IT 部門的事」到「全公司的事」


好的風險管理能成功教育員工為資訊安全負責,電腦中毒時不但不再衝動拿起電話開罵 IT部門,反而會為自己違反公司安全政策,影響公司網路安全而自責,讓安全意識的轉變從「千錯萬錯都是 IT 部門的錯」到「安全政策,不再只是 IT 部門的事」。 有個實際案例,某公司過去網路斷線時,員工總是高分貝抗議,但是請其合作遵守資訊安全守則時,卻是得不到明顯的成效,一直到他們舉行防毒演習為止。

在演習中,首先該公司以「看似」某部門最高長官 Dave的名義發出「軟體 Beta 版搶先試用,拿大獎」測試信,結果高達98%的員工開啟附件,結果得到如下訊息:「哈哈,上當了!!你的安全警覺性待加強。」而事實上該部門最高長官的正確名字是 David,而不是Dave。凡是點閱該封信件者,都會留下紀錄,藉著測試活動結果,以統計數據說服當事人或是高層主管,企業潛在的人為因素對整體網路安全的影響。

誤點信件後果比你想像的更嚴重! APT 攻擊全球戒備

今天我們就來分享APT進階持續性威脅 (Advanced Persistent Threat, APT)的社交工程陷阱( Social Engineering)信件案例與入侵實際模擬,讓大家看看一時的好奇心,可能付出的代價不只是個人電腦中毒,還有可能失去客戶資料,付出昂貴成本與修復鉅資。

什麼是 APT?簡單的說就是針對特定組織所作的複雜且多方位的網路攻擊。

這兩年很夯讓許多組織機構聞之色變的APT-進階持續性滲透攻擊 (Advanced Persistent Threat, APT) ,其特色之一就是【假冒信件】:針對被鎖定對象寄送幾可亂真的社交工程惡意郵件,如冒充長官的來信,取得在電腦植入惡意程式的第一個機會。

以往駭客發動的APT 進階持續性滲透攻擊 (Advanced Persistent Threat, APT)攻擊雖然以政府為主,但從2010年開始企業成為駭客鎖定竊取情資的受駭者越來越多,2011年幾個世界性的組織在目標攻擊下淪陷,付出了昂貴的成本。RSA和Sony是 2011年最大的兩個APT-進階持續性滲透攻擊 (Advanced Persistent Threat, APT)的目標。

幾個世界性的組織在目標攻擊下淪陷,付出了昂貴的成本。他們失去了數百萬客戶的資料,光是完成修復就花費了鉅資。 趨勢科技身為全球雲端安全的領導廠商,在年度雲端資訊安全盛會 “CloudSec 2012”會中如何因應嶄新威脅APT (Advanced Persistent Threat)以守護企業重要機敏資訊的重要性。以下是:趨勢科技全球核心技術研發部技術經理翁世豪,在會議中分享的: 面對APT企業應當採取的縱深防禦防護策略。(含國內外社交工程信件案例與駭客入侵模擬)


目標式電子郵件攻擊實際案例(10:22) 駭客入侵模擬(20:20) APT 防護階段(29:16) 以下是幾個郵件樣本 1.攻擊者先收集 eMail 清單,然後寄給內部特定對象這個看起來像是excel 的附件,點開檔案只有一個空白的檔案,是寄錯檔案了嗎? APT社交工程信件攻擊案例
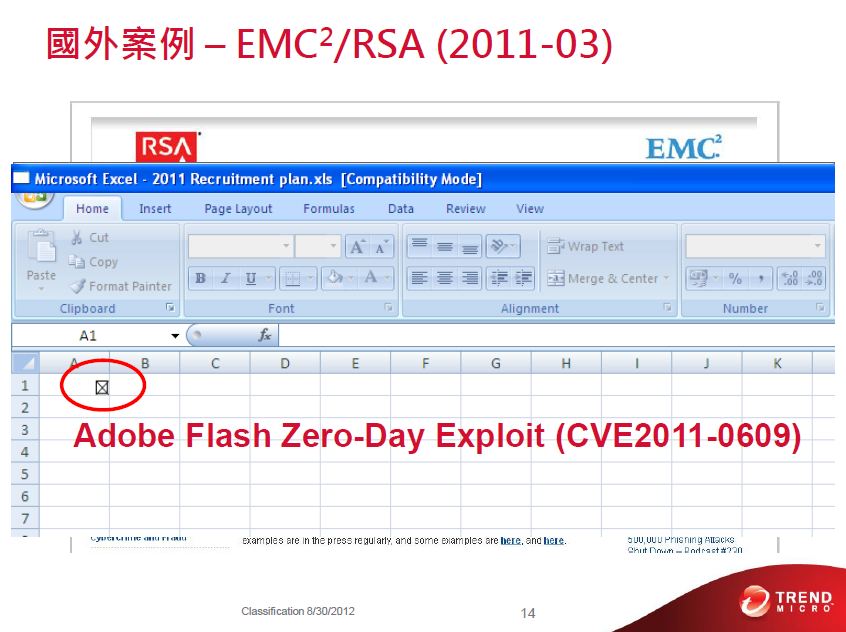
其實看到這畫面時病毒已經在背後運作了,因為該檔案是設計過的,背後插了一個 Adobe flash 物件,,即使用戶已經更新了所有的 patch 還是無法阻擋該攻擊,因為這是零時差漏洞攻擊   繼續閱讀

從李宗瑞偷拍女星名模事件,談網路偷拍案例(同場加映:電腦送修之前該做的事)

最近李宗瑞與女明星偷拍事件,隨著不雅照曝光,關係人忐忑不安,小編提醒大家前幾年爆發的前女主播性愛光碟偷拍事件,被病毒廣為利用,以「如果偷拍光碟出DVD版」「第二集男主角是誰?前後五分鐘!!價值700萬??」…等標題吸引網友點擊,也提醒大家跪求下載點時請不要以身試法淫照網上流傳 散布可囚兩年。在網路上搜尋相關新聞時,也要小心 Black_Hat SEO 搜尋引擎毒化 手法,2011 年四月這則新聞陸網友受不了!下載《肉蒲團》全遭駭 , 話說許多大陸網友要趁「五一假期」組團赴港、台觀賞《3D肉蒲團之極樂寶鑑》(因為大陸沒上映),擋得住電影上演卻檔不住大陸網友在網路上熱搜,不過在下載一個「完整版下載」的檔案時卻慘遭木馬程式入侵,導致電腦中毒。報導說估計約有十萬網友受到「肉蒲團的木馬程式」入侵。

◎提醒大家:不要因為好奇心,讓電腦和自己都被害/駭
*網友點閱李宗瑞不雅淫照 小心中毒
*刊登淫照 記者列被告
*李宗瑞粉絲團擅自PO照,玩笑開過頭 可能觸法

言歸正傳,這幾天的新聞讓小編想到這篇報導:攝影機遭遠端遙控 女子裸照PO上網 ,大意是說一名男大學生入侵某女子的電腦,再透過木馬程式網路遠端遙控,開啟女子電腦上的攝影機,並將該女子全裸出浴過程記錄,還入侵受害人部落格,將全裸影像上傳。其實這不是新病毒,早在2005年趨勢科技就曾發佈相關的狗仔病毒(WORM_RBOT.ASH),當時並沒有造成大流行。但隨著 Web 2.0時代來臨,這類病毒也開使用網頁來進行犯罪,而且兩岸華人都相繼傳出案例。

比如2007年中國浙江省也有一名男子利用木馬病毒,遙控一名美女在電腦架設的網路攝影機鏡頭(web cam),拍下她脫衣服的影片。這名男子食髓知味竟把影片裸照回傳給這名女子,要求她再脫一次。最後女子報警,這位半年內入侵百部電腦的男子終於被警方逮捕。在這個案例中,駭客遙控偷拍過程如下:
1.在特定網頁上植入木馬
2.受害者點選特定網頁後中毒但不自知
3. 駭客遙控受害者的網路攝影機並錄下裸照影片

由於這種利用病毒偷窺隱私的行徑,都是在背景執行,一般使用者很難察覺。再加上網路攝影機型號的不同,當病毒啟動攝影功能時,不見得會出現音效或燈號來提醒。有些筆記型電腦,內建的 WebCam 可隨時啟動,使得病毒傳播的機會大增。

網路上有幽默的網友提出忠告:「做愛前請戴保險套,前戲前請關電腦」(>”<|||| )。小編也想到的一些方法如下:

  1. 出浴前請先穿衣服,更衣前請先戴面具(///^_^…….)
  2. 網路攝影機不用時,請用不透光的布把鏡頭遮住。
  3.  電腦不用時請關電源
  4.  拔掉網路線或無線網卡(不適用內建無線網卡者)
  5.  切勿開啟不明檔案
  6.  使用可即時防禦網頁惡意程式的防毒軟體
    繼續閱讀

美體操全能摘金「黑珍珠」Gabrielle Douglas,一摘冠即出現假Youtube 夾木馬惡意中傷

在倫敦奧運女子體操全能項目摘冠,一舉成名後16歲的「黑珍珠」Gabrielle Douglas也被病毒利用
一封以美國體操隊醜聞為誘餌的網路釣魚信件,正流傳,看到如下標題的信件,請立即刪除
標題:”Huge scandal with the USA Women’s Gymnastics Team on the 2012 London Olympics”


該信件指稱倫敦奧運女子體操全能項目金牌 Gabrielle Douglas,因為藥檢未通過將終身禁賽,該信件引導受害者到一個假 Youtube 頁面,並要求下載 Adobe Flash Player 最新版本, 其實這個名為 adobe-flashplayer-update.exe 檔案是木馬 TROJ_DLOAD.BTN
使用者一旦下載後,電腦將成為木馬 TROJ_DLOAD.BTN的宿主,該木馬程式將自動發送內含相同網址的email給電腦中所有的聯絡人,以達到大量散播的目的。除此之外,這個木馬程式也會自動連結到可能含有病毒或惡意程式的網址並下載其他惡意程式。

信件全文:

Recent Olympic gold medal winner, USA Women’s Gymnastics winner Gabrielle Douglas, faces a lifetime ban after reportedly testing positive to banned diuretic furosemide. With details of the case still emerging, British Olympics Committee has ordered a suspension of the athlete until final results arrive.

View the video on youtube now

美體操全能摘金「黑珍珠」Gabrielle Douglas傳醜聞,欲知詳情請看影片?!~木馬病毒散播的

繼續閱讀

病毒也在寫奧運紀錄!!社群媒體首度參賽~從2008北京到2012倫敦奧運相關病毒威脅與預測

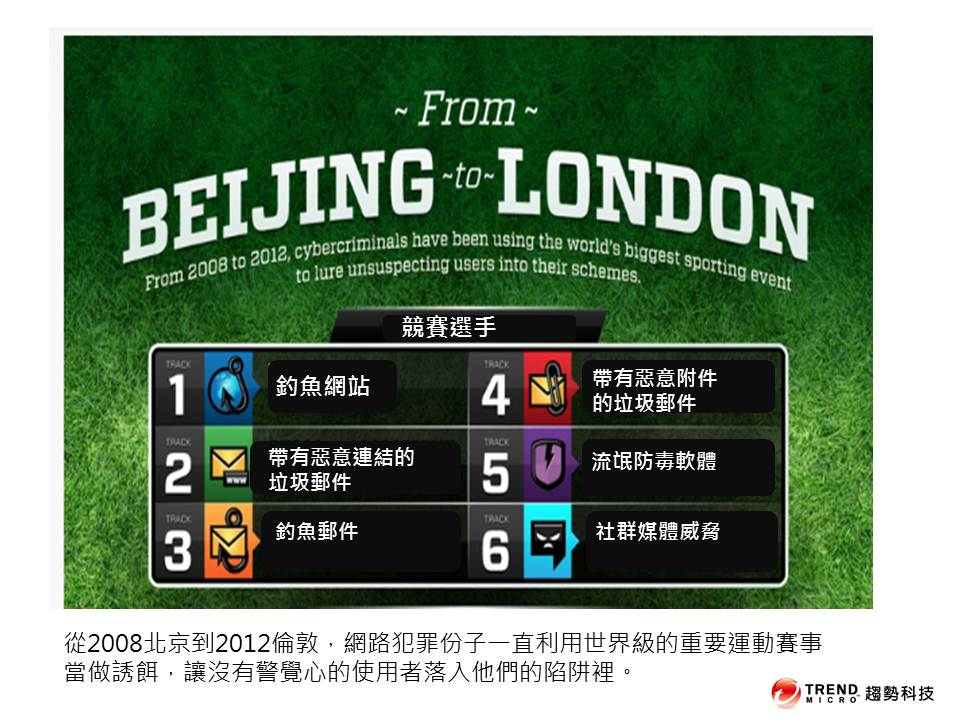
從北京到倫敦:從2008到2012,網路犯罪份子一直利用世界級的重要運動賽事當做誘餌,讓沒有警覺心的使用者落入他們的陷阱裡。

從北京到倫敦:從2008到2012,網路犯罪份子一直利用世界級的重要運動賽事當做誘餌,讓沒有警覺心的使用者落入他們的陷阱裡


選手們

1.釣魚網站
2.帶有惡意連結的垃圾郵件
3.釣魚郵件
4.帶有惡意附件的垃圾郵件
5.流氓防毒軟體
6.社群媒體威脅
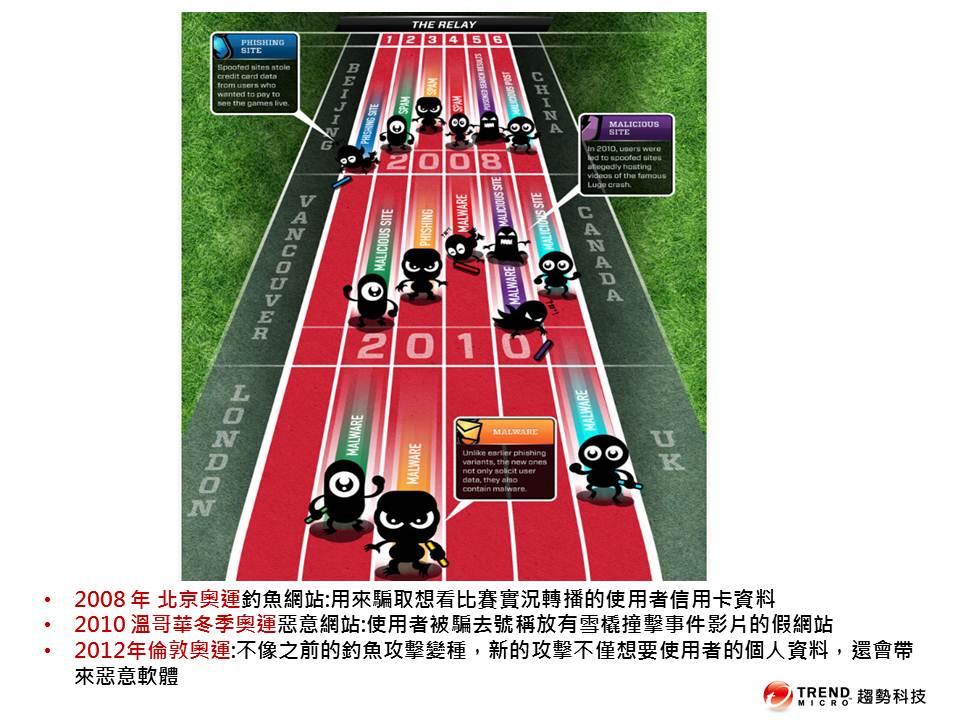
2008 北京奧運 2010 溫哥華冬季奧運 2012 年倫敦奧運 主要惡意軟體威脅演變

 2008 年 北京奧運釣魚網站:用來騙取想看比賽實況轉播的使用者信用卡資料

2010 溫哥華冬季奧運惡意網站,使用者被騙去號稱放有雪橇撞擊事件影片的假網站

2012年倫敦奧運:不像之前的網路釣魚(Phishing)攻擊變種,新的攻擊不僅想要使用者的個人資料,還會帶來惡意軟體

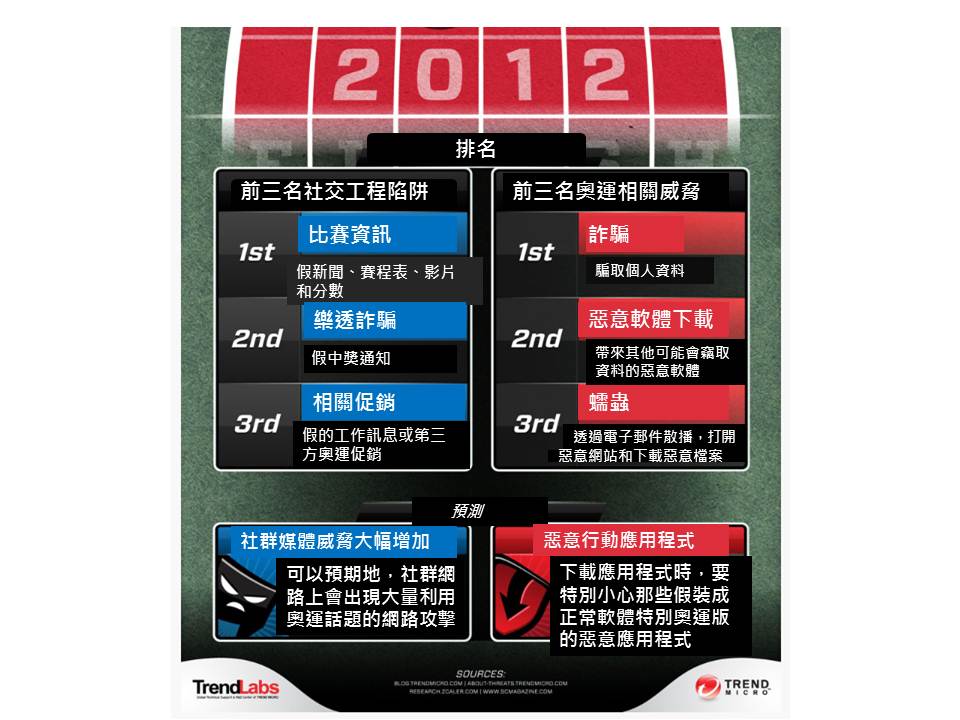
2012年排名:前三名社交工程攻擊誘餌與前三名奧運威脅


前三名社交工程攻擊誘餌

  1. 第一名比賽資訊:假的新聞、賽程表、影片和分數
  2. 第二名 樂透詐騙:來自奧運活動的假中獎通知
  3. 第三名 相關促銷:假的工作訊息或第三方奧運促銷


前三名奧運相關威脅

  1. 第一名詐騙:直接向使用者騙取個人資料
  2. 第二名惡意軟體下載程式:帶來其他可能會竊取資料的惡意軟體
  3. 第三名蠕蟲透過電子郵件散播,打開惡意網站和下載惡意檔案

預測

社群媒體威脅大幅增加

可以預期地,社群網路上會出現大量利用奧運話題的網路攻擊

惡意行動應用程式

下載應用程式時,要特別小心那些假裝成正常軟體特別奧運版的惡意應用程式


PC-cillin 雲端版整合 AI 人工智慧的多層式防護,精準預測即時抵禦未知威脅 》即刻免費下載試用

《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。 *手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼ 好友人數


@延伸閱讀
奧運即時轉播? 19 個網址有毒! 下載奧運相關手機 App,當心閉幕式後帳單暴增

2012倫敦奧運閉幕式旅行套票抽獎?!”Early Check-In 2012 London Olympics.doc”勿開啟!

企圖利用2012年倫敦奧運會的三種垃圾郵件類型

作賊喊抓賊,倫敦奧運網路售票詐騙網警告信,夾帶後門程式

世足賽球迷成為線上詐騙新目標


奧運即時轉播? 19 個網址有毒! 下載奧運相關手機 App,當心閉幕式後帳單暴增

 
即時轉播釣魚網站充斥;回味開幕式影片,網路釣魚虎視眈眈;惡意 APP,下載後帳單破紀錄 …倫敦奧運相關威脅層出不窮
 

期待已久的 2012 年倫敦奧運正式揭開序幕。除了一些兜售門票的詐騙網站與販售偽造票卡給日本消費者的惡意網站之外,趨勢科技也看到了許多趁此運動盛會佯稱提供即時影音串流的網站。以下摘錄一些網址給大家參考:

奧運即時轉播?19 個網址有毒!

  1. https://olympicsopeningceremony2012live.{BLOCKED}d.com
  2. https://olympicgames2012live.{BLOCKED}d.com
  3. https://olympics-2012-live-stream.tumblr.com
  4. https://olypiccoverage2012.{BLOCKED}d.com
  5. https://{BLOCKED}12openinglivestream.{BLOCKED}d.com
  6. https://{BLOCKED}livestream.epl-schedule.com
  7. https://{BLOCKED}ingceremony2012live.blogspot.com
  8. https://{BLOCKED}ndonolympics2012liveonline.{BLOCKED}g.com
  9. https://{BLOCKED}12olympicsonline.{BLOCKED}log.com
  10. https://{BLOCKED}12olympicsliveonline.{BLOCKED}o.com
  11. https://{BLOCKED}ndonolympicsliveonline.tumblr.com
  12. https://{BLOCKED}12olympicsliveonline.{BLOCKED}w.com
  13. https://{BLOCKED}12olympicsliveonline.{BLOCKED}b.com
  14. https://{BLOCKED}12olympicsliveonline.{BLOCKED}ner.com
  15. https://{BLOCKED}ympics2012livestreamfree.{BLOCKED}d.com
  16. https://{BLOCKED}donolympics2012liveonline.{BLOCKED}g.com
  17. https://{BLOCKED}12olympicsliveonline.{BLOCKED}b.com
  18. https://{BLOCKED}peningceremony2012.{BLOCKED}b.com
  19. https://{BLOCKED}urnal.co.uk

搜尋”奧運”,找到便宜奧運門票?!想再度回味開幕式,網路釣魚守株待兔

當使用者搜尋「watch london olympics opening ceremony live」(觀賞倫敦奧運開幕式實況轉播)、「watch london olympics online」(線上觀賞倫敦奧運)、「watch london olympics 2012 live」(觀賞 2012 倫敦奧運實況轉播) 等關鍵字詞時,前述網站將出現在搜尋結果的前幾項,因為駭客使用了所謂的「Black_Hat SEO 搜尋引擎毒化」(簡稱 BHSEO)。


搜尋「watch london olympics online」(線上觀賞倫敦奧運)當新病毒就在幕後虎視眈眈


 趨勢科技在分析時,前述有些網站會重導到假的 2012 年倫敦奧運實況轉播網站,網站上還提供一些連結可購買便宜的 (事實上是假的) 門票 。該連結已在之前部落格文章當中披露。


山寨網站提供便宜的 (事實上是假的) 奧運門票購買連結


還有一些實況影音串流網站,則會重導到另一個要求您輸入電子郵件地址的網站。網路犯罪者藉此收集消費者的電子郵件地址,然後用於散發垃圾郵件(SPAM)。

一些實況影音串流網站,會重導到另一個要求輸入電子郵件地址,網路犯罪者藉此收集消費者的電子郵件地址,然後用於散發垃圾郵件(SPAM)

繼續閱讀