XDR 的效益:改善資安狀況


隨著延伸式偵測及回應 (XDR) 市場的不斷成長與演進,我們正好可以趁這個機會了解一下那些已經投資這項能力的企業所獲得的一些正面成果,例如資安狀況的改善。

根據 ESG 的一項調查,有超過半數的資安團隊表示今日的資安營運比兩年前更加艱困。這些團隊目前正面臨五項大環境趨勢所帶來的一波前所未有的改變:

  1. 大多數企業的受攻擊面都正在快速擴大,使得現有的工具顯得捉襟見肘,並帶來了更多的漏洞。
  2. 威脅情勢正在不斷演變,而威脅也日益精密。
  3. 雲端應用程式與服務的日益普及,讓現有資安工具面臨挑戰,跟不上這波趨勢。
  4. 移轉至雲端基礎架構,再加上持續性的資安縱深防禦策略,製造了大量的警報通知、監測資料以及雜訊。
  5. 資安團隊發覺自己正忙於各種被動反應的緊急救火行動。

為解決這樣的情況,現代化資安團隊需要一套能隨時搶先資安威脅一步的解決方案,而 XDR 正是企業的一個全新機會,讓企業擁有必要的能力來有效應付上述挑戰。

繼續閱讀
為何要清理Cookie?

什麼是cookie?


Cookie是當你瀏覽網路時會儲存在你裝置上的小型文件檔案。它們被用來儲存你的偏好、登錄資訊及其他敏感資料等資訊。Cookie就像是瀏覽器在你瀏覽網站時所作的小筆記,用來提供流暢的瀏覽體驗。

Cookie 可能帶來的三個副作用


儘管cookie可能很有用,但就和會儲存你個人資訊的其他東西一樣,cookie也可能帶來一些問題,例如:

繼續閱讀

什麼是 cfprefsd?它在 MAC 的作用是什麼?

如果是 Mac 使用者,你可能在活動監視器看過名為cfprefsd的程序,並且好奇這是什麼東西。雖然它的名字看起來很複雜,但功用其實相當簡單,同時也是Mac作業系統裡不可或缺的一部分。本文接下去會詳細介紹它的作用。

什麼是cfprefsd?


cfprefsd是一個所謂的背景程序。它會持續地在macOS背景執行並追蹤你的偏好設定,記錄在檔案com.apple.cfprefsd.plist,這個檔案位在/Library/Preferences資料夾。這個cfprefsd背景程序會在需要時即時更新此偏好設定檔案。

繼續閱讀

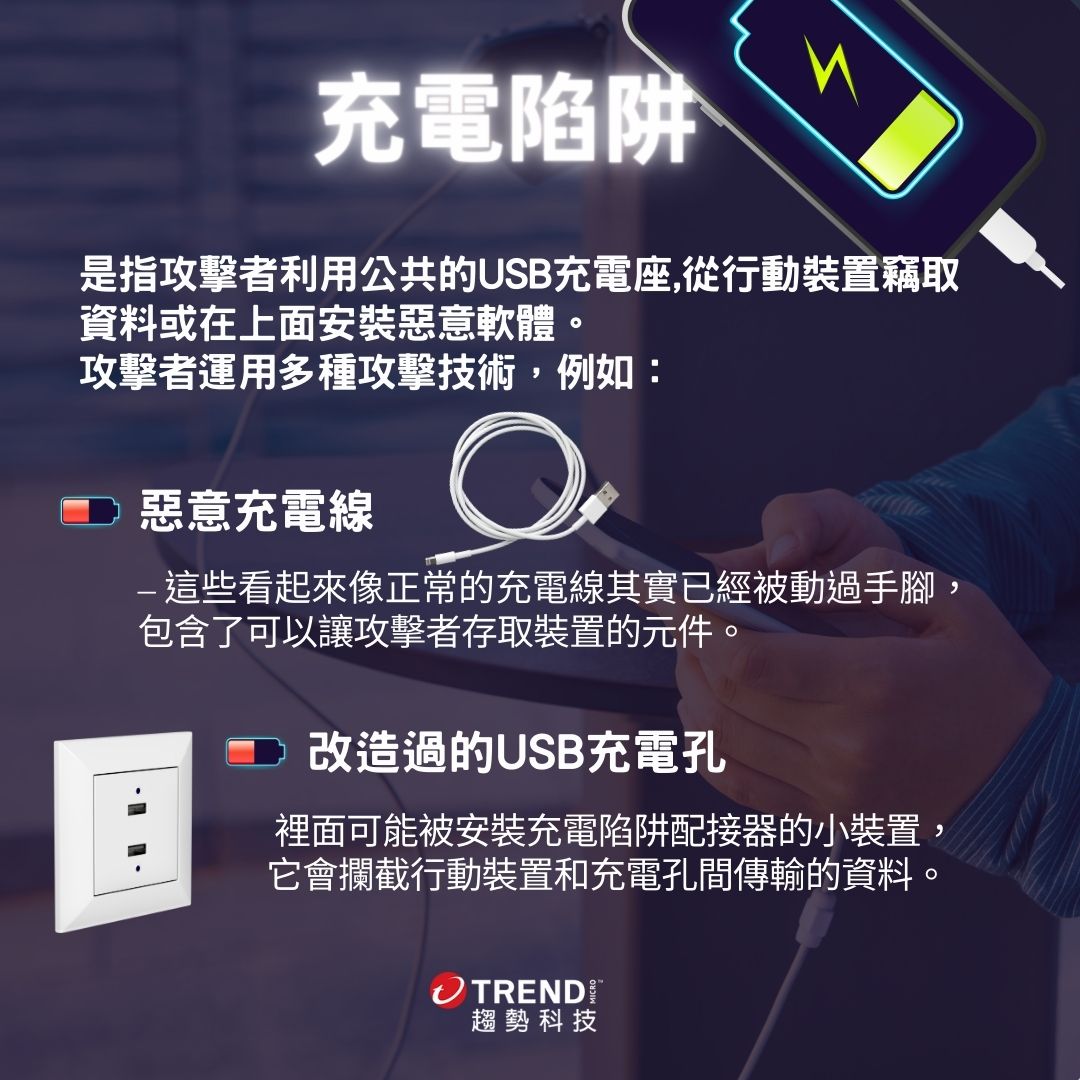
什麼是充電陷阱(Juice Jacking)? FBI 建議避免使用公共充電站

⚡️手機變慢 ⚡️手機跳出非預期的彈出視窗 ⚡️手機出現奇怪的應用程式或檔案 ⚡️行動數據用量增加

🔺 手機出現以上症狀,有可能原因之一是你使用了公共充電座 😰

什麼是充電陷阱(Juice Jacking)? FBI 建議避免使用公共充電站

早在2019年一插就被駭的手機充電線,就已可量產發售!FBI 呼籲大眾「避免使用免費充電站」,FBI 表示已有不法份子藉此散播惡意程式和監控軟體。聯邦通信委員會(FCC)聯邦通訊委員早在2021 年也對「juice jacking」提出了警告指出,受感染的 USB 線可以通過軟體被劫持,進而竊取用戶帳密,消費者要避免使用這些公共充電站。

⚠️曾經使用過來路不明的充電線或公共充電座,手機怪怪的嗎?

📱 趨勢科技行動安全防護保護您的手機、平板,免於遭受病毒、詐騙網站等威脅


✅ Android 用戶免費下載即刻掃描

✅ ios 用戶免費下載即刻掃描

 *若想同時保護電腦或更多行動裝置,建議您可以使用 PC-cillin 雲端版

https://trend-tw.com/2Rdp7

別讓公共充電座成為駭客取得你個資的進入點!


在數位時代透過行動裝置來保持聯繫已經成為了一種生活方式。但當出門在外發現手機沒電時該怎麼辦?我們常常會用公共的充電座來幫我們的行動裝置充電,但你知道這些充電座可能成為駭客取得你個資的進入點嗎?

什麼是充電陷阱(Juice Jacking)?


認識充電陷阱與運作方式


「Juice Jacking」(充電陷阱) 這個名詞於 2011 年出現,美國聯邦調查局(FBI)2016年發佈相關警告時,就用了這個詞。「Juice Jacking」(充電陷阱) 是一種網路攻擊,指攻擊者利用公共的USB充電座從行動裝置竊取資料或在上面安裝惡意軟體。

美國聯邦調查局(FBI)就警告大家,避免在機場、飯店或購物中心使用免費的充電站。不法分子已經找到了利用公共 USB 插座將惡意軟體和監控軟體入侵設備的方法。請攜帶自己的充電器和USB線,改用電源插座充電,避免手機裡的私密資料全部外洩。

FBI 丹佛外地辦事處在推特發文,指出有不法份子利用公共的USB充電座,散播惡意程式和監控軟體

充電陷阱(Juice Jacking)如何運作?

繼續閱讀

網路釣魚服務(PhaaS)舉辦優惠促銷,刺激網路犯罪成長

隨著網網路釣魚攻擊屢創歷史新高,網路釣魚服務 (PhaaS) 正在將這項原本需要高超技巧的攻擊變成一種付費服務產業。PhaaS 降低了歹徒從事勒索病毒攻擊的門檻,這意味著網路犯罪活動以及您公司成為受害者的風險都將增加。

根據 Verizon 的調查,有 78% 的企業在 2021 年曾經遭遇電子郵件夾帶的勒索病毒攻擊。此外,有 1,500 萬封網路釣魚郵件內含惡意程式可能直接導致勒索病毒感染。新冠肺炎(COVID-19)疫情的爆發使得網路釣魚攻擊暴增,根據趨勢科技資料顯示,光 2020 年就 成長了 137.6% 。

繼續閱讀