Cybersquatting 域名搶註

網路詐騙常用騙術之域名搶註(Cybersquatting)域名搶註 (Cybersquatting) 指的是網路詐騙使用的一種手法,他們利用使用者難以分辨真假的網址的弱點,讓使用者誤認為偽造或惡意的網站就是真正的網站。

其中最常見的一種作法就是使用近似的網域名稱設下陷阱,等待在瀏覽器網址列中不慎拼錯網址的使用者自投羅網。下表中列出了近年發現的一些利用近似的網址,在使用者不慎拼錯網址時將他們轉向其他網站的案例:


拼錯網址可能導致使用者誤入惡意網站

Google 的響亮名聲使它經常成為這類攻擊手法利用的對象。存取該網站的使用者多達數百萬人,其中必定有些人會拼錯網址,此時他們所看到的假網頁通常就是一連串資安威脅的開端。

一些原本已停用網站,在古塔夫風災發生之後,一些看似與救災活動有關的網域名稱,立即就被人註冊。後來其中部分網域還被用於騙取使用者的捐款。

騙徒在古斯塔夫風災之後,利用搶註域名的手法向不知情的使用者訛詐金錢的案例:

@延伸閱讀:
看似拼錯的網域名稱 竟可賣100英鎊!(含更多真假網址一覽表)

PC-cillin 網路商店 線上購買 最優惠

@參考推文
雲端系!史上最強防毒軟體現身
看更多<PC-cillin 真的不一樣>100字推文

趨勢科技行動安全防護 for Android(手機 平板)

@開箱文與評測報告

防毒也防失竊 趨勢科技行動安全防護軟體測試

[評測]趨勢科技行動安全防護for Android

TMMS 3.75 Stars in PC World AU


◎ 免費下載防毒軟體:歡迎試用下載瞭解與試用

◎ 歡迎加入趨勢科技社群網站

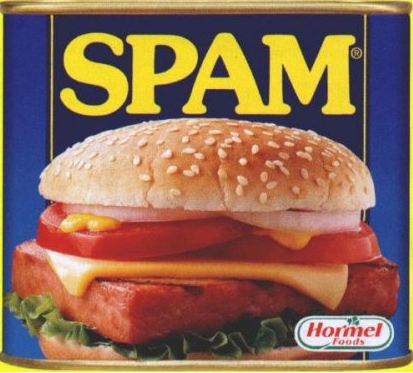
什麼是 SPAM ?是垃圾郵件還是肉罐頭?(同場加映:電子郵件演變史)

spam
1937年7月5日,美國罐頭肉製造商Jay Hormel發佈以其名字命名的「Hormel Spiced Ham(荷美爾香料火腿)」,後來透過命名比賽改名為 SPAM(Spiced Pork and Ham),有添加香料(Spices)的豬肉火腿罐頭  

1937年7月5日,美國罐頭肉製造商Jay Hormel發佈以其名字命名的「Hormel Spiced Ham(荷美爾香料火腿)」,後來透過命名比賽改名為 SPAM(「Shoulder of Pork and Ham」),指豬肩肉與火腿的豬肉火腿罐頭。SPAM 銷售全球,並在100多個國家/地區註冊了商標,目前在台灣超市也買得到。

在二戰參戰時午餐肉成了美軍伙食,並且隨著軍隊出征而推廣至全球各地。1950年代韓戰後,由駐韓美軍基地流入韓國,成為火鍋食材,就是所謂的「部隊鍋」。雖然SPAM午餐肉是當時難得的戰時肉類供應來源,不過對於美國大兵而言,供應數量極為龐大午餐肉感到極為厭惡。

至於為何 SPAM演變成垃圾郵件呢?有一說法是源於一部英國喜劇團(Monty Python)曾在一齣諷刺劇「spam-loving vikings(愛吃肉罐頭的維京人),劇中有對夫妻去餐廳用餐,妻子不想吃SPAM罐頭,可是在餐廳裏只供應午餐肉,還有一大群人,高聲地歌頌讚美「SPAM」多達一百廿次,讓其他的用餐客人感到厭煩。從此 SPAM就成為「重複、毫無益處、喧賓奪主、令人厭煩郵件」的代名詞。就像當年經濟蕭條,人們買不起鮮肉,而吃的SPAM 肉罐頭一樣,有高含量的脂肪、鈉和防腐劑,不宜攝取過量。

垃圾郵件(SPAM)定義:

垃圾郵件(SPAM)是未經收件者同意,即大量散發的郵件,信件內容多半以促銷商品為意圖。垃圾郵件的也稱作UCE( unsolicited commercial email)或UBE(unsolicited bulk email)。 如同我們在前面提到的,垃圾郵件(SPAM)是某些想利用 Internet 致富的人,藉以散播廣告或色情的媒介。

嚴格說起來,垃圾郵件(SPAM)是一種剽竊行為。傳送 Mail 者只需花極少的金錢,即可造成收件者龐大的損失。假設一個人在每星期收到 12 封垃圾郵件(SPAM),個人使用者的損失並非立即顯現,但若企業體內每個人都收到此類信件時,它對企業網路環境的傷害可不僅僅是一件麻煩事而已了。沒有一家企業歡迎垃圾郵件(SPAM),但是SMTP伺服器卻得負荷傳送的流程。CPU、伺服器硬碟空間、終端機用戶硬碟空間都得因它而影響速度和空間。垃圾郵件(SPAM)除了將使網路陷入動彈不得的境地外,更令人憂心的是其附件檔案可能夾帶的病毒,將同時大量危害企業網路;附件網址可能附贈惡性程式,許多木馬病毒(Trojan Horses)就是藉此大量擴散。您可以想像如果讓這些未經許可的垃圾郵件(SPAM)繼續為所欲為,將造成企業多大的損失。

Melissa 梅麗莎(1999)與 LOVEBUG / I Love You 情書/愛情蟲(2001)就是病毒史上有名的 SPAM病毒(以下摘錄自20大病毒史見證單一目標與組織化攻擊,取代迅速擴散大量爆發)

Melissa 梅麗莎(1999)首隻透過電子郵件散播的主要病毒,也是網路病毒開啟年代。雖然Melissa不具毀滅性,但所到之處因為會複製並塞爆電子郵件匣而聲名大噪,一夕之間迫使著名的全球大型企業強迫關閉他們的 EMAIL SERVER,紐約時報( NEW YORK TIMES)甚至以 “前所未有的Internet 病毒風暴” 來形容,FBI 也對各公民營企業發出呼籲,甚至發出通緝令將逮捕該名病毒作者。垃圾郵件除了會讓你的收件匣填滿垃圾以外,這些垃圾訊息也可能會造成嚴重的傷害,它們會誘騙人們在不經意間給出自己的個人或財務等機敏資訊。
LOVEBUG / I Love You 情書/愛情蟲(2001)最熱門的電子郵件病毒,純粹由社交工程 ( Social Engineering )陷阱手法驅動。

同場加映:電子郵件演變史

  • 1965年:電子郵件在麻省理工大學(MIT)誕生.
  • 1977: 美國郵政視電子郵件對傳統郵件的構成潛在威脅.
  • 1982年: email一詞開始使用.
  • 1988年: 第一個商業郵件系統——Mac版Microsoft Mial發佈.
  • 20世紀90年代: 垃圾郵件出現.
  • 1998年:全球首部以電子郵件為背景的電影《電子情書》首映.
  • 2004年:美國聯邦貿易委員會(Federal Trade Commission)制定反垃圾郵件法.
  • 2007年:Google正式向全球發佈GMAIL.
  • 2011年: 美聯社寫作風格書將e-mail書寫改成email
  • 資料來源:The Evolution Of Email [Infographic]

PC-cillin 雲端版🔴防範勒索 🔴保護個資 ✓手機✓電腦✓平板,跨平台防護3到位

《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。

▼ 歡迎加入趨勢科技社群網站▼

好友人數

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。

什麼是特洛伊木馬病毒?何謂網頁掛馬?

特洛伊木馬病毒的由來

話說風流的特洛伊王子,在遇上美麗的有夫之婦希臘皇后後,竟無法自拔的將其誘拐回特洛伊國,此舉竟引發了為期十年的特洛依大戰。然而,這場歷經九年的大戰,為何在最後一年會竟終結在一隻木馬上呢?原來,眼見特洛伊城久攻不下,於是希臘人便特製了一匹巨大的木馬,打算來個『木馬屠城計』!希臘人在木馬中精心安排了一批視死如歸的勇士,藉故戰敗撤退,以便誘敵上勾。果然,被敵軍撤退喜訊給弄得神智不清的特洛伊人哪知是計,當晚便把木馬拉進城中,打算來個歡天喜地的慶功宴。哪知道,就在大家興高采烈喝酒歡慶之際,木馬中的精銳諸將,早已暗中打開城門,一舉來個裡應外合的大搶攻。頓時之間,一個美麗的城市就變成了一堆瓦礫、焦土,而從此消失在歷史中。

後來我們對於那些會將自己偽裝成某種應用程式來吸引使用者下載或執行,並進而破壞使用者電腦資料、造成使用者不便或竊取重要訊息的程式,我們便稱之為「特洛伊木馬型」或「特洛伊型」病毒。

特洛伊木馬病毒的行為模式

和一般電腦病毒最大的不同是,特洛伊木馬型病毒並不會自我繁殖,同時也不以感染其它檔案為主要的目的,取而代之的是採用更直接的方式進入使用者電腦,以伺機完成所希望達到的目的。既然特洛伊木馬型病毒不會自我繁殖,那麼病毒是如何能夠到達使用者的電腦中呢?特洛伊木馬型病毒通常會被設計成一個具有吸引力的外表,例如:工具程式、電動玩具等能夠吸引使用者從網路下載或是轉寄給親朋好友的檔案,病毒作者再將這樣的檔案上傳到各大FTP、BBS 或放在某個 Internet 上的 Home Page 中。所以一旦使用者不小心執行這類型的檔案之後,一個特洛伊木馬病毒就被『種』到電腦系統中了,至於病毒把自己『種』到電腦系統會做什麼事呢? 那就得看病毒作者如何來設計隻特洛伊病毒了。

什麼是網頁掛馬?

「網頁掛馬」又稱為網頁隱藏式惡意連結。簡單來說,其攻擊模式分成四個步驟:

1. 駭客攻擊企業、政府或知名網站,僅植入一段惡意連結而不竄改網頁外觀;或設立惡意網站,透過各種宣傳手法,吸引民眾瀏覽。

2. 使用者瀏覽該網站,由於駭客並未竄改網頁外觀,因此不會產生警覺。

3. 使用者看不到這個連結,也無須點選惡意連結,只要瀏覽該網站,就會背景導向連線至駭客預先設計好的陷阱。

4. 在不知情的狀況下,使用者被植入間諜軟體/木馬程式。


什麼是間諜軟體 Spyware?

問:什麼是間諜軟體?

答:任何在電腦上安裝元件,企圖記錄網際網路瀏覽活動 (主要作為行銷之用) 的軟體就稱為間諜軟體。

spyware

問:間諜軟體會對我造成什麼傷害?

答:當電腦連上網路時,間諜軟體會將收集到的資訊傳送給它的作者或其他有興趣的組織。

問:通常間諜軟體都蒐集哪些資料?

答:間諜軟體收集的資訊可能包括使用者透過鍵盤輸入的資料,這表示登入名稱、密碼、以及信用卡號碼等私密資訊都可能遭竊取。

問:感染間諜軟體初期會有任何症狀嗎?

答:間諜軟體通常都在背景中執行,使用者初期完全不會察覺它們所進行的活動。

問:廣告程式與間諜軟體的關連性?

答:廣告程式是在電腦上安裝元件,企圖在網頁瀏覽器 (例如 Internet Explorer ) 中顯示廣告程式。它們通常會在系統上造成令人反感的效果,像是不斷跳出煩人的廣告。廣告程式通常會隨著間諜軟體一起安裝。這兩種程式會互相利用彼此的功能,間諜軟體會針對被感染使用者的網際網路瀏覽習慣建立基本資料,而廣告程式則會針對收集到的使用者基本資料顯示特定廣告。廣告程式還會顯示廣告及收集資料,例如網頁瀏覽偏好,以便未來針對使用者顯示特定廣告。

繼續閱讀

什麼是 Facebook Fired?

Facebook Fired 

Facebook Fired 顧名思義就是因 Facebook 而遭開除,這是網路俚語,代表因為 Facebook 上所發表的內容而遭到開除。以下這文章有很多案例:噓~下班後,不能在臉書說的話(多則先烈案例)~抱怨文”好友限定”設定只要一下指


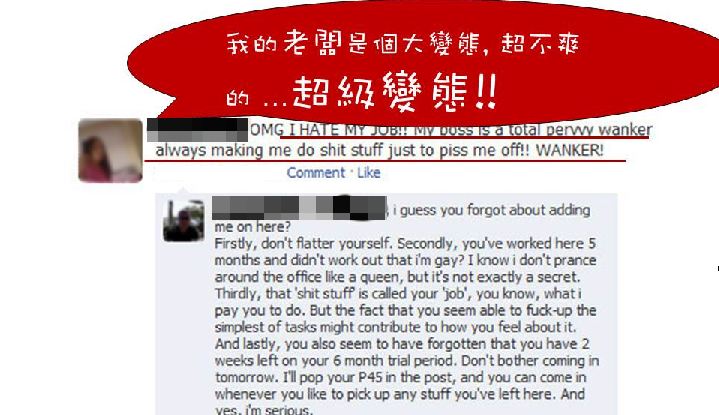
糟糕!講老闆壞話,被捉包!像這位女士上網吐槽 ,卻被公司發現她在病假期間仍活躍於Facebook,公司將她開除,顯示已經有企業開始透過部落格和社群網站「觀察」員工。所以千萬不要在Facebook講老闆壞話

為了五斗米,大家要當心阿!將近半數的美國雇主會利用Facebook等社群網站,過濾謀職者的背景資…。

根據英國商業社交網路公司Viadeo曾經公布的一份研究報告指出幾個有趣的數據:

  • 1. 五位受訪雇主中就有一位會上網查詢應徵者的資料
  • 2. 約有6成雇主會因為這些資料影響雇用意願
  • 3. 有四分之一的面試主管會根據查詢到的應試者的部落格、上傳影片,或Facebook等相關資料,刷掉某些應徵者。
  • 4. 好消息是有13%的人力資源主管根據線上查詢結果而決定雇用應試者

繼續閱讀