PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密

趨勢科技PC-cillin雲端版 ,榮獲 AV-TEST 「最佳防護」獎,領先28 款家用資安產品防毒軟體 ,可跨平台同時支援安裝於Windows、Mac電腦及Android、iOS 智慧型手機與平板電腦,採用全球獨家趨勢科技「主動式雲端截毒技術」,以領先業界平均 50 倍的速度防禦惡意威脅!即刻免費下載
PC-cillin 2016雲端版已有增加對勒索軟體 Ransomware加密行為的防護機制,可預防檔案被勒索軟體惡意加密
趨勢科技PC-cillin雲端版 ,榮獲 AV-TEST 「最佳防護」獎,領先28 款家用資安產品防毒軟體 ,可跨平台同時支援安裝於Windows、Mac電腦及Android、iOS 智慧型手機與平板電腦,採用全球獨家趨勢科技「主動式雲端截毒技術」,以領先業界平均 50 倍的速度防禦惡意威脅!即刻免費下載
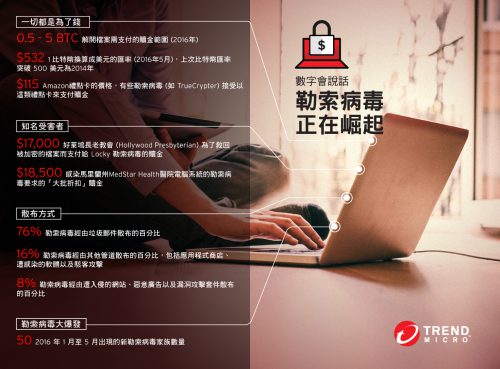
一切往錢看:
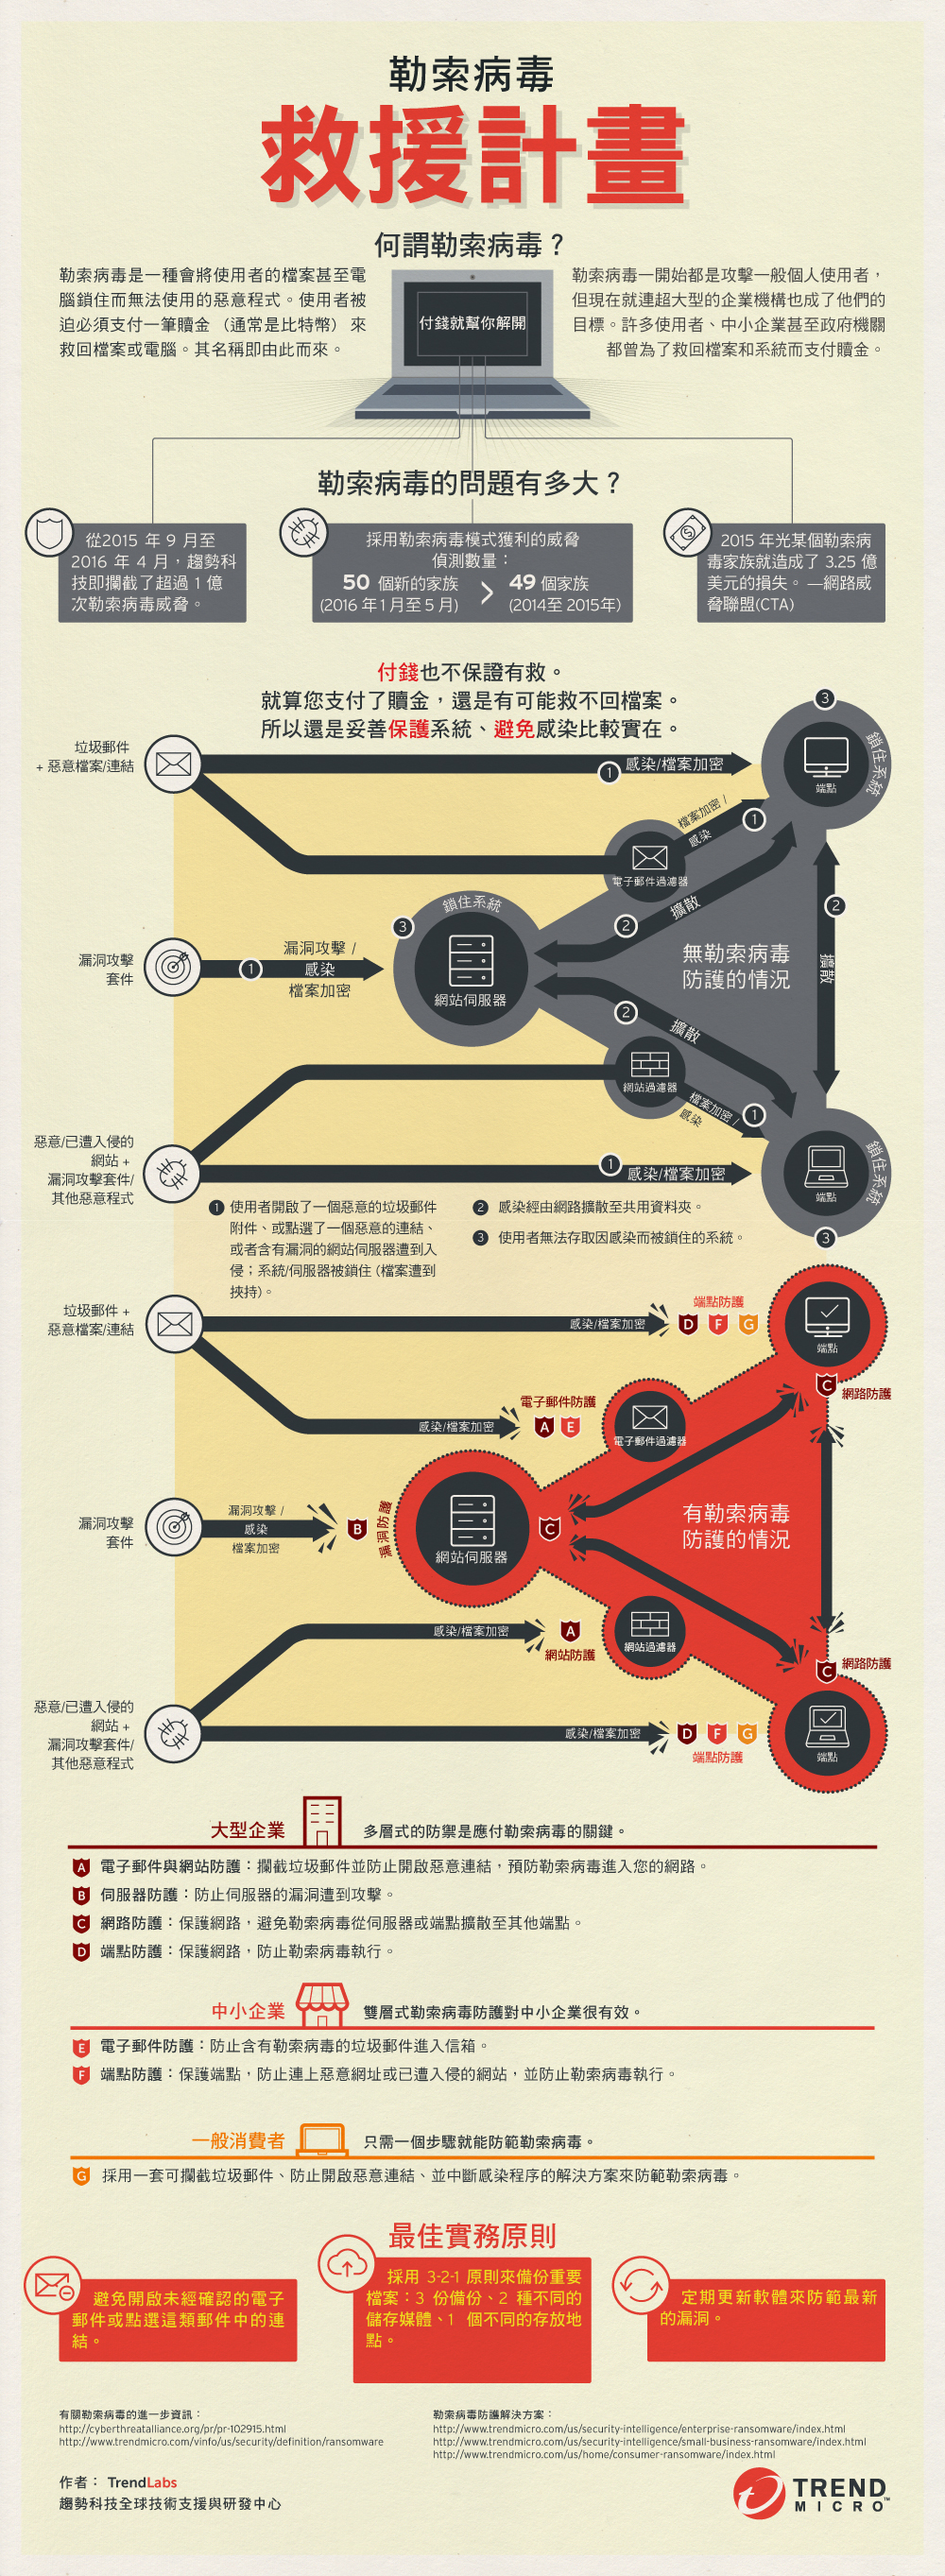
0.5-5 BTC 比特幣(Bitcoin):解開檔案需支付的贖金範圍 (2016年)
2016年 5 月,1比特幣(Bitcoin)換算成美元的匯率為 $532美金, 上次比特幣匯率突破 $500 美元為2014年
除了比特幣(Bitcoin)有些勒索病毒 (如 TrueCrypter) 接受以Amazon禮點卡的價格這類禮點卡來支付贖金
知名受害者:
好萊塢長老教會 (Hollywood Presbyterian) 為了救回被加密的檔案而支付給 Locky 勒索病毒17000美金
感染馬里蘭州 MedStar Health 醫院電腦系統的勒索病毒要求18500美金贖金,有消息說醫院其實支付了更多。
散播方式:
76%勒索病毒經由垃圾郵件散布
16%勒索病毒經由其他管道散布的百分比,包括應用程式商店、遭感染的軟體以及駭客攻擊
8%勒索病毒經由遭入侵的網站、惡意廣告以及漏洞攻擊套件散布
變種激增
2016 年 1 月至 5 月出現50個的新勒索軟體病毒家族
你在擁擠的馬路上行走時會小心扒手,那在網路呢?
網路銀行提供了許多便利性,也帶給詐騙份子可乘之機,為了避免Google的索引雷達,網路銀行扒手沒有註冊任何主機名稱/網域;他們假裝來自正常銀行的網路釣魚是用來獲取敏感資料;利用間諜軟體竊聽網路封包;甚至會試圖置換某些銀行的聯絡電話成攻擊者所控制的惡意號碼….
以下是一些攻擊者使用過並繼續讓許多網銀用戶存款人間蒸發的著名銀行木馬列表:
ZBOT(又名ZeuS): 監視使用者的瀏覽狀況以觸發攻擊
ZBOT是公認透過 HTTP POST 到遠端網址來收集資訊。網路犯罪分子可能會用取得的資料來從受害者身上竊取金錢或到地下市場出售。此外,一旦電腦受到感染,它也會成為「Botnet傀儡殭屍網路」網路的一部分。
2011年,ZBOT的原始碼在檔案分享網站流傳,並且在地下論壇迅速地蔓延。在ZBOT問世後幾年,許多網路犯罪分子利用它的程式碼來建立具備類似功能的變種。ZBOT變種常會出現意想不到的行為,像是結合檔案感染型病毒,有些變種還會透過點擊付費(per-pay-click)模式收錢。
有些ZBOT變種會調整行為來躲避偵測,包括使用隨機標頭和不同副檔名,還會改變其加密方式。此外,它也加強其連到C&C伺服器的方法,像是使用Tor和點對點網路。
GOZI利用螢幕擷取和鍵盤側錄功能,取得登錄認證
GOZI銀行木馬是會監視網路流量的間諜軟體。利用其螢幕擷取和鍵盤記錄功能,它可以取得存在瀏覽器和郵件應用程式的登錄認證。GOZI利用Rootkit組件來隱藏相關進程、檔案和註冊表資訊。
在2015年9月,拉脫維亞的Deniss Calovskis在美國聯邦法院承認關於製造和散播網路銀行木馬GOZI的罪名。他在2015年2月從家鄉引渡到美國,Calovskis面臨60年以上的求刑,但認罪可能讓它大大縮短至10年再加上巨額罰款。 繼續閱讀

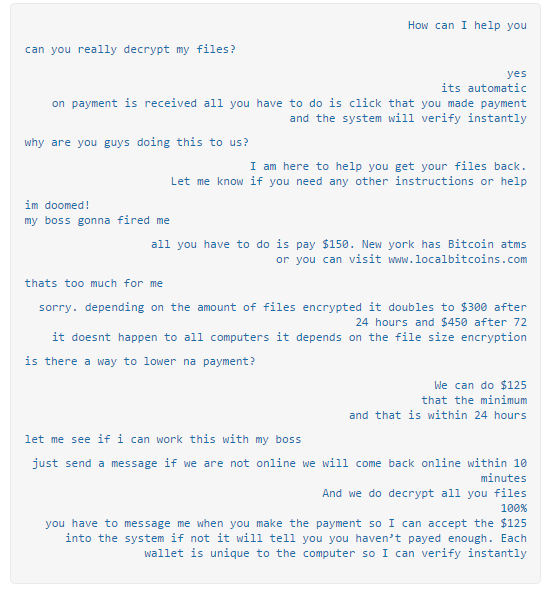
加密勒索病毒 Ransomware (勒索軟體/綁架病毒)為了讓支付贖金的過程更容易,開始利用線上聊天與受害人進行溝通。這些新變種(偵測為Ransom_JIGSAW.H)所顯示的訊息跟早期 JIGSAW(奪魂鋸)變種類似:

有一個顯而易見的分別是:新變種有連結可以進入線上聊天功能:

為了測試可以做到什麼程度,我們假裝來自紐約的某公司員工,因為辦公室電腦感染了奪魂鋸JIGSAW加密勒索病毒而與”線上客服”對談,我們的對話出現在左邊,網路犯罪分子在右邊。兩邊都未經過編輯。 對話如下: