加油站使用預設密碼,被偷走 12 萬公升汽油

經過一年的調查後,巴黎市主管機關最近逮捕了五名被懷疑是偷走 12 萬公升汽油和柴油的嫌犯。根據 Le Parisien 報導,這些罪犯使用從網路上買來的「Miracle Remote」,利用其駭入特定的 Total 加油站油槍品牌。而會遭到駭入,可能是因為部分加油站主管並未變更加油槍的預設 PIN 碼「0000」。這夥人輸入 PIN 碼取得存取權,然後重設燃油價格,並移除加滿的上限。

加油站使用預設密碼,被偷走 12 萬公升汽油

在這起犯罪中,這夥人開著兩輛車前往小型的隔離式加油站,其中一輛還在車後裝了一個大容量的空油桶。第一輛車內的人先到加油站,將加油槍解鎖後,接著帶著空油桶的第二輛車再開進加油站,然後偷走數千公升的汽油。該夥人甚至在社交媒體上向「客戶」推銷,告訴他們在特定的時間前往某處加油站,便能取得汽油。

Total 公司在 2018 年注意到了這個可疑的活動,並與主管機關合作展開調查。2018 年 4 月,法國警方在 Val-d’Oise Sagy 的一間 Total 加油站內逮到了一名持有該遙控裝置的男子。經過後續調查,警方最終找出五名男子,並於上週一加以逮捕。法國主管機關預估,該夥人從販售竊取的汽油中獲取了約 15 萬歐元 (168,000 美元) 的贓款。

加油槍為已知的資安風險

繼續閱讀

最新性勒索計劃要求以比特幣現金付款

趨勢科技研究人員揭露最新針對義大利文使用者的性勒索計劃。以查找垃圾郵件網路釣魚(Phishing)電子郵件寄件人的 IP 為基礎,性勒索計劃似乎是透過 Gamut 垃圾郵件殭屍網路(botnet)傳送。該計劃也似乎是行銷活動的其中一部分。垃圾郵件是在 4 月 19 日發現,於歐洲中部夏令時間 (CEST) 上午 9 點至 10 點達到顛峰。根據趨勢科技 趨勢科技 Smart Protection Suites 的回報,共找到 25,000 封相關的垃圾電子郵件。

本次垃圾電子郵件值得注意的地方在於,駭客現在也利用比特幣現金做為偏好的虛擬貨幣。如同研究人員所觀察到仍在使用比特幣錢包地址的其他性勒索計劃,使用比特幣現金地址可能只是做為替代方案。

繼續閱讀

《概念驗證》惡意軟體如何利用Intel的SGX Enclaves躲避防毒軟體偵測 ?

惡意軟體可以利用Intel 的軟體保護擴展(SGX)功能來躲避防毒(AV)軟體偵測。格拉茨科技大學的研究人員Michael Schwarz,Samuel Weiser和Daniel Gruss在最近證明了這一點。

SGX在2015年隨著第六代Intel Core處理器推出,存在於Intel的Core和Xeon處理器並支援各種硬體。它是中央處理器(CPU)指令集的架構擴展,用來保護資料不被洩露或修改。作法是讓應用程式能夠分區和分配記憶體區域,加密內容(如密碼、使用者資料)及限制對它們的存取。這是種非對稱保護,也就是說,作業系統或使用者應用程式不能存取安全區(enclave,Intel稱為指定位址空間)資料,但安全區(enclave)可以存取外部虛擬空間。

[相關新聞:SgxPectre可以從Intel SGX Enclaves取出資料]

根據研究人員的說法,駭客可以利用安全區(enclave)來隱藏惡意軟體。例如將勒索病毒的加密金鑰藏在記憶體內,讓系統更難修復。還可以用來執行未經授權的操作,如發送網路釣魚(Phishing)郵件和啟動分散式阻斷服務攻擊(DDoS)攻擊。駭客可以將惡意程式碼(如下載器)藏在受保護的安全區(enclave),讓惡意軟體解決方案無法觸及,同時可以下載並執行加密過的任意惡意程式碼。

繼續閱讀

無需巨集:深入解析利用RTF的設計及Office的漏洞散播的Formbook RAT

安全研究人員發現了一起多階段的攻擊鏈,利用RTF檔案的設計及微軟Office漏洞(CVE-2017-8570)來散播Formbook遠端存取木馬(RAT)。以下是企業要主動回應此威脅所需要了解的資訊:

[相關文章:Trickbot資料竊取程式加入躲避偵測和鎖住螢幕的功能]

Formbook具備鍵盤側錄和螢幕擷取功能

Formbook具備鍵盤側錄和螢幕擷取功能。它還可以下載其他惡意軟體或元件來竊取和外洩資料。研究人員指出,這版本的Formbook也含有銀行木馬中常見的惡意元件。

在2017年12月,趨勢科技發現數個網路犯罪集團散播Formbook及大量的其他資料竊取惡意軟體。他們的攻擊活動中也利用了RTF檔案,攻擊的是另一個漏洞(CVE-2017-11882)。


[延伸閱讀:中小型企業的資安挑戰可能需要第三方協助]


攻擊鏈

感染方式是雙管齊下。第一階段利用夾帶微軟Word文件(.docx)的垃圾郵件,文件檔內的frameset(包含載入文件所需框架的HTML標籤)內嵌了惡意網址。一旦受害者打開檔案,就會下載攻擊者所指定的物件並呈現在文件內。經過研究人員逆向工程一個Formbook樣本顯示,網址會連到另一個帶有漏洞攻擊RTF檔案的命令與控制(C&C)伺服器。這種攻擊不需要巨集和shellcode。 繼續閱讀

Memcached DDoS 攻擊的 PoC 漏洞程式碼遭公開,自我防禦四措施

三月初發生了兩起破記錄的分散式阻斷服務 (DDoS) 事件。第一起是 GitHub 遭到史無前例 1.35 Tbps 的 DDoS 攻擊;五天後 Arbor Networks 證實,一家美國服務供應商遭到 1.7 Tbps 的 DDoS 攻擊。自從攻擊者開始濫用 Memcached 伺服器放大資源,分散式阻斷服務攻擊 (DDoS) 攻擊的等級就急遽上升。

Memcached DDoS 攻擊的 PoC 漏洞程式碼被公開

Memcached 伺服器如何遭到濫用?

攻擊者假冒目標的 IP 位址,向許多 Memcached 伺服器送出請求,而目標接收到的回應流量,可能高於請求本身 50,000 倍,導致受害者的網站遭到龐大的惡意流量轟炸。這種手法類似於反射攻擊,其曾在 2013 年及 2014 年引發災情,但這次使用的服務不同,威力更加強大。

最近,Memcached 放大式攻擊的兩種概念驗證 (PoC) 漏洞程式碼,顯示出這類大規模 DDoS 攻擊的發動方式。第一個PoC 名為 Memcrashed,位於 Python 指令碼中,其藉由 Shodan 搜尋引擎鎖定易受攻擊的 Memcached 伺服器,再透過它們攻擊目標。只需幾秒鐘執行工具,就能完成這項過程。

第二個 PoC 則發佈在 Pastebin 上,其以 C 語言寫成,附有 17,000 個易受攻擊的 Memcached 伺服器清單。這個指令碼會使用清單上的伺服器,針對特定目標發動 DDoS 攻擊。

使用者該如何緩解這類威脅?

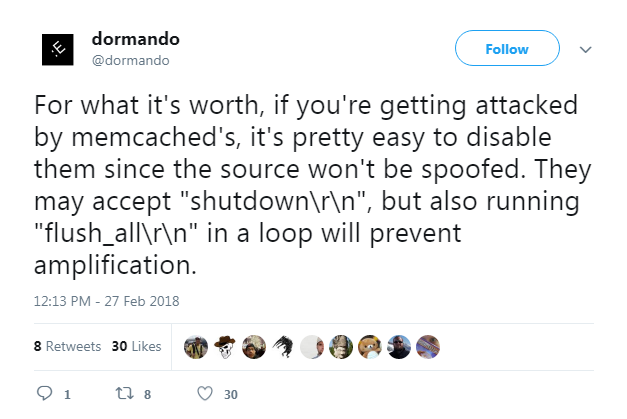
DDoS 攻擊利用 Memcached 伺服器的消息傳出後,尋求解決方案的討論也隨之展開。除了通用的 DDoS 防護服務以外,有位研究人員提出一種針對 Memcached 伺服器的緩解技術。

memcachedserv

這項「銷毀開關 (kill switch)」的機制經測試證實完全有效。採取「全部清除」的方法,可使易受攻擊的伺服器快取徹底失效,進而阻止 DDoS 攻擊者的惡意酬載。

許多網站業主隨後展開行動,報告指出,數台明顯易受攻擊的 Memcached 伺服器在首起 DDoS 攻擊發生後停止運作。Memcached 團隊也著手處理伺服器濫用的問題,並於 2 月 28 日的安全版本更新中發佈 1.5.6 版。

除了將伺服器更新至最新版本,並使用「全部清除」的緩解技術之外,擔心遭受 DDoS 攻擊的使用者還可採取以下四個措施:

  1. 確認伺服器是否必要開放外部存取,並盡量避免使用可公開存取的工具。
  2. 確保上游供應商不只一家,如此在主要供應商遭到大量攻擊時,即可容錯轉移至其他連結。
  3. 確認網路供應商採取防偽措施 (例如 BCP38 和 84),以免 DDoS 反射攻擊使用這類假冒封包入侵網路。
  4. 確認網路是否有良好的流量監控功能 (傳入和傳輸流量均需要),並使用網路入侵防護工具,例如 趨勢科技的Deep Discovery Inspector及 TippingPoint。趨勢科技Deep Security 也提供多種網路安全功能,如深度封包檢測、入侵防禦 (IPS)、主機防火牆等。已發佈下列 IPS 規則,以利主動防範上述威脅:

    – 1008918-Identified Memcached Amplified Reflected Response
    – 1008916-Identified Memcached Reflected UDP Traffic

DDoS 攻擊強度遽增,如今隨著 PoC 公開,預計攻擊會越來越頻繁。網路罪犯也會不斷嘗試強化威脅,並設法從攻擊中牟利。使用者必須保持優勢,搶先行動,保護好伺服器安全,防患於未然。

◎原文來源:PoC Exploits for Memcached DDoS Attacks Published Online