
雖然網路釣魚(Phishing)是一種相對單純的社交工程詐騙,但這並不表示網路犯罪集團不會持續加以改進並試驗各種新式手法。
最近,網路釣魚出現了兩種新的發展趨勢:
- 其一是專挑 Microsoft Office 365 系統管理員下手
- 其二是利用預先駭入的帳號來散發網路釣魚郵件。
這兩項技巧確實提高了網路釣魚的成功機率,因為在缺乏全方位機器學習(Machine learning,ML)資安技術的幫助下,受害者有時真的很難辨別真假。

雖然網路釣魚(Phishing)是一種相對單純的社交工程詐騙,但這並不表示網路犯罪集團不會持續加以改進並試驗各種新式手法。
最近,網路釣魚出現了兩種新的發展趨勢:
這兩項技巧確實提高了網路釣魚的成功機率,因為在缺乏全方位機器學習(Machine learning,ML)資安技術的幫助下,受害者有時真的很難辨別真假。
當應用程式或企業 IT 基礎架構含有未修補漏洞會如何?以下說明虛擬修補如何協助企業解決漏洞與修補管理的困境。
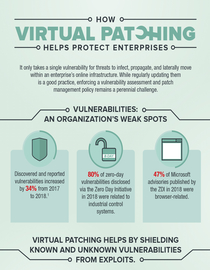
從去集中化到導入雲端、行動裝置及物聯網 (IoT) 技術,隨著企業網路基礎架構日益複雜,修補管理的工作也更加耗時費事、消耗更多企業資源。
不過,應用程式的修補工作一旦有所延誤或甚至擱置,將為企業帶來莫大風險。2017 年 Equifax 資料外洩事件就是最好的例子,該事件洩漏了數百萬名客戶的個人身分識別資訊,而這起事件追根究柢的原因,就是該機構的某個網站應用程式含有未修補的漏洞。在一切都塵埃落定之後,Equifax 表示該事件造成了高達 4.39 億美元的財務損失,此外還要加上英國資訊委員會 (ICO) 針對該事件所做出的處分:50 萬英鎊 (約 66 萬美元) 的罰鍰。
[趨勢科技年度資安總評:Notable Vulnerabilities Disclosed and Exploited in 2018]
以下是企業在漏洞修補與修補管理上所面臨的一些挑戰:
勒索病毒 Ransomware (勒索軟體/綁架病毒)已成為一種時時刻刻都在演變的惡意程式家族,多年來已出現過多次轉型:從最早的假防毒軟體( Fake AV),到後來的警察勒索程式,再到今日常見的加密勒索病毒,這項威脅至今仍無消退的跡象。就最近的趨勢來看,趨勢科技預料這項威脅在今年下半年仍將不斷擴張。

多年來,趨勢科技一直持續追蹤勒索病毒的相關情報,以下整理出這幾年所看到的一些變化:
勒索病毒偵測數量逐年比較,資料來源:趨勢科技 Smart Protection Network™
| 2016年: 1,078,091,703 2017年: 631,128,278 2018年: 55,470,005 2019 年 (1 至 5 月): 43,854,210 |
新勒索病毒家族數量逐年比較
2016年 : 247
2017年 :327
2018年: 222
2019年 (1 至 5 月): 44
從上述資料可以看出,勒索病毒集團在 2016 和 2017 年間非常活躍,不論是攻擊數量或新勒索病毒家族與新變種的開發。2018 年,我們發現這兩項數字雙雙減少,推測有兩點原因:
繼續閱讀電子郵件已經是相當成熟的技術,但針對電子郵件的資安威脅卻仍不斷演變且日益精密。根據資料顯示,97%1 的勒索病毒攻擊都是源自電子郵件。這正是為何市場上會有這麼多的電子郵件防護廠商及產品,提供各式各樣的技術與防護。而這也讓企業在挑選一套最佳的電子郵件防護時不知從何下手。

其實,抉擇或許沒有想像中的困難。知名獨立研究機構 Forrester Research 於 2019 年 5 月 16 日發表了「2019 年第二季 Forrester Wave™ 企業電子郵件防護」(The Forrester Wave™: Enterprise Email Security, Q2 2019) 評測報告。該機構採用了 32 項評判標準,針對市面上最重要的 12 家企業電子郵件內容防護廠商進行研究、分析與評分。這份報告詳細比較了各家廠商的優劣,協助資安人員根據自身的需求做出正確抉擇。
趨勢科技在這份 Forrester 報告當中取得領先地位,其中特別值得注意的是,我們在策略類別的 12 家廠商當中表現最優異。不僅如此,也在技術領導地位項目 (「產品策略」底下的分項) 當中取得滿分成績,同時更在「部署方式」與「雲端整合」兩項當中取得滿分成績。
在策略類別的「技術領導地位」項目取得滿分成績是我們的驕傲
繼續閱讀
談到軟體容器防護,很重要的一點是,企業必須放眼大局,考慮容器如何影響企業整體資安需求以及開發營運 (DevOps) 未來的需要。好的方法能讓資安團隊建立一個面面俱到的資安策略,既可避免建構時期與執行時期發生資料外洩或遇到資安威脅,又不影響應用程式 DevOps 團隊的靈活性和速度。
雖然資安和 IT 人員必須解決 DevOps 快速靈活的腳步所衍生的資安問題,但卻面臨了企業組織及流程去集中化的挑戰。而既然工作負載和營運環境隨時都在變化,因此,網路資安問題並無單一解決之道,只能憑著手上現有的資訊來應變。為了應付當前的資安情勢,並且了解如何將容器環境納入資安防護,我們必須先問問自己幾個深入的關鍵問題。
工作負載的環境和以往有何不同?今日開發團隊的著眼點又在哪裡?(也就是:從虛擬機器到雲端,再到無伺服器環境、DevOps、微服務,以及根據交付與運轉時間為評量標準)。
許多年前,我們與客戶的對話大多圍繞在如何將傳統老舊的工作負載從資料中心移轉至雲端。在這「升級」的過程中,客戶必須考慮要在雲端內採用何種 IT 工具及資安防護才能讓營運流暢。許多客戶在移轉至雲端之前就已採購的一些傳統工具,在移轉至雲端之後將很難沿用,因為它們並非專為雲端而設計。
但近幾年來,這批將工作負載移轉至雲端的客戶,也開始採用一些雲端原生服務來開發新的專案和應用程式,並且在 Docker 容器以及 AWS Lambda、Azure Functions 和 Google Cloud Functions 等無伺服器環境開發新的應用程式。這些技術讓企業能夠採用 DevOps 營運流程,持續不斷開發各自獨立又互相配合的應用程式「零件」,以實現比開發大型應用程式更快的成果。這些新的開發計畫,也催生了所謂「持續整合/持續交付」(CI/CD) 流程的出現,透過 Git 來進行原始程式碼管理 (代管版本的 GitHub 或 BitBucket)、使用 Jenkins 或 Bamboo 來執行 DevOps 自動化,然後搭配 Kubernetes 來進行容器的自動化部署、擴充與管理。
繼續閱讀