全球近四分之一企業機構去年曾經遭遇至少 7 次以上的網路攻擊

趨勢科技「網路資安風險指標」報告,透過全球資料指出攻擊的風險正在升高

根據全球雲端資安領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 最新「網路資安風險指標」(Cyber Risk Index,簡稱 CRI) 研究調查報告指出,全球有23% 的企業機構去年曾經有 7 次以上網路攻擊滲透了企業網路或系統。絕大多數的受訪機構 (83%) 認為,這類攻擊在未來 12 個月內「有可能」甚至「非常可能」成功。此風險指標為由 Ponemon Institute 負責評量企業目前的資安情況與遭遇攻擊的可能性大小。

趨勢科技全球威脅通訊總監 Jon Clay 表示:「CRI 正快速成為資安長 (CISO) 自我評估網路攻擊準備度不可或缺的一項指標。今年的調查包含美洲、歐洲與亞太地區的資料真實反映全球的狀況並有助於各地企業尋找更有效的方法來消除複雜性、防範內賊威脅、彌補人才缺口、提升雲端資安,盡可能降低網路資安風險,成功面對後疫情時代的來臨。」

CRI 是一項從 -10 到 10 的數字指標,「-10」代表風險最高。目前全球指標數值為:-0.41,代表風險「偏高」。而全球風險最高的地區是美國 (-1.07),相較於其他地區,美國受訪者感受到的網路攻擊準備度較為缺乏。

六大企業網路資安風險


受訪企業認為,全球最大的網路資安威脅風險為:

  • 網路釣魚與社交工程詐騙
  • 點閱挾持
  • 勒索病毒
  • 無檔案式攻擊
  • 殭屍網路 (Botnet)
  • 中間人 (MitM) 攻擊

全球企業機構最擔心的資安問題為:

繼續閱讀

面對混合雲環境的資安挑戰

企業逐漸移轉至混合雲環境以便迎接更有效率、更加創新的未來,卻也面臨了一些關乎整體策略成敗的重大問題

今日,企業正紛紛投入數位轉型以徹底發揮數位化的潛力,畢竟,數位轉型不僅能提供競爭優勢,更能促進創新、提供改善營運的最新技術。其中一項最重要的技術就是雲端。雲端能為大大小小的企業提供處理巨量資料的能力,帶來龐大的儲存空間及運算效能,當然,好處還不僅止於此。

企業正採用混合雲環境來同時獲得雲端的可靠性與動態應變效益,混合雲除了能為企業提供公有雲的速度及擴充性之外,更能提供私有雲的主控權與可靠性。根據 2019 年 Nutanix 的一項調查顯示,有 85% 的受訪者認為混合雲是最理想的 IT 營運模式。此外 IDC 也預測,到了 2021 年,全球超過 90% 的企業都將採用混合雲端運算的模式來運作,其中包括:企業內環境、專屬私有雲、多個不同公有雲,以及傳統的運算平台。混合雲環境既可彈性地執行需要大量頻寬的應用程式,又能支援不太需要企業內資源的工作負載,讓企業擁有極大彈性與實用性。

繼續閱讀

Docker Content Trust (DCT) 功能解說與它如何保護容器映像

您的容器映像值得信賴嗎?看看 Docker Content Trust (DCT) 內容信賴功能如何將數位簽章運用於容器映像驗證以及管理可信賴內容


「映像是否值得信賴?」以容器建構的系統,其最重要一項必須解決的資安問題就是:驗證您所使用的容器是否正確,以及是否來自安全來源 (或者是否已遭惡意篡改)。根據我們的 2020 年 資安預測指出,惡意的容器映像一旦進入企業,很可能對企業造成危害。我們也曾撰文指出某些攻擊會利用不肖的容器映像來從事惡意活動,例如: 掃描網路上含有漏洞的伺服器及挖礦( coinmining )。

為了解決這項問題,Docker 推出了一項名為「內容信賴」(Content Trust) 的功能。此功能讓使用者能安心將映像部署至叢集 (Cluster) 或群集 (Swarm),並驗證是否為您原本想要的映像。不過 Docker Content Trust (DCT) 沒辦法做到持續監控您映像在 swarm 內所發生的變更或任何類似狀況。它單純只是一種由 Docker 用戶端 (而非伺服器) 所做的一次性檢查。

這一點對於 DCT 作為一種全時一致性監控系統的實用性有很大問題。趨勢科技在先前一篇有關雲端原生系統的一文當中提到可以使用像 Notary 這類映像簽署工具來解決「映像是否值得信賴」的問題。DCT 正是試圖提供一個內建工具讓 Docker 用戶端能做到這點。

本文將探討四個主題:

  • DCT 如何運作?
  • 如何啟用 DCT?
  • 如何在持續整合/持續部署 (CI/CD) 的流程當中將信賴驗證步驟自動化?
  • 此功能有何限制?

本文的另一個目的是提供一份完整教學來讓您了解如何輕鬆安裝及測試 DCT,因為現有的文件似乎相當零散稀少。

繼續閱讀

《BEC詐騙》冒充稅務單位, 鎖定73 家不同產業法國公司

網路的高度匿名以及通常隱密的性質導致有更多針對個人或組織金錢的詐騙活動擴散。趨勢科技一直以來都在追踪這些詐騙活動,並且看到許多從簡單詐騙演變成更為複雜的攻擊活動。而如今最危險的詐騙活動之一就是企業電子郵件入侵(變臉詐騙攻擊或稱為商務電子郵件入侵,簡稱 BEC)),在2019年造成企業總合達17億美元的損失。

趨勢科技發表過許多跟BEC詐騙有關的文章。但在本文中,我們介紹一種新的BEC詐騙手法,主要針對法國多家不同產業發動攻擊。

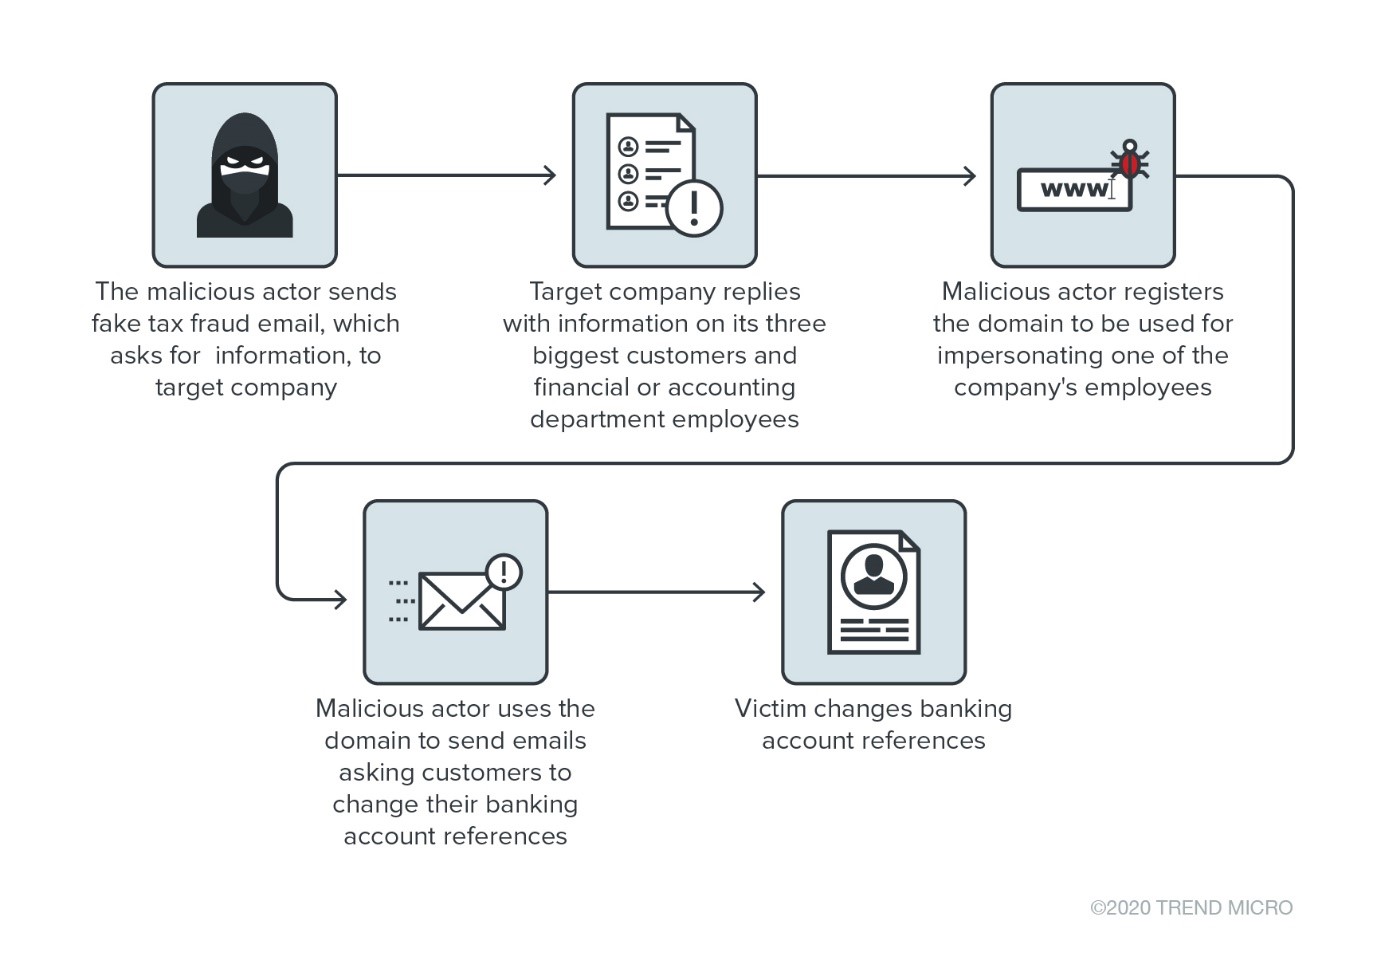
圖1. 顯示BEC詐騙如何進行的圖表

註冊冒用公司相似網域,並冒用員工身分, 要求更換銀行帳號


在調查各種BEC詐騙攻擊時,趨勢科技發現了一起獨立事件是駭客冒用法國一家金屬加工公司的身份,這家公司提供服務給許多不同的公司。

繼續閱讀

《勒索病毒》專挑金融國防產業,偷極敏感資訊的Ryuk,為何總能取得巨額贖金?

有別於其他勒索病毒集團「亂槍打鳥」的方式,Ryuk 勒索病毒集團會鎖定特定目標,並索取較高的贖金。由於 Ryuk 犯罪集團的目標通常是一些 極為敏感的資訊,並且專門鎖定金融和國防之類的產業,因此受害機構通常會在不得已的情況下支付一筆巨額贖金。

隨著資安情勢的發展,今日的威脅經常會同時衝擊企業營運基礎架構的多重層面。為了偵測及回應像這樣的攻擊,企業通常會採用各種專為個別層面而非整體系統而設計的資安工具。

有些企業會導入資安事件管理 (SIEM) 平台來協助他們彙整每天遭遇到的各種威脅。這樣的作法雖然有效,但 SIEM 系統的價格和營運成本卻很高。此外,企業還得靠資安營運中心 (SOC) 來過濾大量的資料以進行交叉關聯分析。至於一些其他的資安解決方案,雖然各個都具備強大的偵測及回應能力,但卻缺乏完整的監測資料來看到威脅的全貌。

為了讓大家了解今日 SOC 所面臨的威脅,以及他們需要什麼樣的資安解決方案好應付這類威脅,以下此提供一個真實案例來說明。

繼續閱讀