實體資料中心安全與威脅防範

實體安全對雲端營運的影響或許比您想像的還大。談到資料中心 (Datacenter) 實體安全,或許會讓人聯想到人工陷阱、消防安全門、門鎖、散熱與冷卻系統,很少人會想到資料中心實體安全也需要備援設計。然而,位於法國史特拉斯堡 (Strasbourg) 的 OVHCloud 資料中心大火,讓這樣的需求活生生地浮上檯面。

OVHCloud 資料中心是許許多多企業機構的應用程式、營運環境、基礎架構以及傳統主機共置機房的所在地。今年三月初的一場大火,導致數百萬個網站無法使用,一些政府機構、銀行、商店、新聞媒體的網站都頓時停擺,「.FR」網域幾乎癱瘓了一大半。

繼續閱讀

三種員工行為,可能導致企業資料外洩

我們常常聽到企業的資料外洩事件引起軒然大波。當業務機密及客戶的資料外洩,會給企業帶來致命的傷害。本文將從分享文件時、使用雲端服務時以及遠端工作時等3種不同情境出發,介紹因員工輕忽所引起的資料外洩常見案例及其預防策略。

三種員工行為,可能導致企業資料外洩

攸關公司存亡的資料外洩風險


聽到企業的資料外洩時,一般是不是都會先聯想到源於網路攻擊的惡意入侵呢?然而,其實不少資料外洩事件都是由於員工的疏忽或缺乏相關知識所造成。如果使用電腦或網路時過於輕率,導致嚴重的資料外洩事件發生,會引發什麼後果呢?不僅當事人及公司的信用會蕩然無存,也可能對業績造成負面影響。

雖然剛才粗略地提到資料外洩起因於員工所引起的過失,但實際內容其實相當繁多。本次將針對「分享文件時」、「使用雲端服務時」及「遠端工作時」等3種情境,說明容易發生資料外洩的常見案例及其預防策略。

情境1:分享文件時

繼續閱讀

數位轉型 驅動台灣智慧製造面向資安新挑戰

趨勢科技呼籲企業擴大資安戰備範圍 方能在轉型中安穩前行

【2021年5月3日,台北訊】新冠肺炎疫情徹底改變組織的運作模式,全球企業數位轉型的進程正以前所未見的高速向前奔馳,資安威脅情勢更加變化難測。對此,全球網路資安解決方案領導廠商趨勢科技 (東京證券交易所股票代碼:4704) 在今年共同主辦的CYBERSEC 2021台灣資安大會中發表前瞻性的觀察,呼籲企業正視數位轉型所帶來的必要挑戰,隨著大量關鍵設備連網,IT與OT之間的界線勢必愈趨模糊,加上伴隨5G應用興起的CT (Communication Technology),更迫使企業不得不擴大資安戰線,特別是在全球供應鏈扮演要角的台灣智慧製造業,更應重新審視資安政策,依據轉型階段目標部署完善的資安防護。

借鏡防疫 趨勢科技提出資安轉型三步驟:採取隔離、減少重症、積極預防!

繼續閱讀

Carbanak 與 FIN7 兩大網路犯罪集團攻擊技巧

Carbanak 和 FIN7 如何發動攻擊?以下分析這兩個以利益為動機並專門鎖定銀行、零售業者與其他企業目標的駭客集團常用的一些技巧。

持續監控網路犯罪集團最新動態是資安研究人員和執法單位防治網路犯罪的工作內容之一。 Carbanak 與 FIN7 是當今以利益為動機的兩大網路犯罪集團。雖然有些研究機構會將這兩大集團歸為同一個,但像 MITRE  將他們分成兩個集團,即使它們都使用 Carbanak 後門程式 來發動攻擊。不過,這些團體不僅使用 Carbanak 後門程式,也使用其他類型的惡意程式,如 PoS 惡意程式  Pillowmint 以及另一個據稱應該是用來取代 Carbanak 的惡意程式 Tirion。

除此之外,MITRE 也點出了這兩大集團的主要攻擊目標:Carbanak 主要攻擊銀行機構,FIN7 則是專門攻擊食品、醫療與零售業。

今年的 MITRE Engenuity ATT&CK Evaluations 測試結果在本週出爐,今年的測試主要模擬  Carbanak 和 FIN7 的攻擊,本文也說明了趨勢科技解決方案如何解決這些威脅。

為了提供有關 Carbanak 和 FIN7 攻擊事件的更多背景資訊,我們整理了過去有關這兩大集團的一些研究報告,而 MITRE 也列舉了這兩大集團的 ATT&CK 手法與技巧  (總共 65 項techniques,涵蓋 11 項tactics)。

Carbanak 和 FIN7 如何發動攻擊?


根據我們對 過去另一起相關攻擊的研究顯示,駭客習慣利用 魚叉式網路釣魚來入侵系統。一旦駭入系統之後,再透過 Windows 內建的動態資料交換 (DDE) 功能與合法的雲端服務來散播勒索病毒,或建立幕後操縱 (C&C) 通訊。

繼續閱讀

逐步拆解 MITRE ATT&CK 測試

請閱讀今年的 MITRE Engenuity ATT&CK Evaluations 報告,該測試模擬當今兩大駭客集團 Carbanak 和 FIN7 的攻擊技巧來測試資安解決方案偵測及攔截進階持續性滲透攻擊 (APT) 與目標式攻擊的能力。

MITRE ATT&CK® 知識庫是一項極端珍貴的資源,可促進網路資安產業的整體進步與標準化。它為駭客攻擊方法提供了一種標準化的分析框架以及一套描述駭客攻擊行為的共通語言。

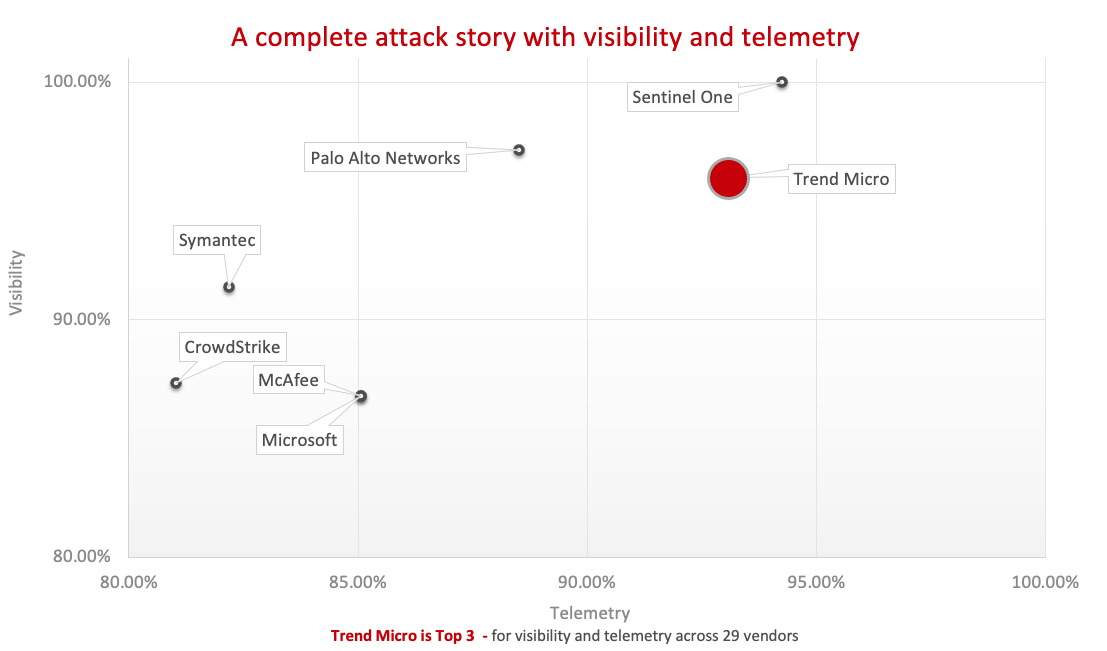
雖然 MITRE Engenuity 的測試結果並不提供任何分數、排名或評等,卻能讓企業清楚看見廠商如何協助客戶偵測駭客的攻擊,若再對照 ATT&CK 框架就能了解攻擊的完整過程。

資安團隊可利用 MITRE ATT&CK 框架來描述事件,有助於跨部會溝通資安問題。此外,MITRE ATT&CK 框架還可讓資安團隊更清楚掌握資安可視性,檢查企業的資安是否存在漏洞,了解自己有哪些地方可能遭到攻擊。然後再看各家廠商的測試結果,找出最能解決這些漏洞的產品。可視性的提升也能讓企業查看自己的防護是否有重疊的地方,進而做出適當調整讓成本最佳化。

儘管 MITRE ATT&CK 有這麼多好處,但它提供的是相當濃縮的資訊,而且不易理解和閱讀,所以我們才想要逐一拆解一下這份報告給大家看。

在我們深入討論每一階段的分析和重點之前,讀者首先需要了解今年模擬的攻擊情境。MITRE Engenuity ATT&CK Evaluations 測試基本上是模擬特定駭客團體的真實進階持續性滲透攻擊 (APT) 技巧與流程。今年的測試特別仿照當今擁有類似手法的兩大駭客集團:Carbanak (第一天) 和 FIN7 (第二天),全程共包含 174 項攻擊步驟。

MITRE Engenuity ATT&CK Evaluations 測試的是資安解決方案能否偵測到進行中的目標式攻擊。換句話說,有別於傳統測試,MITRE Engenuity 的重點在於資安產品能否偵測到駭客已經進到企業裡面。不過今年又多了一項選擇性測試,是針對產品能否攔截/防止攻擊,藉此驗證產品在偵測持續性威脅並從中攔截以防止損害進一步擴大的能力。

突破防線:誘騙目標上當

繼續閱讀