越來越多組織開始考慮在組織中使用ChatGPT。本文將聚焦於安全防護方面,說明企業組織在使用ChatGPT時應注意的要點。本次是針對ChatGPT回答內容的正確性,探討相關注意要點。
🔻重點預覽:
- 除了個資外洩外,企業使用ChatGPT有什麼風險?
- 員工使用 ChatGPT 可能會導致公司敏感訊息被洩露
- ChatGPT的回答內容也可能讓人啼笑皆非
- ChatGPT能否成為組織的一項武器?
- 組織應主動採取對策
- 總結
繼續閱讀
越來越多組織開始考慮在組織中使用ChatGPT。本文將聚焦於安全防護方面,說明企業組織在使用ChatGPT時應注意的要點。本次是針對ChatGPT回答內容的正確性,探討相關注意要點。
🔻重點預覽:
趨勢科技在一份全球調查中發現 50% 的資安團隊表示他們因零散不連貫的單一面向產品與 SIEM 系統所產生的大量警報通知而疲於奔命。看看 XDR 如何提升威脅偵測及回應來改善 SecOps 團隊的效率及成效。
資安團隊正面臨許多迫切的挑戰,警報通知氾濫就是其中之一:根據趨勢科技一項針對 IT 資安與資安營運中心 (SOC) 決策者的全球調查指出,超過 50% 的受訪者表示他們的團隊因大量的警報通知而疲於奔命。另有 55% 坦承自己沒有十足的把握能判斷警報通知的優先次序並採取回應。
此問題的核心來自於威脅偵測及回應解決方案零散不連貫且缺乏效率。許多資安人員會採用一套 SIEM 來將分散於各資安工具的記錄檔與警報通知蒐集在一起。
這會產生兩個問題:第一,網路攻擊很少只透過一、兩種途徑;第二,SIEM 很會蒐集資料,但並非所有 SIEM 都能有效地交叉關聯分析這些資料。不完整的可視性與情境資訊的缺乏,很容易因誤判而造成雜訊,進而拖慢調查工作的進度。Trend Micro Research 發現,資安分析師有 27% 的時間是浪費在調查一些低可信度的警報,結果這些警報大多是誤判。
此時,延伸式偵測及回應 (XDR) 就能派上用。
本文提供一些實用的訣竅來幫助您挑選正確的混合雲資安解決方案,以因應今日及明日的資安挑戰。
企業之所以加速邁向雲端,絕大多數都是因為遠距上班的需求大量湧現,以及客戶需求的改變迫使企業在營運上必須更加靈活。根據 Forrester 指出,94% 的美國企業基礎架構決策者都至少採用了一種雲端部署環境。
儘管推動企業邁向雲端原生的力量一直都存在,然而現實的情況是,大部分企業還是會將他們最重要的資產或關鍵系統架設在私有雲或企業內部,然後利用公有雲來執行業務及提供客戶服務。
本文列出有效管理混合雲資安挑戰的三項關鍵要素,以及您在挑選資安工具時該尋找哪些功能。
繼續閱讀照慣例,趨勢科技Trend Micro Research 每年都會在回顧前一年的電子郵件威脅情勢時發布我們 Cloud App Security (CAS) 的統計資料。2022 年,我們幫客戶掃描了超過 790 億封以上的電子郵件 (較 2021 年增加 14%)。針對每一封郵件,CAS 都會檢查它是否為良性郵件或惡意郵件,其中有超過 3,900 萬封被歸類為高風險電子郵件,並已幫客戶攔截。讓我們來深入看看這些統計資料,以便了解駭客集團最近都在散發何種類型的惡意電子郵件。整體加起來,趨勢科技在 2022 年總共幫客戶攔截了 1,460 億次以上的威脅,其中電子郵件威脅就占了 55%,也就是說電子郵件依然是駭客在攻擊我們客戶時最主要的途徑。
作者: 趨勢科技威脅情報副總裁 Jon Clay
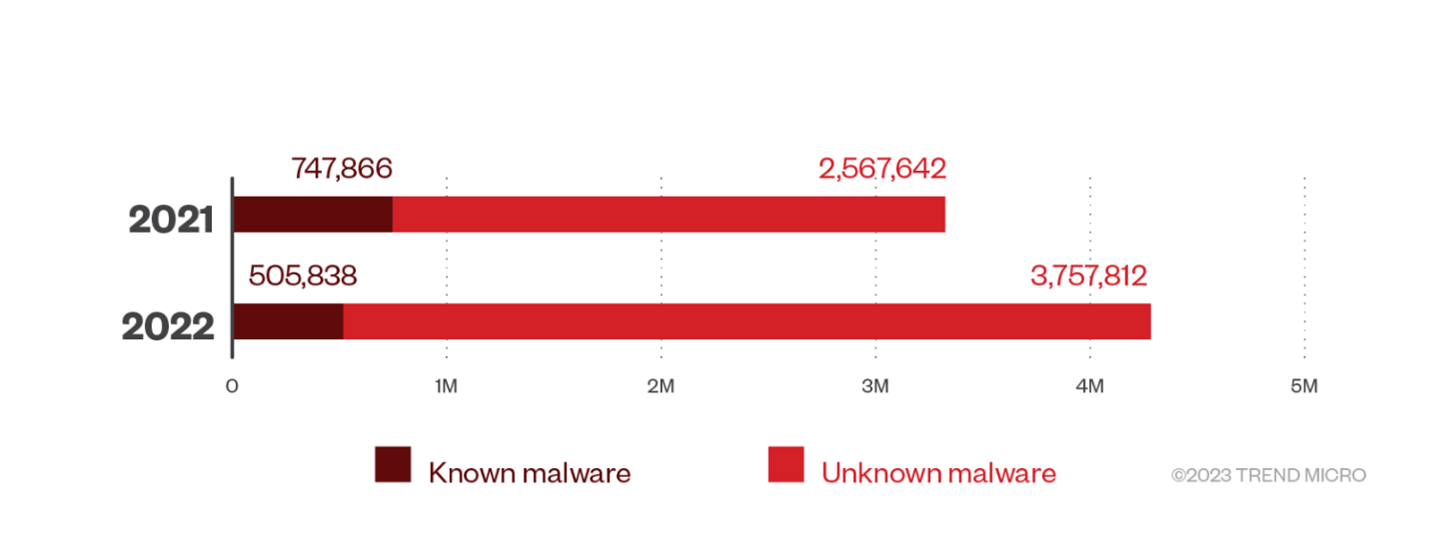
一項非常有趣的資料是駭客使用已知及未知惡意程式附件的比例。已知惡意程式很容易偵測,因此我們看到使用這類附件的比例減少了 32%。未知惡意程式則是最新開發的零時差惡意程式,所以比較難以偵測及防範。我們看到未知惡意程式附件的比例增加了 46%。所幸,我們已經具備了分析並辨識惡意檔案的技術,因此我們還是有辦法加以攔截。趨勢科技的 Cloud App Security 在 2022 年當中總共偵測並攔截了 4,263,650 個惡意程式檔案,比 2021 年的數字增加 29%。此外,未知惡意程式檔案的數量也飆升至 3,757,812 個,成長 46%。
採用高效能網路防護讓您走得更遠也更快
趨勢科技隨時守護著全球 50 多萬家企業客戶,全球前十大電信公司有八家是我們的客戶。這些客戶當中有許多都是全世界最大的企業,其 IT 環境也是最嚴苛的。他們需要業界頂尖的威脅防護、偵測及回應能力,好讓他們能夠高速地大規模運作。
這就是為何我們最近更新了我們的 TippingPoint TX 系列高效能網路防護裝置產品線,推出 TippingPoint 9200TXE。隨著駭客攻擊數量及複雜性暴增,從網路邊緣到資料中心再到雲端,這套產品都能提供超大型企業所需的安心感。