令 IT 管理者頭痛的可客製化攻擊工具:Lost Door遠端存取木馬


趨勢科技最近發現一起網路攻擊使用被稱為Lost Door的遠端存取木馬(RAT),這是個在社群媒體網站就有提供的工具。讓我們對此遠端存取木馬(偵測為BKDR_LODORAT.A)最驚訝的是它會利用路由器的端口轉發(Port Forward)功能。這功能可以讓遠端系統連到內網裡特定的電腦或服務。但當其被作為惡意使用時,就可以被遠端攻擊者用來掩蓋自己在網路內的活動,避免被偵測。因為這個遠端存取木馬很容易客製化,即使是入侵指標(IoC)也可能無法阻止這威脅。像Lost Door這樣容易客製化的遠端存取木馬很難被偵測和防禦,對IT管理者來說是個頭痛的問題。


在YouTube和 Facebook等社群網站明目張膽宣傳,而非網路犯罪地下市場

不像其他攻擊工具大多只會出現在網路犯罪地下市場,Lost Door很容易取得。它就在社群媒體網站上進行宣傳,像是YouTube和Facebook。它的開發者「OussamiO」甚至有自己的Facebook網頁提供開發細節。甚至有專門部落格(hxxp://lost-door[.]blogspot[.]com/)來提供遠端存取木馬使用教學影片和說明。任何網路犯罪分子和有心人士都可以購買並使用這遠端存取木馬進行攻擊。


圖1、Lost Door遠端存取木馬在Facebook上的廣告

繼續閱讀

了解你在Azure上的共享安全責任

你是否會遷移到雲端運算已經不再是個問題,問題只是何時會發生。而是否知道自己該肩負哪些安全責任,會決定這趟雲端之旅會是平安順利還是充滿顛簸。

雖然有許多事情需要加以考慮,但其中特別重要的是了解在涉及雲端內應用程式和資料的安全性時,你該負什麼責任。這些年來,趨勢科技一直致力於協助客戶了解他們在雲端的共享安全責任,最終能夠在混合式雲端環境保護敏感的企業資源。

在此基礎上,我很高興能夠分享這篇微軟關於雲端運算共享責任的最新報告,這對於正在考慮或已經開始轉移到雲端環境的客戶來說是絕佳的資源。微軟清楚地概述客戶和雲端服務供應商的責任,無論是在On-Prem(企業內部部署),IaaS(基礎設施即服務)、PaaS(平台即服務)或SaaS(軟體即服務)環境的各種不同情境:


資料來源:雲端客戶的共同責任,微軟,2016年3月 繼續閱讀

財務部門匯款前請注意,冒充高階主管的執行長詐騙(CEO Fraud)正流行 !


bec

美國聯邦調查局已經對變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)的劇增提出警告,全球企業遭詐騙金額超過23億美元,特別是美國和歐洲企業。這些詐騙攻擊並不偏好特定目標,從小型公司到大型企業都出現了受害者。攻擊者之所以得逞,所需的只是公司高層或是貼身助理的電子郵件地址,以及能夠做出假以亂真郵件的能力。這類冒充高階主管的網路騙局也被稱為「執行長詐騙(CEO Fraud)」。


會計轉出542,000美元,只因假 CEO 的一封信 

從遭受執行長詐騙(CEO Fraud)的案例可以看出這種騙局對公司會產生多大的威脅。在FACC Operations GmBH一例,這家飛機零件製造商承認遭受「網路詐騙」攻擊,損失超過5,400萬美元。另一個案例是法國的Etna Industrie,其執行官Carole Gratzmuller回到公司發現她的會計轉出542,000美元到未知的外國銀行帳號,只是因為來自冒稱Carole名義郵件的命令。

其他利用惡意軟體的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC)詐騙類型也造成很大的影響。我們所報導過的Olympic Vision企業郵件受駭(BEC)活動利用了只要25美元就可以買到的工具包來攻擊全球三個不同區域的國家。

因為其所造成的影響,英國已經進一步地成立聯合詐騙防治小組來打擊金融詐騙,並且提供更多意識宣導給廣大企業及公眾。


【延伸閱讀:一封高階主管的正式信函,導致連鎖超市 21,000 名員工報稅資料外洩】


繼續閱讀

近三成企業重複感染加密勒索病毒,透漏什麼訊息?

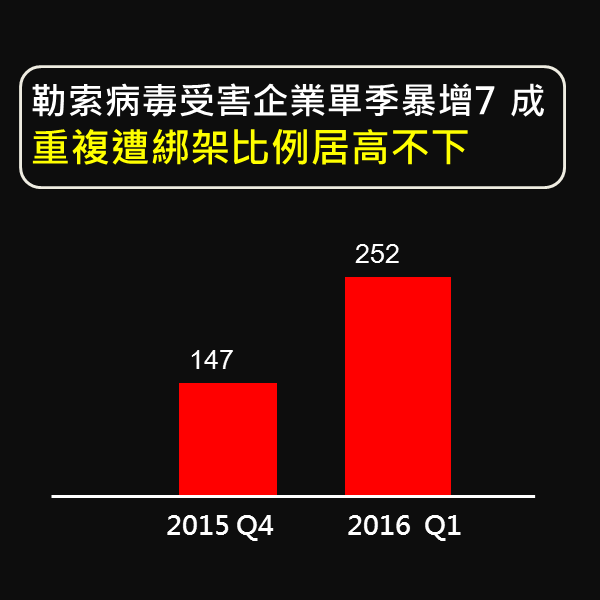
勒索病毒受害企業單季暴增7 成 重複遭綁架比例居高不下

關於修補更新的一課:SAMSAM加密勒索軟體給我們的啟示

根據趨勢科技接獲的案例回報顯示,今年第一季感染勒索軟體 Ransomware的受害企業當中,近三成是重複感染,這透漏著什麼訊息? 會刪除備份,逼迫就範的SAMSAM加密勒索軟體告訴我們答案,跟其他的加密勒索軟體 Ransomware不同的是, SAMSAM並非利用惡意網址或垃圾郵件,而是利用未經修補伺服器的安全漏洞。

勒索軟體ransomware2


當攻擊者利用漏洞來滲透目標系統和網路,或是利用漏洞攻擊來散播安全威脅,就是修補程式管理發揮其關鍵作用的時候。去年2016年3月,SAMSAM攻擊了肯塔基州醫院,加密了所有檔案,也包括網路上的檔案。SAMSAM還從醫療產業轉移目標到教育機構。在最近一次的攻擊中,有大量伺服器和系統因為JBoss伺服器漏洞而面臨SAMSAM和其他惡意軟體攻擊。JBoss是使用JAVA的開放原始碼應用程式伺服器。使用「Destiny」軟體的系統或伺服器也蒙受其害。根據CISCO的報告,全世界幼稚園到高中的教育單位都很常使用這套軟體。Follett已經發布一個修補程式來保護Destiny軟體的使用者。

根據報導,JexBoss漏洞工具被用來安裝Webshell,這是能夠遠端管理系統的腳本程式。一旦遭駭,這些伺服器會感染後門程式、Webshell和SAMSAM。這個加密勒索軟體會透過未經修補的伺服器散布,並且將被加密的檔案加上.encryptedRSA副檔名。


進行修補所面對的挑戰

雖然的SAMSAM加密勒索軟體並非第一個利用漏洞滲透網路的威脅,但它的出現讓企業和大型機構面對另一層面的安全風險。關鍵資訊或機密資料可能會被加密和丟失,迫使企業支付鉅額贖金以換回重要資料。然而,我們高度建議不要支付贖金,因為這並無法保證企業可以取回其檔案。 繼續閱讀

專門盜取網路銀行資訊的DRIDEX 殭屍網路為何無法斬草除根?

網路犯罪破獲行動有時不一定能徹底瓦解網路犯罪集團的營運。2014 年, ZeroAccess  的破獲行動,減少了該「Botnet傀儡殭屍網路」所造成的點閱詐騙案例,但過沒多久,其感染數量就又開始暴增。專門用來竊取銀行密碼的DRIDEX 殭屍網路也出現類似的情況,儘管警方在 2015 年 10 月 查獲 了它多個幕後操縱 (C&C) 伺服器,但它至今仍是企業的一大威脅。我們也觀察到了這樣的趨勢,並且在去年的 年度資安總評報告當中加以探討。

DRIDEX 往往是透過受感染的Word和Excel文件檔作為附件發送網路釣魚信件,誘使受害人使用巨集查看這些內容。一旦用戶執行被感染的檔案,感染系統將成為殭屍網路一環,它可以竊取個人訊息和網路銀行帳戶密碼等資料,再偷偷轉出被害用戶的金錢。

駭客 攻擊 入侵

DRIDEX 之所以無法斬草除根,主要有兩大原因:第一,其殭屍網路的派送機制效率很高,因此擁有廣大的受害者;第二,其不易斬草除根的點對點 (P2P) 網路基礎架構,讓它很快就能恢復營運。除此之外,根據我們推測,DRIDEX 目前也在 網路犯罪地下市場上兜售, 因此還有其他網路犯罪集團和駭客也會利用此殭屍網路來從事不法行動。 繼續閱讀