【BEC 商務電子郵件詐騙 】120億美元的損失! “變臉詐騙”就是這樣成為詐騙份子的金雞母!

新竹一間長期與中國代工廠合作的科技公司,原本都用對方「xxx@ximhan.net」信箱聯絡,沒想到歹徒另創立名稱相似的「xxx@xlmhan.net」假帳號,以定期更換受款帳戶,以免遭洗錢犯罪利用為由,要求更改受款帳戶。該公司不疑有他,一時眼花, i 跟 l 分不清,損失新台幣2千餘萬元!

記住 – 人是第一道防線。要小心注意,保持警覺。

企業在組織內部署了網路安全工具,提供了安全意識計畫,建立了標準和程序來選用產品以確保資訊安全。但是針對個人該做什麼?

這問題很真實,巨大且不斷膨脹。
mail2

在2017年的上半年,變臉詐騙攻擊或稱為商務電子郵件入侵(Business Email Compromise,簡稱 BEC)是企業所必須防範的最大威脅之一。
更新:2018年 7月FBI 報告:2018 年全球變臉詐騙 (BEC) 損失金額已超過 120 億美元,而且還看不到會有減緩的趨勢。它是詐騙分子的金雞母。許多企業因為擔心對聲譽造成負面的影響,並不願公開這些問題。

BEC詐騙最常偽造的寄件者:CEO 執行長等高階主管

圖1:BEC詐騙最常偽造的來源


BEC詐騙最常寄釣魚信給:CFO 等財務會計人員

圖2:BEC詐騙最常見的目標


資訊安全計劃需要全面且共同合作的努力

資訊安全長(CISO)領導政策的制定和教育工作。資訊安全長(CISO)爭取支撐這些政策發展所需要的預算。資訊安全計劃需要建立標準。這些標準包括對安全控制的基準設定,以及根據額外風險來加強某些控制的決策程序。資訊安全長(CISO)領導技術團隊制定這些標準,並與IT、人力資源和現場資安人員整合在一起,將其納入組織的採購、開發和運作流程。資訊安全小組必須具備偵測問題、處理入侵外洩事件、解決入侵外洩所造成後果的程序,並向有關方面通報問題及提供解決方案。由資訊安全長(CISO)領導的資訊安全小組應與關鍵的第三方廠商以及合適的執法單位建立好關係。與調查人員建立關係的最糟時刻是在發生問題之後。


最重要的是,你的員工必須認同這計畫。

想像一下,當你公司的員工走在大廳裡,他看到有個人正在操作電腦,直覺上可能正在做不對的事情。問問自己以下這三個問題:

  • 他會判斷這行為是對或錯嗎?
  • 他會選擇回報給相關單位嗎?
  • 如果他拿起電話,會知道要打給誰嗎?


如果答案都是肯定的,那你的計劃有效。如果出了一個“否”,那你的計劃就失敗了。

如果這個人不知道什麼是不好的行為,他就無法辨識也不會採取行動。這是資訊安全意識的核心。

如果他即使知道這是錯的也不回報,那這計畫就失敗了。也許他聽說有人回報過問題後被排擠了;也許某人跟主管說卻得到這樣的對應,“這的確是個問題,但我們不該干涉”。這考驗到了組織文化。

如果他拿起電話,但是Helpdesk的人不知道該怎麼做,那這計畫也失敗了。這考驗到了組織的程序。

請注意,這些結果跟組織所用的技術無關。技術很重要,加以投資是必須的,但這並不保證就能得到保護。如果沒有正確的安全意識,正確的文化,以及正確的程序來加強這種文化,那麼不管多大的投資也不會成功。


@原文出處:Cybersecurity in the Workplace is Everybody’s Business 作者:William “Bill” Malik(CISA VP Infrastructure Strategies)
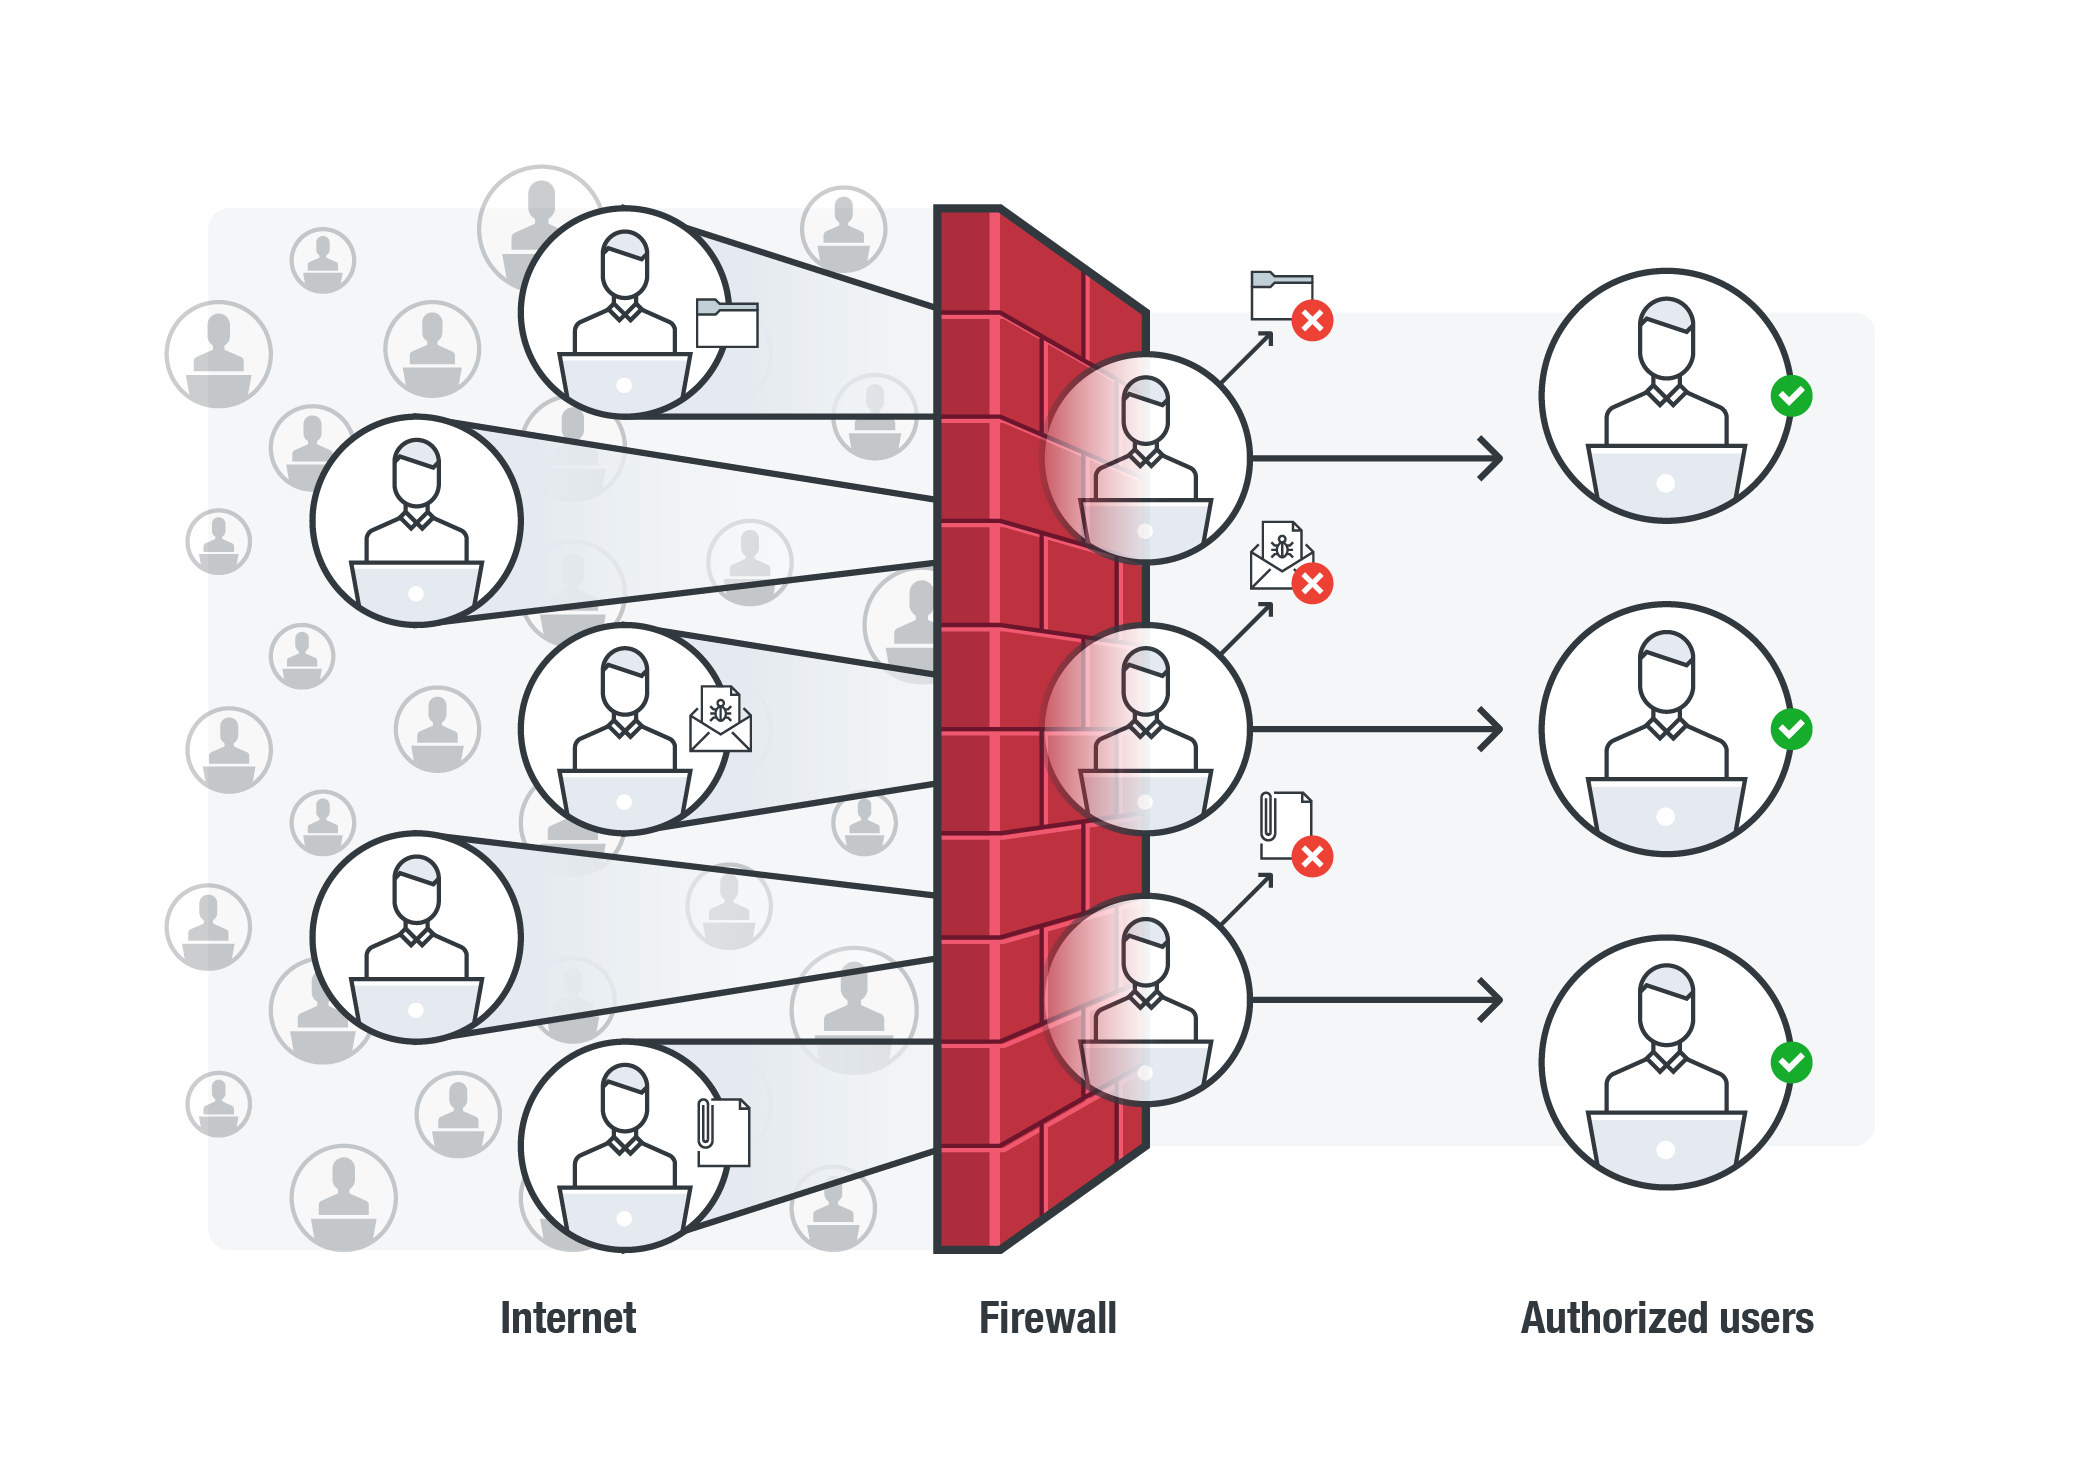
 

Gartner:未來三年內,99%的防火牆被突破事件是因為設定錯誤

最佳實作:有效部署防火牆

八月初,惡意軟體入侵北卡羅來納州一家變速箱工廠的電腦網路和系統。這起攻擊原本可能造成高昂的損失,因為工廠如果無法製造並將汽車零組件送至美國各地工廠,每小時損失高達27萬美元,不過這工廠有一道防火牆擋在工廠關鍵系統和駭客之間,當惡意軟體試圖結束他們網路時加以阻止。

就如同其名,防火牆是防禦網路犯罪的第一道防線。它們檢查、控制和封鎖進出的網路流量。經過你系統的資料必須先通過防火牆,如果沒有符合設定規則就會加以檢查或封鎖。

但維護公司防火牆是件艱鉅的工作,特別是當要保護的網路包含了客戶端、端點系統、伺服器和其他設備時,每個都有自己的連線需求。如果管理或部署不當,防火牆會讓你的組織出現攻擊者可用來侵入你網路的安全漏洞。Gartner公司甚至預測在未來三年內,有99%的防火牆被突破事件會是因為設定錯誤造成。

防火牆是你的第一道防線:它們按照規則審查進出的網路流量是否有惡意內容。

要建立防駭客的防火牆並沒有萬用通則,但有方法能夠幫助簡化管理。每個組織都有自己獨特而具體的要求,底下的建議可以幫助你開始管理防火牆,讓你和你的公司不會被燒到。


什樣的防火牆適合你?

防火牆有網路型和主機型。網路防火牆被放在閘道(檢視內部電腦與外部網路間的網路流量), 像是放在區域網路和廣域網路(LAN / WAN)或內部網路間。主機型防火牆最顯著的例子就是在2004年被整合到Windows XP,定位是放在有連線的端點上,成為作業系統(OS)或安全應用程式的一部分。

關鍵是連線從哪裡發起以及要在哪裡進行檢查和攔截。評估自己的選擇和定義自己的安全需求。你的網路和系統需要什麼?你的網路會進行什麼類型的連線?有足夠資源加以執行嗎?誰負責管理防火牆?這足夠遏制和防止入侵嗎? 繼續閱讀

駭客將聊天平台當成幕後操縱管道:企業該如何自保?

聊天平台已經成為企業營運的重要工具,也是企業與客戶溝通的重要管道。有了這類平台,員工幾乎不論身在何處都能彼此溝通,此外,也讓公司多了一個可以和產品愛用者接觸的管道。

人們到底有多愛聊天平台?根據 Inc. 的統計,42% 的客戶偏愛透過即時聊天與企業通訊,勝過其他方式。此外,有 92% 的人在用過企業的即時聊天功能之後感到滿意。不僅如此,員工之間也越來越依賴聊天功能,根據 VentureBeat 的資料,Slack熱門聊天平台去年每天都有超過 3 百萬名活躍用戶,充分顯示聊天平台對今日企業員工的重要性。

然而,隨著聊天通訊技術越來越受企業和消費者的青睞,卻也吸引了歹徒的覬覦。


趨勢科技研究指出駭客可能利用聊天平台

「趨勢科技研究人員開始研究駭客可能如何利用熱門聊天平台。」

最近,趨勢科技研究人員開始研究駭客如何利用熱門聊天平台。

研究人員解釋:「聊天平台讓使用者透過 API 將自己的應用程式與該平台整合,但有一件事情我們必須先搞清楚:這樣的功能是否可能遭網路犯罪集團所利用?畢竟我們已經看過太多合法服務和應用程式遭歹徒用於從事不法用途的案例。」

像 Slack 和 Discord 這兩個聊天平台就提供了整合功能來方便使用者不須離開聊天平台就能使用第三方應用程式。透過這種方式,使用者就能一邊保持通訊、一邊檢視行事曆通知或檢視追蹤報告。不過,研究人員也發現,這項實用的功能很可能引來駭客滲透與入侵的風險。 繼續閱讀

冒充業務和財務部門的電子郵件,夾帶後門程式攻擊企業

一起針對企業的惡意電子郵件攻擊活動利用漏洞攻擊結合Windows元件來植入新後門,讓攻擊者可以接管中毒系統。攻擊者利用各種合法Windows元件來執行惡意腳本; 這也讓偵測和封鎖變得更具困難,尤其是對使用白名單的解決方案來說。

趨勢科技在一個月內已經觀察到至少五波攻擊,每一波都會寄送數份惡意電子郵件給目標。受影響產業為金融機構(包括銀行)和礦業公司。值得注意的是,攻擊者在每波攻擊時都會利用多種手法來寄送電子郵件給每個目標。

這起攻擊的相關惡意動態連結函式庫(DLL)樣本最早在2017年6月6日被上傳到VirusTotal,這跟我們在6月的最後一周和7月27日間看到一連串的電子郵件攻擊的時間點相近。

推測這起攻擊應該仍在進行中,少量散播和社交工程誘餌的特定性顯示出這可能是起魚叉式釣魚攻擊(SPEAR PHISHING)攻擊活動。


圖1、惡意電子郵件活動的攻擊鏈


圖2、送給一個目標的不同惡意電子郵件(時間順序為自左向右,順時針方向)

繼續閱讀

勒索病毒盛行年代,企業的四個防護對策 

Despite efforts on the part of enterprises to educate staff and enhance their ability to prevent infection, ransomware attacks still persist.勒索病毒 Ransomware (勒索軟體/綁架病毒)無疑是企業最懼怕的威脅之一,企業組織擁有眾多的數位化資料、重要應用程式和其他系統,這些關鍵資產一旦存取中斷,將迅速對造成災難。

儘管企業努力教育員工,提升人員預防感染的能力,但勒索病毒攻擊仍層出不窮。值此時刻,企業不只要迅速應對當下的威脅,也要對未來的防護有所對策。

勒索病毒:簡史

根據趨勢科技的調查白皮書「勒索病毒的過去、現在及未來」(Ransomware: Past, Present and Future) 指出,第一個勒索病毒樣本出現在 2000 年代中期,自此成為網路犯罪社群最主要的勒索工具。許多早期出現的勒索病毒運作方式跟現在剛發現的新樣本類似,在滲透受害者的系統後,對重要的檔案和資料進行加密,除了擁有解密金鑰的駭客以外,任何人均無法存取。接著攻擊者會要求贖金,通常是用無法追蹤的比特幣交付,以安全贖回檔案。

攻擊的後果大不相同:有些組織支付贖金後,檔案便解密且恢復存取。有些受害者則沒這麼好運,就算支付了贖金,也永遠拿不回遭竊的資料。

勒索病毒在 2005 與 2006 年時主要以俄羅斯的受害者為攻擊目標,直到 2012 年才擴散到其他歐洲國家。當時的攻擊者小心掩飾其蹤跡,要求透過 paysafecard 和 MoneyPak 等付款方式來交付贖金,以藏匿其惡意活動。

根據趨勢科技的調查,有些早期的勒索病毒攻擊多是為了惡作劇,利用仿真的假冒警告來說服使用者交付贖金。其他樣本則使用真正的螢幕鎖,讓使用者無法跳脫通知視窗。


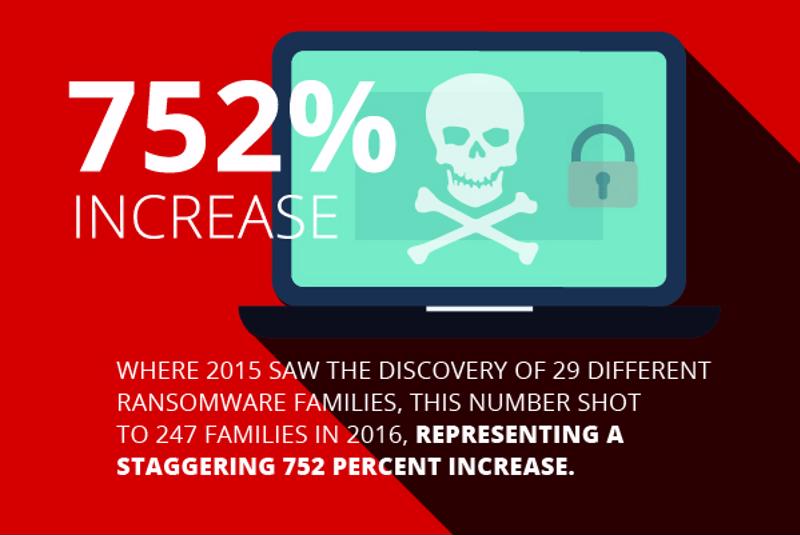
勒索病毒家族成長達到驚人的 752%

752% 增加率: 2015 年發現 29 個不同的勒索病毒家族,到 2016 年暴增到 247 個,增幅達到驚人的 752%。

Ransomware has seen a meteoric rise.

2013 年「crypto-ransomware」現身,包括最新惡名昭彰的 CryptoLocker。這些感染變得極度危險,除了加密資料,阻擋存取,這些樣本甚至還能在未交付贖金但超過截止期後刪除加密的檔案。

網路罪犯針對未備份資料的大型企業進行攻擊,最高獲利贖金高達 10 億美元 繼續閱讀