沒有惡意程式,不綁架檔案,一封信竟騙走一棟房子!

BEC詐騙有別於一般電子郵件所散播的勒索病毒和其他須仰賴惡意程式的攻擊,歹徒在詐騙過程完全不需使用惡意程式, 這些員工沒看穿的騙局,造成的損失可能比病毒還大!
前陣子美國洛杉磯的一位男子將非法取得的律師電子郵件帳號提供給其共犯使用,歹徒假冒該律師發送電子郵件給房地產交易的買方,詐騙超過千萬台幣。一封信,騙走一棟房子,一點都不誇張。

唯一的防範之道看似受害者的當下的判斷, 還好趨勢科技隨時都在開發新的機器學習(ML) 演算法來檢驗大量的資料並預測一些未知的檔案為惡性或良性,以具備人工智慧 (AI) 的資安技術防範使用者遭到電子郵件攻擊。
這張圖片的 alt 屬性值為空,它的檔案名稱為 4-1024x1024.png


電子郵件帳號遭駭是今日連網世界當中經常發生的問題。網路犯罪集團駭入使用者電子郵件帳號的目的,是為了滲透企業 IT 環境,進而從事各種攻擊,包括各種詐騙、資訊竊盜、身分冒用等等。使用者若無有效的安全措施來防範電子郵件帳號遭到駭入,很可能將蒙受嚴重的損失。

電子郵件遭駭是各產業普遍的現象

電子郵件遭駭在全球各產業都相當普遍。專門從事政治相關攻擊的網路間諜集團 Fancy Bear 據報曾在今年稍早的美國參議員重新選舉期間使用登入憑證網路釣魚攻擊。Fancy Bear 集團從 2015 年起便經常登上新聞版面,目標鎖定美國、烏克蘭、法國、德國、蒙特內哥羅和土耳其等國的政治機關。

這幾年來,醫療產業已成為網路犯罪集團的熱門目標,包括波特蘭、德州、田納西、紐澤西以及其他地區都受到影響。這些醫療機構都因電子郵件帳號遭歹徒駭入並用來詐騙,進而導致資料外洩。

這類攻擊也蔓延到教育產業。今年 5 月,美國紐約州立大學水牛城分校 (University at Buffalo,簡稱 UB) 發出一份聲明表示遭到駭客攻擊,有不明數量的學生、行政人員、教授及校友的電子郵件帳號遭到駭入。在亞洲,新加坡國立大學 (National University of Singapore,簡稱 NUS) 在今年 7 月也警告全校教職員和學生小心來自某些已遭駭 NUS 帳號的網路釣魚攻擊。這些電子郵件當中含有惡意連結,指向會誘騙收件人提供帳號登入憑證的網站。 繼續閱讀
匯出鉅款才知道上當! BEC 變臉詐騙/商務電子郵件詐騙一再得逞的六個因素

在這些年來,駭客最容易賺錢的方法之一是勒索病毒攻擊。這些攻擊利用強有力的加密技術來讓受害者無法使用自己的檔案和資料 – 然後攻擊者再出售解密金鑰來換取無法追踪的比特幣贖金。但是現在又有另一種高獲利的攻擊手法出現,特別是針對了企業。變臉詐騙攻擊或稱為變臉詐騙攻擊或稱為商務電子郵件入侵,簡稱 BEC)替駭客帶來許多賺錢的機會,而這些攻擊所使用的複雜手法及創造出來的緊迫感讓它們特別難以防範。


BEC變臉詐騙的崛起

雖然企業現在越來越意識到了BEC詐騙攻擊,但這攻擊策略其實已經讓駭客賺了好幾年。趨勢科技的研究報告指出,全球企業在2016年遭遇的BEC詐騙攻擊平均造成了14萬美元的損失。

在過去,BEC詐騙被稱為man-in-the-email詐騙,駭客利用看似真實的郵件來讓受害企業進行匯款。正如趨勢科技的研究人員所指出,這些攻擊可能以各種不同形式出現,像是假發票、CEO詐騙攻擊、帳號入侵或偽造,甚至是傳統的資料竊取。

而以駭客所賺到的錢以及他們攻擊成功的案例來看,BEC詐騙在可見的未來還是會繼續地發生。


BEC 變臉詐騙生意有多大?

駭客在兩年前的BEC詐騙攻擊平均造成14萬美元的商業損失,而這些網路犯罪分子一直以來都在精進自己獲利的能力。

到了2018年7月,美國聯邦調查局的網路犯罪投訴中心報告指出,BEC詐騙所造成的損失增加了136%,特別是在2016年12月到2018年5月之間。這意味著BEC詐騙攻擊已經造成美國企業達125億美元的損失,不管攻擊是來自國際還是國內。這些損失及駭客所賺到的錢比趨勢科技在「典範轉移:2018年資安預測」報告內的預測還要多出30億美元。


BEC變臉詐騙難以防範的六個因素

隨著攻擊成功次數的增加,讓駭客賺取更多金錢也造成了更多受害公司。在這樣的情況下,企業高層和IT主管不僅要意識到這些攻擊正在發生,還必須要了解防護此類攻擊的困難性。這樣一來,企業才能採取主動行動,來更好地保護其郵件系統、重要資料、財務和其他資產。

讓我們來看看導致BEC詐騙攻擊防範困難的一些因素: 繼續閱讀

專門攻擊企業系統的 PowerGhost 無檔案式惡意程式

根據資安研究人員指出,日前出現了一個無檔案式虛擬加密貨幣挖礦惡意程式,專門攻擊企業的伺服器和電腦。這個名為 PowerGhost 的惡意程式 (趨勢科技命名為 TROJ_BLUTEAL.D、DDOS_NITOL.SMC 和 Coinminer_CryptoNight.SM-WIN64) 會運用 Powershell 腳本執行工具和 EternalBlue 漏洞攻擊來暗中將自己散布到企業網路上的電腦和伺服器。此外,此惡意程式還能讓駭客發動分散式阻斷服務攻擊 (DDoS)攻擊。

PowerGhost 會使用正常的軟體工具,例如 Windows Management Instrumentation (WMI),並且利用加密編碼的 Powershell 腳本來感染系統,腳本內含有挖礦程式的核心程式碼與模組。此腳本會下載挖礦程式 「mimikatz」以及用來啟動挖礦程式的程式庫「msvcp120.dll」和「msvcr120.dll」,還有 EternalBlue 漏洞攻擊程式碼 (shellcode) 以及一個 Reflective PE 注入模組 (用來從記憶體內直接執行程式)。 繼續閱讀

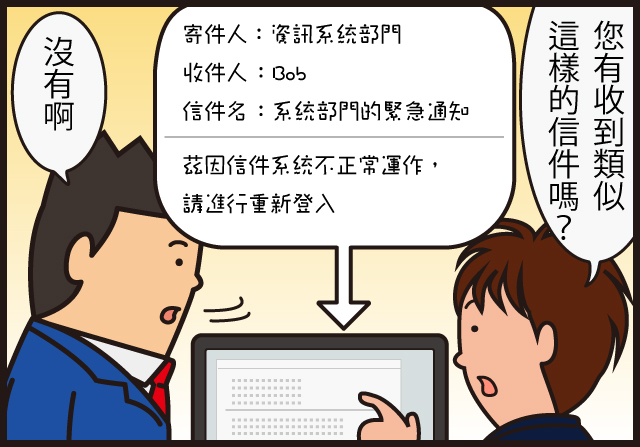
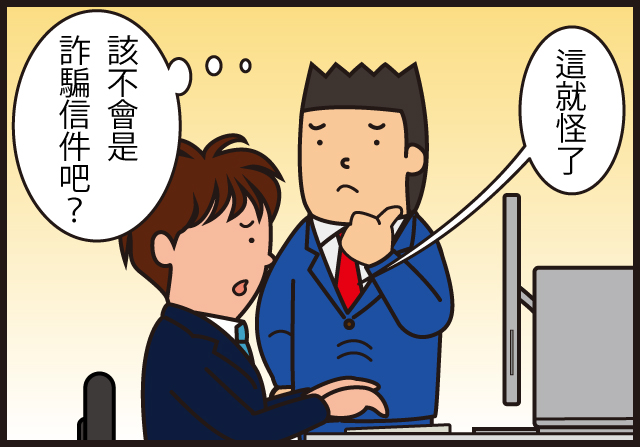
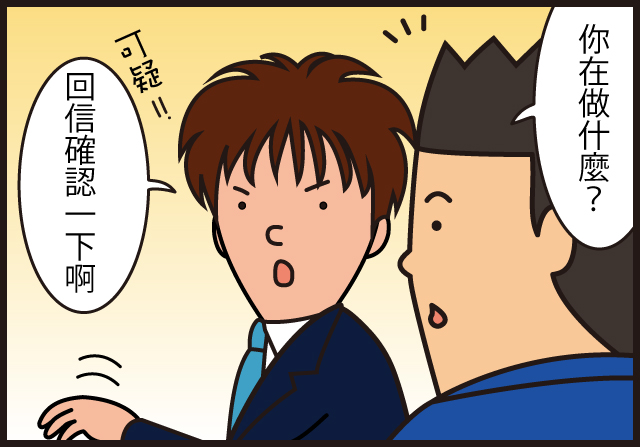
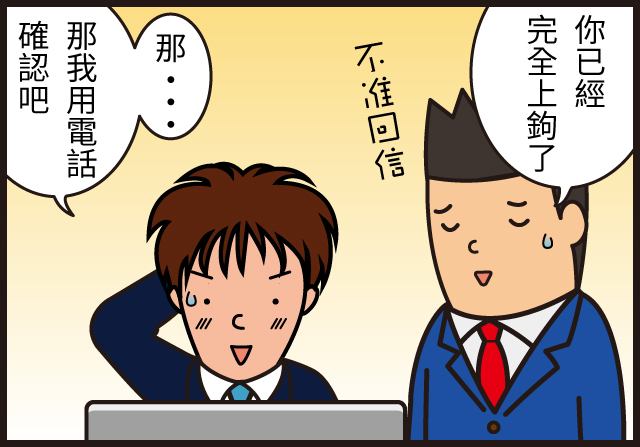
《資安漫畫 》IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

IT 部門來信:系統不正常,要重新登入?BEC 詐騙招數之一

如果突然收到上司或是人事部門的同仁或部署要求進行確認關於業務信箱的帳號資訊,請提高警覺。

這個極有可能就是造成企業或團體的高額金錢被害的變臉詐騙攻擊或稱為商務電子郵件入侵 (Business Email Compromise,簡稱 BEC詐騙)  ,該詐騙手法偽裝成經營幹部或是客戶方實際存在的人物,向公司員工傳送業務上的指示動作,請留意這是網路駭客事前準備好的帳號為了就是要讓收件者進行匯款,或是騙取業務資訊內容的一種詐騙手段。 繼續閱讀

將工作帶回家,將威脅帶回工作 ?! 連網工作者如何保護家庭與企業網路

近期一些嚴重的威脅都是因為員工家用網路及一些公共場所的網路所引起,如:咖啡廳、機場、飯店等等。在家工作者的網際網路連線所帶來的資安漏洞不容忽視。有位員工在下班後將公司筆電帶回家中繼續工作。但該員工的女兒也利用這部筆電來上網讀取自己的電子郵件。很不幸地,該女兒開啟了一封含有 Sircam 的電子郵件,這是一個在網路上散布的病毒。

由於該員工的女兒開啟了病毒郵件的附件檔案,因而使得這台公司筆電感染了 Sircam。更慘的是,該男子並不知情,所以又把筆電帶回公司並連上企業網路。Sircam 因而從該筆電擴散至企業網路。

在目前的企業環境與員工生態下,許多人都會透過各種裝置從各種不同地點存取企業的系統和資產。員工再也不被綁在辦公桌前,許多員工和工作者不是在家上班,就是以其他遠端形式在外工作。

這樣的模式確實帶來不少好處,例如:降低員工相關成本、提高員工的工作滿意度和生產力。也因如此 (以及其他原因),無怪乎全美國有將近 4 百萬人口一星期當中至少有一半的時間都在家工作。

然而,當企業讓員工能夠從辦公室以外的地點和網路來執行一些營運關鍵的工作時,就必須考慮到某些重要層面,也就是資料安全。

將工作帶回家,將威脅帶回工作

近期一些嚴重的威脅都是因為員工家用網路及一些公共場所的網路所引起,如:咖啡廳、機場、飯店等等。正如 ComputerWeekly 特約記者 Peter Ray Allison 指出,在家工作者的網際網路連線所帶來的資安漏洞不容忽視,而這也是當前資安情勢當中最常被忽略的威脅。 繼續閱讀