Windows XP將終止支援,趨勢科技提供工具,協助用戶管理風險

趨勢科技呼籲用戶儘快升級 

【台北訊】微軟宣布終止 Windows XP作業系統的支援,意味著新發現的 Windows XP 漏洞將不再修補,微軟亦不再追蹤並回應這些漏洞。有鑑於Windows XP是目前仍普遍被企業與消費者使用的作業系統,終止支援勢必帶來資安疑慮。全球雲端資安領導廠商趨勢科技表示,終止支援後使用 Windows XP 的風險將會增加,呼籲用戶最好儘快升級,同時趨勢科技亦提供必要的工具,來協助用戶管理 Windows XP 系統所面臨的風險,包括虛擬修補/漏洞防護技術、強化端點裝置的安全性等。

桌上地腦 戶外 藍天白雲

根據 StatCounter的資料顯示,截至二月為止,幾乎每5台 PC 就有1台仍在使用 Windows XP。因此,微軟終止Windows XP作業系統的支援,已經引發了諸多安全疑慮。Windows XP 終止支援的意義為:新發現的 Windows XP 漏洞將不再修補,Microsoft 亦不再追蹤並回應這些漏洞。,隨著時間一久,如有越多漏洞被人發現和利用,安全風險將不斷升高

不過,安全性最重要的就是管理及降低風險。除了呼籲用戶儘快升級作業系統之外,趨勢科技亦將持續為客戶提供必要的工具,來協助IT管理者針對 Windows XP 系統所面臨的風險進行管理。其中,最有效的工具就是虛擬修補/漏洞防護技術,而配備這項技術的 Deep Security 與 OfficeScan 搭配 Intrusion Defense  Firewall (IDF) 入侵防護模組等產品,能在網路流量到達使用者的應用程式「之前」就預先掃瞄及檢查,進而防堵伺服器和端點裝置的漏洞。

最重要的一點是,Windows XP 的終止支援一事,用戶是可以預做計劃和準備的,仍有一些工具及專業知識能協助使用者保護系統及網路。趨勢科技也準備了一份入門指南「管理您的老舊系統 (Managing Your Legacy Systems)」針對此議題提供更詳盡的資訊。


個人自備裝置 (BYOD):是趨勢還是威脅?中小企業應知道的五項行動裝置威脅

個人自備裝置 ( BYOD) 的出現,讓企業因而敞開大門,各種威脅得以經由員工疏失所造成的網路漏洞進入企業。所謂的 BYOD 就是員工攜帶個人裝置進入公司網路。這是 IT 消費化的潮流之一,在此潮流之下,將有更多新的消費性資訊技術進入企業環境。

每家中小企業都應知道的五項行動裝置威脅

1.即使是最小的裝置也可能成為企業最大的安全 漏洞。

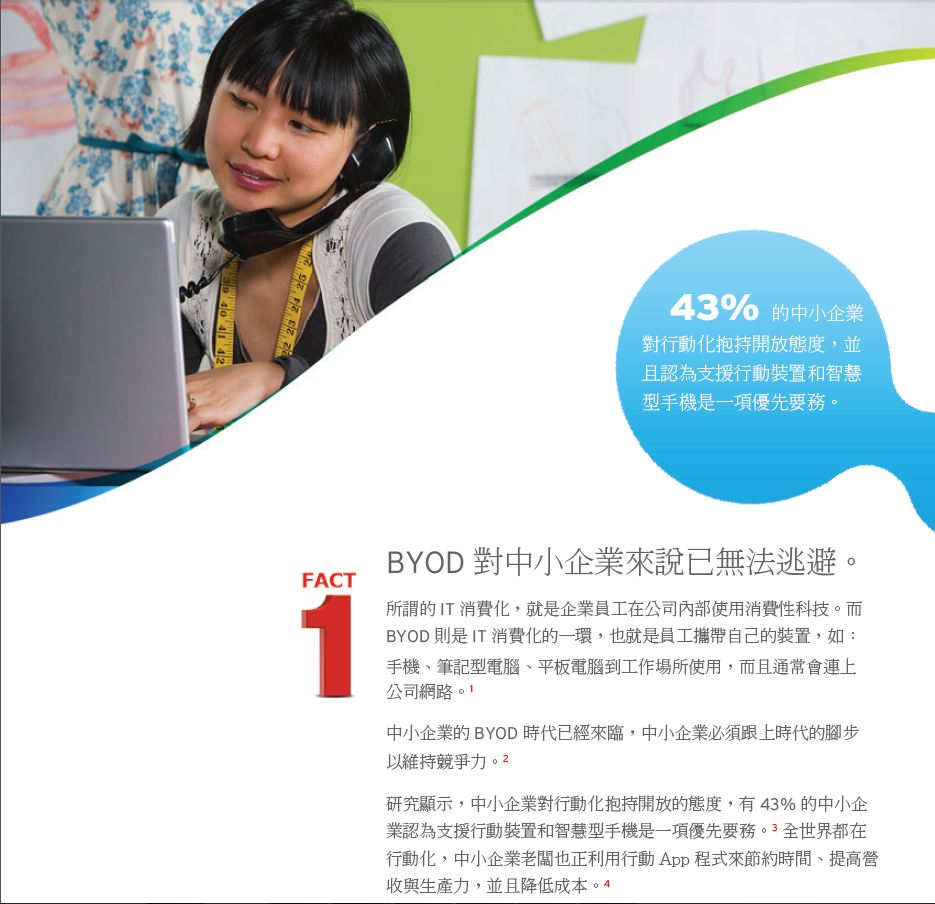
SMB 人物 亞洲 女 BYOD

BYOD 的潮流銳不可擋。在這樣的情況之下,有哪些 BYOD 及行動化的風險是中小企業所必須知道的?還有,中小企業應如何盡力降低這類風險?

43%的中小企業對行動化抱持開放態度,並且認為支援行動裝置和智慧型手機是一項優先要務。BYOD對中小企業來說已無法逃避。

所謂的 IT 消費化,就是企業員工在公司內部使用消費性科技。而 BYOD則是 IT 消費化的一環,也就是員工攜帶自己的裝置,如:手機、筆記型電腦、平板電腦到工作場所使用,而且通常會連上公司網路。


2.中小企業的 BYOD 時代已經來臨,中小企業必須跟上時代的腳步以維持競爭力。

研究顯示,中小企業對行動化抱持開放的態度,有 43% 的中小企業認為支援行動裝置和智慧型手機是一項優先要務。3全世界都在行動化,中小企業老闆也正利用行動 App 程式來節約時間、提高營收與生產力,並且降低成本。僅有 20%的 Android 裝置安裝了防護軟體。


3.中小企業應預先了解 BYOD 所帶來的安全挑戰。

不論規模大小,所有行動化的企業都應了解自己已經暴露在某些風險當中。全球使用中的 Android 裝置高達 4 億,這龐大的數字既是 Google 的商機,也是歹徒的機會。不僅如此,我們發現僅有 20% 的 Android裝置安裝了防護軟體。

從最大的跨國企業到最小的新創公司,所有擁抱 BYOD 的企業都將面臨風險。正因如此,中小企業必須知道今日 BYOD 的時代將面對最新的威脅。今年第一季顯示,網路犯罪者已將更多重心轉移至行動裝置。

網路犯罪者無時無刻不在尋找各種熱門平台,因為,越是熱門的平台,就會有越多受害者可利用。


4.行動裝置上的重要資料正面臨危險。

根據 Ponemon Institute 的一項研究顯示,企業自身的員工是企業資料的最大威脅。員工的個人裝置一旦遺失或做好防護措施以防範資料竊取程式,企業資料就可能遭到外洩。同一份調查也發現,員工疏失是許多資料外洩事件的根源。而且中小企業因員工疏失或內賊的惡意行為而造成資料外洩的比例也較高。

此外,行動裝置還有很高的失竊風險。事實上,智慧型手機與一般手機占了美國主要城市所有搶案的 30%至 40%,共 27,000 起。中小企業必須了解,行動裝置需要與桌上型電腦至少相同等級的防護。由於消費者傾向使用智慧型手機來快速存取個人資訊,商用智慧型手機一旦遺失,將使得網路犯罪者完全掌握企業的重要資料。

員工可能經由下列方式從其行動裝置洩漏公司重要資料:

‧ 連上不安全的無線網路

‧ 下載和安裝未經核准的 App程式

‧ 造訪可能惡意的網站

‧ 將手機隨意放置而未加留意

上述情況,再加上裝置的意外遺失,將對中小企業資料帶來嚴重風險。

資訊竊盜惡意程式是最常見的 Android 惡意程式類型之一。影響 BYOD 裝置的惡意程式確實存在。

網路犯罪者已擴大了活動範圍。除了桌上型電腦之外,他們同樣也會攻擊行動裝置,因為其普及率和使用者數量正不斷攀升。裝置一旦感染惡意程式,受害的將不只是員工自己,還將波及員工所屬的企業。

行動惡意程式可能對企業造成許多傷害。Android 最常見的惡意程式之一就是資訊竊盜程式,這類程式幾乎可記錄、竊取、公開員工在行動裝置上的所有活動資訊。其竊取的資料包括:來電和去電、簡訊、通訊錄、使用者的 GPS 定位資訊等等。這類惡意程式很可能導致後續的資料外洩事件。

Rooter (解機) 惡意程式一旦進入 Android行動裝置,即可控制裝置並操作其功能,讓網路犯罪者從遠端遙控被感染的裝置。此外,一旦該裝置連上中小企業網路,此惡意程式就能存取其網路。

駭客非常熱愛 Android 作業系統,光是 2012 年第一季就出現 5,000個新的惡意 App 程式。


5. Android 是最常遭到攻擊的行動裝置作業系統。

網路犯罪者一向鎖定最熱門的作業系統以盡可能擄獲最多受害者。Android 高達 50.9%的市場占有率 (一般使用者和企業) 使該作業系統成為網路犯罪者長期最愛的目標之一。11駭客非常熱愛 Android 作業系統,光是 2012 年第一季就出現了 5,000 個新的惡意 App 程式。而且 Android 是今日中小企業最常支援的第二大行動裝置作業系統,讓它更令人垂涎。事實上,趨勢科技已發現 129,000 種專門針對 Android 使用者的惡意 App 程式。 繼續閱讀

IT 部門因網路活動劇增而擔憂無法偵測威脅

有些IT主管認為自己正在跟網路犯罪份子打一場艱難的戰爭。最近一份針對英國IT專家的調查顯示,許多受訪者對於自己在資料量不斷增加時對抗攻擊缺乏信心,需要擁有額外的監控能力。

這樣子的想法並不只出現在英國。世界各地的私人和公家單位都一直在努力應付網路活動劇增的狀況,其中一些和複雜性攻擊有關。最近的假期季節出現幾起值得注意的攻擊活動,像是Target零售商的資料外洩,行動應用程式Snapchat數百萬使用者名稱和電話號碼被駭,以及針對Skype的攻擊。

對於防備網路攻擊的疑慮甚至已經悄悄地進入國家安全討論。警惕著對關鍵基礎設施的威脅,英國和日本已經採取行動來解決IT系統弱點。部分美國國防部官員甚至將網路戰視為最危險的國家安全。

此一不斷高漲的IT風險意識不需要變成了恐慌,但是組織必須建立新的安全策略,不只是來自IT管理者,還要包括其他部門人員的加入,因為網路攻擊可能會中斷整間企業運作。從技術角度來看,整合網路監控解決方案和資料中心可能是直線化IT基礎設施來面對新威脅環境的關鍵一步。

smb 中小企業 黑帽三人組

RedSeal調查顯示英國對於防備能力的廣泛擔憂

RedSeal對350位英國IT專家的調查顯示他們對網路安全的疑慮。不到一半的受訪者認為自己可以如實地告訴公司高層,公司的運作可以在面對攻擊時保持安全,超過36%的人表示自己不能這樣說。

不過對這些主管來說,真正要面對的現實問題是採購流程和人員方面,而不是網路罪犯能力的突然增加。有近三分之一受訪者證實,他們忽略嚴重的漏洞是因為缺乏時間或合適的安全解決方案,有28 %的人希望可以有更好的工具來處理網路資料過多的問題。

「網路犯罪社群知道企業已經無法處理過多的資料,而且沒有足夠的資源或工具來保護他們寶貴的資產,所以他們可以利用這些弱點,」RedSeal執行長 – Parveen Jain說道。「我們建議利用自動化解決方案,讓你可以利用可執行的情報來全神貫注在重要而脆弱的資料上。這樣一來,IT部門就能夠對全盤網路安全架構有可見性,使他們能夠捍衛自己的系統,對抗複雜性網路攻擊。」

溝通是另一常見的絆腳石,有60%的人反應說,在討論組織安全時,高層和IT部門的瞭解不同。同樣地,多數受訪者對於利用關鍵績效指標來展示進度有困難。


在攻擊偵測和回應前線要做的事

RedSeal對於企業要使用自動化解決方案的建議是第一步,特別是鑑於IT部門有監測和回應網路活動的問題。有百分之四十五的受訪者斷言,他們甚至不知道自己是否被駭客攻擊過,因為他們的系統內充斥著過多的資料,以致於不可能精確定位攻擊。

面對威脅真正問題並不完全是技術方面,有許多是跟組織如何去架構回應網路攻擊。說到財富雜誌,作者Peter Singer認為,公司的高階主管應該要更多地了解IT風險,尤其是因為70%的企業高階主管必須為公司做出關於網路安全的決定。 繼續閱讀

中小企業 ,你的防毒軟體有足夠的保護力嗎?

中小企業(SMB)手上的大量資料,加上缺乏足夠的安全實作,讓他們成為攻擊者的首要目標。註1 因此,中小企業相信有必要為他們的關鍵資料投資儲存安全,如電子郵件、財務文件和專案檔案。

一項研究顯示,SMB在安全技術上的開支將會以每年10-12%的速度成長,並會在2015年超過56億美元。註2 然而,對於大多數中小企業來說,安全性就只是使用傳統的防毒技術,通常包括防火牆、檔案掃描和移除工具。這對大多數中小企業來說都會帶來風險,因為許多現實世界裡的新威脅都會想辦法逃過防毒產品。註3

smb 中小企業 黑帽三人組


是什麼讓傳統防毒軟體不足以保護中小企業?


事實一

APT 攻擊可以繞過黑名單,避開安全系統偵測。

傳統防毒軟體的基礎是加入黑名單,或識別壞檔案和已知惡意軟體的技術,再加以阻止它們。

在一項ISACA和趨勢科技共同發起的調查顯示,相當高比例的企業聲稱他們使用傳統的網路邊界防禦來對抗APT 進階持續性威脅(APT攻擊)。註4 APT被設計來停留在網路或系統內很長一段時間而不會被發現,好來完成自己的目標,通常是竊取資料。

由於攻擊者現在將中小企業當作首要目標,依賴於相同技術的中小企業也會面臨風險。一個APT攻擊可以繞過黑名單,讓他們在網路內移動時不會被偵測,並且竊取企業密碼以取得其他系統的存取能力。

最近發生的事件顯示出攻擊者是如何避過傳統防毒技術來進行網路釣魚(Phishing)攻擊,破壞安全防禦以竊取資料。針對紐約時報的攻擊就是一個例子,讓人了解威脅可以如何避開安全系統偵測。註5


事實二

幾乎有一半資料外洩攻擊事件,發生在員工不到1000人的公司

一份Verizon的報告仍然將惡意軟體排在資料外洩攻擊手法的前幾名。該報告紀錄了2012年內621起確認的資料外洩事件,其中有40%是由惡意軟體所引起。幾乎有一半的事件發生在員工不到1000人的公司。其中有193起事件發生在員工少於100人的公司。註6

當中小企業認為他們的傳統防毒軟體足以保護他們的資產時,資料外洩的機會就會升高,特別是在對抗客製化攻擊時。網路犯罪地下世界的發展讓攻擊者可以流程化他們的攻擊來對應他們目標的具體情況。比方說,攻擊者可以使用多型惡意軟體來針對過期的軟體 註7,然後進行社交工程攻擊。增加複雜性可以讓他們繞過基本的防毒軟體偵測。


事實三

IT管理者大麻煩:量身訂做的客製化惡意軟體

隨著複雜攻擊和客製化惡意軟體的增加,網路犯罪地下經濟也在過去幾年內迅速的成長。這對IT管理者帶來了麻煩,因為這些攻擊者可能專注於從他們的系統收集分類過的資料。

網路犯罪地下世界裡興盛的詐騙者已經在設法將網路變成他們的遊樂場。根據趨勢科技的研究報告,俄羅斯的網路犯罪地下世界在不斷地增進技術和修改目標,以提高他們看起來利潤豐厚的業務。

網路犯罪的加強讓中小企業更加危險。比方說加強的勒索軟體 Ransomware,會阻止受害者存取自己的系統,將資料當作人質。註8 工具也被改造成為行動威脅。註9

另一項研究顯示,地下市場主要用在非法活動,往往涉及銷售商業情報和交易軟體缺陷相關的資料。註10


事實四

傳統的防毒軟體並不是萬靈丹。

防毒軟體一直都是保持電腦安全,免受惡意軟體侵害的重要一環。好的防毒軟體可以分析複雜的檔案行為和封鎖相應的威脅。但是,它可能無法防護更加複雜的威脅,像是ZACCESS惡意軟體,攻擊者可以將惡意軟體行為隱藏起來。註11


事實五

社交工程只需誘發員工好奇,就可以獲取機密的資料。

即使有了可靠的防毒解決方案,面對利用網路釣魚(Phishing)詐騙加上惡意網址的社交工程( Social Engineering)攻擊,中小企業可能會發現防禦是一個大挑戰。註12 社交工程是一種戰術,很大程度上依賴於人的互動,好來操弄人心以洩露出敏感資訊或點入某些連結。攻擊可以偽裝成使用者所熟悉網站來的官方電子郵件,像是Facebook。
由於社交工程不需要高水平的技術專長。攻擊者已經長時間的使用這種技術來作為收集公司資訊的方法。建立員工的信任和操弄其心理是成功社交工程攻擊的重要組成部分。這些組成也是光有防毒軟體也不夠的原因,一旦攻擊者誘發員工好奇心,掌握了員工的信任,他們就可以獲取機密的資料。


中小企業該怎麼做?

在當前的威脅環境裡,沒有任何一個組織是安全的。有防毒解決方案的中小企業也會是網路犯罪分子的首要目標。想要更佳的保護業務運作,你可以: 繼續閱讀

給IT管理員的 6 個網路安全建議

趨勢科技在過去所紀錄的攻擊事件證實了駭客所共用的一個策略:找出弱點並加以攻擊。不管是紐約時報或是亞洲的小公司,起始點都是透過弱點而入侵。這個弱點可能是關於技術(有漏洞的軟體)或非技術(沒有警覺的員工)。

認識駭客(Hacker),Cracker(破壞者),激進駭客(Hacktivist)網路犯罪份子(Cybercriminal),白帽(White Hat),黑帽(Black Hat),灰帽(Grey Hat)

這個發現強調了要有全面性的防禦來對抗這類攻擊。如同趨勢科技的研究人員 – Jim Gogolinski在之前的報告裡提過,企業對於針對性攻擊並非束手無策。然而,建立堅強的防禦策略需要資源,以及組織本身的大力配合。

特別是駭客攻擊,確保公司網路安全需要主動和被動性的安全策略。下面是一些可以幫助IT管理員的建議,確保他們的公司網站安全。


主動式步驟來對抗駭客攻擊

  1. 實施可以定期測試和部署更新的計畫,尤其是安全更新。
  2. 檢查所有端點和伺服器上安裝的軟體,確保在最新狀態。
  3. 確認每個地方都有部署安全軟體(而且在使用中)。也要設定好來偵測和預防攻擊的各個階段,同時也要監控網路、硬碟和記憶體內所出現的各種狀況。
  4. 流程和標準作業程序(SOP)在建立時要考慮到安全性。這不只是適用於員工,還包括合作夥伴、承包商和客戶。
  5. 調查任何異常的網路和系統行為。攻擊通常都以偵察開始,這類可疑的活動可能是攻擊的第一個跡象。
  6. 持續和所有必要單位(不只是IT團隊)規劃和審查你的事件回應程序。Jim也在他之前的報告裡討論到如何實施這些程序 – 「如何讓社交工程訓練有效果?」


被攻擊時怎麼辦

過去有些攻擊會被「公布」。攻擊細節 – 像是何時會發生、目標是誰 – 都會事先向公眾宣布。在這種情況下,企業最重要的是要確保所有的主動防禦措施(如上面所列的)都有到位,並且對於網路和日誌檔都維持高等級的警覺程度。

布的行動,以及它們公開出來的戰術、工具和程序都是評估和改進現實防禦對策的難得機會。趁此機會來訓練員工、流程和技術去識別針對性攻擊的跡象,不管是已公開還是隱藏的行動。

然而,不管公布的攻擊是否會帶來更多的風險,重要的是企業要有自己的防禦計畫。最終會證明,確保網路安全的成本跟被入侵成功相較起來是微不足道的。


@原文出處:Security Strategies Against Hacking Attacks

還不是趨勢科技粉絲嗎?想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚加入粉絲,各種粉絲專屬驚奇好禮,不定期放送中

按<這裡>下載 2013台灣進階持續性威脅白皮書APT 攻擊