Google Play 再現惡意程式,Sockbot 可利用遭感染手機發動 DDoS 攻擊

最近 Google Play 商店上有 8 個被下載 60 萬至 260 萬次的應用程式,被發現感染了 Sockbot 惡意程式 (趨勢科技命名為 ANDROIDOS_TAPJOY.OPD)。此惡意程式不僅會暗中下載廣告幫歹徒賺錢,還會讓感染的裝置成為「Botnet傀儡殭屍網路」成員。

偽裝熱門遊戲《Minecraft: Pocket Edition》,宣稱可讓玩家自訂其角色造型

這批應用程式會偽裝成熱門遊戲《Minecraft: Pocket Edition》的修改程式,宣稱可讓玩家自訂其角色造型。不過,這些程式卻也會暗中幫歹徒賺取廣告費用。

[TrendLabs 資訊安全情報部落格:GhostClicker 廣告程式是如幽靈般的 Android 點閱詐騙程式]

根據資安研究人員表示,此應用程式會暗中連上歹徒的幕後操縱 (C&C) 伺服器 (經由連接埠 9001)。接著,C&C 伺服器會要求應用程式建立 Socket Secure (SOCKS) 通訊協定連線至 C&C 伺服器指定的 IP 位址及連接埠。連線建立之後,應用程式會再連上歹徒指定的另一個伺服器,該伺服器會提供一份廣告清單及相關資料 (如:廣告類型、螢幕大小)。然後,應用程式再經由 SOCKS 代理器 (Proxy) 連線到某個廣告伺服器去接收廣告。

研究人員發現 Sockbot 的機制如果進一步強化,就可以用來攻擊網路相關的漏洞。而且,憑著 Sockbot 挾持裝置的能力,被感染的裝置還可能被用來發動分散式阻斷服務攻擊 (DDoS)攻擊。 繼續閱讀
系統例行維修時間,竟成歹徒惡搞時機?

凡機器都需要定期維護,這不單可確保機器不會因正常磨耗而損壞,還可做一些日常的零件更新和檢查。越複雜的機器,維護的過程也就越仔細。
在維護過程中,人員通常會需要操作該機器以及所有連接的相關管理系統,舉例來說,抽水馬達會連接自來水供應管路,以及一個負責監控和調整水壓和流量的控制系統。在日常維護時,必須先暫停供水以及相關安全措施,或者切換至另一個模式來更新或修復零件。

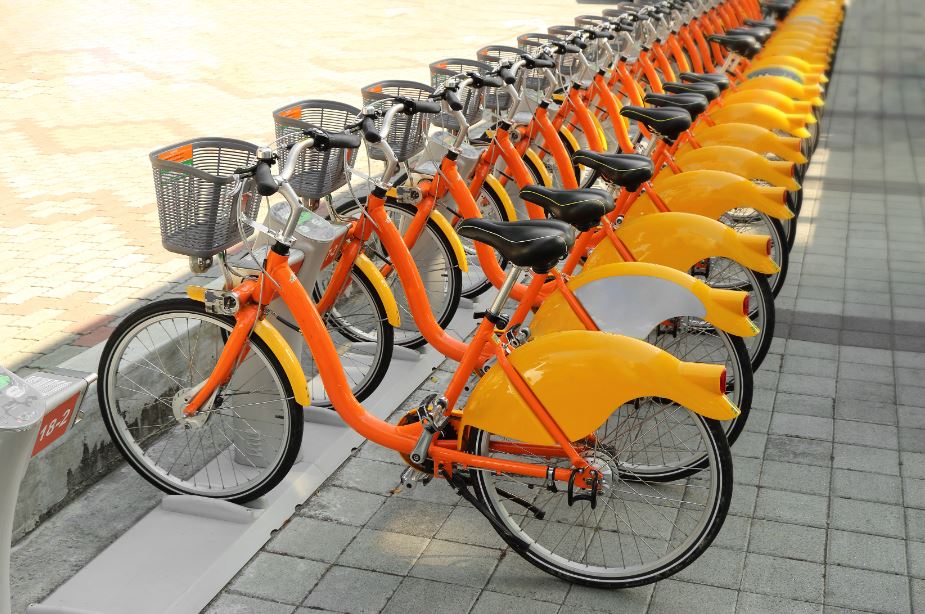
2016 年YouBike大當機,原因是心生不滿員工利用維修時間惡搞

2016 年台北市發生了一起攻擊案例讓我們深刻了解到,維護期間很可能就是歹徒攻擊的黃金時期。根據媒體報導,一位心生不滿的員工利用日常維護的機會,在台北市 YouBike 管理系統上安裝了惡意程式。結果所有的 YouBike 都因而無法租借,導致該公司遭受 662,910 美元的損害與營業損失。這名不肖工程師目前已遭逮捕並由台中地檢署正式起訴。(相關中文報導)

四個維護期間會發生的潛在問題

維護期間除了可能完全解除安全措施之外 (此時就連應用程式控管與白名單機制這類最基本的防護都付之闕如),還有其他可能遭到利用的潛在問題:

  1. 當系統維護交由第三方廠商負責時,外人就能掌握系統的存取權限。委外維護人員很可能不會遵守企業平時所遵守的安全規範,也不受原本的流程所監督。
  2. 老舊機器的維護既缺乏效率也不安全。有些系統仍需使用 CD 甚至 3.5 吋軟碟來進行更新。而且人員必須帶著軟體到每一台端點上進行維護,因此這些系統更新既不頻繁,方法也很老舊。
  3. 某些系統老到根本無法更新,只因營運需要所以還撐著。印度有 70% 的 ATM 提款機仍在使用 Windows XP,這些提款機雖然仍可使用,但卻因為眾多漏洞的而容易遭到各式各樣的攻擊。
  4. 有些白名單機制並未考慮到系統維護的情況。有些白名單機制只有啟用和關閉兩種設定,因此當維護人員為了安裝程式而關閉這項功能時,等於讓系統卸下防禦。然而有些白名單機制卻會考慮到系統維護的需求,可以只開放系統維護時所需的權限,其他部分則不受影響。

繼續閱讀

WPA2 加密機制爆漏洞, 五招自保以防Wi-Fi 上網遭偷窺

最近,Wi-Fi 無線網路加密協定 WPA2 被揭露多項安全漏洞,據稱可能讓 Wi-Fi 無線裝置遭到所謂的「金鑰重新安裝攻擊」(Key Reinstallation AttaCK,簡稱 KRACK),是一種針對 WPA2 加密機制漏洞的概念驗證攻擊。KRACK 採用的是「篡改並重送加密交握訊息」的手法,也就是從系統和裝置在彼此通訊之前交換參數的流程下手。


WPA2 是藉由授權與加密機制來確保 Wi-Fi 裝置及硬體的通訊安全。KRACK 攻擊如果得逞,駭客就能偷窺裝置與 Wi-Fi 無線基地台之間的網路流量。

根據科技新聞網站 Ars Technica 表示,美國電腦緊急應變小組 (United States Computer Emergency Readiness Team,簡稱 US-CERT) 在針對某些機構發出的公告當中指出,這批漏洞是發生在雙方進行交握 (handshake) 以產生網路通訊加密金鑰的過程。此金鑰只要被重新傳送多次,未來就能重複使用,但該金鑰原本應該只能使用一次。

[延伸閱讀:公共 Wi-Fi 基地台安全嗎?]

根據 Ars Technica 的引述:「US-CERT 目前已掌握多個 WPA2 加密協定四向交握 (4-way handshake) 流程相關的金鑰管理漏洞。這些漏洞可能引發的問題包括:封包解密、封包轉遞、TCP 連線挾持、HTTP 內容注入…等等。請注意,由於這是通訊協定層次上的問題,因此所有或絕大部分正確實作該協定的裝置都受到影響。」

研究人員指出,有 41% 的 Android 裝置將受到 KRACK 攻擊手法的影響,而 Linux 系統也受到嚴重影響。此外 Apple、Windows、OpenBSD、MediaTek 以及 Linksys 的裝置也同樣受這批漏洞影響。以下是這批漏洞的 CVE 編號清單:

[延伸閱讀:BlueBorne:數十億裝置因藍牙漏洞而有遭駭客攻擊的危險]

發現這批漏洞的兩位研究員:Mathy Vanhoef 和 Frank Piessens 預定在 即將舉行的 ACM Conference on Computer and Communications Security (CCS) 研討會上發表其研究結果。此外,兩位研究員針對 WPA2 的安全性還有其他相關研究,目前正針對今年八月在 Black Hat Conference 駭客研討會上 展示 的成果做進一步的探討。該研究詳細說明 Wi-Fi 交握機制實作邏輯上的一些漏洞,以及可採取哪些應對措施。去年, 兩位研究員也曾發表一份研究報告指出 WPA2/802.11 群組金鑰可能如何遭到解密及濫用。

[資安指南:防範中間人 (MitM) 攻擊]

五招降低 Wi-Fi 網路與裝置遭到攻擊的危險

有鑑於這批漏洞的潛在影響,IT 系統管理員、資安人員及一般使用者最好採取一些最佳實務原則與並養成良好習慣來降低 Wi-Fi 網路與裝置遭到攻擊的危險: 繼續閱讀

前蘇聯國家的銀行遭受商業流程入侵(BPC)攻擊,損失約4,000萬美元

不管是大型銀行還是中小企業都可能會遭受商業流程入侵(BPC)攻擊。不過還是有辦法防範或減輕它所造成的影響….


金融機構是商業流程入侵(BPC)攻擊的主要目標之一,就以2016年的孟加拉銀行事件為例,這起利用銀行內部流程的複雜性攻擊導致了8,100萬美元被竊走。而在最近的另外一起事件中,商業流程入侵(BPC)攻擊了多家前蘇聯國家的銀行,造成約4,000萬美元的損失。

商業流程入侵(BPC)攻擊會惡意操弄正常的內部流程。在這些最新的攻擊中,攻擊者結合了現實中的詐騙以及網路攻擊。第一部分是利用了透支額度(OD),這指的是金融簽帳卡允許使用者使用多少超出帳戶實際存款的金額。在這起案例中,攻擊者派出許多人申辦有金融簽帳卡的銀行帳戶。然後將卡片送到位於歐洲各國的惡意份子手上。

攻擊者還利用網路釣魚活動來針對銀行員工,目的是要在他們的系統上安裝惡意軟體(趨勢科技偵測為TROJ_MBRWIPE.B)。這種惡意軟體成為攻擊者進入銀行網路和系統的後門。一旦進入,攻擊者會使用銀行的VPN憑證來連上第三方的支付處理服務網路,接著植入各種惡意軟體,包括能夠連上控制卡片管理基礎設施的監控工具。同時還會安裝其他軟體如合法的監控工具Mipko來取得螢幕截圖和按鍵側錄等等。

這場精細策劃並實行的搶劫成為了商業流程入侵(BPC)攻擊的完美範例。這些攻擊是對企業來說日益嚴重的問題,根據2013年至2015年的資料,企業已經因為商業流程入侵(BPC)攻擊而損失至少31億美元 – 這數字在今日可能會更高。

五招防止商業流程入侵(BPC)攻擊

不管是大型銀行還是中小企業都可能會遭受商業流程入侵(BPC)攻擊。不過還是有辦法防範或減輕它所造成的影響: 繼續閱讀

Subaru多款車輛爆遙控鑰匙漏洞, 駭客可以複製車鑰匙

電子設計師Tom Wimmerhove最近發現汽車製造商Subaru多款車輛的遙控鑰匙漏洞。一旦攻擊成功就可以讓駭客或小偷複製遙控鑰匙來進入汽車。

Wimmenhove將其稱為“fobrob”攻擊,指出這漏洞相對容易被攻擊。通常遙控鑰匙會滾動或跳躍性的送出代碼,支援keyless的汽車就會加以處理來解鎖車門。這些滾動代碼被設計成隨機產生以防止重用,但Wimmenhove指出Subaru用來生成鑰匙代碼的演算法有缺陷,具有可預測性或順序性而非隨機。駭客只需一個25美元的設備來捕捉汽車鑰匙發送的封包資料並取出資料所產生的滾動(上鎖和解鎖)代碼。就可以將這些代碼複製到Raspberry Pi上。

受影響車款包括Subaru Baja(2006),Subaru Forester(2005-2010),Subaru Impreza(2004-2011),Subaru Legacy(2005-2010)和Subaru Outback(2005-2010)。Wimmenhove還展示了對Subaru Forester的漏洞攻擊。

直到本文撰寫時,Subaru尚未承認此問題或回應評論的請求。Wimmenhove告訴BleepingComputer說:“我的確有進行聯繫。我告訴他們此漏洞並與他們分享我的程式碼。他們將我導向他們的“合作夥伴”網頁並要求我填寫問卷。“


[延伸閱讀:汽車駭客問題引發汽車產業的改變]

汽車駭客成為越來越重要的問題,因為汽車變得更加智慧化,依賴網路來替使用者提供一連串的功能。Subaru只是眾多受到汽車駭客影響的汽車製造商之一。早在2015年,智慧車輛的功能如資訊娛樂、無線網路和行動連線服務以及其他數位/線上功能(即用於keyless進入的無線設備)已經成為進入目標車輛的大門。

在8月,米蘭理工大學的Linklayer實驗室與趨勢科技前瞻性威脅研究(FTR)團隊合作詳盡研究了影響控制器區域網路(CAN bus)的漏洞。CAN標準是一種車輛內部基於訊息的汽車網路,可讓汽車的微控制器和設備透過應用程式相互溝通。該研究闡述了CAN bus漏洞如何造成停用連到汽車網路的設備,如安全氣囊、停車感應器和其他安全系統。鑑於使用此協定的汽車製造商數量,這安全漏洞對汽車不管虛擬或實體的安全性都有著顯著的影響,並且會影響提供許多功能之零組件的完整性。

[來自TrendLabs Intelligence Blog:你的汽車散播出過多資訊?]

汽車採用了最新科技而變得更加智慧化,也讓汽車成為了駭客的新目標,請注意相關的警告。此外,汽車製造商也在主動地更新或修補整合進其製造車輛內的應用程式,啟動可以更好地偵測車輛內漏洞的計畫。在去年2016年,美國的汽車資料共享和分析中心(Auto-ISAC)與汽車製造商合作制定了智慧車輛安全性的最佳實作。歐盟也一樣地透過概述安全標準和多項程序認證來確保物聯網(IoT Internet of Thing)設備(包括智慧車輛)的資料隱私。


@原文出處:Vulnerability in Key Fob Can Let Hackers Open Subaru Cars