「速度」是企業移轉到雲端上開發應用程式的主要原因,而且為了達到日益嚴苛的期限要求,許多營運開發 (DevOps) 團隊都轉而採用基礎架構程式碼 (Infrastructure as Code,簡稱 IaC) 來建立大量新的專案。但他們有採用安全的作法嗎?本文探討 IaC 的資安挑戰,並看看資安長 (CISO) 如何挑選適當的雲端防護工具來支援快速開發流程以驅動創新。
「速度」是企業移轉到雲端上開發應用程式的主要原因,而且為了達到日益嚴苛的期限要求,許多營運開發 (DevOps) 團隊都轉而採用基礎架構程式碼 (Infrastructure as Code,簡稱 IaC) 來建立大量新的專案。但他們有採用安全的作法嗎?本文探討 IaC 的資安挑戰,並看看資安長 (CISO) 如何挑選適當的雲端防護工具來支援快速開發流程以驅動創新。
趨勢科技發現駭客正積極利用 Spring Framework 的 CVE-2022-22965 漏洞來下載 Mirai 殭屍網路惡意程式。
趨勢科技威脅研究中心 Trend Micro Threat Research 觀察到駭客正積極利用 Spring4Shell 漏洞 ( CVE-2022-22965) 來下載 Mirai 殭屍網路惡意程式到系統上執行。駭客在成功漏洞攻擊之後,會下載 Mirai 到「/tmp」資料夾,然後利用「chmod」指令來將檔案變更成可執行檔,接著便加以執行。
我們從 2022 年 4 月初開始看到這波惡意活動,此外我們也發現惡意程式的檔案伺服器上還有針對其他 CPU 架構的變種。
本文討論我們對此惡意程式所做的漏洞攻擊分析以及如何修補此漏洞,並說明此漏洞對真實世界應用程式的潛在風險。最後,我們也提供了一些防範這些風險的建議。
繼續閱讀加密貨幣交易所幣安(Binance)在不斷警告投資者有大規模網路釣魚活動出現。詐騙者會傳送簡訊給加密貨幣使用者,通知他們有來自未知IP地址的提款請求。
(最新詐騙警訊插播)
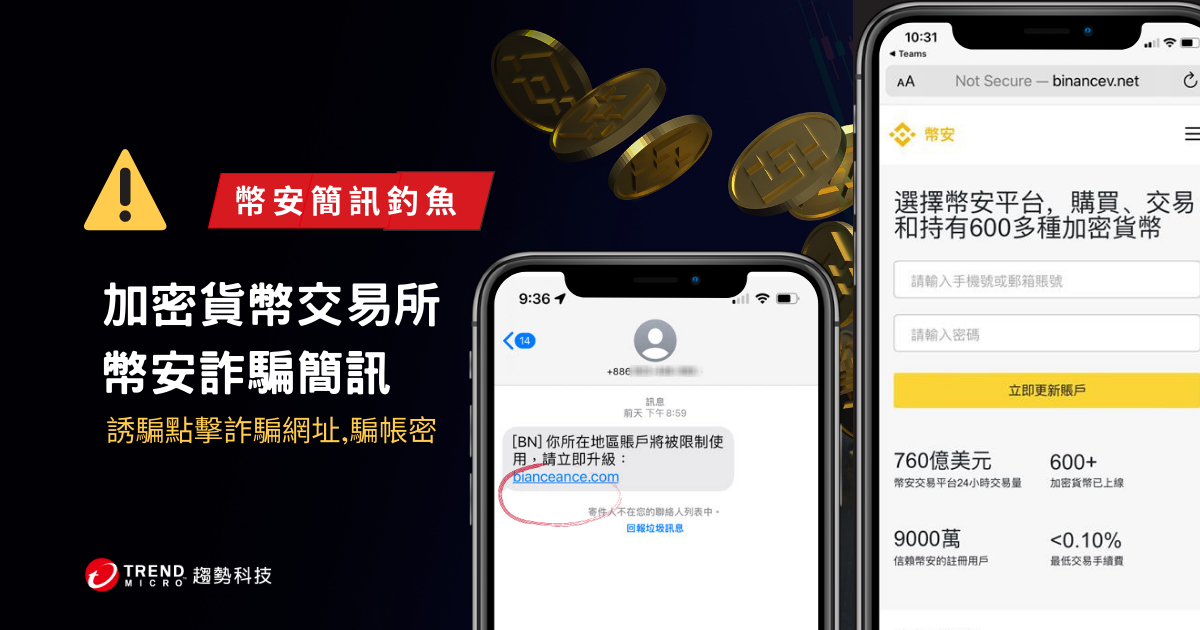
近日出現大量中文幣安簡訊釣魚,以「限制使用、立即升級」等字眼,引誘受害者點選詐騙簡訊中釣魚網址,並連到為冒充成幣安的假登入頁面,要求你輸入手機或郵箱帳號和密碼,登入並更新帳戶,藉以騙取使用者的帳號與密碼。一旦你的幣安帳戶被盜用,存在裡面的資金可能一夕蒸發。
✅ 趨勢科技行動安全防護已可全面阻擋。歡迎免費下載試用!