企業常遇到的四種網頁注入(Web Injection)攻擊

網頁注入(Web Injection)是每位程式設計師、開發者和資訊安全(InfoSec)專家所頭疼的問題,也是網路犯罪工具包內常備的工具。特別是跨站腳本、命令注入、SQL注入和XML注入都是網站和網頁應用程式經常遭遇到的攻擊,因為這些攻擊可以透過多種方式執行。防護方案的複雜性也增加了防禦的困難度。

四種網頁注入攻擊

保護平台不讓個人及財務資料失守是企業在營運、商譽和利潤方面重要的一環。以下是資安人員經常會遇到的四種網頁注入攻擊:
  1. SQL注入(SQL Injection, SQLi)

SQL注入可以用來入侵使用資料庫的軟體,被開放網路軟體安全計畫(OWASP)視為侵入網站及SQL資料庫最常見的技術之一。SQLi將惡意SQL語法插入輸入字串(作為指令或查詢的一部分),並且利用了軟體或網頁應用程式的漏洞 – 例如沒有正確地過濾使用者輸入。比方說,攻擊者可以將惡意輸入變成SQL查詢的參數,讓資料庫認為是SQL指令的一部分而執行。

SQLi攻擊成功可以讓駭客偽裝成目標身份並取得資料庫伺服器的管理權限。駭客接著可以修改現有資料(如取消交易),取出系統內的資料,破壞、覆蓋或刪除資料,甚至使其無法連線。對於會用如何入侵網路來威脅企業付奬金的漏洞獵人以及會刪除網站內容並將其活動偽裝成勒索病毒的壞人來說,這一直是個首選技術。SQLi還被用來竄改網站以及公開儲存在資料庫內的個人識別資料、帳密和敏感公司資料。


  1. 命令注入(Command Injection)

不同於SQLi攻擊針對資料庫相關網頁應用程式/服務,命令注入讓攻擊者插入惡意shell命令到網站主機作業系統。像是可以找出應用程式安裝的目錄並在那執行惡意腳本。命令注入讓駭客可以利用有漏洞的網頁應用程式來執行任意命令 – 例如當應用程式將表單、HTTP標頭和cookie內的惡意內容帶到系統shell時。此類攻擊就會用這不安全應用程式的權限執行。

簡而言之,當惡意輸入被誤認為作業系統命令時就會發生命令注入,讓壞人可以取得檔案或網頁伺服器的控制。2014年的Shellshock攻擊就是一例:它們讓攻擊者可以修改網頁伺服器內容、變更網站代碼、竊取或外洩資料、變更權限以及安裝後門等惡意軟體。電子郵件寄送程式庫的網站元件出現漏洞時也都會成為頭條,例如聯絡人、註冊及密碼重設郵件表單。


  1. XML外部實體注入(XML External Entity Injection, XXE)

這類攻擊不像SQLi或跨站腳本那樣常出現,但XML外部實體注入(XXE)最近也獲得了關注。XML(可延伸標記式語言)支援外部實體。可以用來引用或調用主檔案外的資料到XML文件。XXE會攻擊網頁應用程式解析未知或可疑來源XML輸入時的漏洞。將惡意內容注入將使用者或客戶資料輸入應用程式的文件(如XML檔案)。

XXE攻擊成功可以讓駭客存取內部網路或服務、讀取存放在伺服器上的系統檔案以及掃描內部端口。在某些狀況下,XXE可以讓攻擊者執行遠端程式碼(比方說透過載入惡意可執行PHP程式碼)。這些都取決於解析器的權限。

XXE被用來成功地在Facebook執行遠端程式碼,由此成為最高的bug獎金之一。XXE漏洞最近也出現在經常用於Mac應用程式的更新框架、Adobe ColdFusion的XML解析器(CVE-2016-4264)、Google搜尋引擎的一個功能以及Magento使用的PHP工具包(Zend)。

繼續閱讀

「花錢洗白負評」「中斷供應鏈」,數位勒索不只有勒索病毒

現在有許多企業高層都對數位勒索相當的熟悉了,特別是談到勒索病毒Ransomware (勒索軟體/綁架病毒)。這種加密檔案的攻擊會讓使用者無法使用自己珍貴的重要資料、應用程式或作業系統。攻擊者要求用無法追踪的虛擬貨幣來支付贖金以取得解密金鑰 – 這並不能保證在付款後真的會拿到。

勒索病毒攻擊在這幾年來一直對企業造成威脅。但這並非今日唯一的數位勒索手法。而就跟其他攻擊一樣,駭客在準備工夫和惡意軟體的功能方面也變得越來越進步。

隨著數位勒索攻擊的持續增加,IT領導者和高階主管必須確保自己了解這些威脅種類及其對整體公司信譽與合作夥伴和客戶關係可能造成的影響。

數位勒索說穿了,就是可以替網路犯罪分子帶來利潤

數位勒索崛起(且資安專家預測這些攻擊會在不久的將來大量出現)的一個主要原因是因為它們對駭客來說非常有利可圖。

勒索病毒及其他種類的數位勒索(我們將在後面深入探討)都有一個共同點:對網路犯罪分子來說可以帶來高利潤。當企業和個人使用者無法使用自己最重要的檔案和資料 – 特別是當這些關鍵資料沒有異地備份時,受害者被迫付錢給攻擊者來解密以重新取回檔案。

不幸的是,過去的勒索病毒攻擊已經證明了付錢給駭客並不代表攻擊就會結束。在某些案例(包括大規模WannaCry想哭勒索病毒攻擊期間)裡,受害者支付了贖金卻沒有拿到解密金鑰(甚至沒有收到任何回應)。還有一些案例在付了贖金後,駭客繼續要求更高的贖金才要回復檔案。

基於這種種原因,數位勒索已經成為企業所面對特別危險且具破壞性的威脅。

「數位勒索是網路犯罪分子在今日的威脅形勢中最有辦法賺錢的方法之一」,趨勢科技安全研究人員指出。「許多人都成為了這類邪惡計畫的犧牲品,並且損失了不少錢 – 從一般使用者到大企業都有。」


過去的數位勒索:DoS攻擊鋪平了道路

雖然目前對數位勒索攻擊的認識大多都跟勒索病毒有關,但這樣的獲利方式也被用在另一種熟悉的攻擊方法 – 阻斷服務攻擊。正如趨勢科技的「數位勒索:前瞻觀點」報告所指出,這種勒索手法已經被網路犯罪分子用了十多年,駭客已經相當駕輕就熟了。

「早安…我們希望你已經嘗到超過100Gbps的分散式阻斷服務攻擊 (DDoS)滋味。如果想讓它停止,請支付30比特幣給以下錢包…」這是報告內提到的一個例子。

就跟勒索病毒攻擊一樣,關鍵是讓其無法使用並強迫受害者付款。使用大量的網路流量轟炸關鍵系統(通常是面向消費者或客戶的平台)來讓其無法連線。

雖然不再是第一首選,但還是有駭客會利用DoS攻擊來進行勒索,迫使受害者付錢。畢竟如果一個品牌網站無法被連上,就算只停擺了幾個小時也可能會讓企業失去跟潛在客戶建立業務的大好機會。

駭客通常會寄送這樣的勒贖通知給企業和消費者。

「你注意到了你的連鎖飯店最近得到許多負面評價嗎?如果你希望此問題消失,請按照下列指示…」假網路評論, 對商業信譽的影響 繼續閱讀

保護 IT 與 OT 的整合

工業物聯網(IIoT)是營運技術(OT)與資訊技術(IT)整合的開始。這些技術的整合始於網路連結,但也需要操作程序、技術及訓練方面的增強。

IT 和 OT 從網路方面就使用著不同的協定。在 O T世界中,廠商在過去50幾年來制定了許多專有協定:MODBUS 的歷史可以追溯到1969年。光是ABB就有超過20種的協定。IIoT廠商提供閘道,好在資料轉移到IT雲進行整合和處理前先加以簡化及轉換。這樣的資料量可能很大,因此IIoT閘道透過壓縮、整合和例外處理報告來最小化網路流量。閘道是前端的處理器。

IT和OT環境的作業流程不同。OT網路的指導原則有兩個:安全性和服務可靠性。但IT資訊安全的原則是資料可用性、資料完整性和資料機密性。這些原則彼此之間並無交集。從IT的角度來看,工業流程並不是“資訊”,因此不屬於資訊安全範圍。

IT和OT流程隨著各自發展而可以整合。DevOps打破了開發和營運間的藩籬,能夠更快速地部署新功能而不會影響到軟體的質量控制。圖1顯示了整合的DevOps流程:

圖1:整合的 DevOps 流程

繼續閱讀

沒有惡意程式,不綁架檔案,一封信竟騙走一棟房子!

BEC詐騙有別於一般電子郵件所散播的勒索病毒和其他須仰賴惡意程式的攻擊,歹徒在詐騙過程完全不需使用惡意程式, 這些員工沒看穿的騙局,造成的損失可能比病毒還大!
前陣子美國洛杉磯的一位男子將非法取得的律師電子郵件帳號提供給其共犯使用,歹徒假冒該律師發送電子郵件給房地產交易的買方,詐騙超過千萬台幣。一封信,騙走一棟房子,一點都不誇張。

唯一的防範之道看似受害者的當下的判斷, 還好趨勢科技隨時都在開發新的機器學習(ML) 演算法來檢驗大量的資料並預測一些未知的檔案為惡性或良性,以具備人工智慧 (AI) 的資安技術防範使用者遭到電子郵件攻擊。

這張圖片的 alt 屬性值為空,它的檔案名稱為 4-1024x1024.png


電子郵件帳號遭駭是今日連網世界當中經常發生的問題。網路犯罪集團駭入使用者電子郵件帳號的目的,是為了滲透企業 IT 環境,進而從事各種攻擊,包括各種詐騙、資訊竊盜、身分冒用等等。使用者若無有效的安全措施來防範電子郵件帳號遭到駭入,很可能將蒙受嚴重的損失。

電子郵件遭駭是各產業普遍的現象

電子郵件遭駭在全球各產業都相當普遍。專門從事政治相關攻擊的網路間諜集團 Fancy Bear 據報曾在今年稍早的美國參議員重新選舉期間使用登入憑證網路釣魚攻擊。Fancy Bear 集團從 2015 年起便經常登上新聞版面,目標鎖定美國、烏克蘭、法國、德國、蒙特內哥羅和土耳其等國的政治機關。

這幾年來,醫療產業已成為網路犯罪集團的熱門目標,包括波特蘭、德州、田納西、紐澤西以及其他地區都受到影響。這些醫療機構都因電子郵件帳號遭歹徒駭入並用來詐騙,進而導致資料外洩。

這類攻擊也蔓延到教育產業。今年 5 月,美國紐約州立大學水牛城分校 (University at Buffalo,簡稱 UB) 發出一份聲明表示遭到駭客攻擊,有不明數量的學生、行政人員、教授及校友的電子郵件帳號遭到駭入。在亞洲,新加坡國立大學 (National University of Singapore,簡稱 NUS) 在今年 7 月也警告全校教職員和學生小心來自某些已遭駭 NUS 帳號的網路釣魚攻擊。這些電子郵件當中含有惡意連結,指向會誘騙收件人提供帳號登入憑證的網站。 繼續閱讀

趨勢科技:2018上半年無檔案攻擊事件成長56%

微軟最近報告說他們的進階威脅防護工具偵測並封鎖了兩個重度混淆過的惡意腳本。這些威脅顯然地使用了Sharpshooter技術(曾紀錄並發表於一篇英國資安公司2017年的部落格文章)。

微軟的報告詳細說明了這難以被捕捉的病毒行為 – 它沒有觸動防毒掃描,使用合法程序來執行腳本載入,在硬碟上也沒有留下任何痕跡。因為這些特性,他們將這些腳本歸類為無檔案威脅。

通常無檔案病毒都能夠躲避傳統偵測技術,因為它不會在受害者系統上產生惡意檔案。相對地,它會將惡意程式碼注入執行中的應用程式記憶體或利用系統或設備上的合法工具。

這些被偵測到的無檔案病毒是用兩個無檔案階段完成攻擊,包括用一個難以被偵測的.NET執行檔進行DNS查詢(之前就發生過)下載資料,接著用來初始化和解碼惡意軟體核心。這核心也是無檔案威脅,因為它在記憶體內執行而無需寫入硬碟。

他們在報告作出此惡意軟體可能只是測試而非真正攻擊的結論。


無檔案病毒在2018年普及

惡意軟體偵測技術在不斷地跟上威脅成長,迫使惡意份子尋找躲避技術和進入點。我們在年中的資安綜合報告詳細介紹了讓檔案型偵測技術頭疼的惡意軟體在大量成長。出現了各種不同類型 – 小型惡意軟體,巨集病毒,當然還有無檔案病毒。

無檔案病毒在這一年多以來都是資安領域的重大威脅。在2017年6月,我們看到了自毀型的SOREBRECT無檔案勒索病毒;之後我也報導了木馬病毒JS_POWMET,這是隻完全無檔案的惡意軟體。我們也注意到使用到這類型惡意軟體的資安事件在增加。

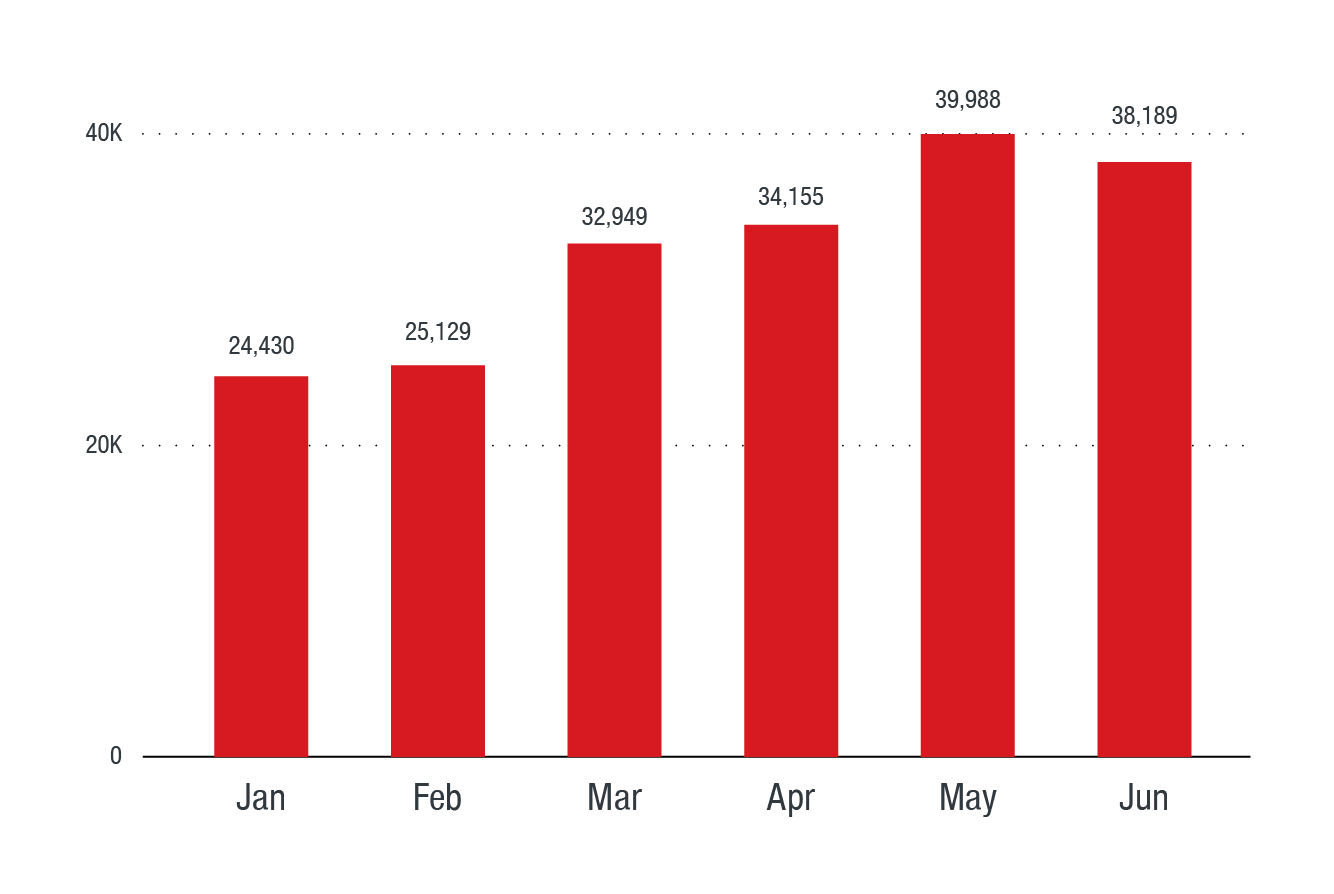
從年初到2018年6月,我們可以看到趨勢科技產品所封鎖的相關事件成長了56%。

趨勢科技2018上半年封鎖的無檔案病毒事件
圖1、趨勢科技2018上半年封鎖的無檔案病毒事件


最近2018年7月的報導顯示出病毒作者持續地在創新無檔案技術。有許多關於PowerGhost無檔案虛擬貨幣挖礦病毒正在瞄準企業系統的報告。惡意軟體利用合法工具PowerShell及EternalBlue漏洞在各個組織的設備和伺服器間散播而不被偵測。


解決問題

大多數這類威脅都使用了多組件,留下了檔案以外的線索 – 來自散播機制的電子郵件或連結,在伺服器上進行惡意行為的證據,或出現在網路/系統日誌內的行為線索。根據微軟的說法,一旦Sharpshooter技術公開就會被濫用並用於攻擊。為了偵測無檔案威脅,他們使用了多層次做法,包括反惡意程式碼掃描介面(AMSI)、行為監控和開機磁區保護技術。

這代表了企業需要跨世代的安全解決方案並且採用能夠橫跨整個網路的多層次防禦技術整合來應對無檔案威脅。趨勢科技Smart Protection Suites具備了多種功能(如高保真機器學習、網頁信譽評比服務、行為監控和應用程式控制以及漏洞防護),可以最大限度地降低此威脅影響。趨勢科技的Endpoint Sensor也可以有效地監控事件,因為此產品可以幫助快速檢查觸發惡意活動的程序或事件。


@原文出處:Microsoft Detection Tools Sniff Out Fileless Malware