駭客如何反將組織一軍?

伺機而動:駭客如何反制防護策略並用於攻擊

在運動電影、戰爭故事和犯罪情節當中,總會出現下列主軸:知己知彼,百戰百勝。

人們在層層設定 (包括網路安全領域) 中,採用了這種戰術,且通常成功率很高。安全研究人員不斷努力徹查並瞭解駭客使用的技術,以便打造可防禦特定威脅的目標式防護。不過,大多數人都沒有發現到,在防護端另一側的敵人,也正發展出相同的策略趨勢。

惡意的駭客與白帽駭客一樣,都持續精進自己的技術。再者,現在有些攻擊者並不會採用已知的系統漏洞,反而想利用組織部署的惡意行動封鎖防護措施,來反將組織一軍。

這些安全措施本應讓消費者與企業用來保護最重要的資料與內容,為何反被網路罪犯作為攻擊武器?接下來,讓我們來看看目前駭客會使用的幾個狡猾技術。

員工平日訓練有素? 駭客總有辦法突破心防

許多企業的安全防禦基礎之一,是對員工進行專業的特殊培訓。這有助員工瞭解如何找出具有攻擊徵兆的惡意活動,並掌握自己在公司整體資料防護中所扮演的個別角色。許多的培訓課程都教導員工,除非獲得授權人或團體的許可,否則都不要提供個人或公司的敏感詳細資料。

對此,駭客可偽造冒牌電子郵件,引誘受害者點選會干擾內部系統的惡意連結。

擬定這個策略後,駭客即開始利用網路釣魚(Phishing),該技術會依靠仿真的訊息,說服受害者提供敏感資訊。在這類攻擊當中,攻擊者可能會偽造來自權威機構 (例如銀行或執法部門) 且看似合法的訊息。

在某些案例中,當攻擊者鎖定特定企業的成員時,駭客會竭盡所能地瞭解這些對象,並偽造出一封與他們高度相關的訊息。其中可能包括該對象的姓名、公司職稱和其他詳細資料,以吸引閱信者的目光,並誘使他們點選惡意連結或足以干擾系統的附件。 繼續閱讀
趨勢安全達人推出「相片安心鎖 PhotoLock」服務 保護消費者的個人私密隱私

趨勢安全達人 推出新服務:「相片安心鎖PhotoLock」,只要將存在手機內的照片設定密碼加密,就能輕鬆限制只有本人可以閱覽。若是日後遭遇手機失竊或是遭其他懷有不好意圖的人取走,在沒有密碼的情況下,即使直接用圖片瀏覽器也無法看到照片,可協助降低私密影像被有心人士瀏覽並分享上網的機會。

復仇式色情惡意手段興盛 七成受害對象為年輕女性

【2017年6月26日台北訊】網路資訊的高度傳播性是把雙面刃,一方面讓人與人之間的關係因網路無時差的便利性而連結性更強,另一方面也由於網路的高擴散性,導致錯誤或是含惡意的資訊迅速被大眾所接收。近年來趨勢科技觀察一種新興的犯罪模式隨之興起,這種犯罪名為「復仇式色情(Revenge Porn)」,是指未經當事人同意而故意散佈、播送、張貼,或以任何形式讓第三人閱覽當事人的性私密影像。根據 2017年婦女救援基金會提供的服務經驗,可發現尋求協助的受害人多為女性,而其中18到35歲的年輕女性佔了70%,她們往往獨自面對著恐懼與傷痛。

「復仇式色情(Revenge Porn)」的犯罪者可能駭入、偷竊或侵占受害人的電腦、手機或相機等,私自存取裝置內的性私密影像並進而散佈至 Line、Facebook等通訊平台,或張貼於色情網站讓網友點閱、下載、分享流傳!而這種犯罪行為通常發生在(前)男女朋友、伴侶或配偶等親密關係之間。這些犯罪者可能以受害人的性私密影像,要脅雙方復合、勒索錢財或性行為,也可能基於報復心態惡意散佈性私密影像,藉此破壞受害人隱私、名譽以及人際社交關係。調查顯示,逾五成的犯罪者熟知受害人現實生活圈,因此一旦私密影像遭到散布將會對當事人造成莫大的傷害,這已經成為一種值得社會大眾關注的新興性暴力犯罪型態。

「相片安心鎖PhotoLock」,保護拍照片免於遭受駭客或惡意人士竊取

為了守護女性與一般大眾的私密影像隱私權,趨勢科技研發並於推出趨勢安全達人「相片安心鎖PhotoLock」服務,提供了一個安全的方式,保護消費者個人私密的自拍照片免於遭受駭客或惡意人士竊取,協助提升大眾的警覺心。消費者只要將存在手機內的照片設定密碼加密,就能輕鬆限制只有本人可以閱覽。若是日後遭遇手機失竊或是遭其他懷有不好意圖的人取走,在沒有密碼的情況下,即使直接用圖片瀏覽器也無法看到照片,可協助降低私密影像被有心人士瀏覽並分享上網的機會。此外,趨勢安全達人也與長期關注婦幼議題的婦女救援基金會合作,將不定期與消費者推播防治復仇式色情的宣導文章,並協助提供法律諮詢平台相關資訊,有效撤架復仇式色情圖片與影像,打擊不肖人士的惡意手段!

內建自我摧毀功能的無檔案式勒索病毒:SOREBRECT

無檔案式威脅和勒索病毒 Ransomware (勒索軟體/綁架病毒)早已不是新聞,但若這兩種特性結合起來,將變得相當危險。前一陣子趨勢科技發現的 SOREBRECT 勒索病毒 (RANSOM_SOREBRECT.A 和 RANSOM_SOREBRECT.B) 就是最好例子。

▍《延伸閱讀》勒索病毒採 APT 手法再進擊 , 某企業超過一百台伺服器被 SOREBRECT 加密 ▍

趨勢科技今年第二季初監控全球威脅情勢時首次發現 SOREBRECT 勒索病毒,經過擷取與分析樣本之後,我們發現 SOREBRECT 採用了一種特殊的技巧來執行檔案加密。此外,還有一個值得注意的地方是它使用了 PsExec 這個遠端執行工具。SOREBRECT 顯然是用這工具來執行勒索病毒的程式碼注射功能。

匿蹤是 SOREBRECT 最拿手的把戲

雖然 SOREBRECT 的最終目標依然是將系統上的檔案加密,但匿蹤卻是它最拿手的把戲。由於勒索病毒內建自我摧毀功能,因此可歸類為無檔案式病毒。它會先將自己的加密程式碼注射到某個正常的系統執行程序當中,然後再將自己的主程式終止。此外,SOREBRECT 還會大費周章刪除受害系統上的事件記錄檔 (Event Log) 和其他可供鑑識分析的資訊 (如系統上所執行過的檔案與時間,也就是系統的 appcompat/shimcache 和 prefetch),這樣的作法可避免留下可供分析軟體追蹤的活動痕跡。

我們在網路上首次發現 SOREBRECT 的樣本時,它的數量還算不多,而且大多集中在科威特、黎巴嫩等中東國家。但到了五月初,便開始在加拿大、中國、克羅埃西亞、義大利、日本、墨西哥、俄羅斯、台灣以及美國發現 SOREBRECT 病毒的蹤跡,受害的產業包括製造、科技與電信業。有鑑於勒索病毒的潛在破壞力與獲利能力,SOREBRECT 會出現在其他國家也就不足為奇,甚至滲透到網路犯罪地下網路,成為歹徒兜售的一種服務。

圖 1:SOREBRECT 攻擊過程。

程式碼注入系統執行程序之後就會銷毀檔案,採集病毒樣本成了挑戰

SOREBRECT 在攻擊過程當中運用了一個正常的 Windows 指令列工具叫「PsExec」,此工具可讓系統管理員在本地端執行指令或在遠端系統上執行某個執行檔。歹徒之所以能夠利用 PsExec 在電腦上安裝 SOREBRECT 病毒,顯然系統管理員的帳號密碼已經被歹徒掌握,或者遠端電腦已經被入侵,或者其密碼已遭暴力破解。SOREBRECT 並非第一個利用 PsExec 工具的勒索病毒,例如:SAMSAM、Petya 及其衍生變種 PetrWrap (趨勢科技分別命名為 RANSOM_SAMSAM 和 RANSOM_PETYA) 也會利用 PsExec 在已遭入侵的伺服器或端點上安裝勒索病毒。

然而 SOREBRECT 的作法又更加高明,它會在系統上安裝 PsExec,然後將自己的程式碼注射到 Windows 的系統執行程序 svchost.exe當中,然後再將自己的主程式庫銷毀。這兩種能力的結合非常強大:勒索病毒主程式庫在執行完成之後將自我銷毀,但被注入 Windows 服務執行程序 svchost.exe 當中的程式碼卻能繼續執行檔案加密動作。由於 SOREBRECT 在將程式碼注入系統執行程序之後就會銷毀檔案,因此,採集該病毒的樣本變成了一項挑戰。 繼續閱讀

南韓網站代管公司,遭 Erebus 勒索病毒襲擊, 153 台 Linux 伺服器遭到感染

6 月 10 日,南韓網站代管公司 NAYANA 遭 Erebus 勒索病毒襲擊 (趨勢科技命名為:RANSOM_ELFEREBUS.A),共有 153 台 Linux 伺服器與 3,400 個該公司代管的商業網站遭到感染。

NAYANA 公司 6 月 12 日在官網發布了一則公告,表示駭客要求 550 比特幣 (BTC) 的天價贖金 (約合 162 萬美元) 以解開所有伺服器上被加密的檔案。6 月 14 日,NAYANA 又發布新的消息表示和歹徒討價還價之後同意支付 397.6 比特幣 (約合 101 萬美元:根據 2017 年 6 月 19 日匯率),並且約定分期付款。 6 月 17 日,NAYANA 的官網又發布一則聲明表示已經匯出第二期款項。到了 6 月 18 日,NAYANA 開始分批復原受害伺服器。但某些第二批復原的伺服器卻出現了資料庫錯誤的情況。預料在第一和第二批伺服器成功復原之後,該公司將再支付第三期贖金。

這不禁讓人聯想到當年美國堪薩斯醫院 (Kansas Hospital) 的受害案例 (儘管贖金無法相提並論)。不過堪薩斯醫院的情況更悲慘,因為該院在付了贖金之後還是沒有救回被加密的檔案,反而又再被勒索了一次。

Erebus 感染了 NAYANA 的 Linux 伺服器,並利用一個假的藍牙服務來讓自己就算系統重新開機也會再自動執行。此外,更利用了 UNIX 系統的 cron 工作排程工具來定期每小時檢查一次勒索病毒是否還在執行。 

Erebus 勒索病毒最早是在 2016 年 9 月經由惡意廣告感染,2017 年 2 月又再度現身,並且運用了一個可避開 Windows 使用者帳戶控制的伎倆,以下是有關 Linux 版本 Erebus 勒索病毒目前發現到的一些技術細節。

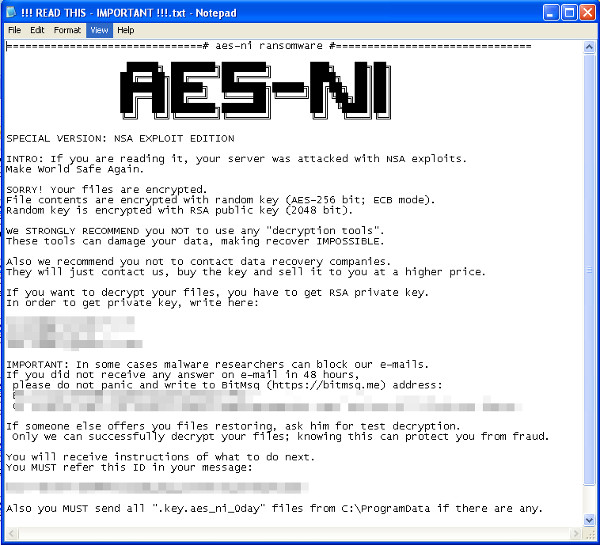
 Erebus 的勒索訊息有多國語言版本 (本圖為英文版本)。
圖 1:Erebus 的勒索訊息有多國語言版本 (本圖為英文版本)。

繼續閱讀

假新聞與網路宣傳如何運用及操弄社群媒體?

研究報告顯示假新聞已發展成一種新的營利模式,網路犯罪者善用此手法作為服務項目 FNaaS(Fake News as a Service),在全球包含俄羅斯、中國、中東及英語國家的地下市場販售,所提供的服務不止是散播假新聞,通常還包括產製這些新聞故事,並把它們行銷給目標族群,手法類似於內容行銷服務與社群媒體行銷運作,甚至透過點擊詐騙殭屍大軍(Botnet)為貼文或影片的觸及率灌水,讓特定內容更具權威性及可信度,間接操控輿論風向,例如:中國「寫作幫」販賣產製內容,每篇只需100至200人民幣(約400-800台幣)不等,甚至也利用社群媒體引發口碑效應,讓新聞文章被特定留言讚爆。相同手法也同樣能影響股價及金融市場,任何有心人士都能利用此服務散佈不實訊息來達到特定目的,其中以政治及商業目的最為常見,可能對全世界政治、金融局勢和整個媒體產業產生巨大影響。

談到「假新聞」三個字,人們大概會直接聯想到社群網站上一些超神奇、超誇張的故事。不過,儘管假新聞與社群網站有很大關聯,但社群網站上的假新聞卻並非只是標題誇張而已。

假新聞與網路宣傳

假新聞看似是一項今日才有的新問題,但其實這只是它的散布平台較為新穎而已。然而「鼓吹宣傳」這件事其實早已存在數百年,只是網際網路最近才成為人們散布謊言與不實資訊的管道。

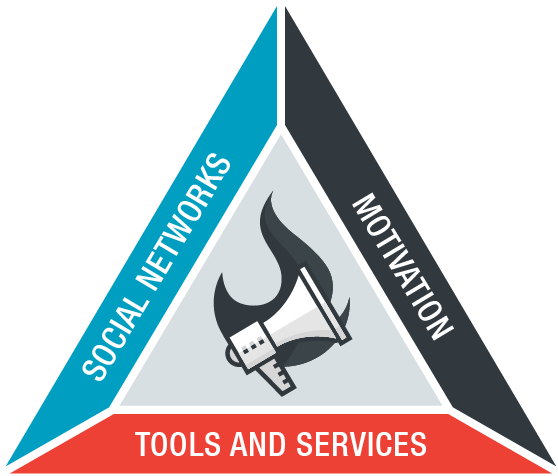
火的燃燒有三項要素:氧氣、熱度和燃料。同樣地,假新聞要炒得起來,也需要三要素:工具與服務、社群網路、動機 (如下圖所示),而且只要缺乏其中一項,假新聞就無法散布或到達目標。

圖 1:假新聞的三項要素。

首先是在社群媒體上操弄和散布新聞的「工具與服務」,這些工具大多可透過全球各種網路社群取得,而且種類繁多。有些服務相當單純,例如付費購買「按讚數」和「追隨數」等等,有些則稍微複雜,例如在網路調查中灌水,或者迫使某網站管理員撤下某篇文章。無論如何,這些操弄社群媒體的工具和服務唾手可得,而且不一定要到地下市集才能取得。

其次,這些工具要發揮作用,首先得要有社群網站這個宣傳平台。而隨著人們經由這類網站吸收資訊和新聞的情況越來越普遍,其重要性實在不容小覷。不過,單純地將宣傳訊息 PO 上網,離訊息真正觸及目標對象還有一段距離。我們在報告中說明了歹徒利用何種技巧來引誘讀者閱讀其訊息。

此次針對社群媒體的研究,也讓我們也了解到 Twitter 網站上的內容機器人與讀者之間的關係,描繪出這類操弄性輿論的規模和組織。

最後,所有的宣傳背後必定有其「動機」。我們也探討了這些假新聞背後的動機,其中有些只是單純為了賺取廣告費,但有些則懷有犯罪或政治意圖。不論其動機為何,任何宣傳是否成功,最終還是要看它對真實世界有多大影響。

個案研究

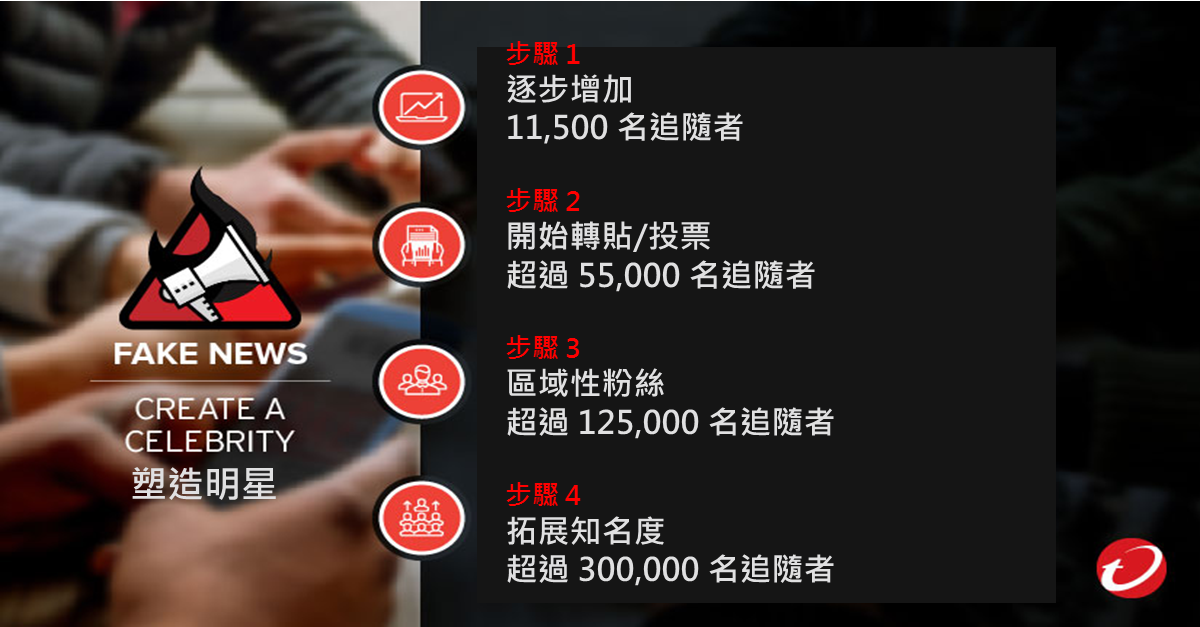
報告中,我們舉出幾種不同的個案來說明這些宣傳的成效,以及歹徒如何利用假新聞來達到各種目的,如以下三圖所示:

假新聞的各種用途

繼續閱讀