” 你有一個新的語音留言通知 ” Locky 勒索病毒留的!

提到 Locky ,不得不提到這個案例:Locky 勒索軟體迫使醫院緊急將所有電腦關機,改用紙本作業,去年四月在台灣傳出大量散播案例,它利用一封看似發票的信件主旨,加上使用者對 Microsoft Word 檔比較沒有防備的心態,造成不少台灣民眾檔案被綁架。詳情請看:從勒索軟體 Locky 加速散播,看巨集惡意軟體新伎倆。

2016年底它藉著改良版的漏洞攻擊套件散播,專門攻擊本地端安裝的 Revive 和 OpenX 開放原始碼廣告伺服器,而且台灣是遭攻擊排行榜第一名 ! Locky 勒索病毒變種來襲!鎖定廣告伺服器,台灣遭攻擊排行第一  。
現在 Locky 勒索病毒有了新伎倆:假語音留言通知。
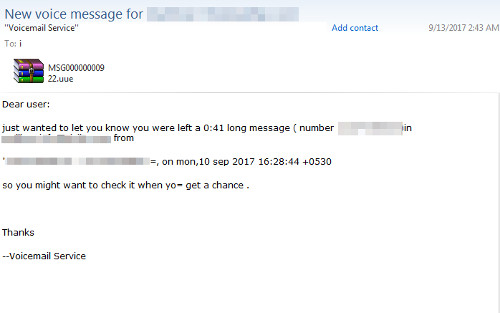
垃圾郵件會通知收件者有未知來源所留的語音留言,要求受害人有時間時要去檢查留言。接著,郵件會提供收件者一個收聽留言的連結,或附加一個聲稱為語音留言的壓縮檔。當然,點開連結或附件檔案後就會讓 Locky 勒索病毒危害使用者的系統和檔案。

趨勢科技的解決方案可以識別和封鎖這個垃圾郵件攻擊的各個面向,從垃圾郵件變種到有效載荷和連結。趨勢科技客戶具備完整的保護來對抗此垃圾郵件攻擊內的所有元素。

再次提醒使用者不要點開可疑電子郵件及其內的連結/附件檔。


@原文出處:Voice Message Malspam Arrives With Locky Ransomware


PC-cillin 雲端版🔴防範勒索 🔴保護個資 ✓手機✓電腦✓平板,跨平台防護3到位

《 想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚 》

《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


▼ 歡迎加入趨勢科技社群網站▼
好友人數


《提醒》將滑鼠游標移動到粉絲頁右上方的「已說讚」欄位,勾選「搶先看」選項,最新貼文就會優先顯示在動態消息頂端,讓你不會錯過任何更新。
*手機版直接前往專頁首頁,下拉追蹤中,就能將粉絲專頁設定搶先看。


<企業資安> 放長線釣大魚,鎖定目標攻擊六階段

企業在規劃網路防禦措施時,務必要將全面的威脅現況納入考量,包括持續進行中的威脅以及新興起的資安問題,如此便能建立更為全面的資料防護方針。

雖然近來並沒有躍上太多新聞頭條版面,但針對性攻擊/鎖定目標攻擊(Targeted attack)仍持續對當今的企業造成威脅,負責企業資安的人員務必牢記有這個潛在風險。

鎖定目標攻擊有何特殊之處?

網路威脅犯罪者現在所用的策略,複雜精密程度前所未見。這些駭客並不僅是亂槍打鳥,希望有機會釣上大魚;目標式攻擊是更先進網路犯罪手法的一環。

與其他類型的滲透入侵不同,目標式攻擊是犯罪者鎖定某個特定受害者作為目標,緊追不放,在保持匿名的狀態下入侵目標的基礎架構。這種方式讓駭客可以運用特定的惡意程序組合和順序來侵入目標的底層系統,找出珍貴的資料,並將這類資訊移至駭客控制之下的系統。

根據趨勢科技的研究報告「瞭解目標式攻擊:六大組成」,當出現下列情況時,便在目標式攻擊的範圍內:

  1. 涉及具體確定的目標,行事高調的個人或企業都包含在內。潛藏在威脅攻擊幕後的犯罪者會花費大量的時間、心力和資源,緊咬特定的目標不放。
  2. 滲透基礎架構,以竊取資訊資產和智慧財產。若將資料賣給黑市或用於詐騙,即可讓駭客賺上一筆。
  3. 駭客緊迫盯人持續攻擊目標。趨勢科技發現,發動此類滲透攻擊的網路攻擊者會耗費必要的時間心力來執行資料外洩的階段。

趨勢科技研究人員於報告中寫道:「駭客犯罪集團越來越會特意挑選目標,少量偷竊相當特定的智慧財產、收集交易秘密、挖掘珍貴的客戶資料。為達成目標,攻擊者不但會將心力專注於特定的產業,還會針對特定企業,包括駭客想要欺騙的特定個人,以協助他們入侵目標的網路。」

鎖定目標攻擊的六個階段

除了關係到持續鎖定特定目標的駭客之外,這類攻擊的定義也包含了駭客為確保得手而採用的特定階段流程。目標式攻擊的各個階段如下: 繼續閱讀

Android 手機勒索病毒再進化-更大、更壞、更強!

行動裝置威脅不光只有資訊竊取程式和惡意程式而已,還有手機勒索病毒 Ransomware (勒索軟體/綁架病毒)。它們雖然不像電腦版的勒索病毒 (如 WannaCry(想哭)勒索蠕蟲 和 Petya) 威力那麼強,但隨著手機使用率越來越高 (尤其是企業),很自然地會有越來越多網路犯罪集團開發出這類威脅。

2017 年上半年偵測到 23.5萬 隻Android 手機勒索病毒,為 2016 一整年的 1.81 倍

以 Android 平台手機勒索病毒為例,去年 (2016年) 第四季趨勢科技偵測及分析到的變種數量是 2015 年同期的三倍。沒錯,增加幅度相當驚人。光 2017 年上半年我們就已經偵測到 235,000 個 Android 手機勒索病毒,這數量足足是 2016 一整年的 1.81 倍。

圖 1:Android 手機勒索病毒偵測數量比較 ─ 2016 與 2017 年前兩季。

然而最近突然爆發的一波專門針對 Android 裝置的鎖定螢幕與檔案加密惡意程式,也突顯出手機勒索病毒數量正不斷成長,其中包括:會模仿 WannaCry 並利用正常社群網站散布的 SLocker,以及威脅要將受害者個人資料公開的 LeakerLocker。現在,SLocker 的原始程式碼據聞已經被反組譯出來並外流至 GitHub 上,未來勢必將看到更多類似的威脅。

那麼,Android 加密勒索病毒目前的發展情況如何?行動裝置威脅情勢的未來展望又是如何?

圖 2:加密勒索病毒的典型行為。

從螢幕鎖定程式演變至檔案加密程式
過去,典型的 Android 手機勒索病毒都相當單純。它們會將裝置螢幕鎖住,然後顯示一個勒索訊息畫面。這類螢幕鎖定程式第一次演化成檔案加密勒索病毒是在 2014 年 5 月,也就是:Simple Locker (趨勢科技命名為 ANDROIDOS_SIMPLOCK.AXM),該病毒會將行動裝置內建儲存空間及 SD 卡上的檔案加密。從那時起,我們便陸續看到一些類似的威脅,其中某些變種甚至只是將原本的惡意程式重新包裝,然後就在第三方應用程式市集上架。其他的則是非常積極地頻繁發布更新以躲避偵測。事實上,我們甚至看到某個惡意程式作者在五月份修正其勒索病毒問題,以更新其勒索訊息顯示及取得的方式。 繼續閱讀

緊急弱點公佈,請盡速修補!

red alret 紅色警戒 資安/病毒漏洞警告

弱點編號:CVE-2017-11780

弱點說明:Microsoft Windows作業系統平台的SMB服務具有弱點, 駭客可遠端攻擊執行任何執行碼

可能影響:駭客可能進入內部網路時,利用此弱點進行內網擴散。或勒索病毒搭配此弱點進行擴散攻擊,如WannaCry

建議採取行動:1. 立即安裝Windows安全性更新 2.非必要關閉 SMB 服務


弱點編號:CVE-2017-11826

弱點說明:Microsoft Office RTF具有弱點,駭客可執行利用此弱點植入惡意程式

可能影響:駭客可能利用電子郵件社交工程手法,寄送帶有此弱點攻擊程式碼 Office文件給使用者。使用者開啟後將植入惡意程式

建議採取行動:1. 立即安裝Windows安全性更新 2.提醒使用者勿開啟來路不明的電子郵件附件


漏洞詳細說明請參考CVE網站:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2017-11780

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2017-11826


【BPC 商業流程入侵-優惠卷詐欺】星巴克禮品卡,企業優惠方案代碼…地下市場什麼都賣,什麼都不奇怪!

「電信公司提供給員工的語音、簡訊和網路資費特價的優惠碼 」,「飯店訂房時所輸入的企業方案優惠碼」你可以想像這些都可以被有心人士拿來販售嗎?

趨勢科技在地下市場看到許多關於詐欺自動化的產品和服務,規模大到足夠支撐起假造或濫用優惠券/促銷代碼經濟。另外值得一提的是,我們在地下市場中所看到的價格往往比合法管道更便宜3到10倍。

地下市場販賣可以檢查和暴力破解優惠券代碼的軟體。甚至提供影片教學,包括如何破解某些共乘服務的促銷碼。


以優惠卷形式所進行的免費贈品及折扣等詐欺行為,據報造成美國企業每年高達3到6億美元的損失。而且只要哪裡有利可圖,網路犯罪分子也就會往哪裡去。優惠券詐欺也是如此,趨勢科技發現相關活動在地下市場非常地活躍。

優惠券詐欺對企業來說代表什麼?在2012年,各大廠商都成為假優惠券的受害者,一家消費性產品公司遭受了約128萬美元的損失。另一起優惠券詐欺則是在十年內從各公司竊取了至少2.5億美元。

在現實中,它所產生的損失不只是無限暢飲的咖啡、免費搭車和飯店住宿,或是特價的3C產品。地下市場的優惠券詐欺可以延伸成為商業流程入侵(BPC),破壞到支撐業務運作的部分,也進而造成更大的影響。


優惠券詐欺和商業流程入侵

趨勢科技在地下市場看到許多種的優惠券詐欺手法。將其整合在一起,特別是關注在商業流程上,產生以下的視覺化圖表:


圖1:如何結合網路犯罪地下服務和優惠券詐欺來入侵傳統優惠卷交易的商業流程

圖2:左圖顯示出一般消費產品廠商正常的優惠券交易是如何運作,而右圖則是如何惡意利用其背後的流程

繼續閱讀