
手機疑似感染上惡意軟體時應採取的處置對策
網路犯罪者使用巧妙的手段騙取手機用戶安裝惡意軟體。例如,最常見的手段就是偽裝成正規版的人氣遊戲,趁機散播假的惡意軟體。近來也發現佯稱再生影像、音樂、影片時需要特殊播放軟體,進而誘使手機用戶安裝惡意軟體的手法。智慧型手機感染上病毒的原因不外乎是,手機用戶全然不知自己下載的竟然是惡意軟體。 繼續閱讀
網路犯罪者使用巧妙的手段騙取手機用戶安裝惡意軟體。例如,最常見的手段就是偽裝成正規版的人氣遊戲,趁機散播假的惡意軟體。近來也發現佯稱再生影像、音樂、影片時需要特殊播放軟體,進而誘使手機用戶安裝惡意軟體的手法。智慧型手機感染上病毒的原因不外乎是,手機用戶全然不知自己下載的竟然是惡意軟體。 繼續閱讀
醫療產業是駭客最覬覦的目標之一。醫院、醫生辦公室跟其他設施會儲存並可存取許多的病患個人資料,而且還有許多醫院會存放收費流程所需的詳細金融資訊。
就在去年發生了對醫療產業影響最大的破壞事件,惡名昭彰的WannaCry(想哭)勒索病毒爆發攻擊了100多個國家的組織。

根據趨勢科技的「保護連網醫院」報告,這一波勒索病毒感染了國家衛生系統,讓醫院無法存取病患記錄。這次攻擊也讓受感染醫院被迫將救護車轉到其他醫院。甚至讓醫生不得不取消手術預約並重新安排時間。這一切都是WannaCry造成的。
這絕非衛生醫療產業第一次遭受到這麼嚴重的影響,可能也不會是最後一次。
「隨著醫院和其他醫療機構採用了新的技術,添加新的設備及攜手新的合作關係,讓病患可以得到更好、更有效率的醫療服務,但數位受攻擊面也會隨著擴大。」趨勢科技的報告指出:「它們的連網能力越強,就越容易成為駭客下手的目標。」
網路安全風險最高的地方
正如WannaCry(想哭)勒索病毒災情所顯示,惡意攻擊會對醫療機構及病患造成重大的影響。而可能遭受醫療產業惡意攻擊風險最高的三個地方包括:
連網設備有助於照護病患,但暴露在外的設備會讓醫院運作及病患資料陷入危險。
暴露的連網設備
前面所提到的醫院運作及病患資料可能因各種不同因素而遭受危險。但如報告中所顯示,長久以來的問題是暴露在外的連網設備,替駭客和惡意份子提供了進入點。
現代的醫療產業有著比過去都還要多的衛生資訊系統,包括了以下這些:
當這些資訊系統暴露在外並可透過外部網路連上時,會讓日常運作及病患照護面臨危險。會導致連網醫療設備暴露在外的情況包括: 繼續閱讀
趨勢科技 推出 Deep Security™ Smart Check 來進一步拓展其專為容器式環境設計的資安解決方案,提供持續性容器映像掃瞄來搭配 Deep Security 目前為容器式環境提供的執行時期防護。
為了更有效偵測惡意程式及漏洞,趨勢科技開發 Deep Security Smart Check 提供容器映像部署前預先掃瞄,能在開發階段預先解決資安問題,而非等到應用程式推出之後才發現。
TRC Companies, Inc. 資深技術總監 Jason Cradit 表示:「提升應用程式安全的關鍵之一就是從一開始就將資安融入持續整合/持續交付 (CI/CD) 的流程當中。趨勢科技滿足了應用程式開發的需求,提供符合其環境又不拖慢其速度的工具。」
除此之外,趨勢科技還推出一套完整的全新 API 並搭配自動化中心所提供的資源,藉由更優異的整合來實現防護自動化。趨勢科技Deep Security 的客戶可利用產品 API 做到持續交付、狀態監控、IT 服務管理,並與協調工具整合,如新推出的 Amazon Elastic Container Service for Kubernetes。
趨勢科技混合雲防護資深副總裁暨總經理 Bill McGee 表示:「容器式平台讓企業能夠加快軟體開發及推出的週期,因此企業無法接受為了增加防護而拖慢其速度。所有工作負載的執行環境都需要資安防護,容器式環境也不例外。然而其數量龐大與生命週期短暫的特性,將帶來許多可讓駭客利用的資安漏洞。此外,目前攻擊執行時期伺服器應用程式環境的駭客,預料也會開始將注意力轉移到軟體開發流程,試圖直接在開發環境內植入惡意程式。」
隨著企業逐漸將工作負載移轉至混合雲服務,Deep Security Smart Check 能支援 DevOps 的需求,讓企業持續而安全地開發、快速交付、並在任何地方執行應用程式。這是趨勢科技從過去的虛擬化、公有雲、到現在的容器式環境,Deep Security 持續提供進階防護並隨客戶基礎架構變遷而調整的又一最佳範例。
Deep Security Smart Check 即日起在全球上市,更多資訊
對企業團隊來說,容器式環境是一項新的契機,不僅能讓部署作業更快、更一致,而且罕見地非常簡單容易。但要做到這點,首先必須先建立各項基礎架構:
一個叢集式容器執行環境、一個協調層,當然還有全程的防護。
為了簡化基礎架構,大多數團隊都會選擇像 AWS 這樣的雲端服務廠商。其新推出的 Amazon Elastic Container Service for Kubernetes (EKS) 是建構在強大的 Amazon Elastic Container Service (ECS) 基礎之上,能幫您的容器式環境減輕 Kubernetes 的作業負擔。
趨勢科技 Deep Security 一直在為 Amazon ECS 主機提供重要的防護,讓您在執行時期套用必要的資安控管。2017 年,這套防護也延伸到了容器式環境,讓該平台將入侵防護與惡意程式防護套用至個別容器。本周,我們又進一步擴充我們的容器防護解決方案,推出 Deep Security Smart Check 來提供容器映像掃瞄功能。
讓 Deep Security Smart Check 協助您將資安測試提前
保護生產環境中的容器是您的資安要務之一。但在這之前的開發流程呢?您如何降低資安問題所帶來的成本和衝擊?
答案就在於:提早在開發階段發現問題。您必須將資安控管提前到「持續整合/持續交付」 (CI/CD) 流程的前期。而這就是我們推出 Deep Security Smart Check 的用意。
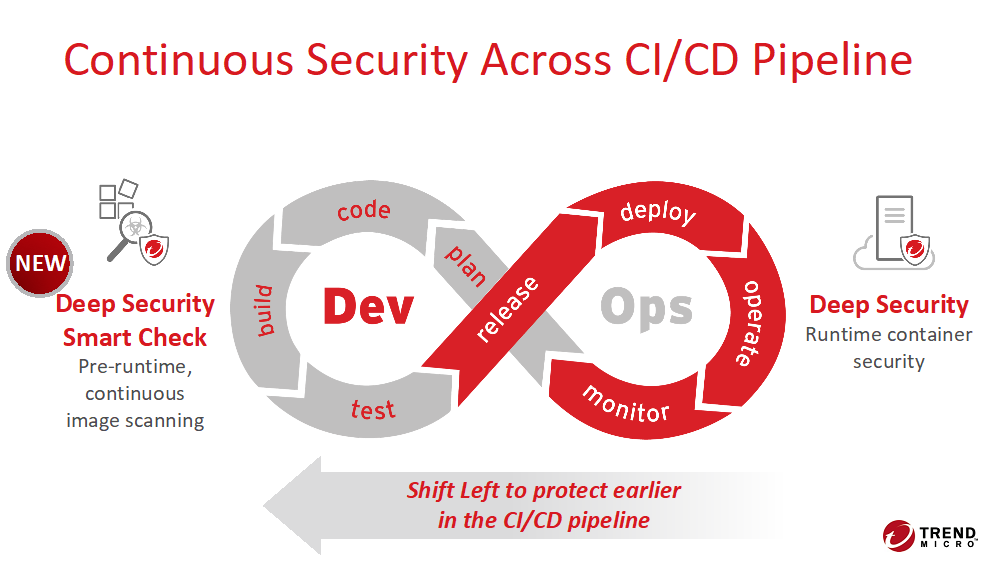
Deep Security Smart Check 是一套新的容器映像掃瞄工具。藉由與熱門的私人及雲端登錄資料庫 (Regirstry) 整合 (包括 Amazon ECR),來持續掃瞄映像的漏洞和惡意程式。 繼續閱讀
我們在一月看到了磁碟清除病毒KillDisk攻擊在拉丁美洲的幾家金融機構。其中一次攻擊的目標是組織內連接SWIFT網路的系統。
 而在五月,我們在同一個區域發現會清除開機磁區的惡意軟體。其中一個受害組織是一家銀行,讓其系統好幾天無法使用,也讓營運中斷了將近一個禮拜而無法提供客戶服務。我們的分析發現這起攻擊僅是用來分散注意力,最終的目的是進入能夠連接銀行SWIFT網路的系統。
一開始發現是電腦開機磁區出現問題。根據我們的測試所看到的錯誤訊息,可以確認這是另一個(可能是新的)KillDisk變種。這訊息在感染MBR病毒的系統很常見,但在其他類型的惡意軟體(如勒索病毒)並不常見,有些人一開始認為這就是罪魁禍首。趨勢科技將此威脅偵測為TROJ_KILLMBR.EE和TROJ_KILLDISK.IUE(病毒碼;14.281.00)。
光看這行為很難判斷這起攻擊是隨機性的網路犯罪活動或是像我們之前一月所看到,是組合式攻擊的一部分。

圖1、開機磁區被覆寫後的錯誤訊息
我們找到了可能是2018年五月攻擊所用的病毒樣本。執行之後也如預期的破壞了開機磁區(見圖1)。初步分析這個檔案後顯示它是用Nullsoft腳本安裝系統(NSIS)所製作,這是用來製作安裝程式的開放原始碼工具。駭客利用此工具並故意地將其命名為“MBR Killer”。儘管這樣本利用VMProtect(防止被逆向工程的虛擬化保護工具)加以保護,但我們仍然能夠確認它能夠清除實體硬碟的第一個磁區,如圖2所示。
我們在這樣本中沒有發現其他新或值得注意的行為。程式碼中看不出命令和控制(C&C)基礎設施或通訊相關訊息,或是類似勒索病毒的行為。這惡意軟體中沒有與網路有關的行為跡象。

圖2、惡意軟體命名為“MBR Killer”(上)。程式碼片段顯示其會清除硬碟的第一個磁區(下)

圖3、惡意軟體進行MBR清除動作
這個惡意軟體會清除中毒系統內找到的所有實體硬碟。以下是它如何進行MBR清除的動作:
在呼叫API時,主執行檔會植入組件檔%User Temp%/ns{5 random characters}.tmp/System.dll。然後主執行檔會載入DLL檔案,它提供呼叫API所需的匯出函式“Call”。
這隻惡意軟體的破壞力會讓中毒電腦無法運行,也更加強調了縱深防禦的重要性:建立安全防護陣列來涵蓋組織IT基礎架構的各個層面,從閘道和端點,到網路和伺服器。以下是一些組織可以用來抵禦這類威脅的最佳實作:
趨勢科技解決方案
入侵指標(IoCs):
相關雜湊值:
SHA256: a3f2c60aa5af9d903a31ec3c1d02eeeb895c02fcf3094a049a3bdf3aa3d714c8
SHA1: 2aa3803869edee7fa1ab7cf96d992ccfecc89e7b
MD5: 9e33143916f648ec338f209eb0bd4789
SHA256:1a09b182c63207aa6988b064ec0ee811c173724c33cf6dfe36437427a5c23446
SHA1: 2766d7eaf2003f435f1a868b3687355823d34470
MD5: c1831baa5505f5a557380e0ab3f60f48
今年一月也曾出現KillDisk的變種病毒攻擊拉丁美洲的金融機構,相關文章以及雜湊值如下:
SHA256:8a81a1d0fae933862b51f63064069aa5af3854763f5edc29c997964de5e284e5
SHA1: 5c2ef418a36799541cec673dd7d9f87371a9e3bd
MD5: 571de903333a6951b8875a73f6cf99c5
@原文出處:New KillDisk Variant Hits Latin American Financial Organizations Again 作者:Fernando Mercês(資深威脅研究員)