刑事局:假 Gmail異常登入通知,真騙密碼!

「有人已取得您的帳戶密碼請登入gmail重設密碼」「您的密碼已遭外洩,請採取行動以保護帳戶」「Facebook:最近出現一項錯誤,導致你被登出帳號。我們已經找到並修正這項錯誤。請前往fb:// xxxx 重新登入。」收到這類個通知,請務必冷靜,別急著點選連結。

建議民眾使用在接觸到可疑詐騙網址前可搶先攔阻的防毒軟體,比如跨平台的PC-cillin  雲端版,透過最新網頁偵測技術,自動封鎖惡意網頁及詐騙網址,在接觸到可疑詐騙網址前搶先攔阻,大幅減少個資外洩及錢財損失的風險!🔻 即刻免費下載試用

刑事警察局165反詐騙諮詢專線近期接獲檢舉,指稱其Google電子郵件( Gmail )接獲疑似假冒以 Gmail 名義發送之釣魚信件,內容為「已經成功攔阻帳號免遭到駭客入侵,並明確標明入侵時間、IP與地點」,要求郵件使用者點選信件下方【重設密碼】選項,實為竊取民眾帳號、密碼。由於近年Google服務跨越電子郵件、行動電話作業系統、行動軟體(Google Play)及電子錢包(Google Wallet)等領域,均由帳號、密碼控管,遂成駭客覬覦目標。

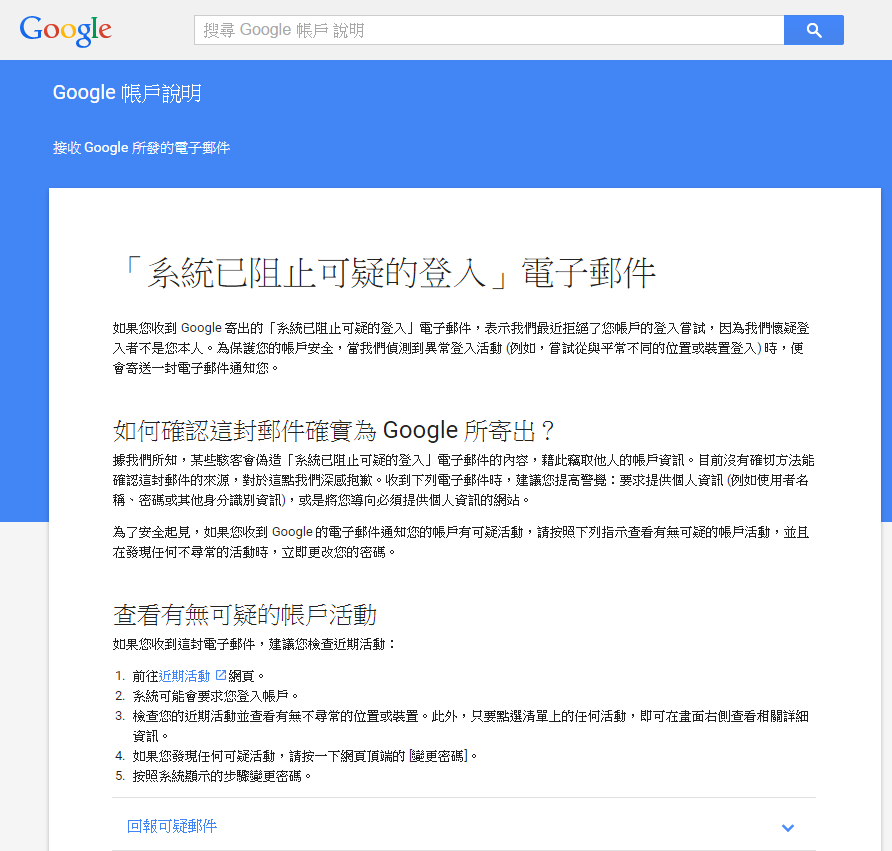
Google 官方網站說明:某些駭客會偽造「系統已阻止可疑的登入」電子郵件的內容,藉此竊取他人的帳戶資訊。目前沒有確切方法能確認這封郵件的來源,對於這點我們深感抱歉。收到下列電子郵件時,建議您提高警覺:要求提供個人資訊 (例如使用者名稱、密碼或其他身分識別資訊),或是將您導向必須提供個人資訊的網站。」

刑事局建議:

  1. 收到異常登入訊息的電子郵件時可檢視Gmail下方的「上次帳號活動時間」,查看詳細資料以瞭解最近登入IP及使用情形,核對帳號是否真的被盜用登入。
  2. 善用Gmail的雙因素認證工具,加強對帳號的防護。
  3. 接到疑似釣魚郵件,可利用Google官網查證,並檢舉釣魚郵件申請停權
  4. 未經查證不要點入陌生網址輸入帳密,以免造成隱私、財產的損失。
GOOGLE
Google 官方網站說明:某些駭客會偽造「系統已阻止可疑的登入」電子郵件的內容,藉此竊取他人的帳戶資訊。目前沒有確切方法能確認這封郵件的來源,對於這點我們深感抱歉。收到下列電子郵件時,建議您提高警覺:要求提供個人資訊 (例如使用者名稱、密碼或其他身分識別資訊),或是將您導向必須提供個人資訊的網站。

繼續閱讀

從美聯社 Twitter 帳號被入侵事件,看推特為何一直被駭?

我想你們一定看過這幾個月的新聞,發生了好幾起高調的推特(Twitter)駭客事件,包括了知名品牌,如Jeep,漢堡王(Burger King),以及最近的美聯社(AP)。一般不是很懂電腦的人可能會出現下列的疑問:

  • 這些帳號為什麼及如何被駭客攻擊的?這些企業不是應該都會設定又長又複雜的密碼來保護自己的帳號嗎?
  • 如果他們不能持續維護自己的安全,我將會遇到什麼?
  • 什麼是雙因子認證?我一直聽說這會讓我更安全。

推特帳號一直會被駭的原因

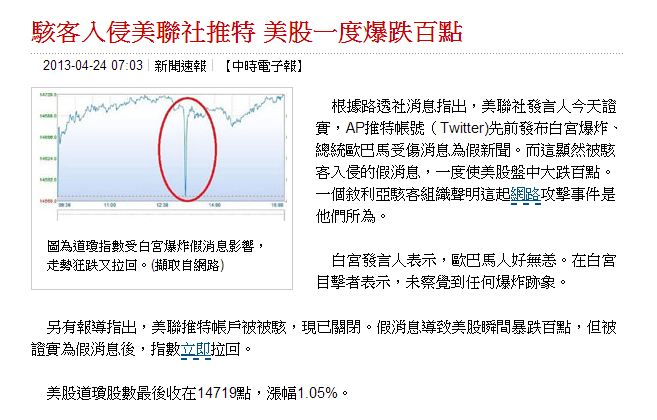
推特帳號一直都有被駭事件的原因很多。可能只是簡單地因為有人為了好玩去散播謠言,也可能是惡毒的想要抹黑特定個人或公司。這可不僅僅是傷害到這公司或個人,在某些案例裡,像是美聯社的帳號被入侵,就實際地讓美國股市出現短暫的下跌。而正如你可以想像的,這樣一個短期波動可是在股市獲得巨大利益的機會。

圖說:媒體報導駭客入侵美聯社推特 美股暴跌消息(截圖來自 中時電子報)

推特被駭也凸顯出關於密碼安全一個更大的問題。你可以使用有史以來最長、最複雜的密碼,但如果你點入一個惡意連結或偽裝成推特的網站讓你輸入密碼,基本上這就已經跳過任何密碼的安全性,直接把密碼交到壞人手上。

常見的社交工程伎倆

這是今天在推特上一個令人難以想像常見的社交工程陷阱( Social Engineering)伎倆。透過從你關注的一個被駭帳號發送「私人訊息」給你,網路犯罪份子就可以駭入你的帳號。這訊息可以裝得非常簡單:「嘿!我看到你這個有趣的畫面!」然後,它會連到一個惡意網站。這種戰術在過去已經被廣泛成功地運用在電子郵件病毒上,今日轉移陣地到社群媒體上也是一樣的成功。

另一種常見用來竊取你密碼的方式,就是去入侵並不具備推特安全控管等級的網站或服務。如果你在多個服務上都使用相同的密碼,就可以利用自動化工具,很快地在多個網站和社群媒體服務上嘗試這偷來的帳號/密碼組合。

繼續閱讀

重複使用密碼是幫了網路犯罪份子大忙

作者:Christopher Budd

最近Twitter被駭的消息,其中最重要的就是攻擊者大約竊取了廿五萬個帳號內的資料。

Twitter說被取走的資料是「有限度的」 – 只有「用戶名稱、電子郵件地址,   連線代碼(Session Token)和加密/加料過的密碼。」他們接著說,他們已經重置了受影響帳號的密碼。所以如果你有受到影響,那應該已經接到通知(我在上週六接到通知)。

你可能會覺得奇怪:到底是發生了什麼事?你該怎麼辦?

雖然Twitter說明被偷了什麼,但如果人們看到「有限度的」,就認為並沒有什麼好擔心而不做任何動作是很危險的。這將會是個錯誤。我們看到這些被偷的資料,其實是會對你其他的帳號帶來危險的,如果你在多個網站上都使用相同的密碼。

被拿走的資料組合起來,可以讓攻擊者能夠去入侵你的其他帳號。如果你已經收到Twitter的通知並且重置了你的密碼,事情還沒有結束。你應該更進一步地去更改任何使用相同密碼的網站。最好是將每個密碼都設成不一樣,可以避免未來發生一樣的事情。

但是除了變更密碼,我會希望有其他種做法,比如密碼管理軟體。


重複使用密碼是幫了網路犯罪份子大忙
重複使用密碼是幫了網路犯罪份子大忙

雖然我們已經說了很多年,重複使用密碼是有風險的,但是要管理許多組密碼也是件困難的工作,這也是為什麼許多人會使用一樣的密碼。在過去,你可以重複使用密碼而不會遇上什麼太糟糕的事情。網站會好好地保護使用者帳號。

但是這過去的一年顯示出網路犯罪份子開始佔得上風,可以輕易地獲得數以百萬計的帳號資料。在過去的一年,我們看到網站像是LinkedIn、Last.fm、Formspring和Yahoo等的帳號資料被盜。每次只要發生這種情況,任何重複使用密碼的人資料都有被竊的風險。 繼續閱讀

以”你的照片”為餌的點擊劫持(clickjack)最常出現在Facebook、Twitter、Google+

Sherry在深夜裡收到一則從親密好友所傳來的Twitter私密訊息 – 「有沒有看過你的這張照片呀,哈哈」,還包含一個短網址。因為這位朋友是個攝影師,也有她的照片。所以收到這訊息並不奇怪。於是她點了進去,賓果!這個常用的社交工程陷阱( Social Engineering),讓她就此中了clickjacking點擊劫持。你猜到了嗎?這假造朋友發的訊息,裡面的網站連結導到一個會偷密碼的假Twitter網站。

註:點擊劫持(clickjacking)是一種將惡意程式隱藏在看似正常的網頁中,並誘使使用者點擊的手段。比如受害人收到一封包含一段影片的電子郵件,但按下「播放」按鈕並不會真正播放影片,反而是被誘騙到另一個購物網站。


假的 Twitter 登錄頁面,一直出現密碼錯誤訊息,其實密碼已經被偷了

當Sherry從iPad點入這私密訊息裡的網頁連結,行動瀏覽器帶她到看來像是Twitter的登錄頁面,,即使她覺得很奇怪,為什麼照片沒有出現在Twitter應用程式瀏覽器內。正在看電視影集的她心不在焉的,試了幾次輸入帳號密碼,「假Twitter網站」都顯示密碼錯誤。她很沮喪也放棄了,就上床睡覺了。但這錯誤的嚴重性一直到幾個小時之後就浮現了。

點擊劫持的後果

Sherry睡不著,看了看手機,凌晨四點半。手機出現訊息通知,有則來自朋友的Twitter私密訊息,問說:「你傳給我的是垃圾訊息嗎?還是你真的有我好笑的圖片?」”哦,不!我做了什麼?”Sherry 知道麻煩來了,只因為她點了那個連結。

一整天裡Sherry收到數十封簡訊、Twitter推文、電子郵件和Facebook留言,告訴她有人駭入她的Twitter帳號。

因為登錄到「假Twitter」網站,而給了非法份子Twitter帳號密碼。他們就可以登錄到Sherry真正的Twitter帳號,發送一樣的垃圾訊息跟惡意連結 – 「有沒有看過你的這張照片呀,哈哈」給所有關注我的人,讓這起犯罪攻擊繼續循環下去。這就是所謂的clickjacking點擊劫持。通常出現在社群媒體的動態消息、塗鴉牆和私密訊息(Facebook、Twitter、Google+等等),讓不知情的人點入會竊取密碼和資料的網站。

這結果可能很災難性,如果你的銀行帳號和社群媒體帳號使用相同密碼的話。網路犯罪份子可能會登錄到銀行帳戶,並在幾小時內偷走被害者的錢、身份認證以及盜刷信用卡。

如果你已經中了點擊劫持該怎麼辦?

  1. 如果你懷疑可能中了點擊劫持,馬上變更你的密碼。然後檢查是否有任何新應用程式有權限連到你的帳號,因為它們可能是惡意的,並且會竊取資料。(當你改變密碼時,Twitter會強迫你檢查所有有權限連到你帳號的應用程式。)
  2. 如果你有其他重要帳號使用已經被竊取的密碼,要馬上全部更換,而且不要使用相同的密碼。 繼續閱讀

密碼還原程式,專門偷線上服務和應用程式帳密,即使使用安全連線 HTTPS、SSL 也無法避免

密碼還原程式,專門偷線上服務和應用程式帳密,即使使用安全連線 HTTPS、SSL 也無法避免

使用者總以為使用了 HTTPS 和 SSL安全連線,就可以高枕無憂。但如果資訊在傳送之前就已遭到竊取,那麼這些安全連線就沒有機會可以保護您的資料。一個新型的密碼還原工具可讓 PASSTEAL 擷取瀏覽器儲存的所有網站密碼,即使是使用安全連線 (SSL 或 HTTPS) 的網站 如 Facebook、Twitter、Pinterest、Tumblr、Google、Yahoo、Microsoft、Amazon、EBay、Dropbox 以及各種網路銀行也無法倖免。

由於資訊已成為一種新興貨幣,網路犯罪者時時刻刻都在思考如何竊取使用者的寶貴資料。而 PASSTEAL 正是歹徒最新的資料竊取工具,內含了一個密碼還原程式,可有效蒐集使用者的登入帳號密碼,即使是採用安全連線的網站也無法倖免。根據我們所分析到的資料,此惡意程式有某些變種是專門竊取 Google Chrome 和 Internet Explorer 當中所儲存的帳號密碼,使用的是類似「PasswordFox」的工具。

過去,趨勢科技已發現多個專門竊取資料的惡意程式,包括專門蒐集影像檔案並且上傳至遠端 FTP 伺服器的 TSPY_PIXSTEAL.A。PASSTEAL 有某些行為與 PIXSSTEAL 類似,但它竊取資訊的方式很不相同。

TSPY_PASSTEAL.A 專門蒐集儲存在瀏覽器內的資訊

趨勢科技偵測到 TSPY_PASSTEAL.A 會擷取多種不同線上服務和應用程式的帳號登入資訊,然後儲存在一個名為 {電腦名稱}.txt  的文字檔內。

有別於大多數透過鍵盤側錄來蒐集資料的惡意程式,PASSTEAL 使用的是密碼還原程式來擷取瀏覽器內所儲存的密碼。在趨勢科技所分析到的樣本當中有一些壓縮過的資料,這是一個專為 FireFox 瀏覽器設計的程式,叫做「PasswordFox」。


PASSTEAL 一旦蒐集到資料,就會執行命令列指令程式的「/sxml」選項,將竊取到的帳號密碼儲存成 .XML 檔案,然後再將它轉成 .TXT 檔案。接著,PASSTEAL 會連線至遠端 FTP 伺服器,將蒐集到的資訊上傳。

事實上,此密碼還原工具可讓 PASSTEAL 擷取瀏覽器儲存的所有網站密碼,即使是使用安全連線 (SSL 或 HTTPS) 的網站也無法倖免。使用這類連線的網站包括:Facebook、Twitter、Pinterest、Tumblr、Google、Yahoo、Microsoft、Amazon、EBay、Dropbox 以及各種網路銀行。 繼續閱讀